

Esta funcionalidad la proporciona ayaka-notes/ayakaleaf-pro con compatibilidad con OAuth 2.0 y está disponible a partir de la v6.3.0. Agradecemos tus comentarios si encuentras algún problema.
Configurar la integración con Mendeley
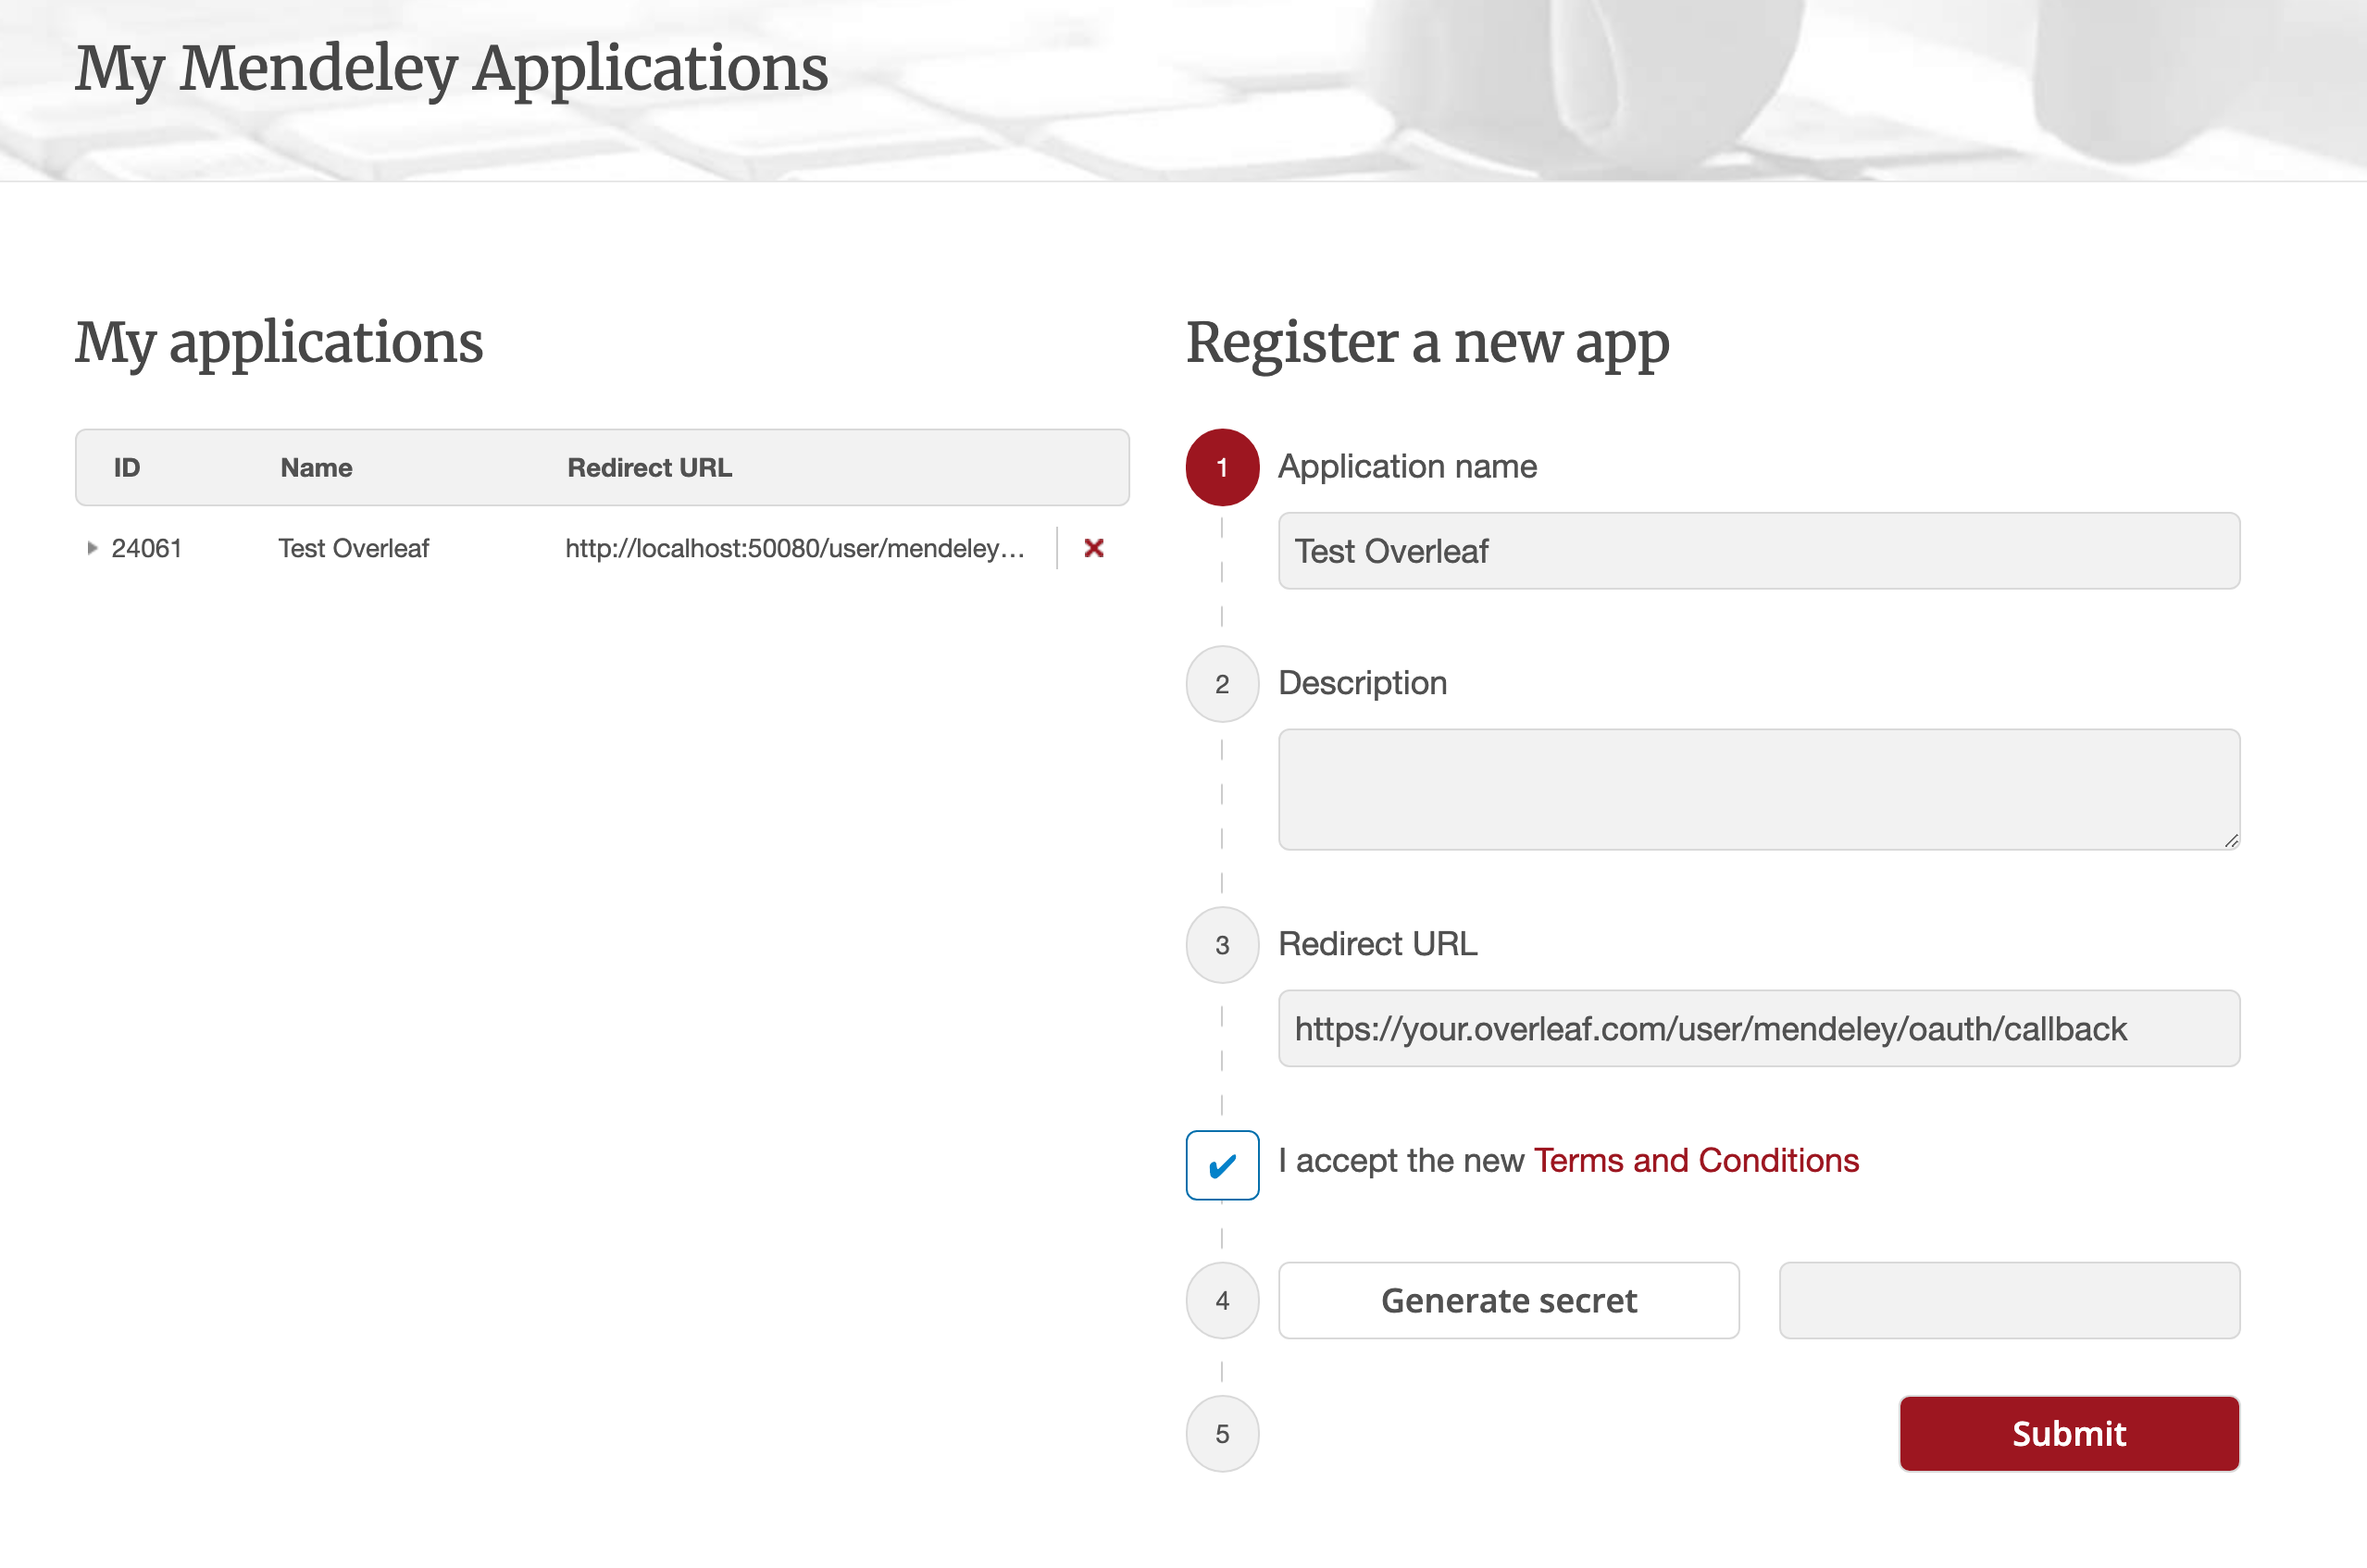
- Ve a este enlace para registrar una aplicación OAuth de Mendeley
- Configura la Redirect URL como:
${OVERLEAF_SITE_URL}/user/mendeley/oauth/callback - Anota el ID generado (normalmente numérico, como
24061en la imagen siguiente) y el Secret de tu aplicación - Modifica tu
config/variables.env - Mantén el flujo de autorización Elsevier (recomendado)
config/variables.env
mendeley debe incluirse en ENABLED_LINKED_FILE_TYPES (mantén también zotero en la lista si usas ambos). MENDELEY_CLIENT_ID y MENDELEY_CLIENT_SECRET provienen de tu aplicación OAuth registrada. La contraseña de cifrado cifra los tokens OAuth de Mendeley en MongoDB (genera una con openssl rand -hex 32); sin ella, se genera un archivo de clave en el volumen de datos la primera vez que se usa. Opcionalmente, establece MENDELEY_PROXY_URL para enrutar las solicitudes de Mendeley del lado del servidor (OAuth + API) a través de un proxy HTTP accesible desde el contenedor web.Notas
Como Ayakaleaf es una plataforma colaborativa, para mejorar la seguridad, a partir de la versión 6.3.0 solo el creador original de un archivo de referencias
bib podrá actualizar el archivo importado.test.bib en el proyecto, vinculado a su propia cuenta de Zotero. Si otro usuario, el usuario B, accede al proyecto mediante el enlace compartido, podrá seguir leyendo y descargando test.bib, pero no podrá actualizar ni volver a importar el archivo desde Zotero. Solo el usuario A, como creador original del archivo de referencias, puede realizar actualizaciones. Es decir, solo el creador original del archivo .bib tiene permiso para actualizarlo.