

Cette fonctionnalité est fournie par ayaka-notes/ayakaleaf-pro avec prise en charge d’OAuth 2.0 et est disponible à partir de la v6.3.0. N’hésitez pas à nous faire part de vos retours si vous rencontrez des problèmes.
Configurer l’intégration Mendeley
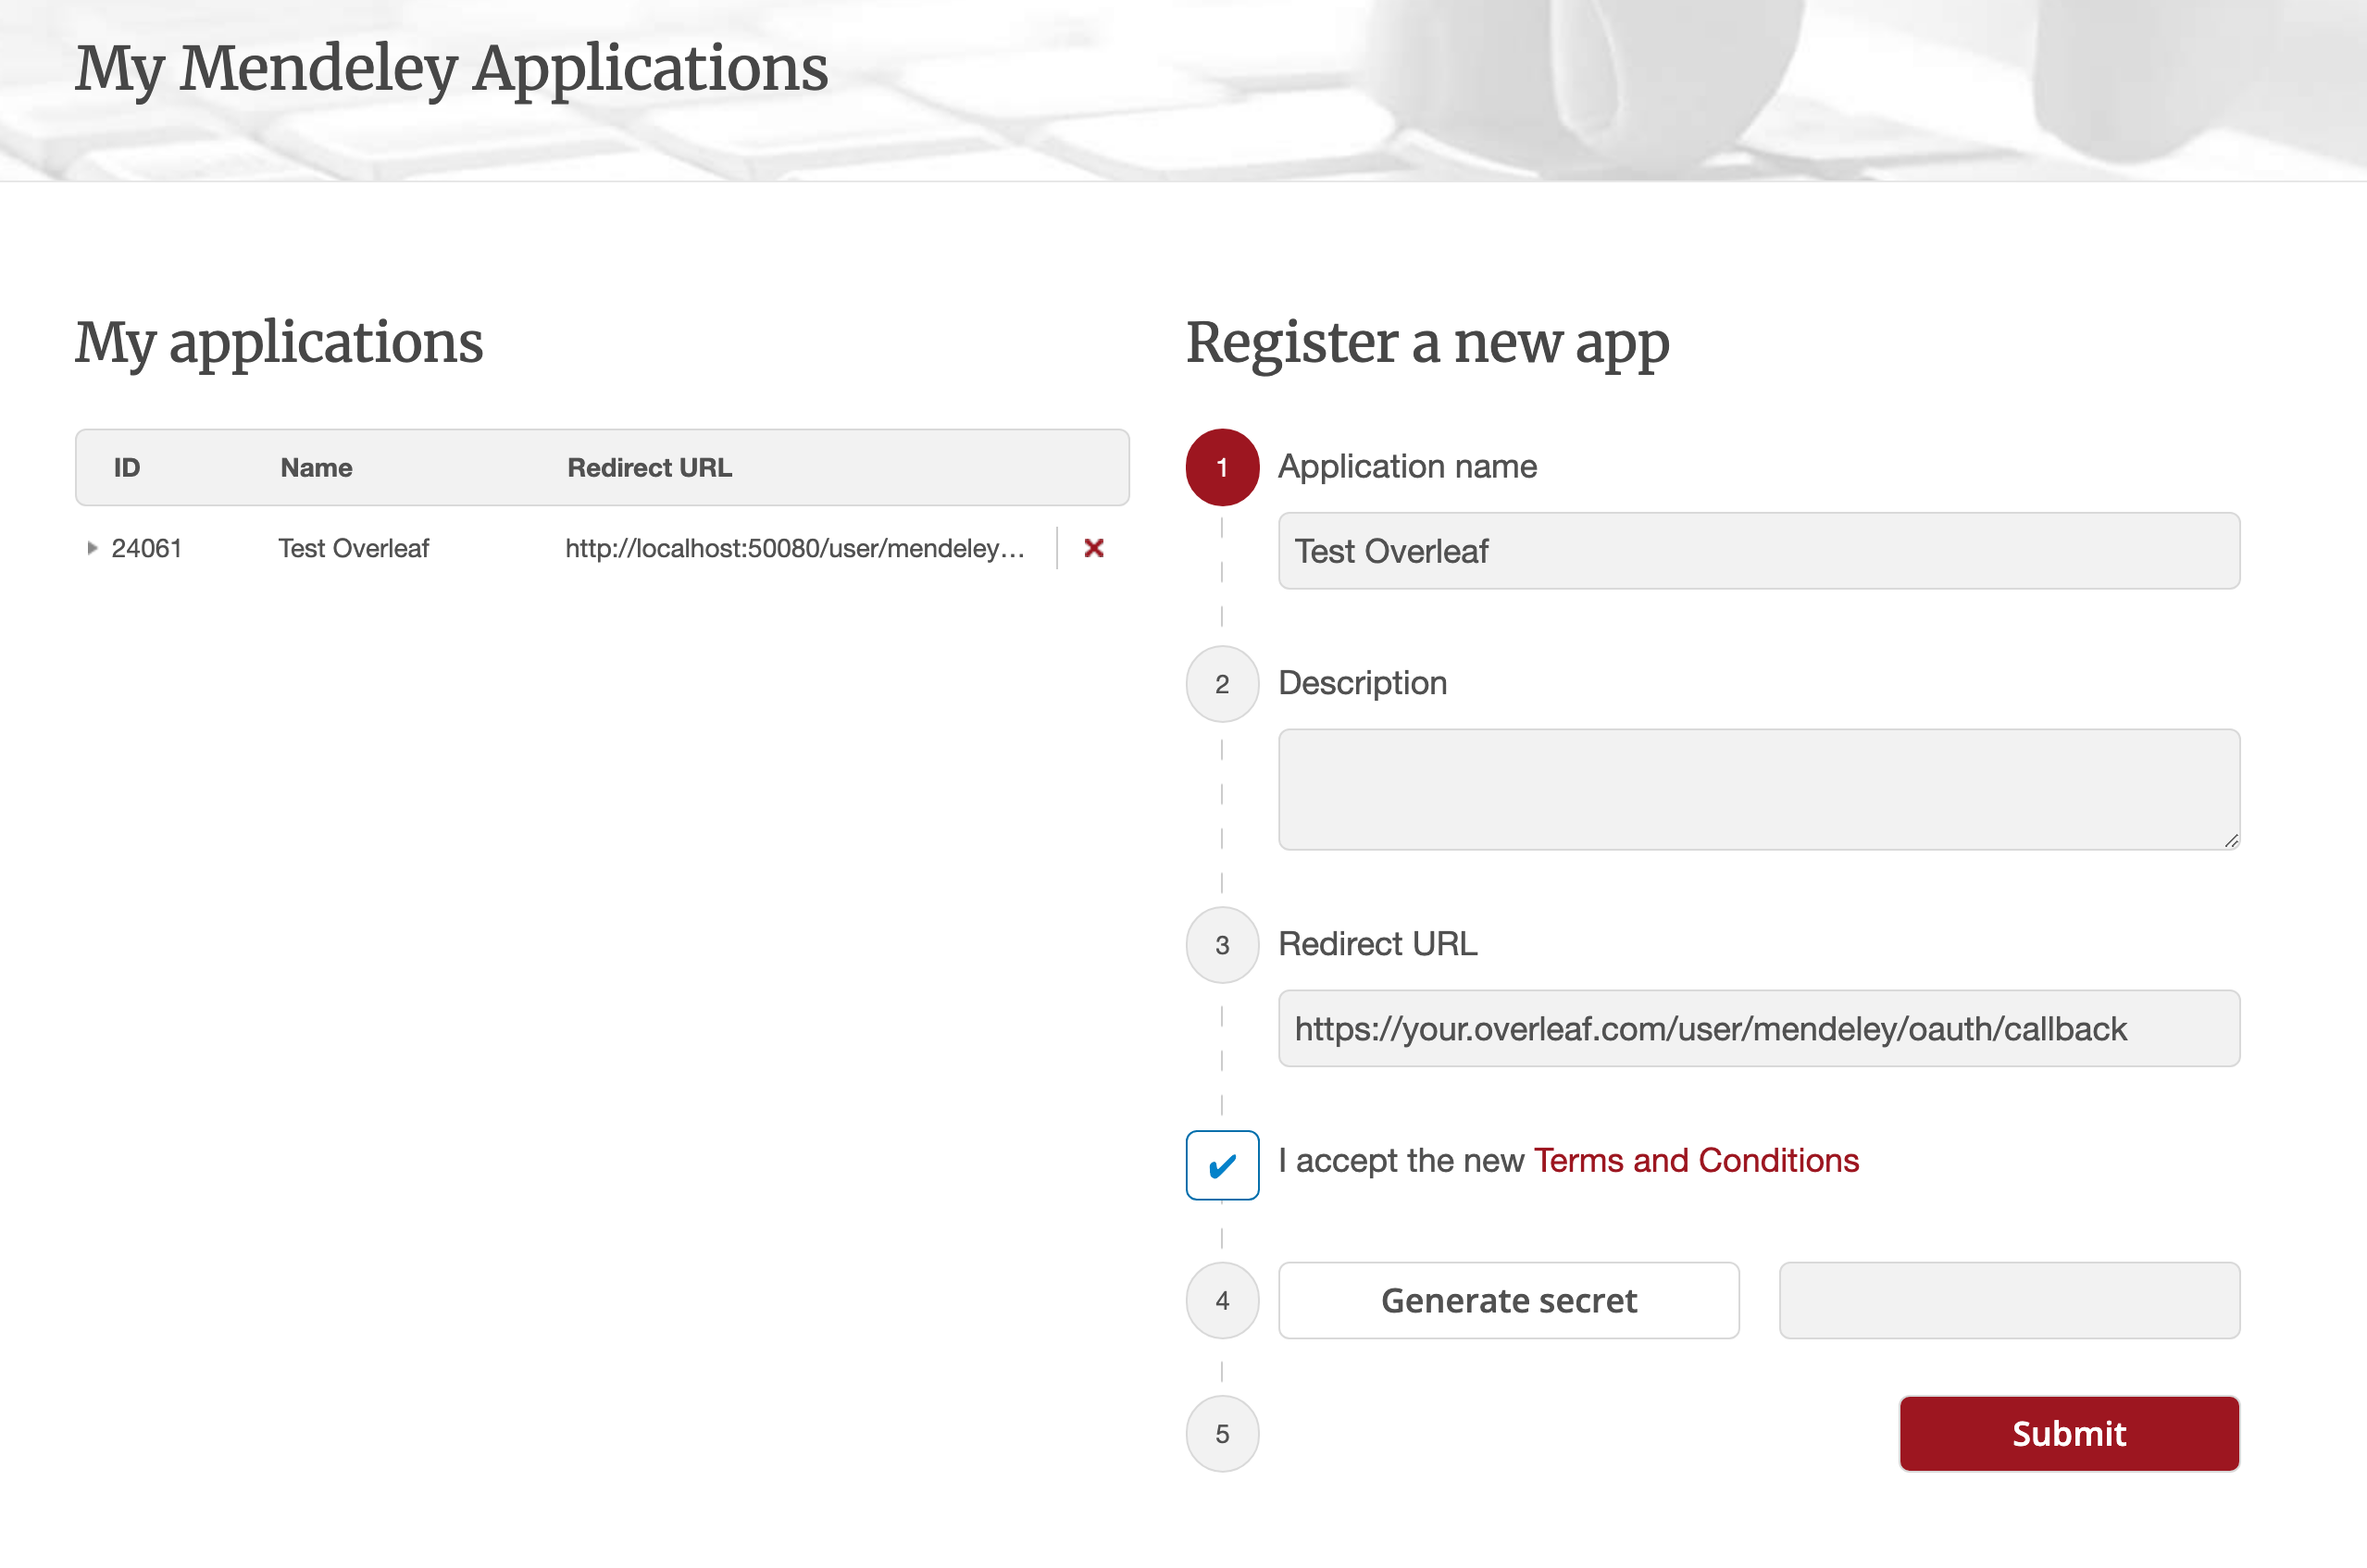
- Rendez-vous sur ce lien pour enregistrer une application OAuth Mendeley
- Configurez l’URL de redirection ainsi :
${OVERLEAF_SITE_URL}/user/mendeley/oauth/callback - Notez l’ID généré (généralement numérique, comme
24061ci-dessous) et le Secret de votre application - Modifiez votre
config/variables.env - Conservez simplement le flux d’autorisation Elsevier (recommandé)
config/variables.env
mendeley doit figurer dans ENABLED_LINKED_FILE_TYPES (conservez aussi zotero dans la liste si vous utilisez les deux). MENDELEY_CLIENT_ID et MENDELEY_CLIENT_SECRET proviennent de votre application OAuth enregistrée. Le mot de passe de chiffrement chiffre les jetons OAuth Mendeley dans MongoDB (générez-en un avec openssl rand -hex 32) ; sans lui, un fichier de clé est généré dans le volume de données lors de la première utilisation. Vous pouvez éventuellement définir MENDELEY_PROXY_URL pour faire passer les requêtes Mendeley côté serveur (OAuth + API) par un proxy HTTP accessible depuis le conteneur web.Remarques
Ayakaleaf étant une plateforme collaborative, pour améliorer la sécurité, à partir de la version 6.3.0, seul le créateur d’origine d’un fichier de références
bib est autorisé à mettre à jour le fichier importé.test.bib dans le projet, lié à son propre compte Zotero. Si un autre utilisateur, l’utilisateur B, accède au projet via le lien partagé, il pourra toujours lire et télécharger test.bib, mais ne sera pas autorisé à mettre à jour le fichier ni à le réimporter depuis Zotero. Seul l’utilisateur A, en tant que créateur d’origine du fichier de références, peut effectuer des mises à jour. Autrement dit, seul le créateur d’origine du fichier .bib a le droit de le mettre à jour.