Permettez aux utilisateurs de se connecter via un fournisseur d’identité SAML 2.0, avec un exemple pas à pas utilisant goauthentik.
Cette fonctionnalité est développée par yu-i-i/overleaf-cep. Nous proposons ici quelques documents pour vous aider dans votre configuration.
Configuration
En interne, le module SAML d’Overleaf utilise la bibliothèque passport-saml ; la plupart des options de configuration suivantes sont transmises à passport-saml. Si vous rencontrez des difficultés pour configurer SAML, il est utile de lire le README de passport-saml pour vous faire une idée de la configuration attendue.La variable d’environnement EXTERNAL_AUTH est requise pour activer le module d’authentification SAML. Cette variable d’environnement indique quelles méthodes d’authentification externes sont activées. Sa valeur est une liste. Si la liste contient saml, l’authentification SAML sera activée.Par exemple : EXTERNAL_AUTH=ldap samlAvec la méthode d’authentification SAML, l’utilisateur est redirigé vers le site d’authentification du fournisseur d’identité (IdP). Si l’IdP authentifie l’utilisateur avec succès, la base de données des utilisateurs Overleaf est consultée à la recherche d’un enregistrement contenant un champ samlIdentifiers structuré comme suit :
externalUserId doit correspondre à la valeur de la propriété indiquée par userIdAttribute dans le profil utilisateur renvoyé par le serveur IdP.Si aucun enregistrement correspondant n’est trouvé, la base de données est parcourue à la recherche d’un utilisateur dont l’adresse e-mail principale correspond à l’e-mail du profil utilisateur de l’IdP :
Si un tel utilisateur est trouvé, le champ hashedPassword est supprimé afin de désactiver l’authentification locale, et le champ samlIdentifiers est ajouté.
Si aucun utilisateur correspondant n’est trouvé, un nouvel utilisateur est créé avec l’adresse e-mail et les samlIdentifiers issus du profil de l’IdP.
Remarque : actuellement, un seul IdP SAML est pris en charge. Le champ providerId de samlIdentifiers est fixé à '1'.
Variables d’environnement
OVERLEAF_SAML_IDENTITY_SERVICE_NAME
Nom d’affichage du service d’identité, utilisé sur la page de connexion (par défaut : Log in with SAML IdP).
OVERLEAF_SAML_USER_ID_FIELD
La valeur de cet attribut sera utilisée par Overleaf comme identifiant utilisateur externe, par défaut nameID.
OVERLEAF_SAML_EMAIL_FIELD
Nom du champ e-mail dans le profil utilisateur, par défaut nameID.
OVERLEAF_SAML_FIRST_NAME_FIELD
Nom du champ firstName dans le profil utilisateur, par défaut givenName.
OVERLEAF_SAML_LAST_NAME_FIELD
Nom du champ lastName dans le profil utilisateur, par défaut lastName
OVERLEAF_SAML_UPDATE_USER_DETAILS_ON_LOGIN
Si elle vaut true, met à jour les champs first_name et last_name de l’utilisateur à la connexion, et désactive le formulaire des informations utilisateur sur la page /user/settings.
OVERLEAF_SAML_ENTRYPOINT(obligatoire)
URL du point d’entrée du service d’identité SAML.
Exemple : https://idp.example.com/simplesaml/saml2/idp/SSOService.php
Exemple Azure : https://login.microsoftonline.com/8b26b46a-6dd3-45c7-a104-f883f4db1f6b/saml2
OVERLEAF_SAML_ISSUER(obligatoire)
Le nom de l’émetteur (Issuer).
OVERLEAF_SAML_AUDIENCE
Audience attendue dans la réponse SAML, par défaut la valeur de OVERLEAF_SAML_ISSUER.
OVERLEAF_SAML_IDP_CERT(obligatoire)
Chemin vers un fichier contenant le certificat public du fournisseur d’identité, utilisé pour valider les signatures des réponses SAML entrantes. Si le fournisseur d’identité dispose de plusieurs certificats de signature valides, il peut s’agir d’un tableau JSON de chemins vers les certificats.
Exemple (un certificat) : /var/lib/overleaf/certs/idp_cert.pem
Exemple (plusieurs certificats) : ["var/lib/overleaf/certs/idp_cert.pem", "/var/lib/overleaf/certs/idp_cert_old.pem"]
OVERLEAF_SAML_PUBLIC_CERT
Chemin vers un fichier contenant le certificat public de signature à intégrer dans les requêtes d’authentification afin que l’IdP puisse valider les signatures de la requête SAML entrante. Il est requis lors de la mise en place du point de terminaison de métadonnées lorsque la stratégie est configurée avec OVERLEAF_SAML_PRIVATE_KEY. Un tableau JSON de chemins vers des certificats peut être fourni pour prendre en charge la rotation des certificats. Dans ce cas, la première entrée du tableau doit correspondre à la OVERLEAF_SAML_PRIVATE_KEY actuelle. Les entrées supplémentaires peuvent servir à publier les futurs certificats auprès des IdP avant de changer OVERLEAF_SAML_PRIVATE_KEY.
OVERLEAF_SAML_PRIVATE_KEY
Chemin vers un fichier contenant une clé privée au format PEM correspondant à OVERLEAF_SAML_PUBLIC_CERT, utilisée pour signer les requêtes d’authentification envoyées par passport-saml.
Chemin vers un fichier contenant la clé privée correspondant à OVERLEAF_SAML_DECRYPTION_CERT, qui sera utilisée pour tenter de déchiffrer les assertions chiffrées reçues.
OVERLEAF_SAML_SIGNATURE_ALGORITHM
Permet de définir l’algorithme de signature des requêtes ; les valeurs valides sont ‘sha1’ (par défaut), ‘sha256’ (recommandé), ‘sha512’ (le plus sûr, vérifiez que votre IdP le prend en charge).
OVERLEAF_SAML_ADDITIONAL_PARAMS
Dictionnaire JSON de paramètres de requête supplémentaires à ajouter à toutes les requêtes.
OVERLEAF_SAML_ADDITIONAL_AUTHORIZE_PARAMS
Dictionnaire JSON de paramètres de requête supplémentaires à ajouter aux requêtes ‘authorize’.
Exemple : {"some_key": "some_value"}
OVERLEAF_SAML_IDENTIFIER_FORMAT
Format d’identifiant de nom à demander au fournisseur d’identité (par défaut : urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress). Si vous utilisez urn:oasis:names:tc:SAML:2.0:nameid-format:persistent, assurez-vous que la variable d’environnement OVERLEAF_SAML_EMAIL_FIELD est définie. Si urn:oasis:names:tc:SAML:2.0:nameid-format:transient est requis, vous devez également définir la variable d’environnement OVERLEAF_SAML_USER_ID_FIELD, qui peut par exemple être définie sur l’adresse e-mail de l’utilisateur.
OVERLEAF_SAML_ACCEPTED_CLOCK_SKEW_MS
Décalage d’horloge acceptable, en millisecondes, entre le client et le serveur lors de la vérification des horodatages de validité des conditions d’assertion OnBefore et NotOnOrAfter. La valeur -1 désactive entièrement la vérification de ces conditions. La valeur par défaut est 0.
OVERLEAF_SAML_ATTRIBUTE_CONSUMING_SERVICE_INDEX
Attribut AttributeConsumingServiceIndex à ajouter à l’AuthnRequest pour indiquer à l’IdP quel ensemble d’attributs joindre à la réponse (lien).
OVERLEAF_SAML_AUTHN_CONTEXT
Tableau JSON de valeurs de format d’identifiant de nom pour demander le contexte d’authentification. Par défaut : ["urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport"].
OVERLEAF_SAML_FORCE_AUTHN
Si elle vaut true, la requête SAML initiale du fournisseur de services indique que l’IdP doit forcer une nouvelle authentification de l’utilisateur, même s’il possède une session valide.
OVERLEAF_SAML_DISABLE_REQUESTED_AUTHN_CONTEXT
Si elle vaut true, aucun contexte d’authentification spécifique n’est demandé. Par exemple, vous pouvez la définir à true pour autoriser des contextes supplémentaires tels que les connexions sans mot de passe (urn:oasis:names:tc:SAML:2.0:ac:classes:X509). La prise en charge de contextes supplémentaires dépend de votre IdP.
OVERLEAF_SAML_AUTHN_REQUEST_BINDING
Si elle vaut HTTP-POST, l’authentification sera demandée à l’IdP via le binding HTTP POST ; sinon, HTTP-Redirect est utilisé par défaut.
OVERLEAF_SAML_VALIDATE_IN_RESPONSE_TO
Si always, InResponseTo sera validé dans les réponses SAML entrantes.
Si never, InResponseTo ne sera pas validé (par défaut).
Si ifPresent, InResponseTo ne sera validé que s’il est présent dans la réponse SAML entrante.
OVERLEAF_SAML_WANT_ASSERTIONS_SIGNED et OVERLEAF_SAML_WANT_AUTHN_RESPONSE_SIGNED
Lorsqu’elles valent true (par défaut), Overleaf attend que les assertions SAML, ou respectivement la réponse d’authentification SAML entière, soient signées par l’IdP. Lorsque les deux options valent false, au moins les assertions ou la réponse doivent être signées.
OVERLEAF_SAML_REQUEST_ID_EXPIRATION_PERIOD_MS
Définit le délai d’expiration après lequel un identifiant de requête généré pour une requête SAML ne sera plus valide s’il apparaît dans le champ InResponseTo d’une réponse SAML. Par défaut : 28800000 (8 heures).
OVERLEAF_SAML_LOGOUT_URL
Adresse de base à appeler pour les requêtes de déconnexion (par défaut : entryPoint).
Exemple : https://idp.example.com/simplesaml/saml2/idp/SingleLogoutService.php
OVERLEAF_SAML_ADDITIONAL_LOGOUT_PARAMS
Dictionnaire JSON de paramètres de requête supplémentaires à ajouter aux requêtes ‘logout’.
OVERLEAF_SAML_IS_ADMIN_FIELD et OVERLEAF_SAML_IS_ADMIN_FIELD_VALUE
Lorsque ces deux variables d’environnement sont définies, le processus de connexion met à jour user.isAdmin = true si le profil renvoyé par l’IdP SAML contient l’attribut indiqué par OVERLEAF_SAML_IS_ADMIN_FIELD et que sa valeur correspond à OVERLEAF_SAML_IS_ADMIN_FIELD_VALUE ou est un tableau contenant OVERLEAF_SAML_IS_ADMIN_FIELD_VALUE ; sinon, user.isAdmin est défini à false. Si l’une de ces variables n’est pas définie, le statut d’administrateur n’est défini à true que lors de la création de l’utilisateur administrateur dans Launchpad.
Métadonnées pour le fournisseur d’identitéLa version actuelle d’Overleaf CE inclut un point de terminaison permettant de récupérer les métadonnées du fournisseur de services : http://my-overleaf-instance.com/saml/metaLe fournisseur d’identité devra être configuré pour reconnaître le serveur Overleaf comme « fournisseur de services » (Service Provider). Consultez la documentation de votre serveur SAML pour savoir comment procéder.Voici un exemple de métadonnées appropriées pour le fournisseur de services :
Notez les certificats, AssertionConsumerService.Location, SingleLogoutService.Location et EntityDescriptor.entityID, et définissez-les de manière appropriée dans la configuration de votre IdP, ou envoyez le fichier de métadonnées à l’administrateur de l’IdP.
Exemple de fichier variables.env (minimal)
OVERLEAF_APP_NAME="Our Overleaf Instance"ENABLED_LINKED_FILE_TYPES=project_file,project_output_file,url# Enables Thumbnail generation using ImageMagickENABLE_CONVERSIONS=true# Disables email confirmation requirementEMAIL_CONFIRMATION_DISABLED=true## Nginx# NGINX_WORKER_PROCESSES=4# NGINX_WORKER_CONNECTIONS=768## Set for TLS via nginx-proxy# OVERLEAF_BEHIND_PROXY=true# OVERLEAF_SECURE_COOKIE=trueOVERLEAF_SITE_URL=http://my-overleaf-instance.comOVERLEAF_NAV_TITLE=Our Overleaf Instance# OVERLEAF_HEADER_IMAGE_URL=http://somewhere.com/mylogo.pngOVERLEAF_ADMIN_EMAIL=support@example.comOVERLEAF_LEFT_FOOTER=[{"text": "Contact your support team", "url": "mailto:support@example.com"}]OVERLEAF_RIGHT_FOOTER=[{"text":"Hello, I am on the Right", "url":"https://github.com/yu-i-i/overleaf-cep"}]OVERLEAF_EMAIL_FROM_ADDRESS=team@example.comOVERLEAF_EMAIL_SMTP_HOST=smtp.example.comOVERLEAF_EMAIL_SMTP_PORT=587OVERLEAF_EMAIL_SMTP_SECURE=false# OVERLEAF_EMAIL_SMTP_USER=# OVERLEAF_EMAIL_SMTP_PASS=# OVERLEAF_EMAIL_SMTP_NAME=OVERLEAF_EMAIL_SMTP_LOGGER=falseOVERLEAF_EMAIL_SMTP_TLS_REJECT_UNAUTH=trueOVERLEAF_EMAIL_SMTP_IGNORE_TLS=falseOVERLEAF_CUSTOM_EMAIL_FOOTER=This system is run by department xOVERLEAF_PROXY_LEARN=trueNAV_HIDE_POWERED_BY=true################### SAML ###################EXTERNAL_AUTH=samlOVERLEAF_SAML_ISSUER=MyOverleafOVERLEAF_SAML_IDENTITY_SERVICE_NAME='Log in with SAML Provider'OVERLEAF_SAML_EMAIL_FIELD=EmailOVERLEAF_SAML_FIRST_NAME_FIELD=DisplayNameOVERLEAF_SAML_LAST_NAME_FIELD=DisplayNameOVERLEAF_SAML_ENTRYPOINT=http://localhost:18000/login/saml/authorize/admin/SAML_OverleafOVERLEAF_SAML_IDP_CERT=/var/lib/overleaf/certs/idp_cert.pemOVERLEAF_SAML_SIGNATURE_ALGORITHM=
Guide pas à pas avec goauthentik
Ce guide décrit une configuration testée avec goauthentik. Remplacez https://overleaf.example.com par votre OVERLEAF_SITE_URL et https://authentik.example.com par l’adresse de votre Authentik.
1
Créer le fournisseur et l'application
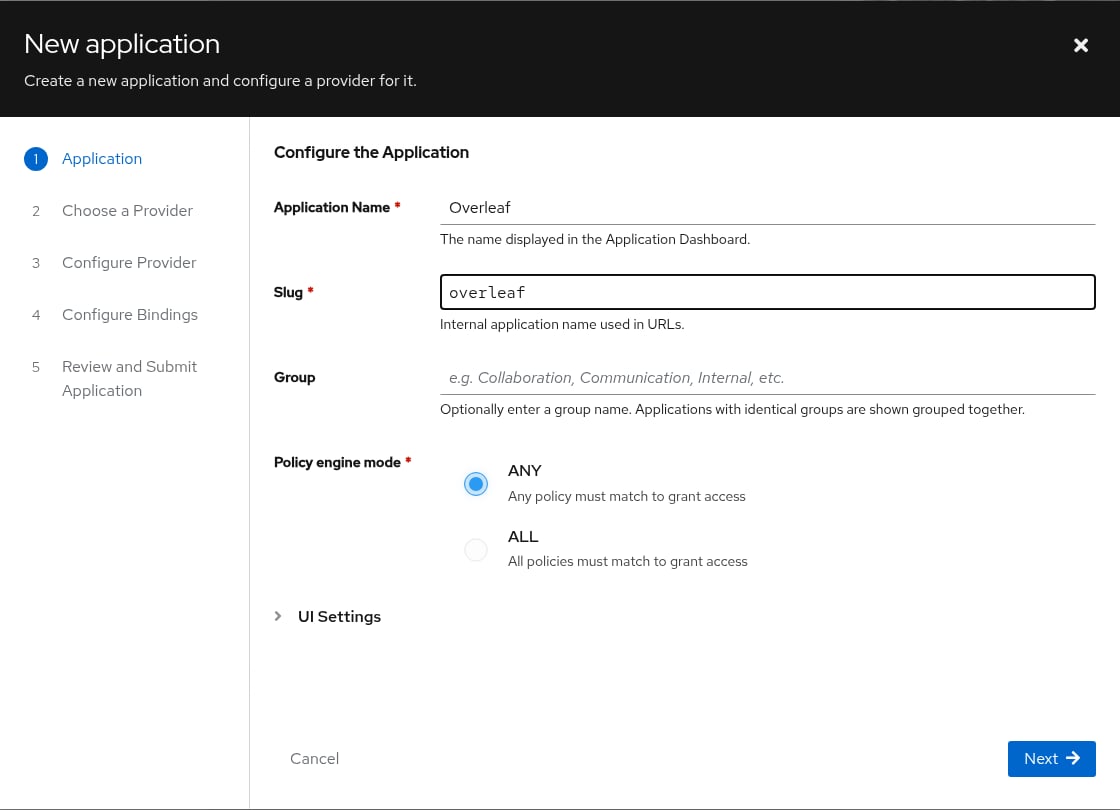
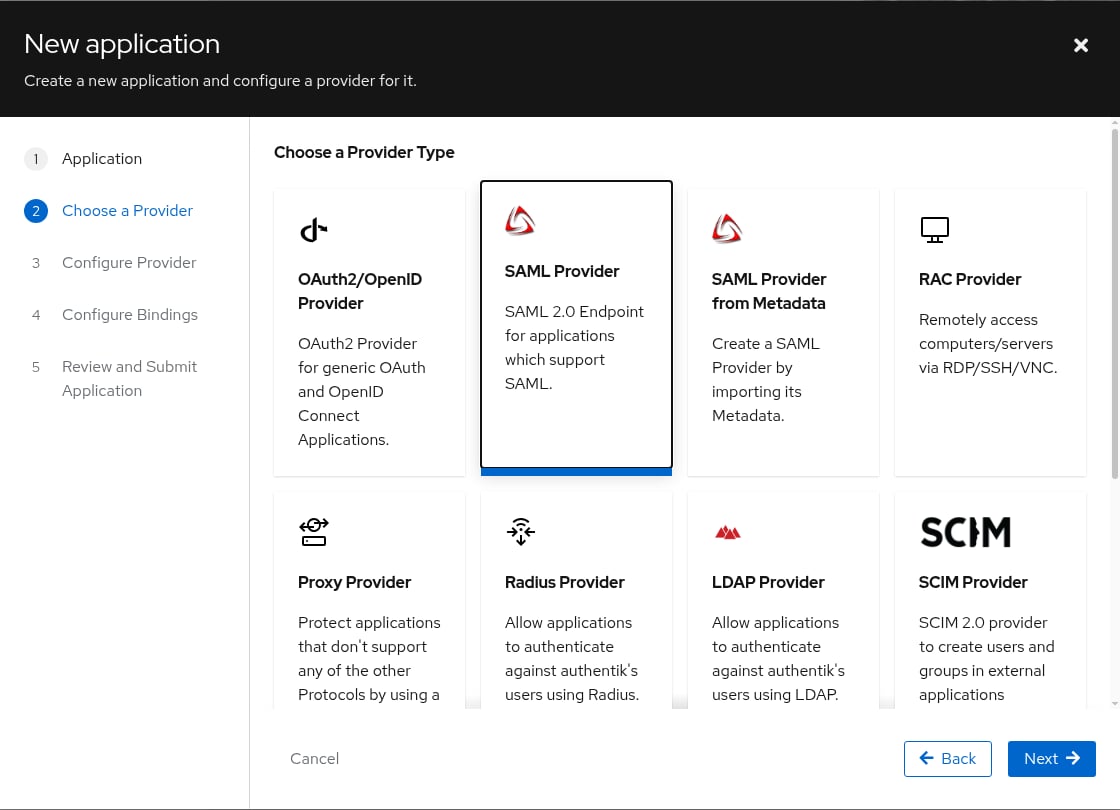
Dans Authentik, ouvrez Applications > Applications et cliquez sur New Application. L’assistant crée l’application et son fournisseur en même temps.1. Donnez à l’application un nom et un slug, par exemple overleaf, puis cliquez sur Next :
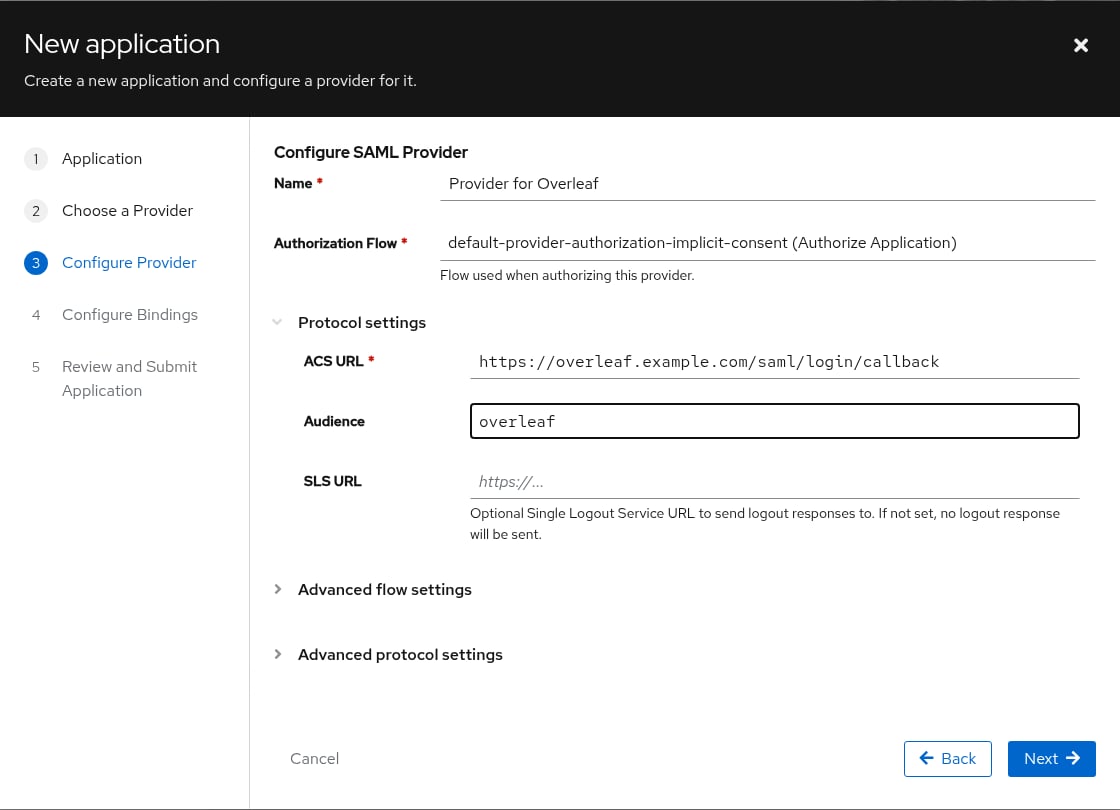
Audience : un nom pour Overleaf, par exemple overleaf. Overleaf l’envoie en tant que OVERLEAF_SAML_ISSUER.
Authentik : le fournisseur SAML de l'application
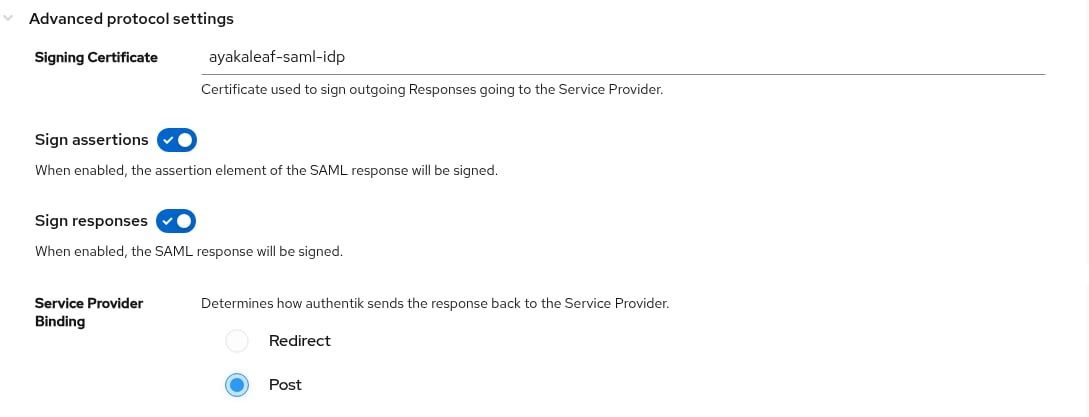
4. Ouvrez Advanced protocol settings et définissez :
Signing Certificate : un certificat, par exemple authentik Self-signed Certificate
Sign assertions et Sign responses : tous deux activés
Service Provider Binding : Post
Authentik : signature et liaison d'un fournisseur testé (instance de test)
5. Cliquez sur Next jusqu’à la dernière page et validez l’application.
2
Copier les valeurs depuis la page du fournisseur
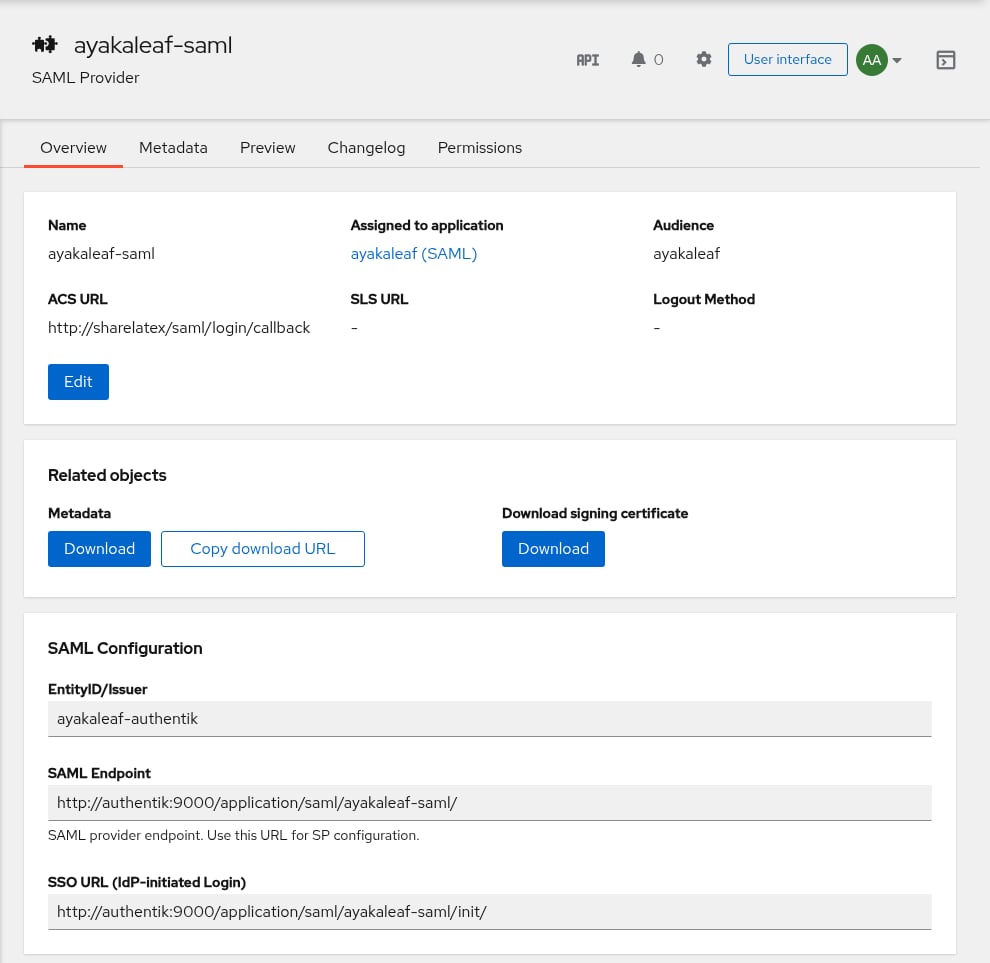
Rouvrez le fournisseur. Tout ce dont Overleaf a besoin figure dans sa vue d’ensemble :
Authentik : vue d'ensemble d'un fournisseur SAML (instance de test)
Sur la page du fournisseur
Variable d’environnement
SAML Endpoint
OVERLEAF_SAML_ENTRYPOINT et OVERLEAF_SAML_LOGOUT_URL
Audience
OVERLEAF_SAML_ISSUER
Download signing certificate (un fichier)
OVERLEAF_SAML_IDP_CERT, voir l’étape suivante
EntityID/Issuer sous SAML Configuration est le nom d’Authentik lui-même. Ne le mettez pas dans OVERLEAF_SAML_ISSUER ; utilisez l’Audience.
3
Installer le certificat de signature
Cliquez sur Download sous Download signing certificate et enregistrez le fichier sous data/overleaf/certs/idp_cert.pem dans votre répertoire Toolkit. Le conteneur le voit sous /var/lib/overleaf/certs/idp_cert.pem :
Les groupes arrivent sous http://schemas.xmlsoap.org/claims/Group, sous forme de liste. Pour que les membres du groupe Authentik Admins deviennent administrateurs d’Overleaf :
L’indicateur d’administrateur est mis à jour à chaque connexion SAML. Avec un champ ou une valeur incorrects, tout administrateur qui se connecte via SAML perd ses droits d’administrateur. Testez d’abord l’association avec un second compte administrateur.
Fichier variables.env testé pour goauthentik
variables.env
EXTERNAL_AUTH=samlOVERLEAF_SAML_IDENTITY_SERVICE_NAME=Log in with AuthentikOVERLEAF_SAML_ENTRYPOINT=https://authentik.example.com/application/saml/overleaf/OVERLEAF_SAML_LOGOUT_URL=https://authentik.example.com/application/saml/overleaf/OVERLEAF_SAML_ISSUER=overleafOVERLEAF_SAML_IDP_CERT=/var/lib/overleaf/certs/idp_cert.pemOVERLEAF_SAML_WANT_ASSERTIONS_SIGNED=trueOVERLEAF_SAML_WANT_AUTHN_RESPONSE_SIGNED=trueOVERLEAF_SAML_USER_ID_FIELD=http://schemas.goauthentik.io/2021/02/saml/usernameOVERLEAF_SAML_EMAIL_FIELD=http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddressOVERLEAF_SAML_FIRST_NAME_FIELD=http://schemas.xmlsoap.org/ws/2005/05/identity/claims/nameOVERLEAF_SAML_LAST_NAME_FIELD=http://schemas.goauthentik.io/2021/02/saml/usernameOVERLEAF_SAML_IS_ADMIN_FIELD=http://schemas.xmlsoap.org/claims/GroupOVERLEAF_SAML_IS_ADMIN_FIELD_VALUE=AdminsOVERLEAF_SAML_UPDATE_USER_DETAILS_ON_LOGIN=true
Dernière modification le 2 novembre 2026
Cette page vous a-t-elle été utile ?
{"docsConfig":{"theme":"mint","$schema":"https://mintlify.com/docs.json","name":"Ayakaleaf Pro","description":"Overleaf Community Edition enhanced with all Pro features: open source, free to use, self-hostable.","colors":{"primary":"#0E0E0E","light":"#D4A27F","dark":"#0E0E0E"},"logo":{"light":"https://mintcdn.com/ayakaleaf-pro/JetHeEeglWIIXNds/logo/light.png?fit=max\u0026auto=format\u0026n=JetHeEeglWIIXNds\u0026q=85\u0026s=7f1abd8dcc74dd3b7cdafac9e6e82092","dark":"https://mintcdn.com/ayakaleaf-pro/JetHeEeglWIIXNds/logo/dark.png?fit=max\u0026auto=format\u0026n=JetHeEeglWIIXNds\u0026q=85\u0026s=4e369d29a8c5a6cd8b4b7697ddb1f7e2","href":"/"},"favicon":"https://mintcdn.com/ayakaleaf-pro/x9kfDjtWlyyhG_mR/favicon.png?fit=max\u0026auto=format\u0026n=x9kfDjtWlyyhG_mR\u0026q=85\u0026s=832c6bfafce5eb69ebc83783083a4a85","background":{"color":{"light":"#FDFDF7","dark":"#09090B"}},"navbar":{"links":[{"href":"https://github.com/ayaka-notes/ayakaleaf-pro-playground","label":"Playground"},{"href":"https://github.com/orgs/ayaka-notes/packages/container/package/overleaf-pro","label":"Docker Image"},{"href":"https://github.com/ayaka-notes/texlive-full","label":"TeXLive Full"}],"primary":{"type":"button","label":"Open GitHub","href":"https://github.com/ayaka-notes/ayakaleaf-pro"}},"footer":{"socials":{"github":"https://github.com/ayaka-notes"}},"styling":{"latex":true},"contextual":{"options":["copy","view","chatgpt","claude","perplexity","mcp","cursor","vscode","assistant","download-pdf","download-spec"],"display":"header"},"metadata":{"timestamp":true},"navigation":{"languages":[{"language":"en","default":true,"href":""},{"language":"zh-CN","href":"zh-CN"},{"language":"zh-TW","href":"zh-TW"},{"language":"ja","href":"ja"},{"language":"de","href":"de"},{"language":"fr","href":"fr"},{"language":"es","href":"es"},{"language":"it","href":"it"},{"language":"ko","href":"ko"},{"language":"ru","href":"ru"},{"language":"nl","href":"nl"},{"language":"pt","href":"pt"},{"language":"tr","href":"tr"},{"language":"uk","href":"uk"},{"language":"pl","href":"pl"},{"language":"cs","href":"cs"},{"language":"sv","href":"sv"},{"language":"fi","href":"fi"},{"language":"ar","href":"ar"},{"language":"vi","href":"vi"},{"language":"no","href":"no"},{"language":"da","href":"da"},{"language":"id","href":"id"},{"language":"zh-Hans","href":"zh-Hans"},{"language":"zh-Hant","href":"zh-Hant"}]}},"deployment":{"deploymentMetadataValue":{"subdomain":"ayakaleaf-pro","hasAudioNarration":false,"actualSubdomain":"ayakaleaf-pro","customDomains":[],"gitSource":{"type":"github","owner":"ayaka-notes","repo":"docs","deployBranch":"main","contentDirectory":"","isPrivate":false,"mountPath":"","label":""},"feedback":{"thumbs":true},"entitlements":{"AI_CHAT":{"status":"ENABLED"},"WEB_MCP":{"status":"ENABLED"},"NARRATION":{"status":"ENABLED"}},"buildId":"6b015084275034e27381e646","clientVersion":"0.0.4270","searchFilterCounts":[{"language":"en","tag":"On-Premises","count":159},{"language":"ar","tag":"الاستضافة المحلية","count":141},{"language":"cs","tag":"On-Premises","count":141},{"language":"da","tag":"On-premises","count":141},{"language":"de","tag":"On-Premises","count":141},{"language":"es","tag":"Local","count":141},{"language":"fi","tag":"Paikallinen asennus","count":141},{"language":"fr","tag":"Sur site","count":141},{"language":"id","tag":"On-Premises","count":141},{"language":"it","tag":"On-premise","count":141},{"language":"ja","tag":"オンプレミス","count":141},{"language":"ko","tag":"온프레미스","count":141},{"language":"nl","tag":"On-premises","count":141},{"language":"no","tag":"Lokal drift","count":141},{"language":"pl","tag":"On-Premises","count":141},{"language":"pt","tag":"On-Premises","count":141},{"language":"ru","tag":"Локальное развертывание","count":141},{"language":"sv","tag":"On-Premises","count":141},{"language":"tr","tag":"Şirket İçi Kurulum","count":141},{"language":"uk","tag":"Локальне розгортання","count":141},{"language":"vi","tag":"Tự triển khai (On-Premises)","count":141},{"language":"zh-CN","tag":"本地部署","count":141},{"language":"zh-Hans","tag":"本地部署","count":141},{"language":"zh-Hant","tag":"本地部署","count":141},{"language":"zh-TW","tag":"本地部署","count":141},{"language":"ar","tag":"الإعداد","count":66},{"language":"en","tag":"Configuration","count":66},{"language":"cs","tag":"Konfigurace","count":66},{"language":"da","tag":"Konfiguration","count":66},{"language":"de","tag":"Konfiguration","count":66},{"language":"es","tag":"Configuración","count":66},{"language":"fi","tag":"Määritys","count":66},{"language":"fr","tag":"Configuration","count":66},{"language":"id","tag":"Konfigurasi","count":66},{"language":"it","tag":"Configurazione","count":66},{"language":"ja","tag":"設定","count":66},{"language":"ko","tag":"구성","count":66},{"language":"nl","tag":"Configuratie","count":66},{"language":"no","tag":"Konfigurasjon","count":66},{"language":"pl","tag":"Konfiguracja","count":66},{"language":"pt","tag":"Configuração","count":66},{"language":"ru","tag":"Настройка","count":66},{"language":"sv","tag":"Konfiguration","count":66},{"language":"tr","tag":"Yapılandırma","count":66},{"language":"uk","tag":"Конфігурація","count":66},{"language":"vi","tag":"Cấu hình","count":66},{"language":"zh-CN","tag":"配置","count":66},{"language":"zh-Hans","tag":"配置","count":66},{"language":"zh-Hant","tag":"設定","count":66},{"language":"zh-TW","tag":"設定","count":66},{"language":"en","tag":"Developer","count":57},{"language":"ar","tag":"التثبيت","count":40},{"language":"en","tag":"Installation","count":40},{"language":"cs","tag":"Instalace","count":40},{"language":"da","tag":"Installation","count":40},{"language":"de","tag":"Installation","count":40},{"language":"es","tag":"Instalación","count":40},{"language":"fi","tag":"Asennus","count":40},{"language":"fr","tag":"Installation","count":40},{"language":"id","tag":"Instalasi","count":40},{"language":"it","tag":"Installazione","count":40},{"language":"ja","tag":"インストール","count":40},{"language":"ko","tag":"설치","count":40},{"language":"nl","tag":"Installatie","count":40},{"language":"no","tag":"Installasjon","count":40},{"language":"pl","tag":"Instalacja","count":40},{"language":"pt","tag":"Instalação","count":40},{"language":"ru","tag":"Установка","count":40},{"language":"sv","tag":"Installation","count":40},{"language":"tr","tag":"Kurulum","count":40},{"language":"uk","tag":"Встановлення","count":40},{"language":"vi","tag":"Cài đặt","count":40},{"language":"zh-CN","tag":"安装","count":40},{"language":"zh-Hans","tag":"安装","count":40},{"language":"zh-Hant","tag":"安裝","count":40},{"language":"zh-TW","tag":"安裝","count":40},{"language":"en","tag":"Data Model","count":37},{"language":"ar","tag":"Docker Compose","count":34},{"language":"en","tag":"Docker Compose","count":34},{"language":"cs","tag":"Docker Compose","count":34},{"language":"da","tag":"Docker Compose","count":34},{"language":"de","tag":"Docker Compose","count":34},{"language":"es","tag":"Docker Compose","count":34},{"language":"fi","tag":"Docker Compose","count":34},{"language":"fr","tag":"Docker Compose","count":34},{"language":"id","tag":"Docker Compose","count":34},{"language":"it","tag":"Docker Compose","count":34},{"language":"ja","tag":"Docker Compose","count":34},{"language":"ko","tag":"Docker Compose","count":34},{"language":"nl","tag":"Docker Compose","count":34},{"language":"no","tag":"Docker Compose","count":34},{"language":"pl","tag":"Docker Compose","count":34},{"language":"pt","tag":"Docker Compose","count":34},{"language":"ru","tag":"Docker Compose","count":34},{"language":"sv","tag":"Docker Compose","count":34},{"language":"tr","tag":"Docker Compose","count":34},{"language":"uk","tag":"Docker Compose","count":34},{"language":"vi","tag":"Docker Compose","count":34},{"language":"zh-CN","tag":"Docker Compose","count":34},{"language":"zh-Hans","tag":"Docker Compose","count":34},{"language":"zh-Hant","tag":"Docker Compose","count":34},{"language":"zh-TW","tag":"Docker Compose","count":34},{"language":"ar","tag":"Kubernetes","count":32},{"language":"en","tag":"Kubernetes","count":32},{"language":"cs","tag":"Kubernetes","count":32},{"language":"da","tag":"Kubernetes","count":32},{"language":"de","tag":"Kubernetes","count":32},{"language":"es","tag":"Kubernetes","count":32},{"language":"fi","tag":"Kubernetes","count":32},{"language":"fr","tag":"Kubernetes","count":32},{"language":"id","tag":"Kubernetes","count":32},{"language":"it","tag":"Kubernetes","count":32},{"language":"ja","tag":"Kubernetes","count":32},{"language":"ko","tag":"Kubernetes","count":32},{"language":"nl","tag":"Kubernetes","count":32},{"language":"no","tag":"Kubernetes","count":32},{"language":"pl","tag":"Kubernetes","count":32},{"language":"pt","tag":"Kubernetes","count":32},{"language":"ru","tag":"Kubernetes","count":32},{"language":"sv","tag":"Kubernetes","count":32},{"language":"tr","tag":"Kubernetes","count":32},{"language":"uk","tag":"Kubernetes","count":32},{"language":"vi","tag":"Kubernetes","count":32},{"language":"zh-CN","tag":"Kubernetes","count":32},{"language":"zh-Hans","tag":"Kubernetes","count":32},{"language":"zh-Hant","tag":"Kubernetes","count":32},{"language":"zh-TW","tag":"Kubernetes","count":32},{"language":"ar","tag":"استخدام Docker Compose","count":27},{"language":"en","tag":"Using Docker Compose","count":27},{"language":"cs","tag":"Použití Docker Compose","count":27},{"language":"da","tag":"Brug af Docker Compose","count":27},{"language":"de","tag":"Docker Compose verwenden","count":27},{"language":"es","tag":"Uso de Docker Compose","count":27},{"language":"fi","tag":"Docker Composen käyttö","count":27},{"language":"fr","tag":"Utiliser Docker Compose","count":27},{"language":"id","tag":"Menggunakan Docker Compose","count":27},{"language":"it","tag":"Utilizzo di Docker Compose","count":27},{"language":"ja","tag":"Docker Compose の使用","count":27},{"language":"ko","tag":"Docker Compose 사용","count":27},{"language":"nl","tag":"Docker Compose gebruiken","count":27},{"language":"no","tag":"Bruke Docker Compose","count":27},{"language":"pl","tag":"Korzystanie z Docker Compose","count":27},{"language":"pt","tag":"Usando o Docker Compose","count":27},{"language":"ru","tag":"Использование Docker Compose","count":27},{"language":"sv","tag":"Använda Docker Compose","count":27},{"language":"tr","tag":"Docker Compose kullanımı","count":27},{"language":"uk","tag":"Використання Docker Compose","count":27},{"language":"vi","tag":"Sử dụng Docker Compose","count":27},{"language":"zh-CN","tag":"使用 Docker Compose","count":27},{"language":"zh-Hans","tag":"使用 Docker Compose","count":27},{"language":"zh-Hant","tag":"使用 Docker Compose","count":27},{"language":"zh-TW","tag":"使用 Docker Compose","count":27},{"language":"ar","tag":"المطوّرون","count":24},{"language":"en","tag":"User guide","count":24},{"language":"cs","tag":"Vývojáři","count":24},{"language":"da","tag":"Udvikler","count":24},{"language":"de","tag":"Entwickler","count":24},{"language":"es","tag":"Desarrollador","count":24},{"language":"fi","tag":"Kehittäjä","count":24},{"language":"fr","tag":"Développeur","count":24},{"language":"id","tag":"Pengembang","count":24},{"language":"it","tag":"Sviluppatore","count":24},{"language":"ja","tag":"開発者","count":24},{"language":"ko","tag":"개발자","count":24},{"language":"nl","tag":"Ontwikkelaar","count":24},{"language":"no","tag":"Utvikler","count":24},{"language":"pl","tag":"Dla deweloperów","count":24},{"language":"pt","tag":"Desenvolvedor","count":24},{"language":"ru","tag":"Разработчикам","count":24},{"language":"sv","tag":"Utvecklare","count":24},{"language":"tr","tag":"Geliştirici","count":24},{"language":"uk","tag":"Розробникам","count":24},{"language":"vi","tag":"Nhà phát triển","count":24},{"language":"zh-CN","tag":"开发者","count":24},{"language":"zh-Hans","tag":"开发者","count":24},{"language":"zh-Hant","tag":"開發者","count":24},{"language":"zh-TW","tag":"開發者","count":24},{"language":"ar","tag":"التكاملات","count":22},{"language":"en","tag":"Integrations","count":22},{"language":"cs","tag":"Integrace","count":22},{"language":"da","tag":"Integrationer","count":22},{"language":"de","tag":"Integrationen","count":22},{"language":"es","tag":"Integraciones","count":22},{"language":"fi","tag":"Integraatiot","count":22},{"language":"fr","tag":"Intégrations","count":22},{"language":"id","tag":"Integrasi","count":22},{"language":"it","tag":"Integrazioni","count":22},{"language":"ja","tag":"連携","count":22},{"language":"ko","tag":"통합","count":22},{"language":"nl","tag":"Integraties","count":22},{"language":"no","tag":"Integrasjoner","count":22},{"language":"pl","tag":"Integracje","count":22},{"language":"pt","tag":"Integrações","count":22},{"language":"ru","tag":"Интеграции","count":22},{"language":"sv","tag":"Integrationer","count":22},{"language":"tr","tag":"Entegrasyonlar","count":22},{"language":"uk","tag":"Інтеграції","count":22},{"language":"vi","tag":"Tích hợp","count":22},{"language":"zh-CN","tag":"集成","count":22},{"language":"zh-Hans","tag":"集成","count":22},{"language":"zh-Hant","tag":"整合","count":22},{"language":"zh-TW","tag":"整合","count":22},{"language":"ar","tag":"المصادقة","count":14},{"language":"cs","tag":"Ověřování","count":14},{"language":"da","tag":"Godkendelse","count":14},{"language":"de","tag":"Authentifizierung","count":14},{"language":"es","tag":"Autenticación","count":14},{"language":"fi","tag":"Todennus","count":14},{"language":"fr","tag":"Authentification","count":14},{"language":"id","tag":"Autentikasi","count":14},{"language":"it","tag":"Autenticazione","count":14},{"language":"ja","tag":"認証","count":14},{"language":"ko","tag":"인증","count":14},{"language":"nl","tag":"Authenticatie","count":14},{"language":"no","tag":"Autentisering","count":14},{"language":"pl","tag":"Uwierzytelnianie","count":14},{"language":"pt","tag":"Autenticação","count":14},{"language":"ru","tag":"Аутентификация","count":14},{"language":"sv","tag":"Autentisering","count":14},{"language":"tr","tag":"Kimlik Doğrulama","count":14},{"language":"uk","tag":"Автентифікація","count":14},{"language":"vi","tag":"Xác thực","count":14},{"language":"zh-CN","tag":"身份验证","count":14},{"language":"zh-Hans","tag":"身份验证","count":14},{"language":"zh-Hant","tag":"身分驗證","count":14},{"language":"zh-TW","tag":"身分驗證","count":14},{"language":"ar","tag":"واجهات برمجة الخدمات","count":13},{"language":"cs","tag":"API služeb","count":13},{"language":"da","tag":"Tjeneste-API","count":13},{"language":"de","tag":"Service-API","count":13},{"language":"es","tag":"API de servicios","count":13},{"language":"fi","tag":"Palvelujen API","count":13},{"language":"fr","tag":"API des services","count":13},{"language":"id","tag":"API layanan","count":13},{"language":"it","tag":"API dei servizi","count":13},{"language":"ja","tag":"サービス API","count":13},{"language":"ko","tag":"서비스 API","count":13},{"language":"nl","tag":"Service-API","count":13},{"language":"no","tag":"Tjeneste-API","count":13},{"language":"pl","tag":"API usług","count":13},{"language":"pt","tag":"API dos serviços","count":13},{"language":"ru","tag":"API сервисов","count":13},{"language":"sv","tag":"Tjänste-API","count":13},{"language":"tr","tag":"Hizmet API'si","count":13},{"language":"uk","tag":"API сервісів","count":13},{"language":"vi","tag":"API dịch vụ","count":13},{"language":"zh-CN","tag":"服务 API","count":13},{"language":"zh-Hans","tag":"服务 API","count":13},{"language":"zh-Hant","tag":"服務 API","count":13},{"language":"zh-TW","tag":"服務 API","count":13}],"searchSettings":{"maxResults":6}},"assistantConfig":{"enableAskAiButton":false,"enableStarterQuestions":true,"enableContextualStarterQuestions":true,"enableAskAiSearchBar":true},"basePath":"","hasChatPermissions":true,"hasWebMcpPermissions":true,"toggles":[{"name":"kill-isr","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"custom-rbac-roles","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"agent-mintlify-slack","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"agent-integrations-settings","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"rbac-expansion","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automations-pr-grouping","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"custom-prefix","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"analytics-v7","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"user-flows-analytics","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"no-publish-flow","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-onboarding","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"snapshot-serving-live","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"stripTemperatureMiddleware","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"support-platform-pylon-zendesk","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"snapshot-serving","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"instant-rollback","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"granular-notifications-server","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"granular-notifications","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automations-fable","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"fixed-ai-action-pricing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"site-roles","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automation-resolve-merge-conflict","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"scoped-publishing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"mintql","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"page-level-analytics","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"editor-version-history-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"billing-page-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"full-page-search","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workspace-projects","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"assistant-v5","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"fork-pr-previews","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"revalidation-jwt","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-sso-scim","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"hobby-abuse-scan","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"dashboard-inbox","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-signup","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"turbopuffer-dual-write","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-enabled","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"approve-review-flow","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"editor-metadata","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"sso-setup-deadline-banner","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"turbopuffer-serve","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"live-agents","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"starter-pricing","enabled":true,"variant":{"name":"treatment","enabled":true,"payload":{"type":"string","value":"treatment"},"feature_enabled":true},"impressionData":false},{"name":"llms-txt-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"wildcard-email-auth","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false}],"googleFontsInlined":false},"customCss":[{"filePath":"style.css","content":"@font-face{font-family:\"Site Sans\";src:url(\"/fonts/SiteSans-Text-Regular-Static.otf\") format(\"opentype\");font-weight:400;font-style:normal;font-display:swap}@font-face{font-family:\"Site Sans\";src:url(\"/fonts/SiteSans-Text-RegularItalic-Static.otf\") format(\"opentype\");font-weight:400;font-style:italic;font-display:swap}@font-face{font-family:\"Site Sans\";src:url(\"/fonts/SiteSans-Text-Medium-Static.otf\") format(\"opentype\");font-weight:500;font-style:normal;font-display:swap}@font-face{font-family:\"Site Sans\";src:url(\"/fonts/SiteSans-Text-MediumItalic-Static.otf\") format(\"opentype\");font-weight:500;font-style:italic;font-display:swap}@font-face{font-family:\"Site Sans\";src:url(\"/fonts/SiteSans-Text-Semibold-Static.otf\") format(\"opentype\");font-weight:600;font-style:normal;font-display:swap}@font-face{font-family:\"Site Sans\";src:url(\"/fonts/SiteSans-Text-SemiboldItalic-Static.otf\") format(\"opentype\");font-weight:600;font-style:italic;font-display:swap}@font-face{font-family:\"Site Sans\";src:url(\"/fonts/SiteSans-Text-Bold-Static.otf\") format(\"opentype\");font-weight:700;font-style:normal;font-display:swap}@font-face{font-family:\"Site Sans\";src:url(\"/fonts/SiteSans-Text-BoldItalic-Static.otf\") format(\"opentype\");font-weight:700;font-style:italic;font-display:swap}@font-face{font-family:\"Site Serif Display\";src:url(\"/fonts/SiteSerif-Display-Regular-Static.otf\") format(\"opentype\");font-weight:400;font-style:normal;font-display:swap}@font-face{font-family:\"Site Serif Display\";src:url(\"/fonts/SiteSerif-Display-RegularItalic-Static.otf\") format(\"opentype\");font-weight:400;font-style:italic;font-display:swap}@font-face{font-family:\"Site Serif Display\";src:url(\"/fonts/SiteSerif-Display-Medium-Static.otf\") format(\"opentype\");font-weight:500;font-style:normal;font-display:swap}@font-face{font-family:\"Site Serif Display\";src:url(\"/fonts/SiteSerif-Display-Semibold-Static.otf\") format(\"opentype\");font-weight:600;font-style:normal;font-display:swap}@font-face{font-family:\"Site Serif Display\";src:url(\"/fonts/SiteSerif-Display-Bold-Static.otf\") format(\"opentype\");font-weight:700;font-style:normal;font-display:swap}@font-face{font-family:\"Site Serif\";src:url(\"/fonts/SiteSerif-Text-Regular-Static.otf\") format(\"opentype\");font-weight:400;font-style:normal;font-display:swap}@font-face{font-family:\"Site Serif\";src:url(\"/fonts/SiteSerif-Text-RegularItalic-Static.otf\") format(\"opentype\");font-weight:400;font-style:italic;font-display:swap}@font-face{font-family:\"Site Serif\";src:url(\"/fonts/SiteSerif-Text-Medium-Static.otf\") format(\"opentype\");font-weight:500;font-style:normal;font-display:swap}@font-face{font-family:\"Site Serif\";src:url(\"/fonts/SiteSerif-Text-MediumItalic-Static.otf\") format(\"opentype\");font-weight:500;font-style:italic;font-display:swap}@font-face{font-family:\"Site Serif\";src:url(\"/fonts/SiteSerif-Text-Semibold-Static.otf\") format(\"opentype\");font-weight:600;font-style:normal;font-display:swap}@font-face{font-family:\"Site Serif\";src:url(\"/fonts/SiteSerif-Text-SemiboldItalic-Static.otf\") format(\"opentype\");font-weight:600;font-style:italic;font-display:swap}@font-face{font-family:\"Site Serif\";src:url(\"/fonts/SiteSerif-Text-Bold-Static.otf\") format(\"opentype\");font-weight:700;font-style:normal;font-display:swap}@font-face{font-family:\"Site Serif\";src:url(\"/fonts/SiteSerif-Text-BoldItalic-Static.otf\") format(\"opentype\");font-weight:700;font-style:italic;font-display:swap}:root{--always-white: 0 0% 100%;--always-black: 0 0% 0%;--constant-book-cloth: 15 55% 80%;--constant-clay: 15 60% 85%;--constant-kraft: 25 40% 83%;--constant-manilla: 40 20% 92%;--constant-slate-000: 0 0% 100%;--constant-slate-050: 48 33.3% 97.1%;--constant-slate-100: 53 28.6% 94.5%;--constant-slate-150: 48 25% 92.2%;--constant-slate-200: 50 20.7% 88.6%;--constant-slate-250: 51 16.5% 84.5%;--constant-slate-300: 50 11.5% 79.6%;--constant-slate-350: 50 9% 73.7%;--constant-slate-400: 49 6.5% 66.9%;--constant-slate-450: 48 4.8% 59.2%;--constant-slate-500: 53 3.2% 51.4%;--constant-slate-550: 51 3.1% 43.7%;--constant-slate-600: 48 2.7% 35.9%;--constant-slate-650: 48 3.4% 29.2%;--constant-slate-700: 60 2.5% 23.3%;--constant-slate-750: 60 2.1% 18.4%;--constant-slate-800: 60 2.7% 14.5%;--constant-slate-850: 30 3.3% 11.8%;--constant-slate-900: 30 4% 9.8%;--constant-slate-950: 60 2.6% 7.6%;--constant-slate-1000: 60 3.4% 5.7%}:root:not(.dark){--accent-brand: 15 63.1% 59.6%;--accent-main-000: 15 55.6% 52.4%;--accent-main-100: 15 55.6% 52.4%;--accent-main-200: 15 63.1% 59.6%;--accent-main-900: 0 0% 0%;--accent-pro-000: 251 34.2% 33.3%;--accent-pro-100: 251 40% 45.1%;--accent-pro-200: 251 61% 72.2%;--accent-pro-900: 253 33.3% 91.8%;--accent-secondary-000: 210 73.7% 40.2%;--accent-secondary-100: 210 70.9% 51.6%;--accent-secondary-200: 210 70.9% 51.6%;--accent-secondary-900: 211 72% 90%;--bg-000: 0 0% 100%;--bg-100: 48 33.3% 97.1%;--bg-200: 53 28.6% 94.5%;--bg-300: 48 25% 92.2%;--bg-400: 50 20.7% 88.6%;--bg-500: 50 20.7% 88.6%;--border-100: 30 3.3% 11.8%;--border-200: 30 3.3% 11.8%;--border-300: 30 3.3% 11.8%;--border-400: 30 3.3% 11.8%;--danger-000: 0 61.4% 22.4%;--danger-100: 0 58.6% 34.1%;--danger-200: 0 58.6% 34.1%;--danger-900: 0 50% 95%;--oncolor-100: 0 0% 100%;--oncolor-200: 60 6.7% 97.1%;--oncolor-300: 60 6.7% 97.1%;--text-000: 60 2.6% 7.6%;--text-100: 60 2.6% 7.6%;--text-200: 60 2.5% 23.3%;--text-300: 60 2.5% 23.3%;--text-400: 51 3.1% 43.7%;--text-500: 51 3.1% 43.7%}:root.dark{--accent-brand: 15 63.1% 59.6%;--accent-main-000: 15 55.6% 52.4%;--accent-main-100: 15 63.1% 59.6%;--accent-main-200: 15 63.1% 59.6%;--accent-main-900: 0 0% 0%;--accent-pro-000: 251 84.6% 74.5%;--accent-pro-100: 251 40.2% 54.1%;--accent-pro-200: 251 40% 45.1%;--accent-pro-900: 250 25.3% 19.4%;--accent-secondary-000: 210 71.1% 62%;--accent-secondary-100: 210 70.9% 51.6%;--accent-secondary-200: 210 70.9% 51.6%;--accent-secondary-900: 210 55.9% 24.6%;--bg-000: 60 2.1% 18.4%;--bg-100: 60 2.7% 14.5%;--bg-200: 30 3.3% 11.8%;--bg-300: 60 2.6% 7.6%;--bg-400: 60 3.4% 5.7%;--bg-500: 60 3.4% 5.7%;--border-100: 51 16.5% 84.5%;--border-200: 51 16.5% 84.5%;--border-300: 51 16.5% 84.5%;--border-400: 51 16.5% 84.5%;--danger-000: 0 73.1% 66.5%;--danger-100: 0 58.6% 34.1%;--danger-200: 0 58.6% 34.1%;--danger-900: 0 23% 15.6%;--oncolor-100: 0 0% 100%;--oncolor-200: 60 6.7% 97.1%;--oncolor-300: 60 6.7% 97.1%;--text-000: 48 33.3% 97.1%;--text-100: 48 33.3% 97.1%;--text-200: 50 9% 73.7%;--text-300: 50 9% 73.7%;--text-400: 48 4.8% 59.2%;--text-500: 48 4.8% 59.2%}#home-header{font-family:\"Site Sans\", system-ui, \"Segoe UI\", Roboto, Helvetica, Arial, sans-serif;font-weight:400!important;font-size:50px;line-height:1.2;margin-bottom:1rem;color:--text-000;display:flex;align-items:baseline;justify-content:center;flex-wrap:nowrap}#localization-select-trigger>:has(img[src*=\"flags\"]){display:none}div[id^=\"localization-select-item\"]>:has(img[src*=\"flags\"]){display:none}@media (min-width: 768px){#home-header{justify-content:center}}.build-with{font-family:\"Site Sans\", system-ui, \"Segoe UI\", Roboto, Helvetica, Arial, sans-serif;letter-spacing:-0.02em}.claude-wordmark-wrapper{display:inline-flex;align-items:baseline;margin-left:10px}.claude-wordmark{height:40px;width:auto;position:relative}.dark #home-header{color:white}.description-text{color:black}.dark .description-text{color:white}.dark .claude-wordmark{filter:invert(1)}:root{--bg-color: #f0efea}.dark{--bg-color: #2b2b2b}body,input,#category-select,.dropdown-item,#table-of-contents{font-family:\"Site Sans\", system-ui, \"Segoe UI\", Roboto, Helvetica, Arial, sans-serif}.eyebrow{font-family:\"Site Sans\", system-ui, \"Segoe UI\", Roboto, Helvetica, Arial, sans-serif;text-transform:uppercase;letter-spacing:0.02rem}#content-container{font-family:\"Site Sans\", system-ui, \"Segoe UI\", Roboto, Helvetica, Arial, sans-serif}#content-container h1,#content-container h2,#content-container h3,#content-container h4,#content-container h5,#content-container h6{font-family:\"Site Serif Display\", Georgia, \"Times New Roman\", Times, serif;font-weight:400;letter-spacing:0;word-spacing:0.1em}#content-container p{font-size:1rem;line-height:1.65rem}.font-extrabold{font-weight:600!important}.wide-table{width:100%;overflow-x:auto}.wide-table table{width:175%;margin-bottom:0}#prompt-library-container{margin:4rem auto;max-width:48rem;padding-left:1.25rem;padding-right:1.25rem}.prompt-library-title{font-size:24px;text-align:center;font-weight:700;color:#1f2937}.dark .prompt-library-title{color:#e5e7eb}.prompt-library-description{margin-top:1rem;text-align:center}.main-content{margin-bottom:10rem;max-width:64rem;margin-left:auto;margin-right:auto;padding-left:1.25rem;padding-right:1.25rem}.prompt-controllers{display:flex;gap:0.5rem}.prompt-search-container{position:relative;flex:1 1 0%}.prompt-search-icon-container{display:flex;position:absolute;top:0;bottom:0;left:0;align-items:center;padding-left:0.75rem}.prompt-search-icon{margin-left:0.25rem;margin-right:0.75rem;flex:none;width:1rem;height:1rem;background-color:#6b7280;mask-image:url(https://mintlify.b-cdn.net/v6.5.1/solid/magnifying-glass.svg);mask-repeat:no-repeat;mask-position:center center}input.prompt-search-bar{display:block;height:2.5rem;padding-left:2.5rem;border-radius:0.75rem;border-width:1px;background-color:#ffffff;width:100%;color:#111827;box-shadow:0 1px 2px 0 rgba(0, 0, 0, 0.05)}.dark input.prompt-search-bar{color:#ffffff;background-color:rgb(var(--background-dark));border-color:#d1d5db1a}input.prompt-search-bar:focus{outline-color:rgb(var(--primary))}.dark input.prompt-search-bar:focus{outline-color:rgb(var(--primary-light))}.dark .prompt-search-icon{background-color:#ffffff80}#category-select{padding-left:1rem;padding-right:2.5rem;height:2.5rem;display:flex;align-items:center;border-radius:0.75rem;border-width:1px;color:#111827;background-color:#ffffff;cursor:pointer;box-shadow:0 1px 2px 0 rgba(0, 0, 0, 0.05);white-space:nowrap}.dark #category-select{background-color:rgb(var(--background-dark));border-color:#d1d5db1a;color:#ffffff}#category-select:hover{background-color:#f9fafb}.dark #category-select:hover{background-color:#ffffff0d}#category-select:focus{outline-color:rgb(var(--primary))}.dark #category-select:focus{outline-color:rgb(var(--primary-light))}#categories-dropdown{top:calc(100% + 4px);padding:0.5rem 0.5rem;display:none;position:absolute;z-index:10;border-radius:0.75rem;border-width:1px;width:100%;color:#111827;background-color:#ffffff;box-shadow:0 1px 2px 0 rgba(0, 0, 0, 0.05)}.dark #categories-dropdown{background-color:rgb(var(--background-dark));border-color:#d1d5db1a;color:#ffffff}#categories-dropdown-clickout{position:fixed;top:0;right:0;bottom:0;left:0;z-index:0}.dropdown-icon-container{display:flex;position:absolute;top:0;bottom:0;right:0;align-items:center;padding-right:0.25rem}.dropdown-icon{margin-left:0.25rem;margin-right:0.75rem;flex:none;width:0.75rem;height:0.75rem;background-color:#6b7280;mask-image:url(https://mintlify.b-cdn.net/v6.5.1/solid/caret-down.svg);mask-repeat:no-repeat;mask-position:center center}.dark .dropdown-icon{background-color:#ffffff80}#prompts-container{grid-template-columns:repeat(1, minmax(0, 1fr));gap:2rem}.dropdown-item{padding:0.25rem 0.5rem;border-radius:0.375rem;display:flex;align-items:center;cursor:pointer}.dropdown-item:hover{background-color:#f9fafb}.dark .dropdown-item:hover{background-color:#ffffff0d}.check-icon{mask-image:url(https://mintlify.b-cdn.net/v6.5.1/solid/check.svg);height:0.875rem;width:1rem;background-color:rgb(var(--primary-light));mask-repeat:no-repeat;mask-position:center center}.prompt-card{margin:-0.75rem;padding:0.75rem;display:flex;border-radius:1rem}.prompt-card:hover{background-color:#03071208}.dark .prompt-card:hover{background-color:#ffffff08}.prompt-icon-container{display:flex;flex:none;align-items:center;justify-content:center;margin-right:1.5rem;border-radius:0.75rem;height:4rem;width:4rem;background-color:#cb785c1a}.prompt-icon{height:1.5rem;width:1.5rem;background-color:rgb(var(--primary-light));mask-repeat:no-repeat;mask-position:center center}.prompt-title{color:rgb(31 41 55);font-weight:600}.dark .prompt-title{color:rgb(229 231 235)}.prompt-description{margin-top:0.25rem}#prompts-container{display:grid;margin-top:2.5rem}@media (min-width: 640px){#category-select{width:16rem}}@media (min-width: 1024px){#prompts-container{grid-template-columns:repeat(2, minmax(0, 1fr))}}.home-cards-custom{display:grid;grid-template-columns:repeat(3, 1fr);grid-template-rows:repeat(2, auto);gap:1.5rem}.home-cards-custom .card{background:transparent;border:0.5px solid hsl(var(--border-300));border-radius:12px;padding:0.25rem}@media (max-width: 1024px){.home-cards-custom{grid-template-columns:repeat(2, 1fr);grid-template-rows:repeat(3, auto)}}@media (max-width: 768px){.home-cards-custom{grid-template-columns:1fr;grid-template-rows:repeat(6, auto)}}.relative{position:relative}.flex-1{flex:1 1 0%}.mermaid{position:relative;background-color:#FDFDFB;background-image:linear-gradient(rgba(235, 219, 188, .25) 1px, transparent 1px), /* Secondary color #EBDBBC with low opacity */\n linear-gradient(90deg, rgba(235, 219, 188, .25) 1px, transparent 1px),\n linear-gradient(rgba(235, 219, 188, .1) 1px, transparent 1px),\n linear-gradient(90deg, rgba(235, 219, 188, .1) 1px, transparent 1px);background-size:20px 20px,\n 20px 20px,\n 4px 4px,\n 4px 4px;background-position:-1px -1px,\n -1px -1px,\n -1px -1px,\n -1px -1px;padding:20px;border-radius:8px;border:1px solid rgba(235, 219, 188, .4);box-shadow:0 2px 4px rgba(64, 64, 62, 0.08)}.dark .mermaid{background-color:#1a1918;background-image:linear-gradient(rgba(212, 162, 127, .15) 1px, transparent 1px), /* Tertiary color #D4A27F with low opacity */\n linear-gradient(90deg, rgba(212, 162, 127, .15) 1px, transparent 1px),\n linear-gradient(rgba(212, 162, 127, .08) 1px, transparent 1px),\n linear-gradient(90deg, rgba(212, 162, 127, .08) 1px, transparent 1px);border:1px solid rgba(102, 102, 99, .5);box-shadow:0 2px 4px rgba(0, 0, 0, 0.2)}.digest-meta{display:flex;align-items:center;justify-content:space-between;flex-wrap:wrap;gap:0.5rem 1rem;padding:0.75rem 1rem;margin:1.5rem 0 2.5rem;border:1px solid hsl(var(--border-300) / 0.15);background:hsl(var(--bg-200));font-variant-numeric:tabular-nums;font-size:0.875rem;color:hsl(var(--text-400))}#content-container .digest-meta a{color:hsl(var(--accent-main-100));font-weight:500;text-decoration:none;border-bottom:none}#content-container .digest-meta a:hover{text-decoration:underline}.digest-feature{position:relative;margin:2.5rem 0;padding:1.875rem 1.875rem 1.625rem;background:radial-gradient(circle, hsl(var(--text-000) / 0.025) 1px, transparent 1px) 0 0 / 18px 18px,\n linear-gradient(180deg, hsl(var(--constant-manilla) / 0.55), hsl(var(--constant-manilla) / 0.38));border:1px solid hsl(var(--border-300) / 0.12);box-shadow:inset 0 1px 0 hsl(var(--text-000) / 0.04),\n 0 1px 2px hsl(var(--always-black) / 0.04)}.digest-feature::before{content:\"\";position:absolute;inset:0 auto 0 0;width:4px;background:hsl(var(--accent-brand))}.dark .digest-feature{background:radial-gradient(circle, hsl(var(--text-000) / 0.02) 1px, transparent 1px) 0 0 / 18px 18px,\n linear-gradient(180deg, hsl(var(--bg-000) / 0.75), hsl(var(--bg-000) / 0.5));border-color:hsl(var(--border-300) / 0.1);box-shadow:inset 0 1px 0 hsl(var(--text-000) / 0.03),\n 0 1px 2px hsl(var(--always-black) / 0.25)}.digest-feature>:first-child{margin-top:0}.digest-feature>:last-child{margin-bottom:0}.digest-feature-header{display:flex;align-items:center;flex-wrap:wrap;gap:0.625rem;margin:0 0 0.75rem}#content-container .digest-feature-title{font-family:\"Site Serif Display\", Georgia, serif;font-size:1.75rem;line-height:1.15;font-weight:500;letter-spacing:-0.015em;color:hsl(var(--text-000));margin:0}#content-container .digest-feature-pill{font-family:ui-monospace, \"SF Mono\", Menlo, Consolas, monospace;font-size:0.75rem;line-height:1;letter-spacing:0.01em;padding:0.3rem 0.6rem;border-radius:999px;background:hsl(var(--accent-brand) / 0.12);color:hsl(var(--accent-main-000));border:1px solid hsl(var(--accent-brand) / 0.25);white-space:nowrap;transform:translateY(1px)}#content-container .digest-feature-lede{font-size:1.0625rem;line-height:1.65;color:hsl(var(--text-100));margin:0 0 1.25rem;max-width:none}#content-container .digest-feature-lede code{font-size:0.875em;padding:0.1em 0.35em}#content-container .digest-feature-try{font-size:0.875rem;color:hsl(var(--text-400));margin:1.25rem 0 0.5rem}#content-container .digest-feature .frame{margin:1rem 0;border-radius:0;padding:0}#content-container .digest-feature .frame>*{border-radius:0}#content-container .digest-feature pre,#content-container .digest-feature [class*=\"CodeBlock\"]{border-radius:0}#content-container .digest-feature-link{display:inline-flex;align-items:center;gap:0.35rem;font-size:0.875rem;font-weight:500;color:hsl(var(--accent-main-100));text-decoration:none;border-bottom:none;margin-top:0.75rem}#content-container .digest-feature-link::after{content:\"→\";transition:transform 120ms ease-out}#content-container .digest-feature-link:hover::after{transform:translateX(3px)}.digest-wins{margin:2.5rem 0;padding:1.5rem 1.75rem 1.25rem;background:hsl(var(--bg-200));border:1px solid hsl(var(--border-300) / 0.1)}.dark .digest-wins{background:hsl(var(--bg-200) / 0.6)}#content-container .digest-wins-title{font-family:\"Site Serif Display\", Georgia, serif;font-size:1.25rem;font-weight:500;color:hsl(var(--text-000));margin:0 0 0.75rem}.digest-wins-grid{display:grid;grid-template-columns:repeat(auto-fit, minmax(16rem, 1fr));column-gap:2rem}#content-container .digest-wins-grid>div{position:relative;font-size:0.875rem;line-height:1.5;color:hsl(var(--text-300));padding:0.5rem 0 0.5rem 1.125rem;border-top:1px solid hsl(var(--border-300) / 0.06);margin:0}#content-container .digest-wins-grid>div::before{content:\"+\";position:absolute;left:0;top:0.5rem;font-family:ui-monospace, \"SF Mono\", Menlo, Consolas, monospace;font-size:0.8125rem;font-weight:600;color:hsl(var(--accent-brand))}#content-container .digest-wins-grid>div:first-child,#content-container .digest-wins-grid>div:nth-child(2){border-top:none;padding-top:0}#content-container .digest-wins-grid>div:first-child::before,#content-container .digest-wins-grid>div:nth-child(2)::before{top:0}#content-container .digest-wins-grid code{font-size:0.8125rem;padding:0.1em 0.3em}:root{--toc-wrapper-max: 92rem;--toc-wrapper-pad: 2rem;--toc-col: 19rem;--toc-side: 28rem;--toc-btn-size: 1.75rem}#toc-collapse-toggle{display:none;align-items:center;justify-content:center;position:fixed;top:10rem;right:calc(\n max((100% - var(--toc-wrapper-max)) / 2, 0px) + var(--toc-wrapper-pad) +\n var(--toc-col) - var(--toc-btn-size) - 0.35rem\n );transition:right 200ms ease-out;z-index:30;width:var(--toc-btn-size);height:var(--toc-btn-size);border-radius:9999px;border:1px solid hsl(var(--border-300) / 0.15);background:hsl(var(--bg-100));color:hsl(var(--text-400));cursor:pointer}#toc-collapse-toggle:hover{background:hsl(var(--bg-300));color:hsl(var(--text-100))}#toc-collapse-toggle svg{width:14px;height:14px;fill:none;stroke:currentColor;stroke-width:2.5;stroke-linecap:round;stroke-linejoin:round}#toc-collapse-toggle .toc-glyph{display:none;stroke-width:2}@media print{#toc-collapse-toggle{display:none!important}}@media (prefers-reduced-motion: reduce){#toc-collapse-toggle{transition:none}}@media (min-width: 1280px){html:has(#table-of-contents-layout) #toc-collapse-toggle{display:flex}html.toc-collapsed #toc-collapse-toggle .toc-chevron{transform:rotate(180deg)}html.toc-collapsed #toc-collapse-toggle{right:0.5rem;width:auto;padding:0 0.5rem;gap:0.25rem}html.toc-collapsed #toc-collapse-toggle .toc-glyph{display:block}html.toc-collapsed #table-of-contents-layout{display:none!important}html.toc-collapsed #content-side-layout:has(#table-of-contents-layout){display:none!important}html.toc-collapsed #content-container:has(#table-of-contents-layout) #content-area{width:100%!important}html.toc-collapsed #content-container:has(#table-of-contents-layout) #content-area>*{max-width:calc(var(--toc-wrapper-max) - var(--toc-side))}}@media (max-width: 640px){.digest-feature{padding:1.25rem 1rem 1rem;margin:1.5rem 0}#content-container .digest-feature-title{font-size:1.375rem}.digest-wins{padding:1.25rem 1rem 1rem}.digest-wins-grid{grid-template-columns:1fr}#content-container .digest-wins-grid>div:nth-child(2){border-top:1px solid hsl(var(--border-300) / 0.06);padding-top:0.5rem}#content-container .digest-wins-grid>div:nth-child(2)::before{top:0.5rem}}img[data-component-part=\"card-image\"]{aspect-ratio:16 / 9;height:auto;object-fit:cover;object-position:top center}"},{"filePath":"button.css","content":".btn{position:relative;display:inline-flex;gap:0.5rem;align-items:center;justify-content:center;flex-shrink:0;min-width:5rem;height:2.25rem;padding:0.5rem 1rem;white-space:nowrap;font-family:Styrene;font-weight:600;border-radius:0.5rem;\u0026:active{transform:scale(0.985)}\u0026.size-xs{height:1.75rem;min-width:3.5rem;padding:0 0.5rem;border-radius:0.25rem;font-size:0.75rem;gap:0.25rem}\u0026.size-sm{height:2rem;min-width:4rem;padding:0 0.75rem;border-radius:0.375rem;font-size:0.75rem}\u0026.size-lg{height:2.75rem;min-width:6rem;padding:0 1.25rem;border-radius:0.6rem}\u0026:disabled{pointer-events:none;opacity:0.5;box-shadow:none}\u0026:focus-visible{outline:none;--tw-ring-offset-shadow: var(--tw-ring-inset) 0 0 0 var(--tw-ring-offset-width) var(--tw-ring-offset-color);--tw-ring-shadow: var(--tw-ring-inset) 0 0 0 calc(1px + var(--tw-ring-offset-width)) var(--tw-ring-color);box-shadow:var(--tw-ring-offset-shadow), var(--tw-ring-shadow)}\u0026.primary{font-weight:600;color:hsl(var(--oncolor-100));background-color:hsl(var(--accent-main-100));background-image:linear-gradient(\n to right,\n hsl(var(--accent-main-100)) 0%,\n hsl(var(--accent-main-200) / 0.5) 50%,\n hsl(var(--accent-main-200)) 100%\n );background-size:200% 100%;background-position:0% 0%;border:0.5px solid hsl(var(--border-300) / 0.25);box-shadow:inset 0 0.5px 0px rgba(255, 255, 0, 0.15),\n 0 1px 1px rgba(0, 0, 0, 0.05);text-shadow:0 1px 2px rgb(0 0 0 / 10%);transition:all 150ms cubic-bezier(0.4, 0, 0.2, 1);\u0026:hover{background-position:100% 0%;background-image:linear-gradient(\n to right,\n hsl(var(--accent-main-200)) 0%,\n hsl(var(--accent-main-200)) 100%\n )}\u0026:active{background-color:hsl(var(--accent-main-000));box-shadow:inset 0 1px 6px rgba(0, 0, 0, 0.2);transform:scale(0.985)}}\u0026.flat{font-weight:500;color:hsl(var(--oncolor-100));background-color:hsl(var(--accent-main-100));transition:background-color 150ms;\u0026:hover{background-color:hsl(var(--accent-main-200))}}\u0026.secondary{font-weight:600;color:hsl(var(--text-100) / 0.9);background-image:radial-gradient(\n ellipse at center,\n hsl(var(--bg-500) / 0.1) 50%,\n hsl(var(--bg-500) / 0.3) 100%\n );border:0.5px solid hsl(var(--border-400));transition:color 150ms, background-color 150ms;\u0026:hover{color:hsl(var(--text-000));background-color:hsl(var(--bg-500) / 0.6)}\u0026:active{background-color:hsl(var(--bg-500) / 0.5)}}\u0026.outline{font-weight:600;color:hsl(var(--text-200));background-color:transparent;border:1.5px solid currentColor;transition:color 150ms, background-color 150ms;\u0026:hover{color:hsl(var(--text-100));background-color:hsl(var(--bg-400));border-color:hsl(var(--bg-400))}}\u0026.ghost{color:hsl(var(--text-200));border-color:transparent;transition:color 150ms, background-color 150ms;\u0026:hover{color:hsl(var(--text-100));background-color:hsl(var(--bg-500) / 0.4)}\u0026:active{background-color:hsl(var(--bg-400))}}\u0026.underline{opacity:0.8;text-decoration-line:none;text-underline-offset:3px;transition:all 150ms;\u0026:hover{opacity:1;text-decoration-line:underline}\u0026:active{transform:scale(0.985)}}\u0026.danger{font-weight:600;color:hsl(var(--oncolor-100));background-color:hsl(var(--danger-100));transition:background-color 150ms;\u0026:hover{background-color:hsl(var(--danger-200))}}}"}]}
{"page":{"pagePath":"fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","slug":"/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","pageMetadata":{"title":"Authentification SAML","description":"Permettez aux utilisateurs de se connecter via un fournisseur d'identité SAML 2.0, avec un exemple pas à pas utilisant goauthentik.","icon":"key","href":"/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"},"description":{"compiledSource":"\"use strict\";\nconst {jsx: _jsx} = arguments[0];\nconst {useMDXComponents: _provideComponents} = arguments[0];\nfunction _createMdxContent(props) {\n const _components = {\n p: \"p\",\n ..._provideComponents(),\n ...props.components\n };\n return _jsx(_components.p, {\n children: \"Permettez aux utilisateurs de se connecter via un fournisseur d’identité SAML 2.0, avec un exemple pas à pas utilisant goauthentik.\"\n });\n}\nfunction MDXContent(props = {}) {\n const {wrapper: MDXLayout} = {\n ..._provideComponents(),\n ...props.components\n };\n return MDXLayout ? _jsx(MDXLayout, {\n ...props,\n children: _jsx(_createMdxContent, {\n ...props\n })\n }) : _createMdxContent(props);\n}\nreturn {\n default: MDXContent\n};\n","frontmatter":{},"scope":{}},"pageType":"default","mdx":{"mdxSource":{"compiledSource":"\"use strict\";const{Fragment:_Fragment,jsx:_jsx,jsxs:_jsxs}=arguments[0];const{useMDXComponents:_provideComponents}=arguments[0];function _createMdxContent(props){const _components={a:`a`,code:`code`,li:`li`,p:`p`,pre:`pre`,span:`span`,strong:`strong`,tbody:`tbody`,td:`td`,th:`th`,thead:`thead`,tr:`tr`,ul:`ul`,..._provideComponents(),...props.components},{Accordion,CodeBlock,Frame,Heading,Info,OptimizedImage,Step,Steps,Table,Warning}=_components;if(!Accordion)_missingMdxReference(`Accordion`,true);if(!CodeBlock)_missingMdxReference(`CodeBlock`,true);if(!Frame)_missingMdxReference(`Frame`,true);if(!Heading)_missingMdxReference(`Heading`,true);if(!Info)_missingMdxReference(`Info`,true);if(!OptimizedImage)_missingMdxReference(`OptimizedImage`,true);if(!Step)_missingMdxReference(`Step`,true);if(!Steps)_missingMdxReference(`Steps`,true);if(!Table)_missingMdxReference(`Table`,true);if(!Warning)_missingMdxReference(`Warning`,true);return _jsxs(_Fragment,{children:[_jsx(Info,{children:_jsxs(_components.p,{children:[`Cette fonctionnalité est développée par `,_jsx(_components.a,{href:`https://github.com/yu-i-i/overleaf-cep`,children:`yu-i-i/overleaf-cep`}),`. Nous proposons ici quelques documents pour vous aider dans votre configuration.`]})}),`\n`,_jsx(Heading,{level:`3`,id:`configuration`,children:`Configuration`}),`\n`,_jsxs(_components.p,{children:[`En interne, le module SAML d’Overleaf utilise la bibliothèque `,_jsx(_components.a,{href:`https://github.com/node-saml/passport-saml`,children:`passport-saml`}),` ; la plupart des options de configuration suivantes sont transmises à `,_jsx(_components.code,{children:`passport-saml`}),`. Si vous rencontrez des difficultés pour configurer SAML, il est utile de lire le README de `,_jsx(_components.code,{children:`passport-saml`}),` pour vous faire une idée de la configuration attendue.`]}),`\n`,_jsxs(_components.p,{children:[`La variable d’environnement `,_jsx(_components.code,{children:`EXTERNAL_AUTH`}),` est requise pour activer le module d’authentification SAML. Cette variable d’environnement indique quelles méthodes d’authentification externes sont activées. Sa valeur est une liste. Si la liste contient `,_jsx(_components.code,{children:`saml`}),`, l’authentification SAML sera activée.`]}),`\n`,_jsxs(_components.p,{children:[`Par exemple : `,_jsx(_components.code,{children:`EXTERNAL_AUTH=ldap saml`})]}),`\n`,_jsxs(_components.p,{children:[`Avec la méthode d’authentification SAML, l’utilisateur est redirigé vers le site d’authentification du fournisseur d’identité (IdP). Si l’IdP authentifie l’utilisateur avec succès, la base de données des utilisateurs Overleaf est consultée à la recherche d’un enregistrement contenant un champ `,_jsx(_components.code,{children:`samlIdentifiers`}),` structuré comme suit :`]}),`\n`,_jsx(CodeBlock,{filename:``,numberOfLines:`7`,language:`json`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`json`,children:_jsxs(_components.code,{language:`json`,numberOfLines:`7`,children:[_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`samlIdentifiers: [`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#82071E`,\"--shiki-light-font-style\":`italic`,\"--shiki-dark\":`#F44747`,\"--shiki-dark-font-style\":`inherit`},children:` externalUserId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"...\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#82071E`,\"--shiki-light-font-style\":`italic`,\"--shiki-dark\":`#F44747`,\"--shiki-dark-font-style\":`inherit`},children:` providerId`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"1\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#82071E`,\"--shiki-light-font-style\":`italic`,\"--shiki-dark\":`#F44747`,\"--shiki-dark-font-style\":`inherit`},children:` userIdAttribute`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`: `}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"...\"`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` }`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`]`})}),`\n`]})})}),`\n`,_jsxs(_components.p,{children:[_jsx(_components.code,{children:`externalUserId`}),` doit correspondre à la valeur de la propriété indiquée par `,_jsx(_components.code,{children:`userIdAttribute`}),` dans le profil utilisateur renvoyé par le serveur IdP.`]}),`\n`,_jsx(_components.p,{children:`Si aucun enregistrement correspondant n’est trouvé, la base de données est parcourue à la recherche d’un utilisateur dont l’adresse e-mail principale correspond à l’e-mail du profil utilisateur de l’IdP :`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Si un tel utilisateur est trouvé, le champ `,_jsx(_components.code,{children:`hashedPassword`}),` est supprimé afin de désactiver l’authentification locale, et le champ `,_jsx(_components.code,{children:`samlIdentifiers`}),` est ajouté.`]}),`\n`,_jsxs(_components.li,{children:[`Si aucun utilisateur correspondant n’est trouvé, un nouvel utilisateur est créé avec l’adresse e-mail et les `,_jsx(_components.code,{children:`samlIdentifiers`}),` issus du profil de l’IdP.`]}),`\n`]}),`\n`,_jsxs(_components.p,{children:[_jsx(`strong`,{children:`Remarque :`}),` actuellement, un seul IdP SAML est pris en charge. Le champ `,_jsx(_components.code,{children:`providerId`}),` de `,_jsx(_components.code,{children:`samlIdentifiers`}),` est fixé à `,_jsx(_components.code,{children:`'1'`}),`.`]}),`\n`,_jsx(Heading,{level:`4`,id:`variables-d’environnement`,children:`Variables d’environnement`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_IDENTITY_SERVICE_NAME`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Nom d’affichage du service d’identité, utilisé sur la page de connexion (par défaut : `,_jsx(_components.code,{children:`Log in with SAML IdP`}),`).`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_USER_ID_FIELD`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`La valeur de cet attribut sera utilisée par Overleaf comme identifiant utilisateur externe, par défaut `,_jsx(_components.code,{children:`nameID`}),`.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_EMAIL_FIELD`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Nom du champ e-mail dans le profil utilisateur, par défaut `,_jsx(_components.code,{children:`nameID`}),`.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_FIRST_NAME_FIELD`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Nom du champ firstName dans le profil utilisateur, par défaut `,_jsx(_components.code,{children:`givenName`}),`.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_LAST_NAME_FIELD`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Nom du champ lastName dans le profil utilisateur, par défaut `,_jsx(_components.code,{children:`lastName`})]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_UPDATE_USER_DETAILS_ON_LOGIN`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Si elle vaut `,_jsx(_components.code,{children:`true`}),`, met à jour les champs `,_jsx(_components.code,{children:`first_name`}),` et `,_jsx(_components.code,{children:`last_name`}),` de l’utilisateur à la connexion, et désactive le formulaire des informations utilisateur sur la page `,_jsx(_components.code,{children:`/user/settings`}),`.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_ENTRYPOINT`}),` `,_jsx(`strong`,{children:`(obligatoire)`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`URL du point d’entrée du service d’identité SAML.`,`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Exemple : `,_jsx(_components.code,{children:`https://idp.example.com/simplesaml/saml2/idp/SSOService.php`})]}),`\n`,_jsxs(_components.li,{children:[`Exemple Azure : `,_jsx(_components.code,{children:`https://login.microsoftonline.com/8b26b46a-6dd3-45c7-a104-f883f4db1f6b/saml2`})]}),`\n`]}),`\n`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_ISSUER`}),` `,_jsx(`strong`,{children:`(obligatoire)`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsx(_components.li,{children:`Le nom de l’émetteur (Issuer).`}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_AUDIENCE`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Audience attendue dans la réponse SAML, par défaut la valeur de `,_jsx(_components.code,{children:`OVERLEAF_SAML_ISSUER`}),`.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_IDP_CERT`}),` `,_jsx(`strong`,{children:`(obligatoire)`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Chemin vers un fichier contenant le certificat public du fournisseur d’identité, utilisé pour valider les signatures des réponses SAML entrantes. Si le fournisseur d’identité dispose de plusieurs certificats de signature valides, il peut s’agir d’un tableau JSON de chemins vers les certificats.`,`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Exemple (un certificat) : `,_jsx(_components.code,{children:`/var/lib/overleaf/certs/idp_cert.pem`})]}),`\n`,_jsxs(_components.li,{children:[`Exemple (plusieurs certificats) : `,_jsx(_components.code,{children:`[\"var/lib/overleaf/certs/idp_cert.pem\", \"/var/lib/overleaf/certs/idp_cert_old.pem\"]`})]}),`\n`]}),`\n`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_PUBLIC_CERT`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Chemin vers un fichier contenant le certificat public de signature à intégrer dans les requêtes d’authentification afin que l’IdP puisse valider les signatures de la requête SAML entrante. Il est requis lors de la mise en place du `,_jsx(_components.a,{href:`https://github.com/yu-i-i/overleaf-cep/wiki/Extended-CE:-SAML-Authentication#metadata-for-the-identity-provider`,children:`point de terminaison de métadonnées`}),` lorsque la stratégie est configurée avec `,_jsx(_components.code,{children:`OVERLEAF_SAML_PRIVATE_KEY`}),`. Un tableau JSON de chemins vers des certificats peut être fourni pour prendre en charge la rotation des certificats. Dans ce cas, la première entrée du tableau doit correspondre à la `,_jsx(_components.code,{children:`OVERLEAF_SAML_PRIVATE_KEY`}),` actuelle. Les entrées supplémentaires peuvent servir à publier les futurs certificats auprès des IdP avant de changer `,_jsx(_components.code,{children:`OVERLEAF_SAML_PRIVATE_KEY`}),`.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_PRIVATE_KEY`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Chemin vers un fichier contenant une clé privée au format PEM correspondant à `,_jsx(_components.code,{children:`OVERLEAF_SAML_PUBLIC_CERT`}),`, utilisée pour signer les requêtes d’authentification envoyées par passport-saml.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_DECRYPTION_CERT`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Chemin vers un fichier contenant le certificat public, utilisé pour le `,_jsx(_components.a,{href:`https://github.com/yu-i-i/overleaf-cep/wiki/Extended-CE:-SAML-Authentication#metadata-for-the-identity-provider`,children:`point de terminaison de métadonnées`}),`.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_DECRYPTION_PVK`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Chemin vers un fichier contenant la clé privée correspondant à `,_jsx(_components.code,{children:`OVERLEAF_SAML_DECRYPTION_CERT`}),`, qui sera utilisée pour tenter de déchiffrer les assertions chiffrées reçues.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_SIGNATURE_ALGORITHM`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsx(_components.li,{children:`Permet de définir l’algorithme de signature des requêtes ; les valeurs valides sont ‘sha1’ (par défaut), ‘sha256’ (recommandé), ‘sha512’ (le plus sûr, vérifiez que votre IdP le prend en charge).`}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_ADDITIONAL_PARAMS`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsx(_components.li,{children:`Dictionnaire JSON de paramètres de requête supplémentaires à ajouter à toutes les requêtes.`}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_ADDITIONAL_AUTHORIZE_PARAMS`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Dictionnaire JSON de paramètres de requête supplémentaires à ajouter aux requêtes ‘authorize’.`,`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Exemple : `,_jsx(_components.code,{children:`{\"some_key\": \"some_value\"}`})]}),`\n`]}),`\n`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_IDENTIFIER_FORMAT`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Format d’identifiant de nom à demander au fournisseur d’identité (par défaut : `,_jsx(_components.code,{children:`urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress`}),`). Si vous utilisez `,_jsx(_components.code,{children:`urn:oasis:names:tc:SAML:2.0:nameid-format:persistent`}),`, assurez-vous que la variable d’environnement `,_jsx(_components.code,{children:`OVERLEAF_SAML_EMAIL_FIELD`}),` est définie. Si `,_jsx(_components.code,{children:`urn:oasis:names:tc:SAML:2.0:nameid-format:transient`}),` est requis, vous devez également définir la variable d’environnement `,_jsx(_components.code,{children:`OVERLEAF_SAML_USER_ID_FIELD`}),`, qui peut par exemple être définie sur l’adresse e-mail de l’utilisateur.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_ACCEPTED_CLOCK_SKEW_MS`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsx(_components.li,{children:`Décalage d’horloge acceptable, en millisecondes, entre le client et le serveur lors de la vérification des horodatages de validité des conditions d’assertion OnBefore et NotOnOrAfter. La valeur -1 désactive entièrement la vérification de ces conditions. La valeur par défaut est 0.`}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_ATTRIBUTE_CONSUMING_SERVICE_INDEX`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Attribut `,_jsx(_components.code,{children:`AttributeConsumingServiceIndex`}),` à ajouter à l’AuthnRequest pour indiquer à l’IdP quel ensemble d’attributs joindre à la réponse (`,_jsx(_components.a,{href:`http://blog.aniljohn.com/2014/01/data-minimization-front-channel-saml-attribute-requests.html`,children:`lien`}),`).`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_AUTHN_CONTEXT`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Tableau JSON de valeurs de format d’identifiant de nom pour demander le contexte d’authentification. Par défaut : `,_jsx(_components.code,{children:`[\"urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport\"]`}),`.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_FORCE_AUTHN`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Si elle vaut `,_jsx(_components.code,{children:`true`}),`, la requête SAML initiale du fournisseur de services indique que l’IdP doit forcer une nouvelle authentification de l’utilisateur, même s’il possède une session valide.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_DISABLE_REQUESTED_AUTHN_CONTEXT`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Si elle vaut `,_jsx(_components.code,{children:`true`}),`, aucun contexte d’authentification spécifique n’est demandé. Par exemple, vous pouvez la définir à `,_jsx(_components.code,{children:`true`}),` pour autoriser des contextes supplémentaires tels que les connexions sans mot de passe (`,_jsx(_components.code,{children:`urn:oasis:names:tc:SAML:2.0:ac:classes:X509`}),`). La prise en charge de contextes supplémentaires dépend de votre IdP.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_AUTHN_REQUEST_BINDING`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Si elle vaut `,_jsx(_components.code,{children:`HTTP-POST`}),`, l’authentification sera demandée à l’IdP via le binding HTTP POST ; sinon, HTTP-Redirect est utilisé par défaut.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_VALIDATE_IN_RESPONSE_TO`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Si `,_jsx(_components.code,{children:`always`}),`, InResponseTo sera validé dans les réponses SAML entrantes.`]}),`\n`,_jsxs(_components.li,{children:[`Si `,_jsx(_components.code,{children:`never`}),`, InResponseTo ne sera pas validé (par défaut).`]}),`\n`,_jsxs(_components.li,{children:[`Si `,_jsx(_components.code,{children:`ifPresent`}),`, InResponseTo ne sera validé que s’il est présent dans la réponse SAML entrante.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_WANT_ASSERTIONS_SIGNED`}),` et `,_jsx(_components.code,{children:`OVERLEAF_SAML_WANT_AUTHN_RESPONSE_SIGNED`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Lorsqu’elles valent `,_jsx(_components.code,{children:`true`}),` (par défaut), Overleaf attend que les assertions SAML, ou respectivement la réponse d’authentification SAML entière, soient signées par l’IdP. Lorsque les deux options valent `,_jsx(_components.code,{children:`false`}),`, au moins les assertions ou la réponse doivent être signées.`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_REQUEST_ID_EXPIRATION_PERIOD_MS`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Définit le délai d’expiration après lequel un identifiant de requête généré pour une requête SAML ne sera plus valide s’il apparaît dans le champ `,_jsx(_components.code,{children:`InResponseTo`}),` d’une réponse SAML. Par défaut : 28800000 (8 heures).`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_LOGOUT_URL`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Adresse de base à appeler pour les requêtes de déconnexion (par défaut : `,_jsx(_components.code,{children:`entryPoint`}),`).`,`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Exemple : `,_jsx(_components.code,{children:`https://idp.example.com/simplesaml/saml2/idp/SingleLogoutService.php`})]}),`\n`]}),`\n`]}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_ADDITIONAL_LOGOUT_PARAMS`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsx(_components.li,{children:`Dictionnaire JSON de paramètres de requête supplémentaires à ajouter aux requêtes ‘logout’.`}),`\n`]}),`\n`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_IS_ADMIN_FIELD`}),` et `,_jsx(_components.code,{children:`OVERLEAF_SAML_IS_ADMIN_FIELD_VALUE`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[`Lorsque ces deux variables d’environnement sont définies, le processus de connexion met à jour `,_jsx(_components.code,{children:`user.isAdmin = true`}),` si le profil renvoyé par l’IdP SAML contient l’attribut indiqué par `,_jsx(_components.code,{children:`OVERLEAF_SAML_IS_ADMIN_FIELD`}),` et que sa valeur correspond à `,_jsx(_components.code,{children:`OVERLEAF_SAML_IS_ADMIN_FIELD_VALUE`}),` ou est un tableau contenant `,_jsx(_components.code,{children:`OVERLEAF_SAML_IS_ADMIN_FIELD_VALUE`}),` ; sinon, `,_jsx(_components.code,{children:`user.isAdmin`}),` est défini à `,_jsx(_components.code,{children:`false`}),`. Si l’une de ces variables n’est pas définie, le statut d’administrateur n’est défini à `,_jsx(_components.code,{children:`true`}),` que lors de la création de l’utilisateur administrateur dans Launchpad.`]}),`\n`]}),`\n`]}),`\n`]}),`\n`,_jsx(_components.p,{children:_jsx(_components.strong,{children:`Métadonnées pour le fournisseur d’identité`})}),`\n`,_jsxs(_components.p,{children:[`La version actuelle d’Overleaf CE inclut un point de terminaison permettant de récupérer les métadonnées du fournisseur de services : `,_jsx(_components.code,{children:`http://my-overleaf-instance.com/saml/meta`})]}),`\n`,_jsx(_components.p,{children:`Le fournisseur d’identité devra être configuré pour reconnaître le serveur Overleaf comme « fournisseur de services » (Service Provider). Consultez la documentation de votre serveur SAML pour savoir comment procéder.`}),`\n`,_jsx(_components.p,{children:`Voici un exemple de métadonnées appropriées pour le fournisseur de services :`}),`\n`,_jsx(Accordion,{title:`ol-meta.xml`,id:`ol-meta-xml`,children:_jsx(CodeBlock,{filename:``,numberOfLines:`39`,language:`text`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`text`,children:_jsxs(_components.code,{language:`text`,numberOfLines:`39`,children:[_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`\u003c?xml version=\"1.0\"?>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`\u003cEntityDescriptor xmlns=\"urn:oasis:names:tc:SAML:2.0:metadata\"`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` xmlns:ds=\"http://www.w3.org/2000/09/xmldsig#\"`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` entityID=\"MyOverleaf\"`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` ID=\"_b508c83b7dda452f5b269383fb391107116f8f57\">`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cSPSSODescriptor protocolSupportEnumeration=\"urn:oasis:names:tc:SAML:2.0:protocol\" AuthnRequestsSigned=\"true\" WantAssertionsSigned=\"true\">`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cKeyDescriptor use=\"signing\">`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cds:KeyInfo>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cds:X509Data>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cds:X509Certificate>MII...`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`[skipped]`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`\u003c/ds:X509Certificate>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003c/ds:X509Data>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003c/ds:KeyInfo>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003c/KeyDescriptor>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cKeyDescriptor use=\"encryption\">`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cds:KeyInfo>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cds:X509Data>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cds:X509Certificate>MII...`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`[skipped]`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`\u003c/ds:X509Certificate>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003c/ds:X509Data>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003c/ds:KeyInfo>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cEncryptionMethod Algorithm=\"http://www.w3.org/2009/xmlenc11#aes256-gcm\"/>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cEncryptionMethod Algorithm=\"http://www.w3.org/2009/xmlenc11#aes128-gcm\"/>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cEncryptionMethod Algorithm=\"http://www.w3.org/2001/04/xmlenc#aes256-cbc\"/>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cEncryptionMethod Algorithm=\"http://www.w3.org/2001/04/xmlenc#aes128-cbc\"/>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003c/KeyDescriptor>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cSingleLogoutService Binding=\"urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST\"`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` Location=\"https://my-overleaf-instance.com/saml/logout/callback\"/>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cNameIDFormat>urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress\u003c/NameIDFormat>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003cAssertionConsumerService index=\"1\"`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` isDefault=\"true\"`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` Binding=\"urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST\"`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` Location=\"https://my-overleaf-instance.com/saml/login/callback\"/>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:` \u003c/SPSSODescriptor>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`\u003c/EntityDescriptor>`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})})]})})})}),`\n`,_jsxs(_components.p,{children:[`Notez les certificats, `,_jsx(_components.code,{children:`AssertionConsumerService.Location`}),`, `,_jsx(_components.code,{children:`SingleLogoutService.Location`}),` et `,_jsx(_components.code,{children:`EntityDescriptor.entityID`}),`, et définissez-les de manière appropriée dans la configuration de votre IdP, ou envoyez le fichier de métadonnées à l’administrateur de l’IdP.`]}),`\n`,_jsx(Accordion,{title:`Exemple de fichier variables.env (minimal)`,id:`exemple-de-fichier-variables-env-minimal`,children:_jsx(CodeBlock,{filename:``,numberOfLines:`55`,language:`text`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`text`,children:_jsxs(_components.code,{language:`text`,numberOfLines:`55`,children:[_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_APP_NAME=\"Our Overleaf Instance\"`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`ENABLED_LINKED_FILE_TYPES=project_file,project_output_file,url`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`# Enables Thumbnail generation using ImageMagick`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`ENABLE_CONVERSIONS=true`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`# Disables email confirmation requirement`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`EMAIL_CONFIRMATION_DISABLED=true`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`## Nginx`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`# NGINX_WORKER_PROCESSES=4`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`# NGINX_WORKER_CONNECTIONS=768`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`## Set for TLS via nginx-proxy`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`# OVERLEAF_BEHIND_PROXY=true`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`# OVERLEAF_SECURE_COOKIE=true`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_SITE_URL=http://my-overleaf-instance.com`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_NAV_TITLE=Our Overleaf Instance`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`# OVERLEAF_HEADER_IMAGE_URL=http://somewhere.com/mylogo.png`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_ADMIN_EMAIL=support@example.com`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_LEFT_FOOTER=[{\"text\": \"Contact your support team\", \"url\": \"mailto:support@example.com\"}]`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_RIGHT_FOOTER=[{\"text\":\"Hello, I am on the Right\", \"url\":\"https://github.com/yu-i-i/overleaf-cep\"}]`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_EMAIL_FROM_ADDRESS=team@example.com`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_EMAIL_SMTP_HOST=smtp.example.com`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_EMAIL_SMTP_PORT=587`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_EMAIL_SMTP_SECURE=false`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`# OVERLEAF_EMAIL_SMTP_USER=`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`# OVERLEAF_EMAIL_SMTP_PASS=`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`# OVERLEAF_EMAIL_SMTP_NAME=`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_EMAIL_SMTP_LOGGER=false`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_EMAIL_SMTP_TLS_REJECT_UNAUTH=true`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_EMAIL_SMTP_IGNORE_TLS=false`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_CUSTOM_EMAIL_FOOTER=This system is run by department x`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_PROXY_LEARN=true`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`NAV_HIDE_POWERED_BY=true`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`#################`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`## SAML ##`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`#################`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`EXTERNAL_AUTH=saml`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_SAML_ISSUER=MyOverleaf`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_SAML_IDENTITY_SERVICE_NAME='Log in with SAML Provider'`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_SAML_EMAIL_FIELD=Email`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_SAML_FIRST_NAME_FIELD=DisplayName`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_SAML_LAST_NAME_FIELD=DisplayName`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_SAML_ENTRYPOINT=http://localhost:18000/login/saml/authorize/admin/SAML_Overleaf`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_SAML_IDP_CERT=/var/lib/overleaf/certs/idp_cert.pem`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{children:`OVERLEAF_SAML_SIGNATURE_ALGORITHM=`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{})})]})})})}),`\n`,_jsx(Heading,{level:`2`,id:`guide-pas-à-pas-avec-goauthentik`,children:`Guide pas à pas avec goauthentik`}),`\n`,_jsxs(_components.p,{children:[`Ce guide décrit une configuration testée avec `,_jsx(_components.a,{href:`https://goauthentik.io/`,children:`goauthentik`}),`. Remplacez `,_jsx(_components.code,{children:`https://overleaf.example.com`}),` par votre `,_jsx(_components.code,{children:`OVERLEAF_SITE_URL`}),` et `,_jsx(_components.code,{children:`https://authentik.example.com`}),` par l’adresse de votre Authentik.`]}),`\n`,_jsxs(Steps,{children:[_jsxs(Step,{title:`Créer le fournisseur et l'application`,children:[_jsxs(_components.p,{children:[`Dans Authentik, ouvrez `,_jsx(_components.strong,{children:`Applications > Applications`}),` et cliquez sur `,_jsx(_components.strong,{children:`New Application`}),`. L’assistant crée l’application et son fournisseur en même temps.`]}),_jsxs(_components.p,{children:[`1. Donnez à l’application un nom et un slug, par exemple `,_jsx(_components.code,{children:`overleaf`}),`, puis cliquez sur `,_jsx(_components.strong,{children:`Next`}),` :`]}),_jsx(Frame,{caption:`Authentik : nom et slug de l'application`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-app.png?fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=e2405f63578ab00991ad5046665eab32`,alt:``,\"data-og-width\":`1120`,width:`1120`,\"data-og-height\":`810`,height:`810`,\"data-path\":`images/on-premises/saml-authentik-app.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-app.png?w=280\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=40acafcc68adf767c04d01ba6492a9da 280w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-app.png?w=560\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=1114892406d679e755b505734fa30bde 560w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-app.png?w=840\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=0918ce992a963b7801042e137b1494eb 840w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-app.png?w=1100\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=ccff2951514e8c7cee94f59b0b4aff98 1100w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-app.png?w=1650\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=578a9d492ebfde4354f8c6967118c4f8 1650w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-app.png?w=2500\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=5be3c849808c5900ae33c396e56dea6a 2500w`})}),_jsxs(_components.p,{children:[`2. Choisissez `,_jsx(_components.strong,{children:`SAML Provider`}),` et cliquez sur `,_jsx(_components.strong,{children:`Next`}),` :`]}),_jsx(Frame,{caption:`Authentik : choisir le fournisseur SAML`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-type.png?fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=537780362698d5088132048754ac6481`,alt:``,\"data-og-width\":`1120`,width:`1120`,\"data-og-height\":`810`,height:`810`,\"data-path\":`images/on-premises/saml-authentik-type.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-type.png?w=280\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=e2718beacbd3a6a6508efaf67bf654ae 280w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-type.png?w=560\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=80325dfc8fa1f301d93c02b1c5ef4b8f 560w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-type.png?w=840\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=03585d8b8a6a4044d72ad1c895ae552a 840w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-type.png?w=1100\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=ad88183652464931e8494d909f0c09c7 1100w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-type.png?w=1650\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=864495421f228aeeeaa857c71b8f5e2e 1650w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-type.png?w=2500\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=cac08620e4a4f5e7ac80f4c799b7bee4 2500w`})}),_jsx(_components.p,{children:`3. Renseignez le fournisseur :`}),_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Authorization Flow`}),` : `,_jsx(_components.code,{children:`default-provider-authorization-implicit-consent`})]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`ACS URL`}),` : `,_jsx(_components.code,{children:`https://overleaf.example.com/saml/login/callback`})]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Audience`}),` : un nom pour Overleaf, par exemple `,_jsx(_components.code,{children:`overleaf`}),`. Overleaf l’envoie en tant que `,_jsx(_components.code,{children:`OVERLEAF_SAML_ISSUER`}),`.`]}),`\n`]}),_jsx(Frame,{caption:`Authentik : le fournisseur SAML de l'application`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-create.png?fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=4f15b87b90b355e13831b95c07abe427`,alt:``,\"data-og-width\":`1120`,width:`1120`,\"data-og-height\":`810`,height:`810`,\"data-path\":`images/on-premises/saml-authentik-create.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-create.png?w=280\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=43d87b217346737f58698668e62f666e 280w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-create.png?w=560\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=5bdd021ab2e71d2ed1241bd5847ad695 560w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-create.png?w=840\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=4c34a152c8481550920056553d6f0694 840w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-create.png?w=1100\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=598008438e8c7c8c5ba3e8b9cd25fd46 1100w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-create.png?w=1650\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=9d0b23b25e84f80196abf40d04215ae1 1650w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-create.png?w=2500\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=0a54712f2480519182cdf25ac58c5cc9 2500w`})}),_jsxs(_components.p,{children:[`4. Ouvrez `,_jsx(_components.strong,{children:`Advanced protocol settings`}),` et définissez :`]}),_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Signing Certificate`}),` : un certificat, par exemple `,_jsx(_components.code,{children:`authentik Self-signed Certificate`})]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Sign assertions`}),` et `,_jsx(_components.strong,{children:`Sign responses`}),` : tous deux activés`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Service Provider Binding`}),` : `,_jsx(_components.code,{children:`Post`})]}),`\n`]}),_jsx(Frame,{caption:`Authentik : signature et liaison d'un fournisseur testé (instance de test)`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-advanced.png?fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=39b136a219fb192ed42d337de0058166`,alt:``,\"data-og-width\":`1089`,width:`1089`,\"data-og-height\":`417`,height:`417`,\"data-path\":`images/on-premises/saml-authentik-advanced.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-advanced.png?w=280\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=f3af4f47a2d1cff12827aef110b542bc 280w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-advanced.png?w=560\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=d81ee9ef0031900b4e9df1cb0a8eae66 560w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-advanced.png?w=840\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=add00293854548d67ca98027598a36c8 840w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-advanced.png?w=1100\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=b6fd46af18319f7c94610ea5f893a17d 1100w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-advanced.png?w=1650\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=20acbb578e5f0e6f1983ac2d5a05aa6e 1650w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-advanced.png?w=2500\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=11217462a07c94673003c6a276017bd0 2500w`})}),_jsxs(_components.p,{children:[`5. Cliquez sur `,_jsx(_components.strong,{children:`Next`}),` jusqu’à la dernière page et validez l’application.`]})]}),_jsxs(Step,{title:`Copier les valeurs depuis la page du fournisseur`,children:[_jsx(_components.p,{children:`Rouvrez le fournisseur. Tout ce dont Overleaf a besoin figure dans sa vue d’ensemble :`}),_jsx(Frame,{caption:`Authentik : vue d'ensemble d'un fournisseur SAML (instance de test)`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-provider.png?fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=b73f3aa817b7a18286db6d810ab3b2e9`,alt:``,\"data-og-width\":`990`,width:`990`,\"data-og-height\":`963`,height:`963`,\"data-path\":`images/on-premises/saml-authentik-provider.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-provider.png?w=280\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=18128f808fca744b5f21572842f9286a 280w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-provider.png?w=560\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=59347ce52a7e4b70002851e919b36a57 560w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-provider.png?w=840\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=1aff76a06b0fbfc71cc3467b7dd1bf00 840w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-provider.png?w=1100\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=e11ffa6378a976281fcef1d1585f3223 1100w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-provider.png?w=1650\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=f0768d8fd6ddcf90829d2751cb2d90e8 1650w, https://mintcdn.com/ayakaleaf-pro/TjqwH4XzxYAkHStq/images/on-premises/saml-authentik-provider.png?w=2500\u0026fit=max\u0026auto=format\u0026n=TjqwH4XzxYAkHStq\u0026q=85\u0026s=00cb9444c1a9d7ddad353cf956d38397 2500w`})}),_jsxs(Table,{children:[_jsx(_components.thead,{children:_jsxs(_components.tr,{children:[_jsx(_components.th,{children:`Sur la page du fournisseur`}),_jsx(_components.th,{children:`Variable d’environnement`})]})}),_jsxs(_components.tbody,{children:[_jsxs(_components.tr,{children:[_jsx(_components.td,{children:_jsx(_components.strong,{children:`SAML Endpoint`})}),_jsxs(_components.td,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_ENTRYPOINT`}),` et `,_jsx(_components.code,{children:`OVERLEAF_SAML_LOGOUT_URL`})]})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:_jsx(_components.strong,{children:`Audience`})}),_jsx(_components.td,{children:_jsx(_components.code,{children:`OVERLEAF_SAML_ISSUER`})})]}),_jsxs(_components.tr,{children:[_jsxs(_components.td,{children:[_jsx(_components.strong,{children:`Download signing certificate`}),` (un fichier)`]}),_jsxs(_components.td,{children:[_jsx(_components.code,{children:`OVERLEAF_SAML_IDP_CERT`}),`, voir l’étape suivante`]})]})]})]}),_jsx(Warning,{children:_jsxs(_components.p,{children:[_jsx(_components.strong,{children:`EntityID/Issuer`}),` sous `,_jsx(_components.strong,{children:`SAML Configuration`}),` est le nom d’Authentik lui-même. Ne le mettez pas dans `,_jsx(_components.code,{children:`OVERLEAF_SAML_ISSUER`}),` ; utilisez l’`,_jsx(_components.strong,{children:`Audience`}),`.`]})})]}),_jsxs(Step,{title:`Installer le certificat de signature`,children:[_jsxs(_components.p,{children:[`Cliquez sur `,_jsx(_components.strong,{children:`Download`}),` sous `,_jsx(_components.strong,{children:`Download signing certificate`}),` et enregistrez le fichier sous `,_jsx(_components.code,{children:`data/overleaf/certs/idp_cert.pem`}),` dans votre répertoire Toolkit. Le conteneur le voit sous `,_jsx(_components.code,{children:`/var/lib/overleaf/certs/idp_cert.pem`}),` :`]}),_jsx(CodeBlock,{filename:``,numberOfLines:`1`,language:`dotenv`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`dotenv`,children:_jsxs(_components.code,{language:`dotenv`,numberOfLines:`1`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_IDP_CERT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`/var/lib/overleaf/certs/idp_cert.pem`})]}),`\n`]})})})]}),_jsxs(Step,{title:`Associer les attributs`,children:[_jsx(_components.p,{children:`Authentik envoie ses attributs sous ces noms :`}),_jsx(CodeBlock,{filename:``,numberOfLines:`4`,language:`dotenv`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`dotenv`,children:_jsxs(_components.code,{language:`dotenv`,numberOfLines:`4`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_USER_ID_FIELD`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`http://schemas.goauthentik.io/2021/02/saml/username`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_EMAIL_FIELD`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_FIRST_NAME_FIELD`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`http://schemas.xmlsoap.org/ws/2005/05/identity/claims/name`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_LAST_NAME_FIELD`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`http://schemas.goauthentik.io/2021/02/saml/username`})]}),`\n`]})})}),_jsxs(_components.p,{children:[`Les groupes arrivent sous `,_jsx(_components.code,{children:`http://schemas.xmlsoap.org/claims/Group`}),`, sous forme de liste. Pour que les membres du groupe Authentik `,_jsx(_components.code,{children:`Admins`}),` deviennent administrateurs d’Overleaf :`]}),_jsx(CodeBlock,{filename:``,numberOfLines:`2`,language:`dotenv`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`dotenv`,children:_jsxs(_components.code,{language:`dotenv`,numberOfLines:`2`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_IS_ADMIN_FIELD`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`http://schemas.xmlsoap.org/claims/Group`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_IS_ADMIN_FIELD_VALUE`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`Admins`})]}),`\n`]})})}),_jsx(Warning,{children:_jsx(_components.p,{children:`L’indicateur d’administrateur est mis à jour à chaque connexion SAML. Avec un champ ou une valeur incorrects, tout administrateur qui se connecte via SAML perd ses droits d’administrateur. Testez d’abord l’association avec un second compte administrateur.`})})]})]}),`\n`,_jsx(Accordion,{title:`Fichier variables.env testé pour goauthentik`,id:`fichier-variables-env-teste-pour-goauthentik`,children:_jsx(CodeBlock,{filename:`variables.env`,wrap:`true`,numberOfLines:`15`,language:`dotenv`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`dotenv`,children:_jsxs(_components.code,{language:`dotenv`,numberOfLines:`15`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`EXTERNAL_AUTH`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`saml`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_IDENTITY_SERVICE_NAME`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`Log in with Authentik`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_ENTRYPOINT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`https://authentik.example.com/application/saml/overleaf/`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_LOGOUT_URL`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`https://authentik.example.com/application/saml/overleaf/`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_ISSUER`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`overleaf`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_IDP_CERT`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`/var/lib/overleaf/certs/idp_cert.pem`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_WANT_ASSERTIONS_SIGNED`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`true`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_WANT_AUTHN_RESPONSE_SIGNED`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`true`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_USER_ID_FIELD`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`http://schemas.goauthentik.io/2021/02/saml/username`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_EMAIL_FIELD`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_FIRST_NAME_FIELD`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`http://schemas.xmlsoap.org/ws/2005/05/identity/claims/name`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_LAST_NAME_FIELD`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`http://schemas.goauthentik.io/2021/02/saml/username`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_IS_ADMIN_FIELD`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`http://schemas.xmlsoap.org/claims/Group`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_IS_ADMIN_FIELD_VALUE`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`Admins`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`OVERLEAF_SAML_UPDATE_USER_DETAILS_ON_LOGIN`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`true`})]}),`\n`]})})})})]})}function MDXContent(props={}){const{wrapper:MDXLayout}={..._provideComponents(),...props.components};return MDXLayout?_jsx(MDXLayout,{...props,children:_jsx(_createMdxContent,{...props})}):_createMdxContent(props)}return{default:MDXContent};function _missingMdxReference(id,component){throw new Error(`Expected `+(component?`component`:`object`)+\" `\"+id+\"` to be defined: you likely forgot to import, pass, or provide it.\")}","frontmatter":{},"scope":{"config":{},"pageMetadata":{"title":"Authentification SAML","description":"Permettez aux utilisateurs de se connecter via un fournisseur d'identité SAML 2.0, avec un exemple pas à pas utilisant goauthentik.","icon":"key","href":"/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}}},"mdxSourceWithNoJs":null},"mdxExtracts":{"tableOfContents":[{"title":"Configuration","slug":"configuration","depth":3,"children":[]},{"title":"Variables d’environnement","slug":"variables-d’environnement","depth":4,"children":[]},{"title":"Guide pas à pas avec goauthentik","slug":"guide-pas-à-pas-avec-goauthentik","depth":2,"children":[]}],"codeExamples":{}},"jsLinks":[],"subdomain":"ayakaleaf-pro","siteName":"Ayakaleaf Pro","title":"Authentification SAML - Ayakaleaf Pro","contextualStarterQuestions":[],"navMaps":{"firstHrefInVersion":{},"firstHrefInLanguage":{"en":{"href":"/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"zh-CN":{"href":"/zh-CN/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"zh-TW":{"href":"/zh-TW/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"ja":{"href":"/ja/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"de":{"href":"/de/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"fr":{"href":"/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":0},"es":{"href":"/es/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"it":{"href":"/it/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"ko":{"href":"/ko/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"ru":{"href":"/ru/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"nl":{"href":"/nl/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"pt":{"href":"/pt/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"tr":{"href":"/tr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"uk":{"href":"/uk/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"pl":{"href":"/pl/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"cs":{"href":"/cs/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"sv":{"href":"/sv/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"fi":{"href":"/fi/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"ar":{"href":"/ar/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"vi":{"href":"/vi/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"no":{"href":"/no/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"da":{"href":"/da/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"id":{"href":"/id/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"zh-Hans":{"href":"/zh-Hans/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1},"zh-Hant":{"href":"/zh-Hant/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication","matchLevel":1}}},"lastModified":"2026-11-02T17:01:04.247Z","gitLastModified":"2026-11-02T16:59:57.000Z","originalFileLocation":"fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication.mdx","locale":"fr"},"headHtml":"\u003cscript data-mint-head>(function(){var d=document.documentElement,p=null;if(!p){try{p=localStorage.getItem(\"isDarkMode\")}catch(e){}if(p==='true')p='dark';else if(p==='false')p='light';if(p!=='light'\u0026\u0026p!=='dark'\u0026\u0026p!=='system')p=\"system\"}var r=p==='system'?(matchMedia(\"(prefers-color-scheme: dark)\").matches?'dark':'light'):p;d.classList.remove(r==='dark'?'light':'dark');d.classList.add(r);d.setAttribute(\"data-theme-preference\",p)})();\u003c/script>\u003cmeta data-mint-head name=\"description\" content=\"Permettez aux utilisateurs de se connecter via un fournisseur d\u0026#x27;identité SAML 2.0, avec un exemple pas à pas utilisant goauthentik.\">\u003cmeta data-mint-head name=\"application-name\" content=\"Ayakaleaf Pro\">\u003cmeta data-mint-head name=\"generator\" content=\"Mintlify\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"192x192\" href=\"/mintlify-assets/_mintlify/favicons/ayakaleaf-pro/o_LAbiVNKQm96Y75/_generated/favicon/android-chrome-192x192.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"apple-touch-icon\" type=\"image/png\" sizes=\"180x180\" href=\"/mintlify-assets/_mintlify/favicons/ayakaleaf-pro/o_LAbiVNKQm96Y75/_generated/favicon/apple-touch-icon.png\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"16x16\" href=\"/mintlify-assets/_mintlify/favicons/ayakaleaf-pro/o_LAbiVNKQm96Y75/_generated/favicon/favicon-16x16.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"32x32\" href=\"/mintlify-assets/_mintlify/favicons/ayakaleaf-pro/o_LAbiVNKQm96Y75/_generated/favicon/favicon-32x32.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"shortcut icon\" type=\"image/x-icon\" href=\"/mintlify-assets/_mintlify/favicons/ayakaleaf-pro/o_LAbiVNKQm96Y75/_generated/favicon/favicon.ico\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"192x192\" href=\"/mintlify-assets/_mintlify/favicons/ayakaleaf-pro/o_LAbiVNKQm96Y75/_generated/favicon-dark/android-chrome-192x192.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"16x16\" href=\"/mintlify-assets/_mintlify/favicons/ayakaleaf-pro/o_LAbiVNKQm96Y75/_generated/favicon-dark/favicon-16x16.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"32x32\" href=\"/mintlify-assets/_mintlify/favicons/ayakaleaf-pro/o_LAbiVNKQm96Y75/_generated/favicon-dark/favicon-32x32.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"shortcut icon\" type=\"image/x-icon\" href=\"/mintlify-assets/_mintlify/favicons/ayakaleaf-pro/o_LAbiVNKQm96Y75/_generated/favicon-dark/favicon.ico\" media=\"(prefers-color-scheme: dark)\">\u003cmeta data-mint-head property=\"og:title\" content=\"Authentification SAML - Ayakaleaf Pro\">\u003cmeta data-mint-head property=\"og:description\" content=\"Permettez aux utilisateurs de se connecter via un fournisseur d\u0026#x27;identité SAML 2.0, avec un exemple pas à pas utilisant goauthentik.\">\u003cmeta data-mint-head property=\"og:site_name\" content=\"Ayakaleaf Pro\">\u003cmeta data-mint-head property=\"og:url\" content=\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003cmeta data-mint-head property=\"og:type\" content=\"website\">\u003cmeta data-mint-head property=\"og:image\" content=\"https://ayakaleaf-pro.mintlify.site/_mintlify/api/og/v2?division=Authentification\u0026amp;title=Authentification+SAML\u0026amp;description=Permettez+aux+utilisateurs+de+se+connecter+via+un+fournisseur+d%27identit%C3%A9+SAML+2.0%2C+avec+un+exemple+pas+%C3%A0+pas+utilisant+goauthentik.\u0026amp;theme=a85f2ba202ff92d99974cf6c\u0026amp;signature=5d57086f93edb092408f5a060ae46dc83c7804ac34ed5483fa4fe95104e7f925\">\u003cmeta data-mint-head property=\"og:image:width\" content=\"1200\">\u003cmeta data-mint-head property=\"og:image:height\" content=\"630\">\u003cmeta data-mint-head name=\"twitter:card\" content=\"summary_large_image\">\u003cmeta data-mint-head name=\"twitter:title\" content=\"Authentification SAML - Ayakaleaf Pro\">\u003cmeta data-mint-head name=\"twitter:description\" content=\"Permettez aux utilisateurs de se connecter via un fournisseur d\u0026#x27;identité SAML 2.0, avec un exemple pas à pas utilisant goauthentik.\">\u003cmeta data-mint-head name=\"twitter:image\" content=\"https://ayakaleaf-pro.mintlify.site/_mintlify/api/og/v2?division=Authentification\u0026amp;title=Authentification+SAML\u0026amp;description=Permettez+aux+utilisateurs+de+se+connecter+via+un+fournisseur+d%27identit%C3%A9+SAML+2.0%2C+avec+un+exemple+pas+%C3%A0+pas+utilisant+goauthentik.\u0026amp;theme=a85f2ba202ff92d99974cf6c\u0026amp;signature=5d57086f93edb092408f5a060ae46dc83c7804ac34ed5483fa4fe95104e7f925\">\u003cmeta data-mint-head name=\"twitter:image:width\" content=\"1200\">\u003cmeta data-mint-head name=\"twitter:image:height\" content=\"630\">\u003cmeta data-mint-head name=\"msapplication-config\" content=\"/mintlify-assets/_mintlify/favicons/ayakaleaf-pro/o_LAbiVNKQm96Y75/_generated/favicon/browserconfig.xml\">\u003cmeta data-mint-head name=\"apple-mobile-web-app-title\" content=\"Ayakaleaf Pro\">\u003cmeta data-mint-head name=\"msapplication-TileColor\" content=\"#0E0E0E\">\u003clink data-mint-head rel=\"canonical\" href=\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" type=\"application/xml\" href=\"/sitemap.xml\">\u003clink data-mint-head rel=\"alternate\" type=\"text/markdown\" href=\"/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication.md\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"fr\" href=\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"en\" href=\"https://ayakaleaf-pro.mintlify.app/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"zh-CN\" href=\"https://ayakaleaf-pro.mintlify.app/zh-CN/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"zh-TW\" href=\"https://ayakaleaf-pro.mintlify.app/zh-TW/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ja\" href=\"https://ayakaleaf-pro.mintlify.app/ja/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"de\" href=\"https://ayakaleaf-pro.mintlify.app/de/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"es\" href=\"https://ayakaleaf-pro.mintlify.app/es/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"it\" href=\"https://ayakaleaf-pro.mintlify.app/it/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ko\" href=\"https://ayakaleaf-pro.mintlify.app/ko/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ru\" href=\"https://ayakaleaf-pro.mintlify.app/ru/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"nl\" href=\"https://ayakaleaf-pro.mintlify.app/nl/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"pt\" href=\"https://ayakaleaf-pro.mintlify.app/pt/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"tr\" href=\"https://ayakaleaf-pro.mintlify.app/tr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"uk\" href=\"https://ayakaleaf-pro.mintlify.app/uk/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"pl\" href=\"https://ayakaleaf-pro.mintlify.app/pl/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"cs\" href=\"https://ayakaleaf-pro.mintlify.app/cs/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"sv\" href=\"https://ayakaleaf-pro.mintlify.app/sv/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"fi\" href=\"https://ayakaleaf-pro.mintlify.app/fi/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ar\" href=\"https://ayakaleaf-pro.mintlify.app/ar/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"vi\" href=\"https://ayakaleaf-pro.mintlify.app/vi/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"no\" href=\"https://ayakaleaf-pro.mintlify.app/no/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"da\" href=\"https://ayakaleaf-pro.mintlify.app/da/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"id\" href=\"https://ayakaleaf-pro.mintlify.app/id/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"zh-Hans\" href=\"https://ayakaleaf-pro.mintlify.app/zh-Hans/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"zh-Hant\" href=\"https://ayakaleaf-pro.mintlify.app/zh-Hant/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"x-default\" href=\"https://ayakaleaf-pro.mintlify.app/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\">\u003cscript data-mint-head type=\"application/ld+json\">{\"@context\":\"https://schema.org\",\"@graph\":[{\"@type\":\"Organization\",\"@id\":\"https://ayakaleaf-pro.mintlify.app/#organization\",\"name\":\"Ayakaleaf Pro\",\"url\":\"https://ayakaleaf-pro.mintlify.app\",\"logo\":{\"@type\":\"ImageObject\",\"url\":\"https://mintcdn.com/ayakaleaf-pro/JetHeEeglWIIXNds/logo/light.png?fit=max\u0026auto=format\u0026n=JetHeEeglWIIXNds\u0026q=85\u0026s=7f1abd8dcc74dd3b7cdafac9e6e82092\"}},{\"@type\":\"WebSite\",\"@id\":\"https://ayakaleaf-pro.mintlify.app#website\",\"name\":\"Ayakaleaf Pro\",\"url\":\"https://ayakaleaf-pro.mintlify.app\",\"publisher\":{\"@id\":\"https://ayakaleaf-pro.mintlify.app/#organization\"}},{\"@type\":\"WebPage\",\"@id\":\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication#webpage\",\"url\":\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\",\"name\":\"Authentification SAML\",\"description\":\"Permettez aux utilisateurs de se connecter via un fournisseur d'identité SAML 2.0, avec un exemple pas à pas utilisant goauthentik.\",\"dateModified\":\"2026-11-02T16:59:57.000Z\",\"isPartOf\":{\"@id\":\"https://ayakaleaf-pro.mintlify.app#website\"},\"breadcrumb\":{\"@id\":\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication#breadcrumb\"}},{\"@type\":\"BreadcrumbList\",\"@id\":\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication#breadcrumb\",\"itemListElement\":[{\"@type\":\"ListItem\",\"position\":1,\"name\":\"Configuration\",\"item\":\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/files-and-locations\"},{\"@type\":\"ListItem\",\"position\":2,\"name\":\"Docker Compose\",\"item\":\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit\"},{\"@type\":\"ListItem\",\"position\":3,\"name\":\"Authentification\",\"item\":\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/authentication\"},{\"@type\":\"ListItem\",\"position\":4,\"name\":\"Authentification SAML\",\"item\":\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\"}]},{\"@type\":[\"Article\",\"TechArticle\"],\"@id\":\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication#article\",\"headline\":\"Authentification SAML\",\"name\":\"Authentification SAML\",\"description\":\"Permettez aux utilisateurs de se connecter via un fournisseur d'identité SAML 2.0, avec un exemple pas à pas utilisant goauthentik.\",\"url\":\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication\",\"mainEntityOfPage\":{\"@id\":\"https://ayakaleaf-pro.mintlify.app/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication#webpage\"},\"dateModified\":\"2026-11-02T16:59:57.000Z\",\"publisher\":{\"@id\":\"https://ayakaleaf-pro.mintlify.app/#organization\"},\"isPartOf\":{\"@id\":\"https://ayakaleaf-pro.mintlify.app#website\"}}]}\u003c/script>\u003cscript data-mint-head type=\"application/ld+json\">{\"@context\":\"https://schema.org\",\"@type\":\"WebSite\",\"name\":\"Ayakaleaf Pro\",\"publisher\":{\"@type\":\"Organization\",\"name\":\"Ayakaleaf Pro\"},\"provider\":{\"@type\":\"Organization\",\"name\":\"Mintlify\",\"url\":\"https://mintlify.com\"}}\u003c/script>","agentPointerHref":"/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication.md","siteName":"Ayakaleaf Pro","nav":{"global":null,"languages":[{"language":"en","default":true,"pages":[{"title":"en","href":"/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"zh-CN","pages":[{"title":"zh-CN","href":"/zh-CN/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"zh-TW","pages":[{"title":"zh-TW","href":"/zh-TW/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"ja","pages":[{"title":"ja","href":"/ja/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"de","pages":[{"title":"de","href":"/de/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"fr","tabs":[{"tab":"Accueil","icon":"house-chimney","pages":[{"title":"Accueil","href":"/fr"}]},{"tab":"Sur site","icon":"server","groups":[{"group":"Aperçu","pages":[{"group":"Bienvenue","icon":"hand-wave","root":{"title":"Bienvenue","icon":"hand-wave","href":"/fr/on-premises"},"pages":[{"title":"Fonctionnalités et droits d'auteur","icon":"layer-plus","href":"/fr/on-premises/readme/features-and-copyright"},{"title":"Confiance et sécurité","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/expeditedssl.svg","href":"/fr/on-premises/readme/trust-and-security"},{"title":"Overleaf Server Pro vs Ayakaleaf Pro","icon":"scale-balanced","href":"/fr/on-premises/readme/ayakaleaf-pro-vs-server-pro"},{"title":"Questions et réponses","icon":"comment-question","href":"/fr/on-premises/readme/question-and-answer"}]},{"group":"Notes de version","icon":"code-branch","root":{"title":"Notes de version","icon":"code-branch","href":"/fr/on-premises/release-notes/index"},"pages":[{"title":"Notes de version 6.x.x","href":"/fr/on-premises/release-notes/release-notes-6.x.x"}]}]},{"group":"Installation","pages":[{"title":"Introduction","icon":"map-location","href":"/fr/on-premises/installation/introduction"},{"group":"Utiliser Docker Compose","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/docker.svg","root":{"title":"Utiliser Docker Compose","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/docker.svg","href":"/fr/on-premises/installation/using-docker-compose/index"},"pages":[{"group":"Linux","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/linux.svg","root":{"title":"Linux","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/linux.svg","href":"/fr/on-premises/installation/using-docker-compose/linux/index"},"pages":[{"title":"0. Installer Docker","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/docker.svg","href":"/fr/on-premises/installation/using-docker-compose/linux/0.-setup-docker"},{"title":"1. Télécharger le Toolkit","icon":"arrow-down-to-bracket","href":"/fr/on-premises/installation/using-docker-compose/linux/1.-download-the-toolkit"},{"title":"2. Familiarisez-vous avec le Toolkit","icon":"magnifying-glass","href":"/fr/on-premises/installation/using-docker-compose/linux/2.-familiarize-yourself-with-the-toolkit"},{"title":"3. Initialiser la configuration","icon":"circle-play","href":"/fr/on-premises/installation/using-docker-compose/linux/3.-initialize-the-configuration"},{"title":"4. Obtenir les images Ayakaleaf Pro","icon":"split","href":"/fr/on-premises/installation/using-docker-compose/linux/4.-get-overleaf-pro-images"},{"title":"5. Personnaliser votre instance","icon":"square-sliders","href":"/fr/on-premises/installation/using-docker-compose/linux/5.-personalizing-your-instance"},{"title":"6. Tâches post-installation","icon":"ballot-check","href":"/fr/on-premises/installation/using-docker-compose/linux/6.-post-installation-tasks"}]},{"group":"macOS","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/apple.svg","root":{"title":"macOS","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/apple.svg","href":"/fr/on-premises/installation/using-docker-compose/macos/index"},"pages":[{"title":"0. Installer Docker Desktop","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/docker.svg","href":"/fr/on-premises/installation/using-docker-compose/macos/0.-setup-docker-desktop"},{"title":"1. Télécharger le Toolkit","icon":"arrow-down-to-bracket","href":"/fr/on-premises/installation/using-docker-compose/macos/1.-download-the-toolkit"},{"title":"2. Familiarisez-vous avec le Toolkit","icon":"magnifying-glass","href":"/fr/on-premises/installation/using-docker-compose/macos/2.-familiarize-yourself-with-the-toolkit"},{"title":"3. Initialiser la configuration","icon":"circle-play","href":"/fr/on-premises/installation/using-docker-compose/macos/3.-initialize-the-configuration"},{"title":"4. Obtenir les images Ayakaleaf Pro","icon":"split","href":"/fr/on-premises/installation/using-docker-compose/macos/4.-get-ayakaleaf-pro-images"},{"title":"5. Personnaliser votre instance","icon":"square-sliders","href":"/fr/on-premises/installation/using-docker-compose/macos/5.-personalizing-your-instance"},{"title":"6. Tâches post-installation","icon":"ballot-check","href":"/fr/on-premises/installation/using-docker-compose/macos/6.-post-installation-tasks"},{"title":"Dépannage","icon":"screwdriver-wrench","href":"/fr/on-premises/installation/using-docker-compose/macos/troubleshooting"}]},{"group":"Windows","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/windows.svg","root":{"title":"Windows","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/windows.svg","href":"/fr/on-premises/installation/using-docker-compose/windows/index"},"pages":[{"title":"0. Installer WSL 2 et Docker Desktop","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/docker.svg","href":"/fr/on-premises/installation/using-docker-compose/windows/0.-setup-wsl-and-docker-desktop"},{"title":"1. Télécharger le Toolkit","icon":"arrow-down-to-bracket","href":"/fr/on-premises/installation/using-docker-compose/windows/1.-download-the-toolkit"},{"title":"2. Familiarisez-vous avec le Toolkit","icon":"magnifying-glass","href":"/fr/on-premises/installation/using-docker-compose/windows/2.-familiarize-yourself-with-the-toolkit"},{"title":"3. Initialiser la configuration","icon":"circle-play","href":"/fr/on-premises/installation/using-docker-compose/windows/3.-initialize-the-configuration"},{"title":"4. Obtenir les images Ayakaleaf Pro","icon":"split","href":"/fr/on-premises/installation/using-docker-compose/windows/4.-get-ayakaleaf-pro-images"},{"title":"5. Personnaliser votre instance","icon":"square-sliders","href":"/fr/on-premises/installation/using-docker-compose/windows/5.-personalizing-your-instance"},{"title":"6. Tâches post-installation","icon":"ballot-check","href":"/fr/on-premises/installation/using-docker-compose/windows/6.-post-installation-tasks"},{"title":"Dépannage","icon":"wrench","href":"/fr/on-premises/installation/using-docker-compose/windows/troubleshooting"}]}]},{"group":"Utiliser Kubernetes","icon":"dharmachakra","root":{"title":"Utiliser Kubernetes","icon":"dharmachakra","href":"/fr/on-premises/installation/using-kubernetes/index"},"pages":[{"title":"0. Préparer les nœuds","icon":"server","href":"/fr/on-premises/installation/using-kubernetes/0.-prepare-the-nodes"},{"title":"1. Obtenir les images Ayakaleaf Pro","icon":"split","href":"/fr/on-premises/installation/using-kubernetes/1.-get-ayakaleaf-pro-images"},{"title":"2. Créer le namespace et les secrets","icon":"key","href":"/fr/on-premises/installation/using-kubernetes/2.-create-the-namespace-and-secrets"},{"title":"3. Déployer MongoDB et Redis","icon":"database","href":"/fr/on-premises/installation/using-kubernetes/3.-deploy-mongodb-and-redis"},{"title":"4. Personnaliser votre instance","icon":"square-sliders","href":"/fr/on-premises/installation/using-kubernetes/4.-personalizing-your-instance"},{"title":"5. Déployer Ayakaleaf Pro","icon":"rocket-launch","href":"/fr/on-premises/installation/using-kubernetes/5.-deploy-ayakaleaf-pro"},{"title":"6. Tâches post-installation","icon":"ballot-check","href":"/fr/on-premises/installation/using-kubernetes/6.-post-installation-tasks"}]},{"title":"Utiliser Claude ou Codex","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/claude.svg","href":"/fr/on-premises/installation/using-claude-or-codex"},{"title":"Utiliser GitHub Codespace","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/github.svg","href":"/fr/on-premises/installation/using-the-github-codespace"},{"title":"Déploiements isolés/hors ligne","icon":"block-brick","href":"/fr/on-premises/installation/air-gapped-offline-deployments"},{"title":"Migrer depuis une installation existante","icon":"u-turn-up-right","href":"/fr/on-premises/installation/migrate-from-existing"}]},{"group":"Configuration","pages":[{"group":"Docker Compose","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/docker.svg","root":{"title":"Docker Compose","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/docker.svg","href":"/fr/on-premises/configuration/overleaf-toolkit/index"},"pages":[{"title":"Fichiers et emplacements","icon":"folder-open","href":"/fr/on-premises/configuration/overleaf-toolkit/files-and-locations"},{"title":"Paramètres du Toolkit","icon":"gear-complex","href":"/fr/on-premises/configuration/overleaf-toolkit/toolkit-settings"},{"title":"Variables d'environnement","icon":"seedling","href":"/fr/on-premises/configuration/overleaf-toolkit/environment-variables"},{"group":"Authentification","icon":"address-card","root":{"title":"Authentification","icon":"address-card","href":"/fr/on-premises/configuration/overleaf-toolkit/authentication/index"},"pages":[{"title":"Authentification OIDC","description":"Permettez aux utilisateurs de se connecter via un fournisseur OpenID Connect, avec un exemple pas à pas utilisant goauthentik.","icon":"id-card-clip","href":"/fr/on-premises/configuration/overleaf-toolkit/authentication/oidc-authentication"},{"title":"Authentification SAML","icon":"key","href":"/fr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"},{"title":"Authentification LDAP","description":"Permettez aux utilisateurs de se connecter avec leur compte d'annuaire LDAP, avec un exemple pas à pas utilisant goauthentik.","icon":"lock","href":"/fr/on-premises/configuration/overleaf-toolkit/authentication/ldap-authentication"},{"title":"Accès public","icon":"lock-open","href":"/fr/on-premises/configuration/overleaf-toolkit/authentication/public-access"},{"title":"reCAPTCHA","icon":"robot","href":"/fr/on-premises/configuration/overleaf-toolkit/authentication/recaptcha"},{"title":"Restrictions sur les mots de passe","icon":"key","href":"/fr/on-premises/configuration/overleaf-toolkit/authentication/password-restrictions"}]},{"title":"Compilations isolées (Sandboxed Compiles)","icon":"gear-code","href":"/fr/on-premises/configuration/overleaf-toolkit/sandboxed-compiles"},{"title":"Import et export Pandoc","icon":"file-lines","href":"/fr/on-premises/configuration/overleaf-toolkit/pandoc-import-and-export"},{"group":"Intégrations","icon":"puzzle-piece","root":{"title":"Intégrations","icon":"puzzle-piece","href":"/fr/on-premises/configuration/overleaf-toolkit/integrations/index"},"pages":[{"title":"Intégration Git","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/git-alt.svg","href":"/fr/on-premises/configuration/overleaf-toolkit/integrations/git-integration"},{"title":"Synchronisation GitHub","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/github.svg","href":"/fr/on-premises/configuration/overleaf-toolkit/integrations/github-synchronisation"},{"title":"Synchronisation GitLab","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/gitlab.svg","href":"/fr/on-premises/configuration/overleaf-toolkit/integrations/gitlab-synchronisation"},{"title":"Synchronisation Gitea","icon":"mug-hot","href":"/fr/on-premises/configuration/overleaf-toolkit/integrations/gitea-synchronisation"},{"title":"Synchronisation Dropbox","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/dropbox.svg","href":"/fr/on-premises/configuration/overleaf-toolkit/integrations/dropbox-synchronisation"},{"title":"Intégration Zotero","icon":"z","href":"/fr/on-premises/configuration/overleaf-toolkit/integrations/zotero-integration"},{"title":"Intégration Mendeley","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/mendeley.svg","href":"/fr/on-premises/configuration/overleaf-toolkit/integrations/mendeley-integration"},{"title":"Serveur MCP","icon":"plug","href":"/fr/on-premises/configuration/overleaf-toolkit/integrations/mcp-server"},{"title":"Intégration de l'IA","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/openai.svg","href":"/fr/on-premises/configuration/overleaf-toolkit/integrations/ai-integration"},{"title":"API d'import Overleaf","icon":"rectangle-api","href":"/fr/on-premises/configuration/overleaf-toolkit/integrations/overleaf-import-api"}]},{"title":"Modèles","icon":"paste","href":"/fr/on-premises/configuration/overleaf-toolkit/templates"},{"title":"URL externe","icon":"link","href":"/fr/on-premises/configuration/overleaf-toolkit/external-url"},{"title":"Journalisation","icon":"memo-circle-info","href":"/fr/on-premises/configuration/overleaf-toolkit/logging"},{"title":"Proxy TLS","icon":"lock","href":"/fr/on-premises/configuration/overleaf-toolkit/tls-proxy"},{"title":"Personnalisation de la marque","icon":"copyright","href":"/fr/on-premises/configuration/overleaf-toolkit/branding"},{"title":"Localisation","icon":"globe-pointer","href":"/fr/on-premises/configuration/overleaf-toolkit/localization"},{"title":"Envoi des e-mails","icon":"paper-plane-top","href":"/fr/on-premises/configuration/overleaf-toolkit/email-delivery"},{"title":"Redis","icon":"memory","href":"/fr/on-premises/configuration/overleaf-toolkit/redis"},{"title":"S3","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/aws.svg","href":"/fr/on-premises/configuration/overleaf-toolkit/s3"},{"title":"Ajouter l'aide LaTeX pour les utilisateurs","icon":"graduation-cap","href":"/fr/on-premises/configuration/overleaf-toolkit/adding-latex-user-help"}]},{"group":"Kubernetes","icon":"dharmachakra","root":{"title":"Kubernetes","icon":"dharmachakra","href":"/fr/on-premises/configuration/kubernetes/index"},"pages":[{"group":"Authentification","icon":"address-card","root":{"title":"Authentification","icon":"address-card","href":"/fr/on-premises/configuration/kubernetes/authentication/index"},"pages":[{"title":"Authentification OIDC","icon":"id-card-clip","href":"/fr/on-premises/configuration/kubernetes/authentication/oidc-authentication"},{"title":"Authentification SAML","icon":"building-columns","href":"/fr/on-premises/configuration/kubernetes/authentication/saml-authentication"},{"title":"Authentification LDAP","icon":"address-book","href":"/fr/on-premises/configuration/kubernetes/authentication/ldap-authentication"},{"title":"Accès public","icon":"lock-open","href":"/fr/on-premises/configuration/kubernetes/authentication/public-access"},{"title":"reCAPTCHA","icon":"robot","href":"/fr/on-premises/configuration/kubernetes/authentication/recaptcha"},{"title":"Restrictions sur les mots de passe","icon":"key","href":"/fr/on-premises/configuration/kubernetes/authentication/password-restrictions"}]},{"title":"Compilations isolées (Sandboxed Compiles)","icon":"gear-code","href":"/fr/on-premises/configuration/kubernetes/sandboxed-compiles"},{"title":"Import et export Pandoc","icon":"file-lines","href":"/fr/on-premises/configuration/kubernetes/pandoc-import-and-export"},{"group":"Intégrations","icon":"puzzle-piece","root":{"title":"Intégrations","icon":"puzzle-piece","href":"/fr/on-premises/configuration/kubernetes/integrations/index"},"pages":[{"title":"Intégration Git","icon":"code-branch","href":"/fr/on-premises/configuration/kubernetes/integrations/git-integration"},{"title":"Synchronisation GitHub","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/github.svg","href":"/fr/on-premises/configuration/kubernetes/integrations/github-synchronisation"},{"title":"Synchronisation GitLab","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/gitlab.svg","href":"/fr/on-premises/configuration/kubernetes/integrations/gitlab-synchronisation"},{"title":"Synchronisation Gitea","icon":"mug-hot","href":"/fr/on-premises/configuration/kubernetes/integrations/gitea-synchronisation"},{"title":"Synchronisation Dropbox","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/dropbox.svg","href":"/fr/on-premises/configuration/kubernetes/integrations/dropbox-synchronisation"},{"title":"Intégration Zotero","icon":"z","href":"/fr/on-premises/configuration/kubernetes/integrations/zotero-integration"},{"title":"Intégration Mendeley","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/mendeley.svg","href":"/fr/on-premises/configuration/kubernetes/integrations/mendeley-integration"},{"title":"Serveur MCP","icon":"plug","href":"/fr/on-premises/configuration/kubernetes/integrations/mcp-server"},{"title":"Intégration de l'IA","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/openai.svg","href":"/fr/on-premises/configuration/kubernetes/integrations/ai-integration"},{"title":"API d'import Overleaf","icon":"rectangle-api","href":"/fr/on-premises/configuration/kubernetes/integrations/overleaf-import-api"}]},{"title":"Modèles","icon":"paste","href":"/fr/on-premises/configuration/kubernetes/templates"},{"title":"URL externe","icon":"link","href":"/fr/on-premises/configuration/kubernetes/external-url"},{"title":"Journalisation","icon":"memo-circle-info","href":"/fr/on-premises/configuration/kubernetes/logging"},{"title":"Proxy TLS","icon":"lock","href":"/fr/on-premises/configuration/kubernetes/tls-proxy"},{"title":"Personnalisation de la marque","icon":"copyright","href":"/fr/on-premises/configuration/kubernetes/branding"},{"title":"Localisation","icon":"globe-pointer","href":"/fr/on-premises/configuration/kubernetes/localization"},{"title":"Envoi des e-mails","icon":"paper-plane-top","href":"/fr/on-premises/configuration/kubernetes/email-delivery"},{"title":"Redis","icon":"memory","href":"/fr/on-premises/configuration/kubernetes/redis"},{"title":"S3","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/aws.svg","href":"/fr/on-premises/configuration/kubernetes/s3"},{"title":"Ajouter l'aide LaTeX pour les utilisateurs","icon":"graduation-cap","href":"/fr/on-premises/configuration/kubernetes/adding-latex-user-help"},{"title":"Mise à l'échelle horizontale","icon":"layer-group","href":"/fr/on-premises/configuration/kubernetes/horizontal-scaling"}]}]},{"group":"Guide de l'utilisateur","pages":[{"group":"Pour les administrateurs","icon":"user-gear","root":{"title":"Pour les administrateurs","icon":"user-gear","href":"/fr/on-premises/user-guide/administrators/index"},"pages":[{"title":"Intégration","icon":"user-plus","href":"/fr/on-premises/user-guide/administrators/onboarding"},{"title":"Gestion de base","icon":"sliders","href":"/fr/on-premises/user-guide/administrators/basic-management"},{"title":"Gestion des utilisateurs","icon":"users-gear","href":"/fr/on-premises/user-guide/administrators/user-management"},{"title":"Gestion des projets","icon":"folder-gear","href":"/fr/on-premises/user-guide/administrators/project-management"}]},{"group":"Pour les utilisateurs","icon":"users","root":{"title":"Pour les utilisateurs","icon":"users","href":"/fr/on-premises/user-guide/users/index"},"pages":[{"title":"Plusieurs adresses e-mail","icon":"envelope","href":"/fr/on-premises/user-guide/users/multiple-emails"}]}]},{"group":"Maintenance","pages":[{"title":"Migration de docker-compose.yml vers le Toolkit","icon":"right-left","href":"/fr/on-premises/maintenance/docker-compose.yml-to-toolkit-migration"},{"title":"Mettre à niveau votre déploiement","icon":"arrow-up-from-square","href":"/fr/on-premises/maintenance/upgrading-your-deployment"},{"title":"Mise à niveau sur Kubernetes","icon":"arrow-up-from-square","href":"/fr/on-premises/maintenance/upgrading-on-kubernetes"},{"group":"Données et sauvegardes","icon":"database","root":{"title":"Données et sauvegardes","icon":"database","href":"/fr/on-premises/maintenance/data-and-backups/index"},"pages":[{"title":"Exporter des projets","icon":"file-export","href":"/fr/on-premises/maintenance/data-and-backups/exporting-projects"}]},{"title":"Étendre TeX Live","icon":"rectangle-pro","href":"/fr/on-premises/maintenance/extending-tex-live"},{"title":"Mettre à jour automatiquement les images TeX Live Full","icon":"arrows-rotate","href":"/fr/on-premises/maintenance/updating-tex-live-full-images-automatically"},{"title":"Mise à l'échelle horizontale","icon":"distribute-spacing-horizontal","href":"/fr/on-premises/maintenance/horizontal-scaling"},{"title":"Migration vers S3","icon":"https://d3gk2c5xim1je2.cloudfront.net/fontawesome/v7.2.0/brands/aws.svg","href":"/fr/on-premises/maintenance/s3-migration"},{"title":"Mettre à jour MongoDB","icon":"database","href":"/fr/on-premises/maintenance/updating-mongodb"}]},{"group":"Gestion des utilisateurs et des projets","pages":[{"title":"Rôles et permissions","icon":"list-check","href":"/fr/on-premises/user-and-project-management/roles-and-permissions"},{"group":"Gestion des utilisateurs","icon":"users-between-lines","root":{"title":"Gestion des utilisateurs","icon":"users-between-lines","href":"/fr/on-premises/user-and-project-management/user-management/index"},"pages":[{"title":"Migration des identifiants utilisateur","icon":"lock","href":"/fr/on-premises/user-and-project-management/user-management/username-migration"},{"title":"Migrer vers LDAP ou SAML","icon":"rectangle-pro","href":"/fr/on-premises/user-and-project-management/user-management/migrating-to-ldap-or-saml"}]},{"group":"Gestion des projets","icon":"rectangle-history","root":{"title":"Gestion des projets","icon":"rectangle-history","href":"/fr/on-premises/user-and-project-management/project-management/index"},"pages":[{"title":"Transfert groupé de la propriété des projets","icon":"lock","href":"/fr/on-premises/user-and-project-management/project-management/bulk-transfer-of-project-ownership"}]}]},{"group":"Assistance","pages":[{"title":"Limites des projets","icon":"list-check","href":"/fr/on-premises/support/project-limits"},{"title":"Dépannage","icon":"comments-question-check","href":"/fr/on-premises/support/troubleshooting"},{"title":"Obtenir de l'aide","icon":"truck-medical","href":"/fr/on-premises/support/getting-help"},{"group":"Guides d'assistance","icon":"message-question","root":{"title":"Guides d'assistance","icon":"message-question","href":"/fr/on-premises/support/support-guides/index"},"pages":[{"title":"Utiliser des modèles en tant qu'utilisateur individuel","icon":"rectangle-vertical-history","href":"/fr/on-premises/support/support-guides/using-templates-as-an-individual"}]}]}]},{"tab":"Blog","icon":"rss","pages":[{"title":"Blog","href":"/fr/blog"}]},{"tab":"TeXLive","icon":"compact-disc","pages":[{"title":"TeXLive","href":"/fr/texlive"}]},{"tab":"Développeur","icon":"rectangle-terminal","pages":[{"title":"Développeur","href":"/fr/dev"}]}]},{"language":"es","pages":[{"title":"es","href":"/es/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"it","pages":[{"title":"it","href":"/it/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"ko","pages":[{"title":"ko","href":"/ko/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"ru","pages":[{"title":"ru","href":"/ru/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"nl","pages":[{"title":"nl","href":"/nl/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"pt","pages":[{"title":"pt","href":"/pt/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"tr","pages":[{"title":"tr","href":"/tr/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"uk","pages":[{"title":"uk","href":"/uk/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"pl","pages":[{"title":"pl","href":"/pl/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"cs","pages":[{"title":"cs","href":"/cs/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"sv","pages":[{"title":"sv","href":"/sv/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"fi","pages":[{"title":"fi","href":"/fi/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"ar","pages":[{"title":"ar","href":"/ar/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"vi","pages":[{"title":"vi","href":"/vi/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"no","pages":[{"title":"no","href":"/no/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"da","pages":[{"title":"da","href":"/da/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"id","pages":[{"title":"id","href":"/id/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"zh-Hans","pages":[{"title":"zh-Hans","href":"/zh-Hans/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]},{"language":"zh-Hant","pages":[{"title":"zh-Hant","href":"/zh-Hant/on-premises/configuration/overleaf-toolkit/authentication/saml-authentication"}]}]},"basePath":"","title":"Authentification SAML - Ayakaleaf Pro","deploymentId":"dpl_DyXGnKeCjZyA3sUdfMJ7FjkdBefg","buildId":"dpl_DyXGnKeCjZyA3sUdfMJ7FjkdBefg","dynamics":["07c022d89b","a74be98ba7"],"chunks":["Frame-D0FT0qQs.js","DynamicMarkdown-CQM9Bhbv.js","zoom-image-lightbox-BQ4tbj_9.js","lightbox-handle-r17bVUz3.js"]}