

Esta función ha sido desarrollada por yu-i-i/overleaf-cep.
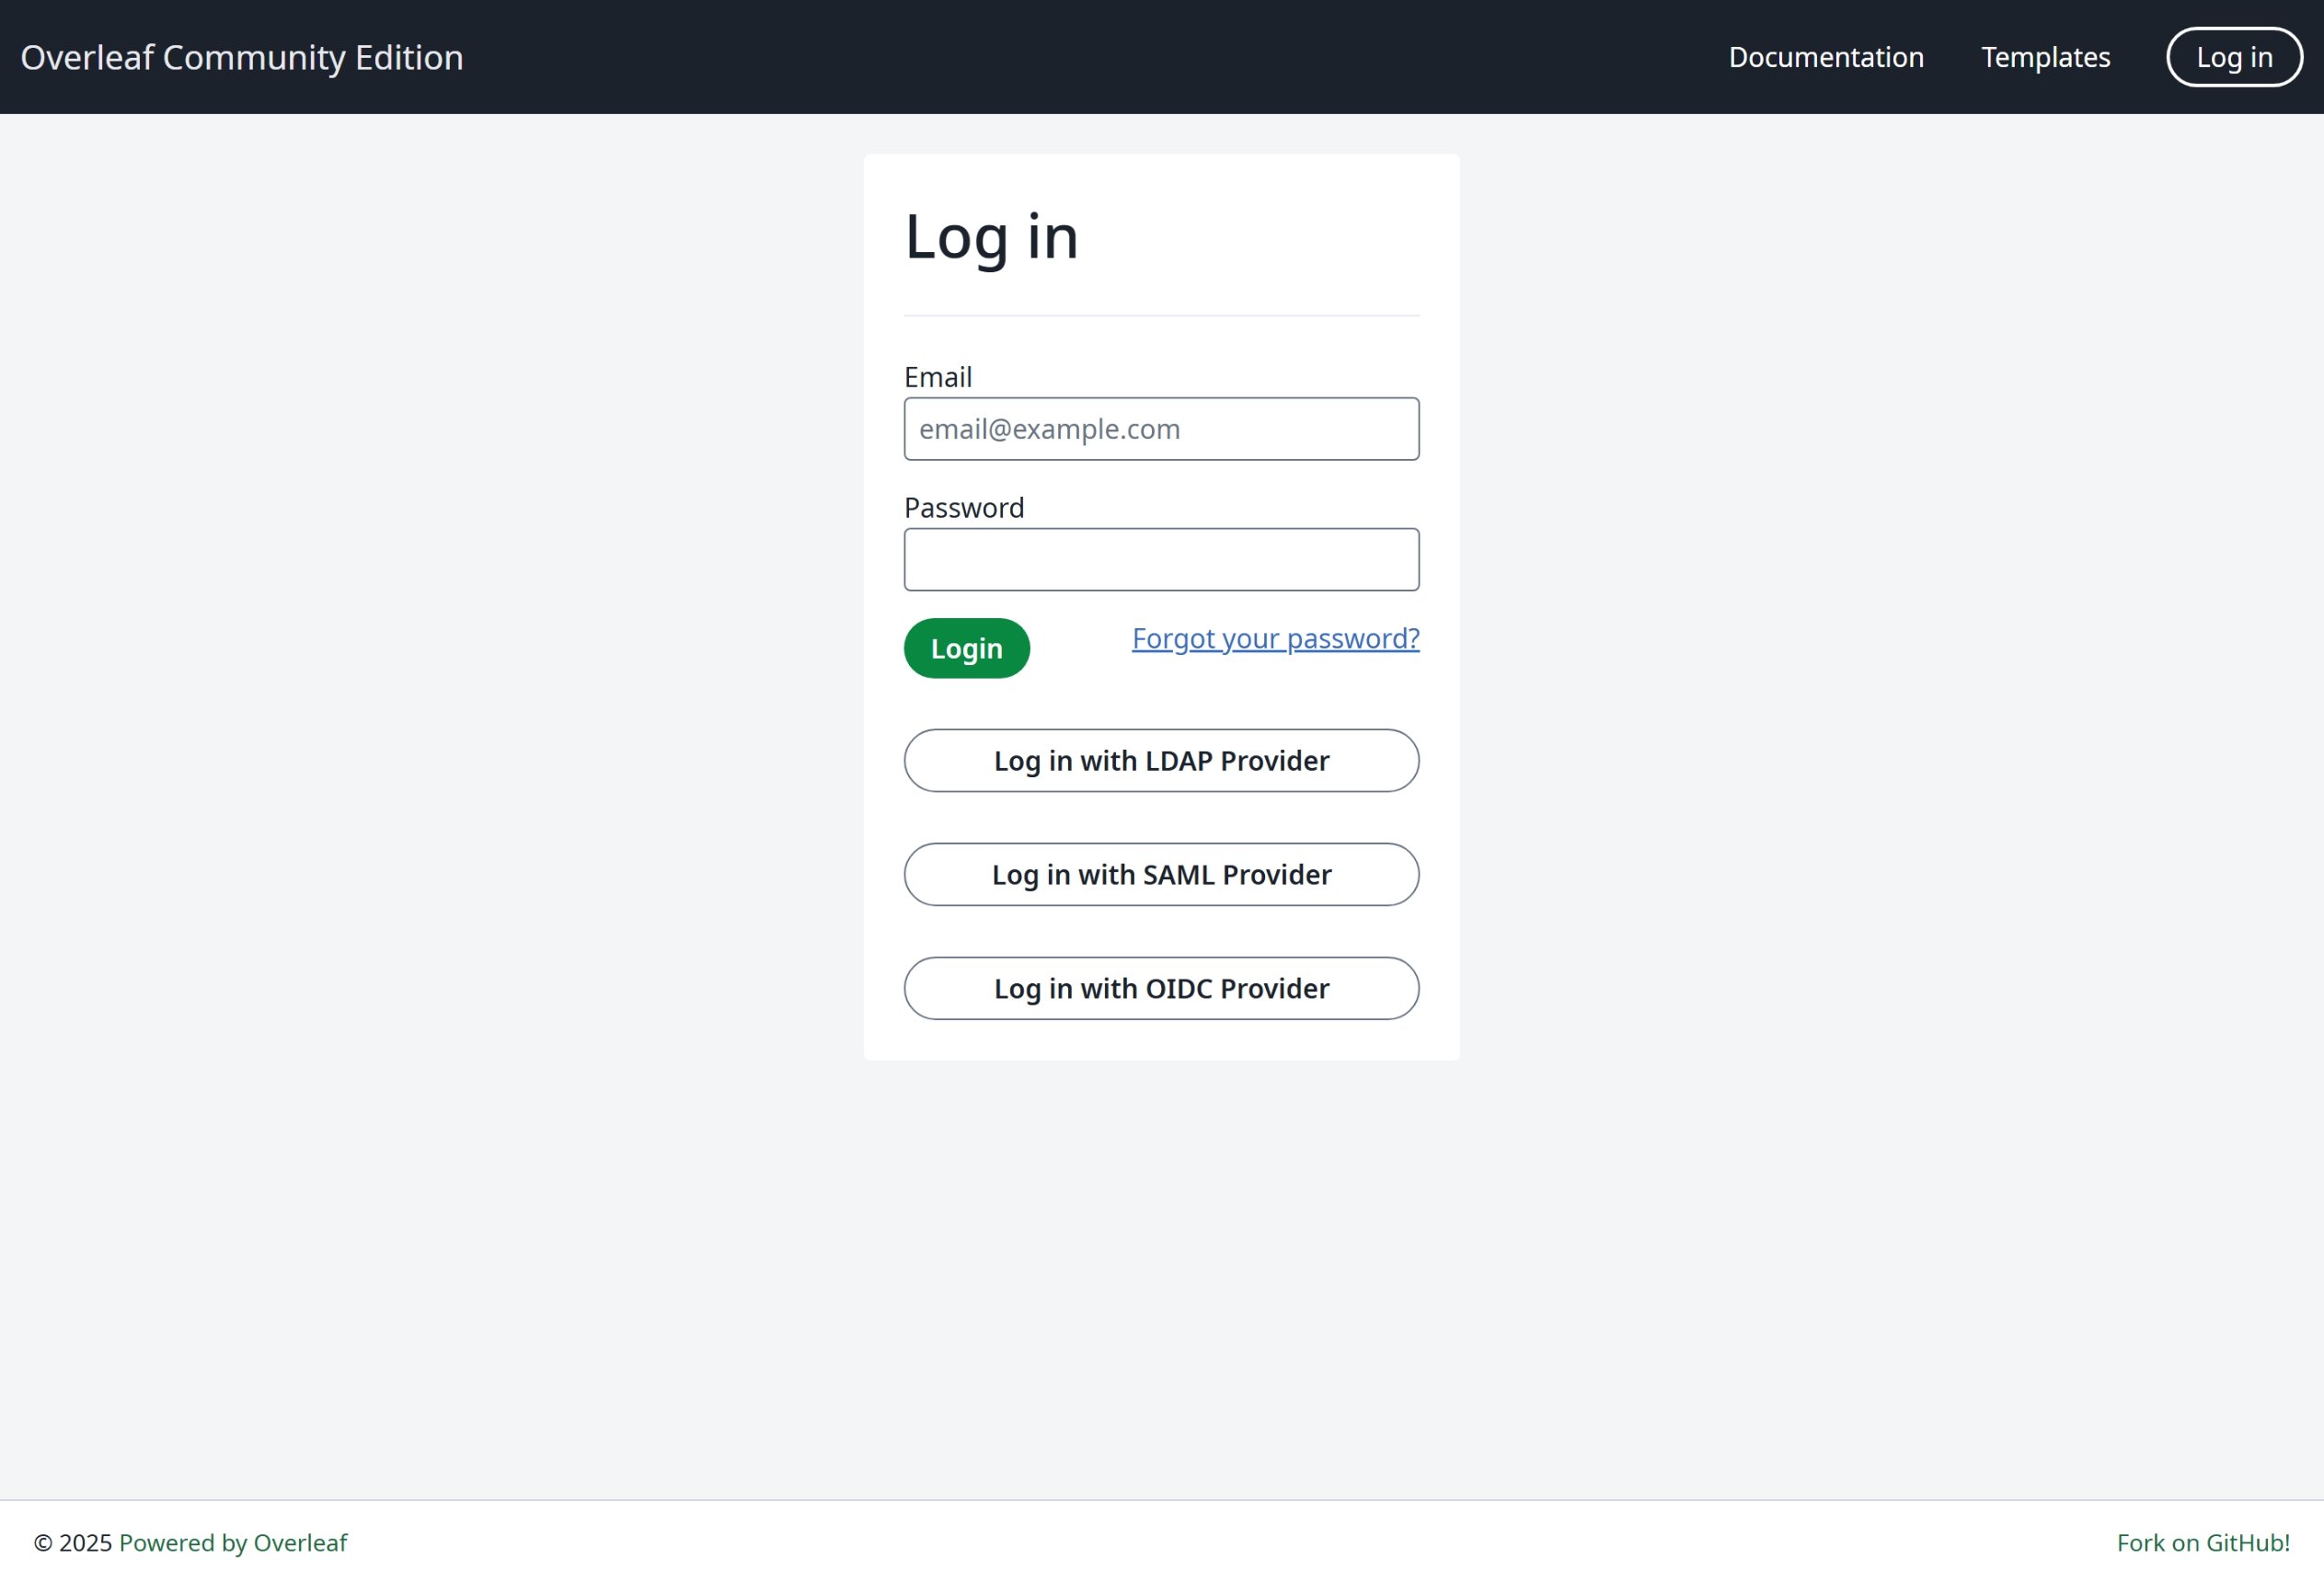
Se admiten 3 métodos de autenticación. Tras la configuración, puedes iniciar sesión con las siguientes opciones, como muestra la imagen siguiente.
Te recomendamos encarecidamente usar OIDC, ya que es el método más general.

Autenticación OIDC

Autenticación LDAP

Autenticación SAML

Configuración global

La variable de entorno EXTERNAL_AUTH es necesaria para habilitar el módulo de autenticación específico. Esta variable de entorno indica qué métodos de autenticación externa se activan. Las opciones disponibles son (en minúsculas):
  • saml
  • ldap
  • oidc

Sugerencias para SSO

He probado saml, ldap y oauth con Overleaf. Tanto saml como oauth funcionan bien en Overleaf, pero ldap depende. No funciona bien con https://docs.goauthentik.io/, pero sí funciona bien con openLDAP (https://github.com/rroemhild/docker-test-openldap).
Necesitamos actualizar passport-ldapauth. Recientemente intenté probar el LDAP de Overleaf con https://goauthentik.io/ y falló. Después de actualizar “passport-ldapauth” a 3.0.0, todo funciona bien.
La versión original es la 2.x.x, de hace 6 años.
No estoy seguro de cuál es el motivo, porque todos dependemos de un paquete externo para la autenticación LDAP (y también saml y oauth). Si no funciona, la situación puede ser la misma en Overleaf Server Pro, porque simplemente pasamos todas las variables de entorno al paquete interno; si hay algún error, de momento no tenemos forma de saberlo. Por eso recomiendo encarecidamente a nuestros usuarios configurar un entorno de desarrollo para probar el SSO con todo el código fuente, disponible en Configurar el entorno de desarrollo (local). En el entorno de desarrollo puedes ver todos los registros en la terminal, lo que resulta práctico para depurar. \
Última modificación el 6 de octubre de 2026