

Diese Funktion wird von ayaka-notes/ayakaleaf-pro mit OAuth-2.0-Unterstützung bereitgestellt und ist ab v6.3.0 verfügbar. Wir freuen uns über Ihr Feedback, falls Sie auf Probleme stoßen.
Mendeley-Integration einrichten
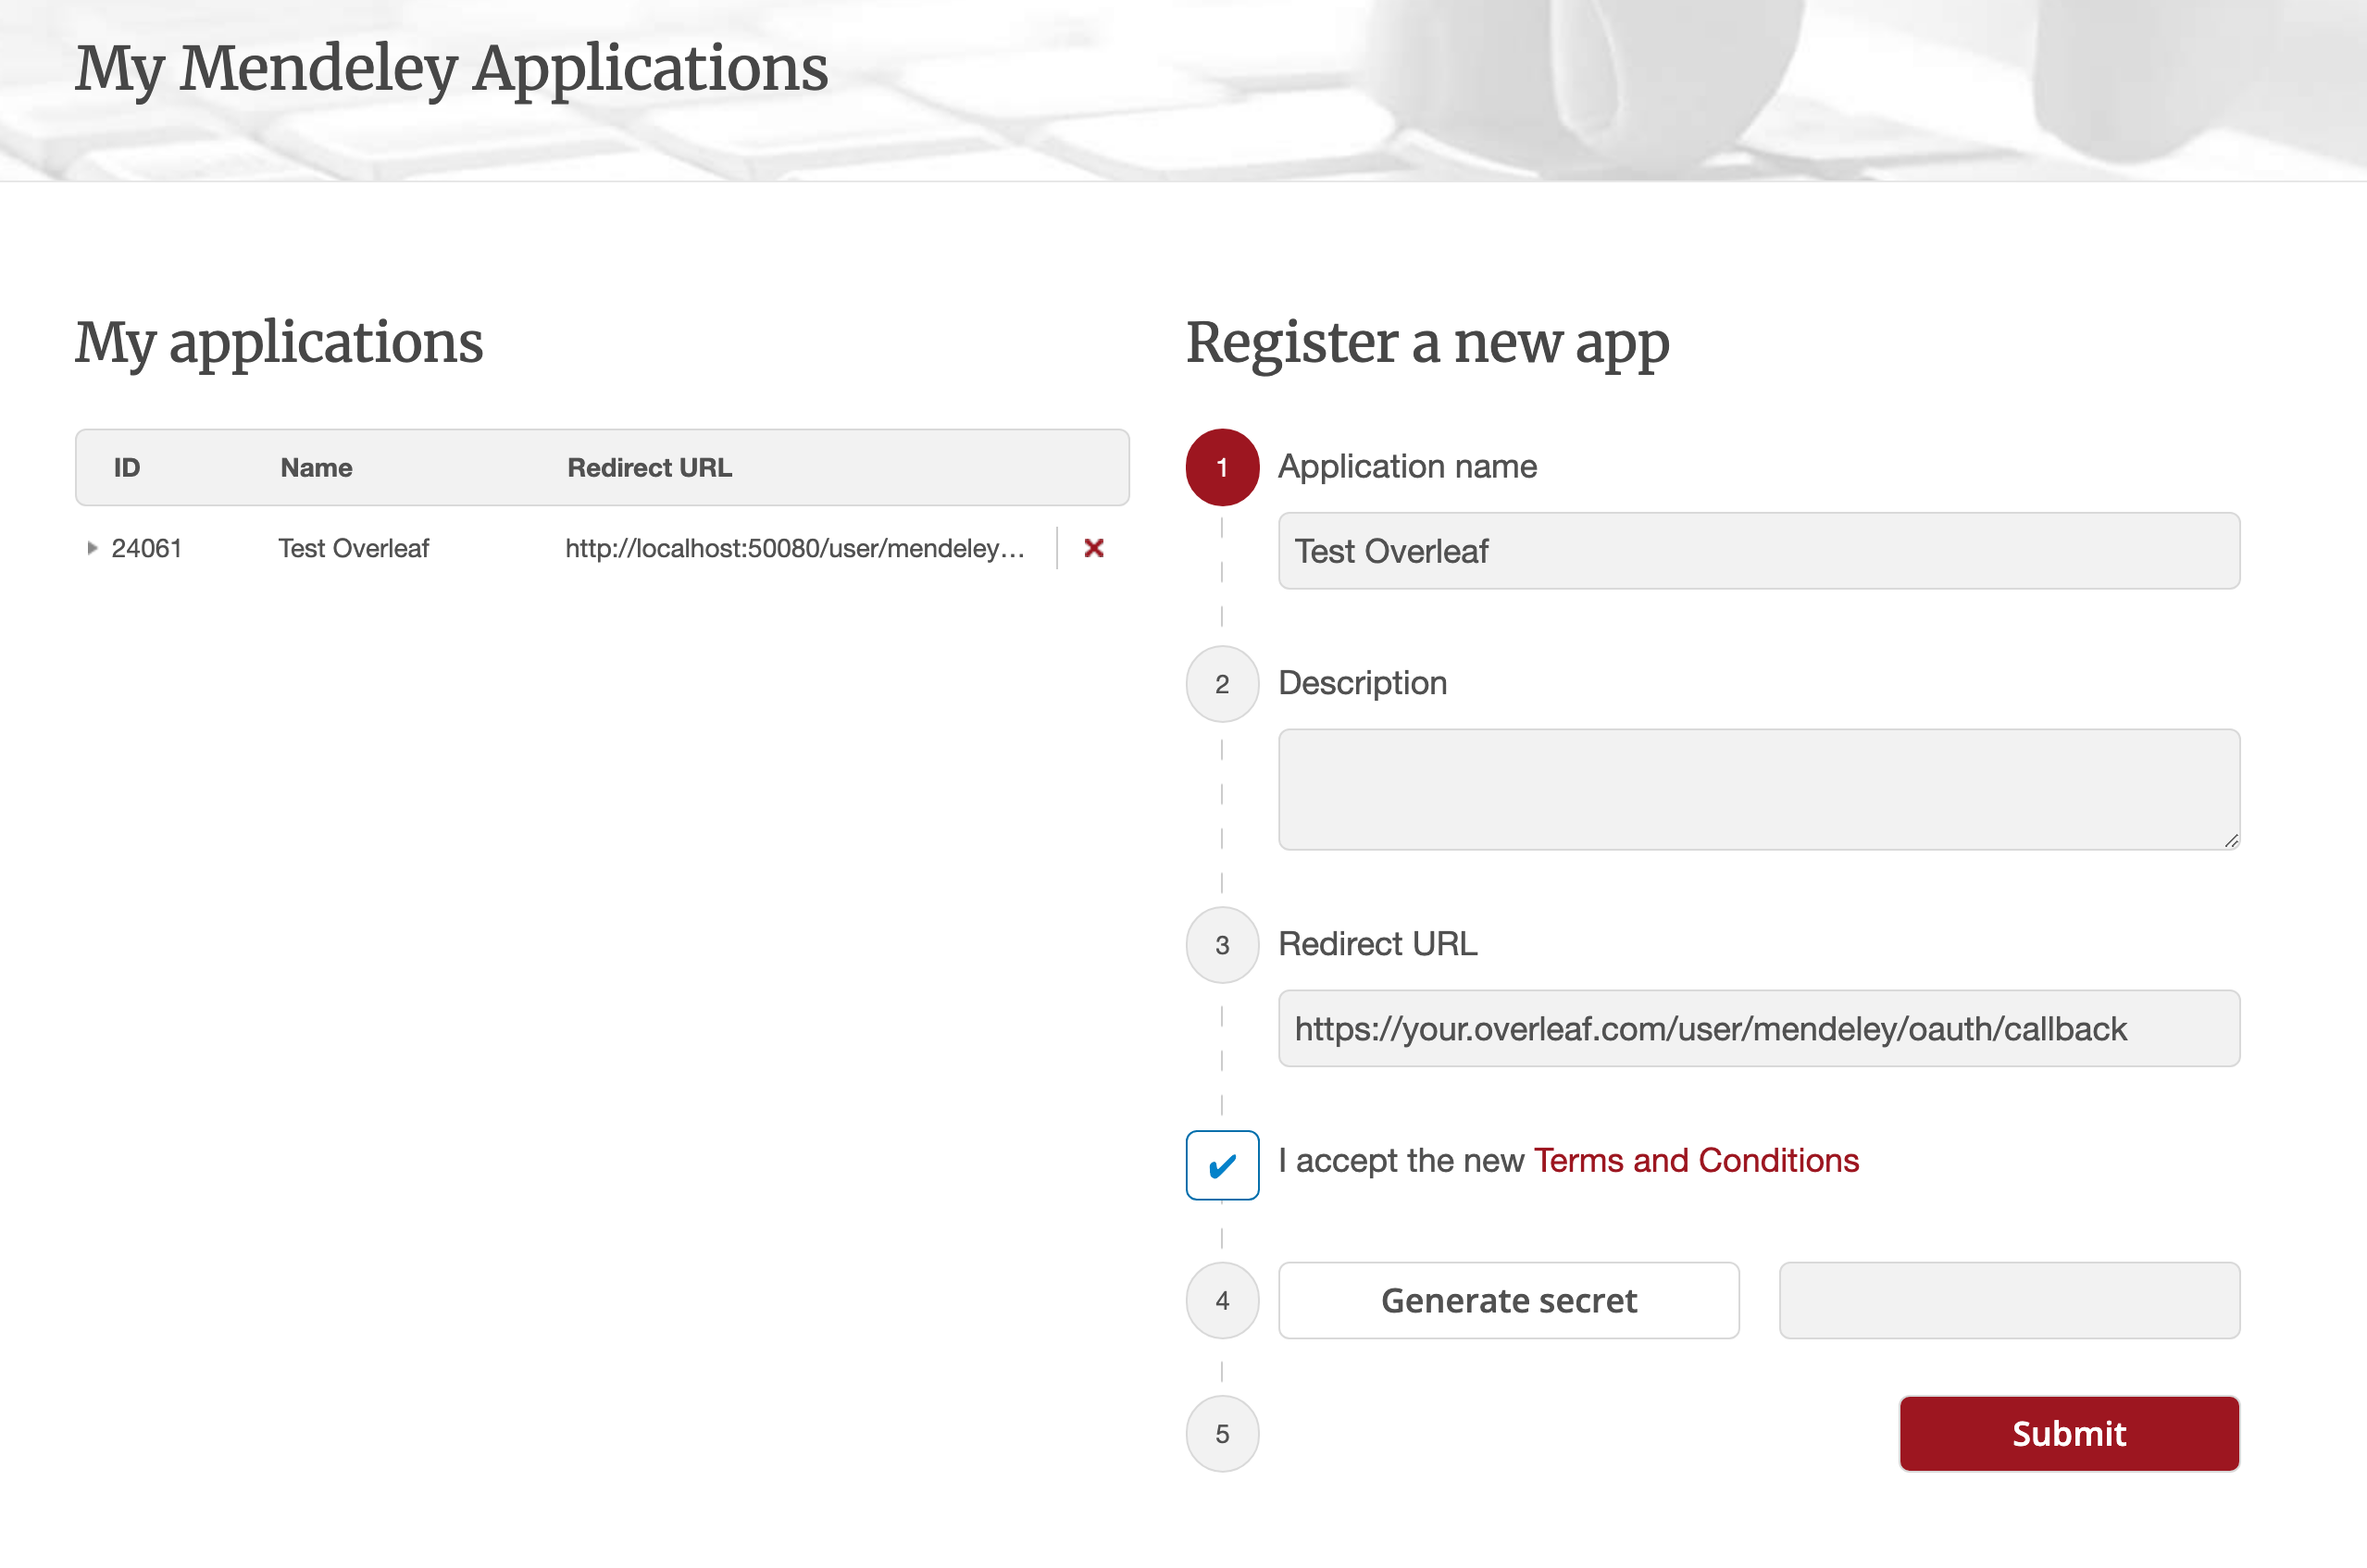
- Öffnen Sie diesen Link, um eine Mendeley-OAuth-Anwendung zu registrieren
- Konfigurieren Sie die Redirect URL als:
${OVERLEAF_SITE_URL}/user/mendeley/oauth/callback - Notieren Sie sich die generierte ID (in der Regel numerisch, wie
24061unten) und das Secret Ihrer Anwendung - Passen Sie Ihre
config/variables.envan - Behalten Sie den Authorisation Flow „Elsevier” bei (empfohlen)
config/variables.env
mendeley muss in ENABLED_LINKED_FILE_TYPES enthalten sein (behalten Sie auch zotero in der Liste, wenn Sie beides verwenden). MENDELEY_CLIENT_ID und MENDELEY_CLIENT_SECRET stammen aus Ihrer registrierten OAuth-Anwendung. Das Cipher-Passwort verschlüsselt die Mendeley-OAuth-Token in MongoDB (generieren Sie eines mit openssl rand -hex 32); ohne dieses wird bei der ersten Verwendung eine Schlüsseldatei im Daten-Volume erzeugt. Optional können Sie MENDELEY_PROXY_URL setzen, um die serverseitigen Mendeley-Anfragen (OAuth + API) über einen HTTP-Proxy zu leiten, der vom Web-Container aus erreichbar ist.Hinweise
Da Ayakaleaf eine kollaborative Plattform ist, darf zur Verbesserung der Sicherheit ab Version 6.3.0 nur die ursprüngliche Erstellerin bzw. der ursprüngliche Ersteller einer Literatur-
bib-Datei die importierte Datei aktualisieren.test.bib, die sie mit ihrem eigenen Zotero-Konto verknüpft. Greift ein anderer Nutzer, Nutzer B, über den geteilten Link auf das Projekt zu, kann Nutzer B test.bib weiterhin lesen und herunterladen, darf die Datei jedoch nicht aktualisieren oder erneut aus Zotero importieren. Nur Nutzerin A als ursprüngliche Erstellerin der Literaturdatei kann Aktualisierungen durchführen. Mit anderen Worten: Nur die ursprüngliche Erstellerin bzw. der ursprüngliche Ersteller der .bib-Datei ist berechtigt, sie zu aktualisieren.