

bin/init --tls aus, um die lokale Konfiguration mit einer NGINX-Proxy-Konfiguration zu initialisieren oder einer bestehenden lokalen Konfiguration eine NGINX-Proxy-Konfiguration hinzuzufügen. Dabei werden ein Beispiel-Privatschlüssel in config/nginx/certs/overleaf_key.pem und ein Dummy-Zertifikat in config/nginx/certs/overleaf_certificate.pem erstellt. Ersetzen Sie diese entweder durch Ihren tatsächlichen Privatschlüssel und Ihr Zertifikat, oder setzen Sie die Variablen TLS_PRIVATE_KEY_PATH und TLS_CERTIFICATE_PATH auf die Pfade Ihres tatsächlichen Privatschlüssels bzw. Zertifikats.
Die Beispieldateien sind ein selbstsigniertes Zertifikat für example.com, dem Browser nicht vertrauen. Verwenden Sie sie daher nur zum Testen. Für ein echtes Deployment beziehen Sie ein Zertifikat für den Hostnamen in OVERLEAF_SITE_URL von einer Zertifizierungsstelle, zum Beispiel von Let’s Encrypt mit einem ACME-Client oder von der internen CA Ihrer Organisation. Die Zertifikatsdatei muss, wie von NGINX erwartet, nach Ihrem eigenen Zertifikat die Zwischenzertifikate enthalten.
Eine Standardkonfiguration für NGINX wird in config/nginx/nginx.conf bereitgestellt und kann an Ihre Anforderungen angepasst werden. Der Pfad zur Konfigurationsdatei lässt sich über die Variable NGINX_CONFIG_PATH ändern.
Wenn Sie eine auf docker-compose.yml basierende Bereitstellung nutzen oder Ihren eigenen NGINX-Reverse-Proxy verwalten, finden Sie hier eine Beispieldatei nginx.conf.
config/overleaf.rc den folgenden Abschnitt hinzu, falls er noch nicht vorhanden ist:
Wenn Sie einen externen TLS-Proxy verwenden (d. h. einen, der nicht vom Overleaf Toolkit verwaltet wird), stellen Sie sicher, dass in Ihrer
config/variables.env OVERLEAF_TRUSTED_PROXY_IPS=loopback,<ip-of-your-tls-proxy> gesetzt ist, z. B. OVERLEAF_TRUSTED_PROXY_IPS=loopback,192.168.13.37.Wenn Sie für Ihr lokales Netzwerk ein Subnetz aus
172.16.0.0/12 (Standard-Subnetz für Docker-Netzwerke) verwenden, müssen Sie in Ihrer config/variables.env OVERLEAF_TRUSTED_PROXY_IPS=loopback,<network> setzen. Dabei ist <network> der Wert IPAM -> Config -> Subnet aus docker inspect overleaf_default, z. B. OVERLEAF_TRUSTED_PROXY_IPS=loopback,172.19.0.0/16. Dies verhindert das Fälschen von X-Forwarded-Headern.Wird
OVERLEAF_TRUSTED_PROXY_IPS nicht manuell gesetzt, lautet der Standardwert loopback. Wenn Sie den Wert manuell setzen, müssen Sie unbedingt loopback (oder 127.0.0.1) einschließen, wodurch der nginx-Instanz im sharelatex-Container vertraut wird. Es werden nur IP-Adressen und CIDR-Bereiche akzeptiert: Fügen Sie keine Hostnamen wie localhost hinzu, da Overleaf sonst nicht startet und 502 Bad Gateway zurückgibt./user/sessions wie folgt angezeigt werden:
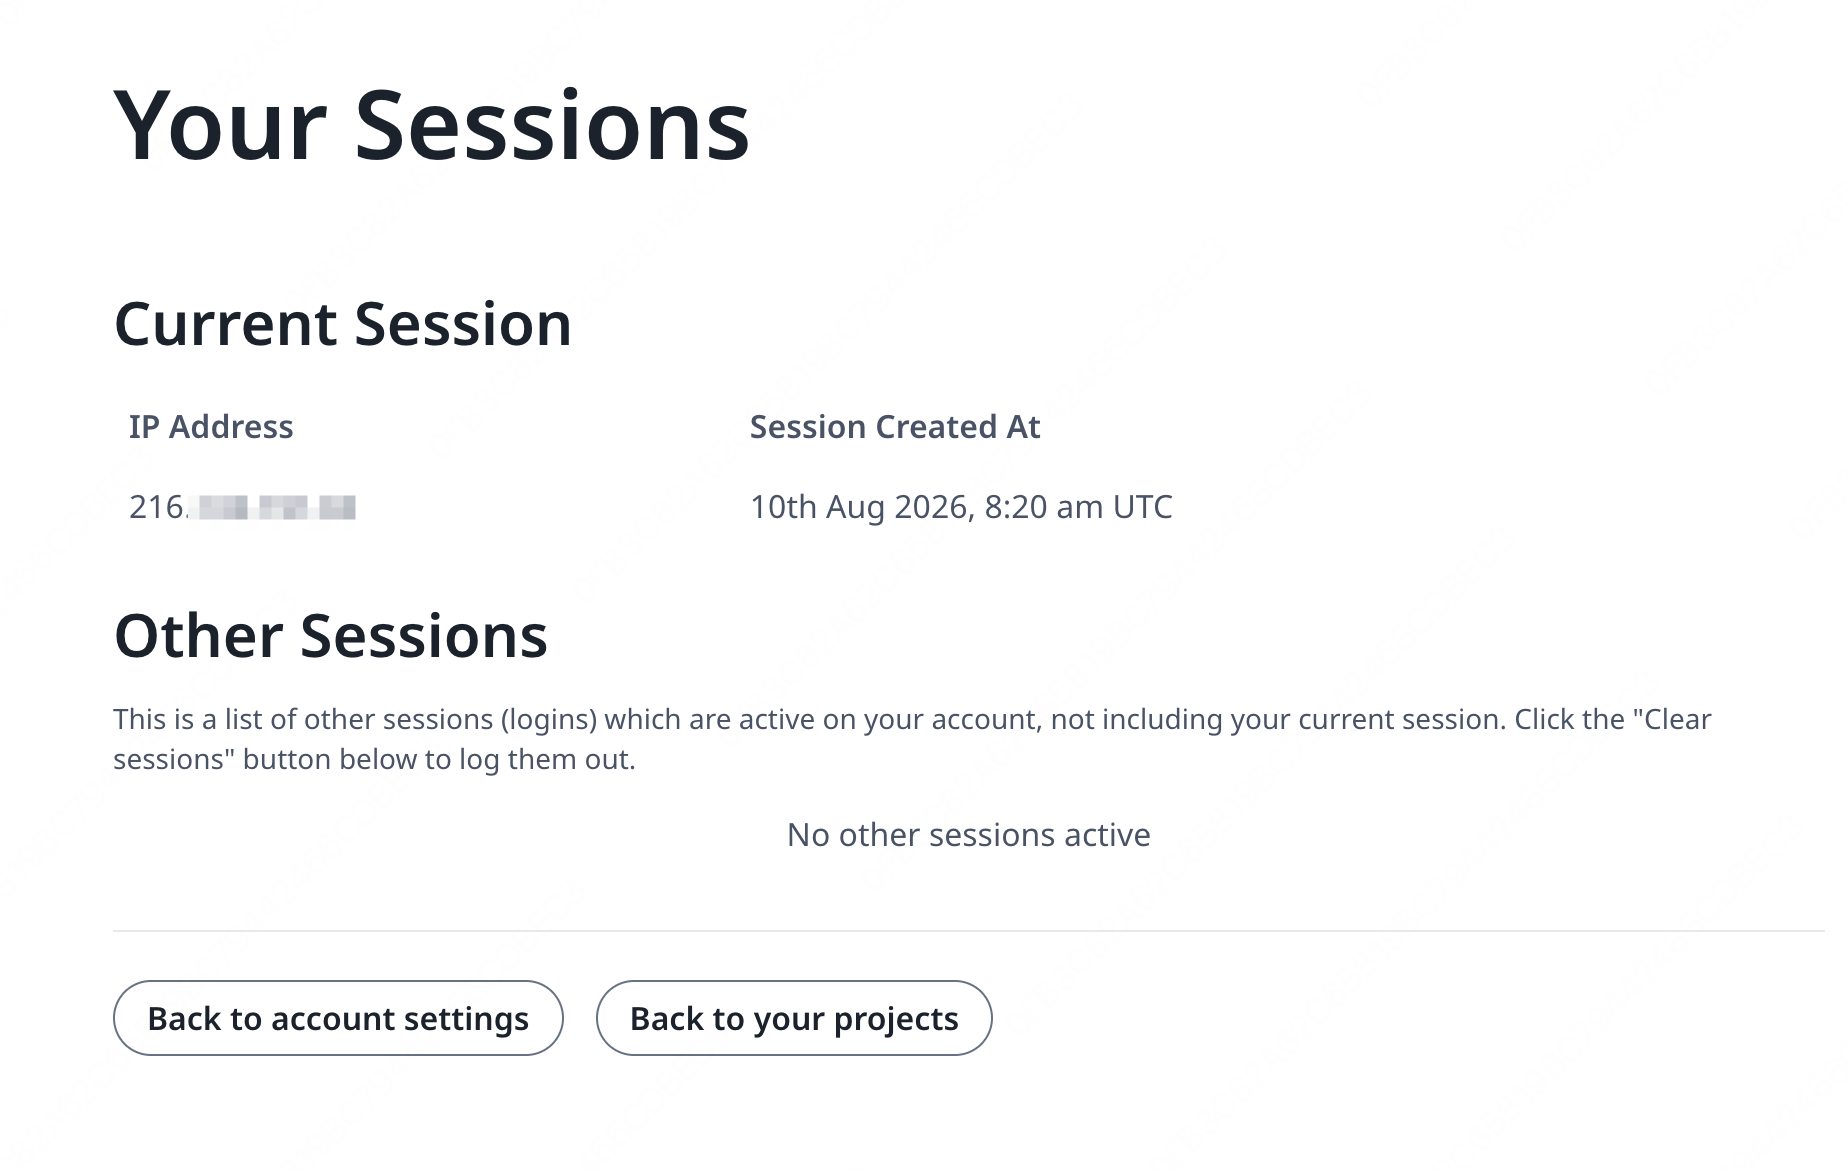
127.0.0.1 oder eine private bzw. lokale Netzwerkadresse, überprüfen Sie Ihre Konfiguration der vertrauenswürdigen Proxys, insbesondere den Wert von OVERLEAF_TRUSTED_PROXY_IPS.
Um den Proxy zu starten, ändern Sie den Wert der Variable NGINX_ENABLED in config/overleaf.rc von false auf true und führen Sie bin/up erneut aus.
Standardmäßig ist die HTTPS-Weboberfläche unter https://127.0.1.1:443 erreichbar. Verbindungen zu http://127.0.1.1:80 werden auf https://127.0.1.1:443 umgeleitet. Um die IP-Adresse zu ändern, auf der NGINX lauscht, setzen Sie die Variablen NGINX_HTTP_LISTEN_IP und NGINX_TLS_LISTEN_IP. Die Ports können über die Variablen NGINX_HTTP_PORT und TLS_PORT geändert werden.
Wenn NGINX mit der Fehlermeldung Error starting userland proxy: listen tcp4 ... bind: address already in use nicht startet, stellen Sie sicher, dass sich OVERLEAF_LISTEN_IP:OVERLEAF_PORT nicht mit NGINX_HTTP_LISTEN_IP:NGINX_HTTP_PORT überschneidet.
Fragen & Antworten
Benötige ich hinter einem Cloudflare Tunnel zusätzliche Einstellungen?
Benötige ich hinter einem Cloudflare Tunnel zusätzliche Einstellungen?
Antwort: Behandeln Sie den Tunnel wie jeden externen TLS-Proxy. Setzen Sie in
config/variables.env OVERLEAF_SITE_URL auf Ihre https://-Adresse, setzen Sie OVERLEAF_SECURE_COOKIE=true und fügen Sie das Subnetz des Netzwerks, aus dem sich der Tunnel verbindet, zu OVERLEAF_TRUSTED_PROXY_IPS hinzu, zum Beispiel OVERLEAF_TRUSTED_PROXY_IPS=loopback,<subnet>; docker network inspect <network> zeigt das Subnetz an. Wenn cloudflared in einem Container in einem externen Netzwerk läuft, binden Sie den Dienst sharelatex in config/docker-compose.override.yml an dieses Netzwerk an, behalten Sie dabei default in seiner networks-Liste, damit er weiterhin mongo und redis erreicht, und lassen Sie den Tunnel auf http://sharelatex:80 verweisen. Führen Sie anschließend bin/up -d aus und prüfen Sie, ob /user/sessions Ihre öffentliche IP-Adresse anzeigt.