

توفّر هذه الإمكانية ayaka-notes/ayakaleaf-pro مع دعم OAuth 2.0، وهي متاحة بدءًا من v6.3.0. نرحّب بملاحظاتك إذا واجهت أي مشكلات.
إعداد التكامل مع Mendeley
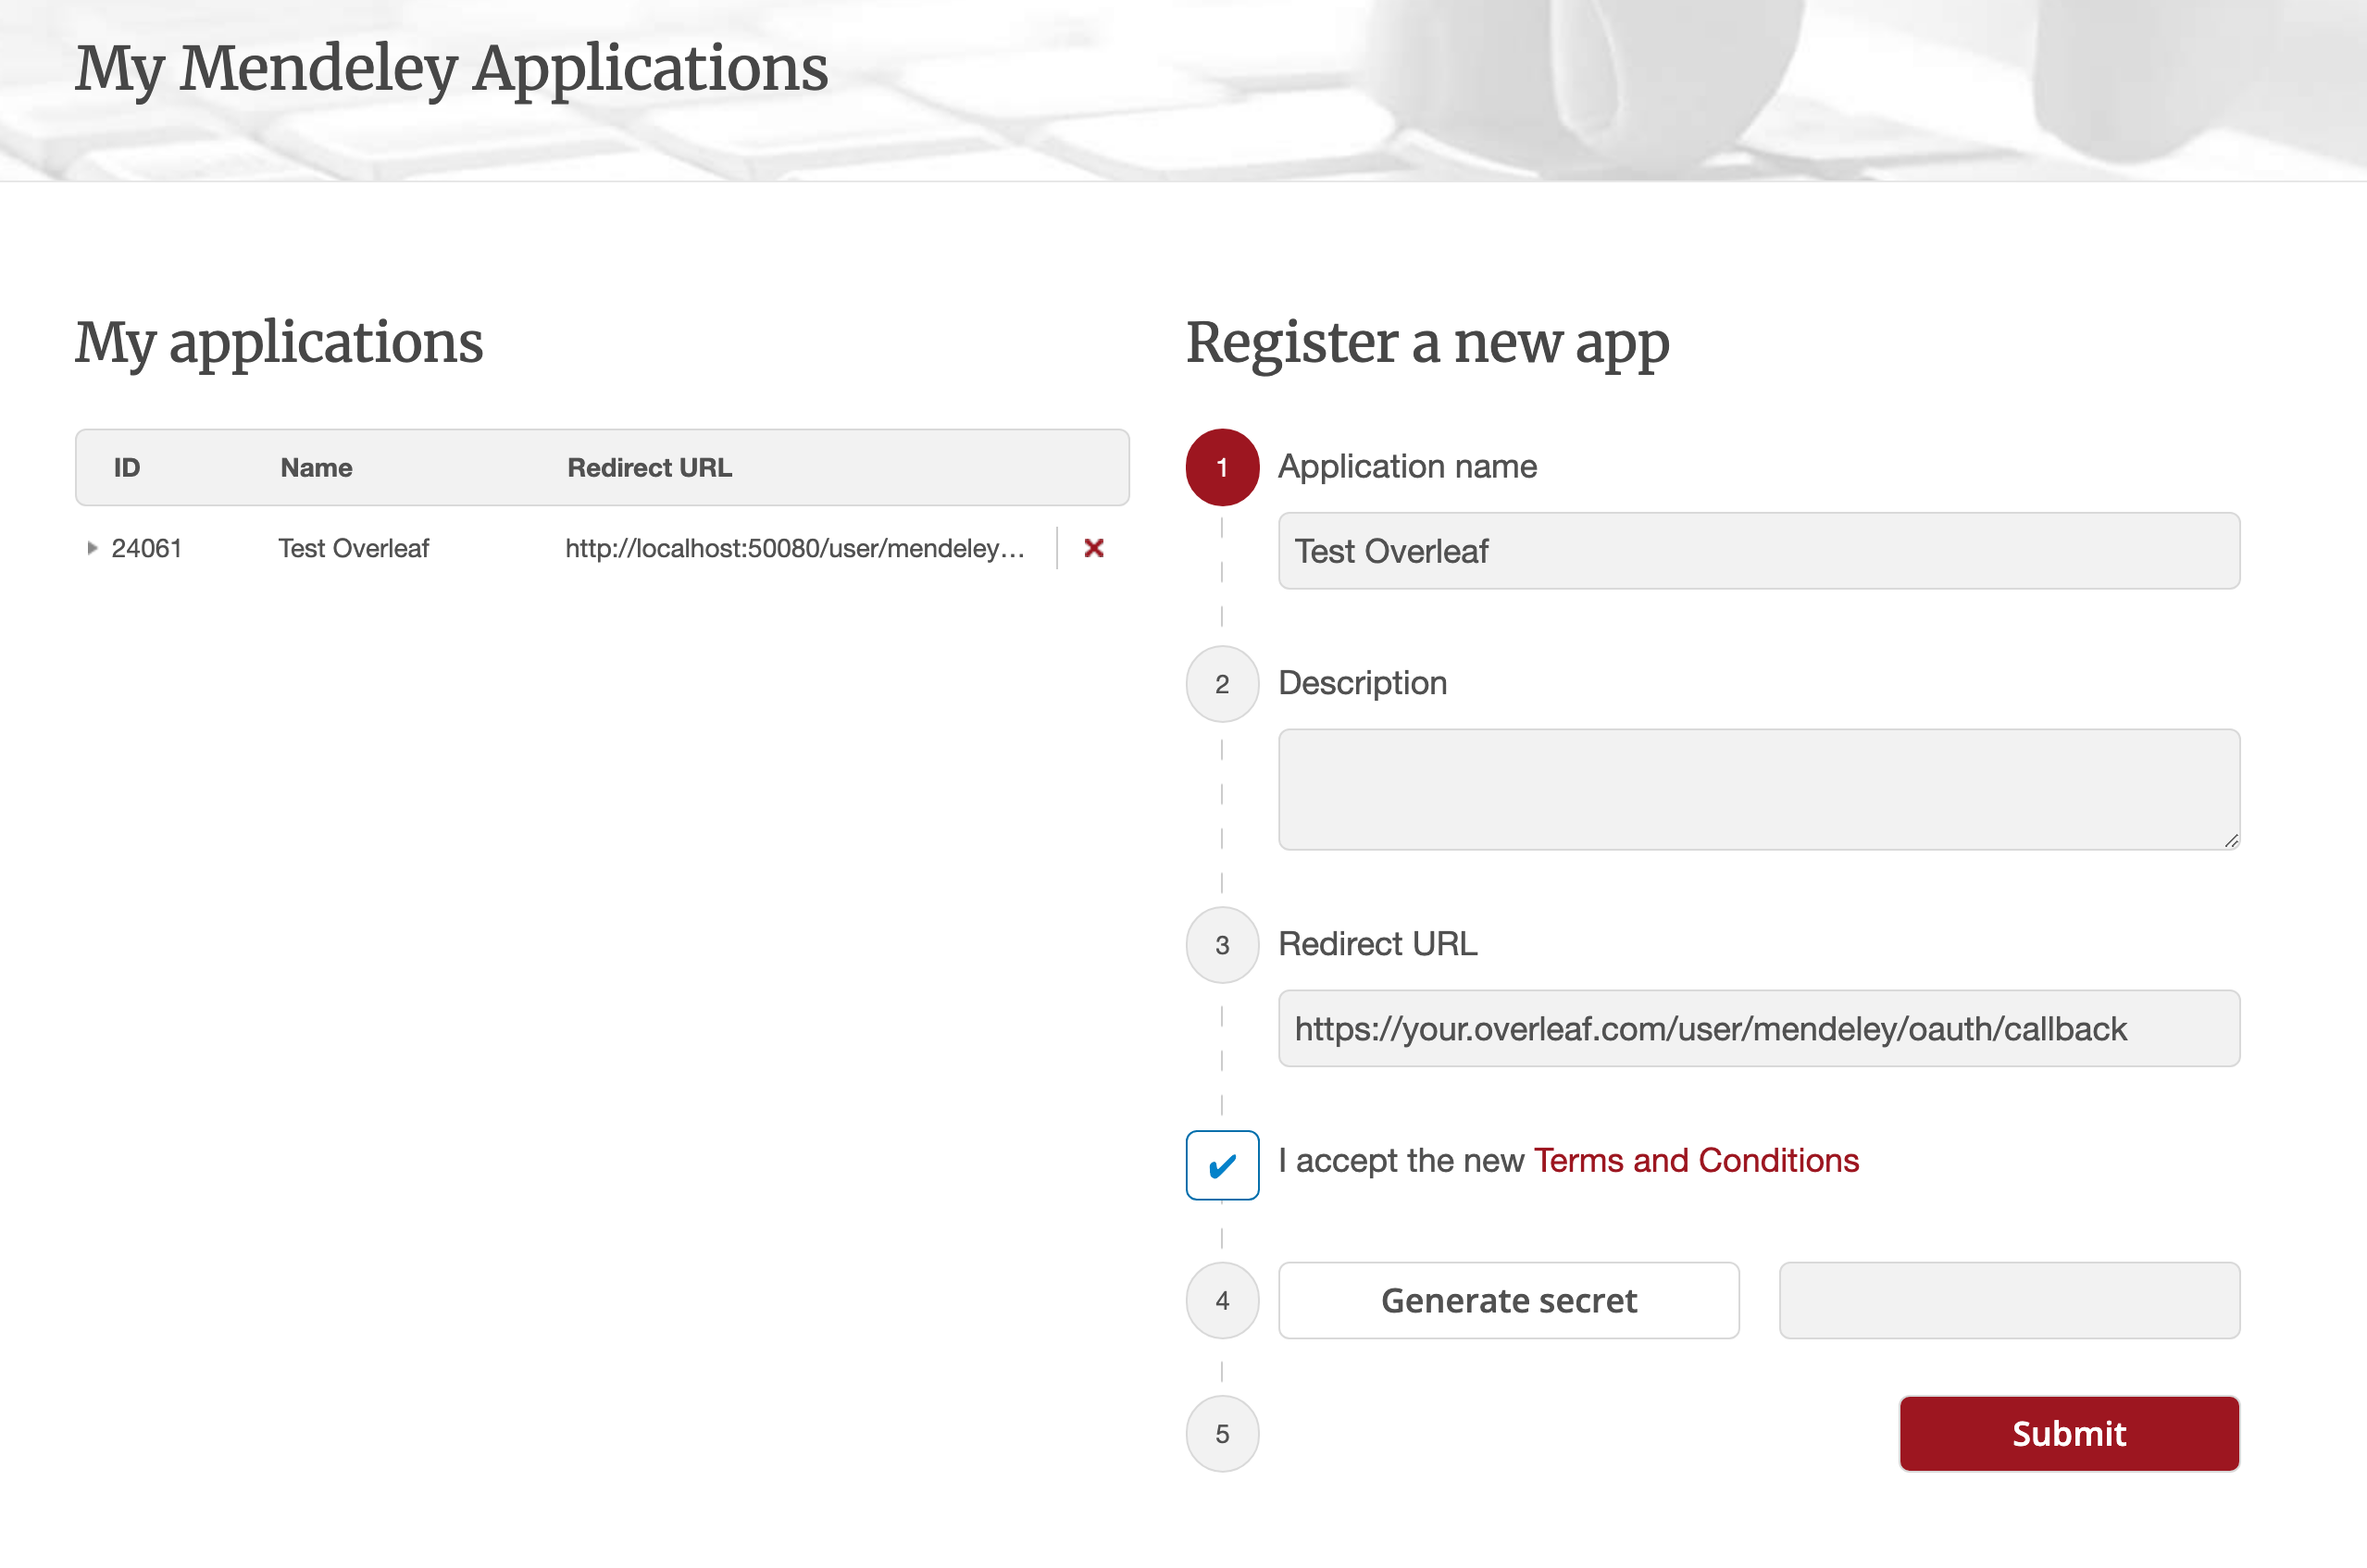
- انتقل إلى هذا الرابط لتسجيل تطبيق Mendeley OAuth
- اضبط Redirect URL على:
${OVERLEAF_SITE_URL}/user/mendeley/oauth/callback - دوّن ID المُنشأ (يكون عادةً رقميًا مثل
24061كما في الصورة أدناه) وSecret الخاصين بتطبيقك - عدّل ملف
config/variables.envلديك - أبقِ على Authorisation Flow: Elsevier (كما هو موصى به)
config/variables.env
يجب تضمين
mendeley في ENABLED_LINKED_FILE_TYPES (وأبقِ zotero في القائمة أيضًا إذا كنت تستخدم كليهما). تأتي قيمتا MENDELEY_CLIENT_ID وMENDELEY_CLIENT_SECRET من تطبيق OAuth الذي سجّلته. تُستخدم كلمة مرور التشفير لتشفير رموز Mendeley OAuth في MongoDB (أنشئ واحدة عبر openssl rand -hex 32)؛ وبدونها يُنشأ ملف مفتاح في وحدة تخزين البيانات عند أول استخدام. اختياريًا، اضبط MENDELEY_PROXY_URL لتوجيه طلبات Mendeley من جهة الخادم (OAuth + API) عبر وكيل HTTP يمكن الوصول إليه من حاوية web.ملاحظات
نظرًا لأن Ayakaleaf منصة تعاونية، ولتحسين الأمان، بدءًا من الإصدار 6.3.0، لن يُسمح بتحديث الملف المستورد إلا للمنشئ الأصلي لملف المراجع
bib.test.bib في المشروع، وربطه بحساب Zotero الخاص به. إذا وصل مستخدم آخر، المستخدم B، إلى المشروع عبر الرابط المشترك، فسيظل بإمكان المستخدم B قراءة test.bib وتنزيله، لكن لن يُسمح له بتحديث الملف أو إعادة استيراده من Zotero. وحده المستخدم A، بصفته المنشئ الأصلي لملف المراجع، يمكنه إجراء التحديثات. وبعبارة أخرى، لا يملك صلاحية تحديث ملف .bib إلا منشئه الأصلي.