

bin/init --tls لتهيئة الإعداد المحلي مع إعداد وكيل NGINX، أو لإضافة إعداد وكيل NGINX إلى إعداد محلي موجود. يُنشأ مفتاح خاص تجريبي في config/nginx/certs/overleaf_key.pem وشهادة وهمية في config/nginx/certs/overleaf_certificate.pem. إما أن تستبدلهما بمفتاحك الخاص وشهادتك الفعليين، أو أن تضبط قيمتي المتغيرين TLS_PRIVATE_KEY_PATH وTLS_CERTIFICATE_PATH على مساري مفتاحك الخاص وشهادتك الفعليين على التوالي.
الملفات التجريبية هي شهادة موقّعة ذاتيًا للنطاق example.com، ولا تثق بها المتصفحات، لذا استخدمها للاختبار فقط. أما في النشر الفعلي، فاحصل على شهادة لاسم المضيف الموجود في OVERLEAF_SITE_URL من جهة إصدار شهادات، على سبيل المثال من Let’s Encrypt باستخدام عميل ACME، أو من جهة الإصدار الداخلية (CA) في مؤسستك. يجب أن يحتوي ملف الشهادة على الشهادات الوسيطة بعد شهادتك الخاصة، كما يتوقع NGINX.
يتوفر إعداد افتراضي لـ NGINX في config/nginx/nginx.conf يمكن تخصيصه وفقًا لاحتياجاتك. ويمكن تغيير مسار ملف الإعداد باستخدام المتغير NGINX_CONFIG_PATH.
إذا كان لديك نشر قائم على docker-compose.yml، أو كنت تدير وكيل NGINX العكسي الخاص بك، فيمكنك الاطلاع على مثال لملف nginx.conf هنا.
config/overleaf.rc إذا لم يكن موجودًا بالفعل:
إذا كنت تستخدم وكيل TLS خارجيًا (أي لا يديره Overleaf Toolkit)، فيُرجى التأكد من ضبط
OVERLEAF_TRUSTED_PROXY_IPS=loopback,<ip-of-your-tls-proxy> في ملف config/variables.env، على سبيل المثال OVERLEAF_TRUSTED_PROXY_IPS=loopback,192.168.13.37.إذا كنت تستخدم شبكة فرعية من
172.16.0.0/12 (الشبكة الفرعية الافتراضية لشبكات Docker) لشبكتك المحلية، فستحتاج إلى ضبط OVERLEAF_TRUSTED_PROXY_IPS=loopback,<network> في ملف config/variables.env. حيث <network> هي قيمة IPAM -> Config -> Subnet في docker inspect overleaf_default، على سبيل المثال OVERLEAF_TRUSTED_PROXY_IPS=loopback,172.19.0.0/16. والغرض من ذلك منع انتحال ترويسات X-Forwarded.إذا لم يُضبط
OVERLEAF_TRUSTED_PROXY_IPS يدويًا، فقيمته الافتراضية هي loopback. وإذا ضبطته يدويًا، فيجب التأكد من تضمين loopback (أو 127.0.0.1)، الذي يمنح الثقة لمثيل nginx العامل داخل الحاوية sharelatex. لا تُقبل إلا عناوين IP ونطاقات CIDR: لا تُضف أسماء مضيفين مثل localhost، وإلا سيفشل Overleaf في البدء ويُرجع 502 Bad Gateway./user/sessions على هذا النحو:
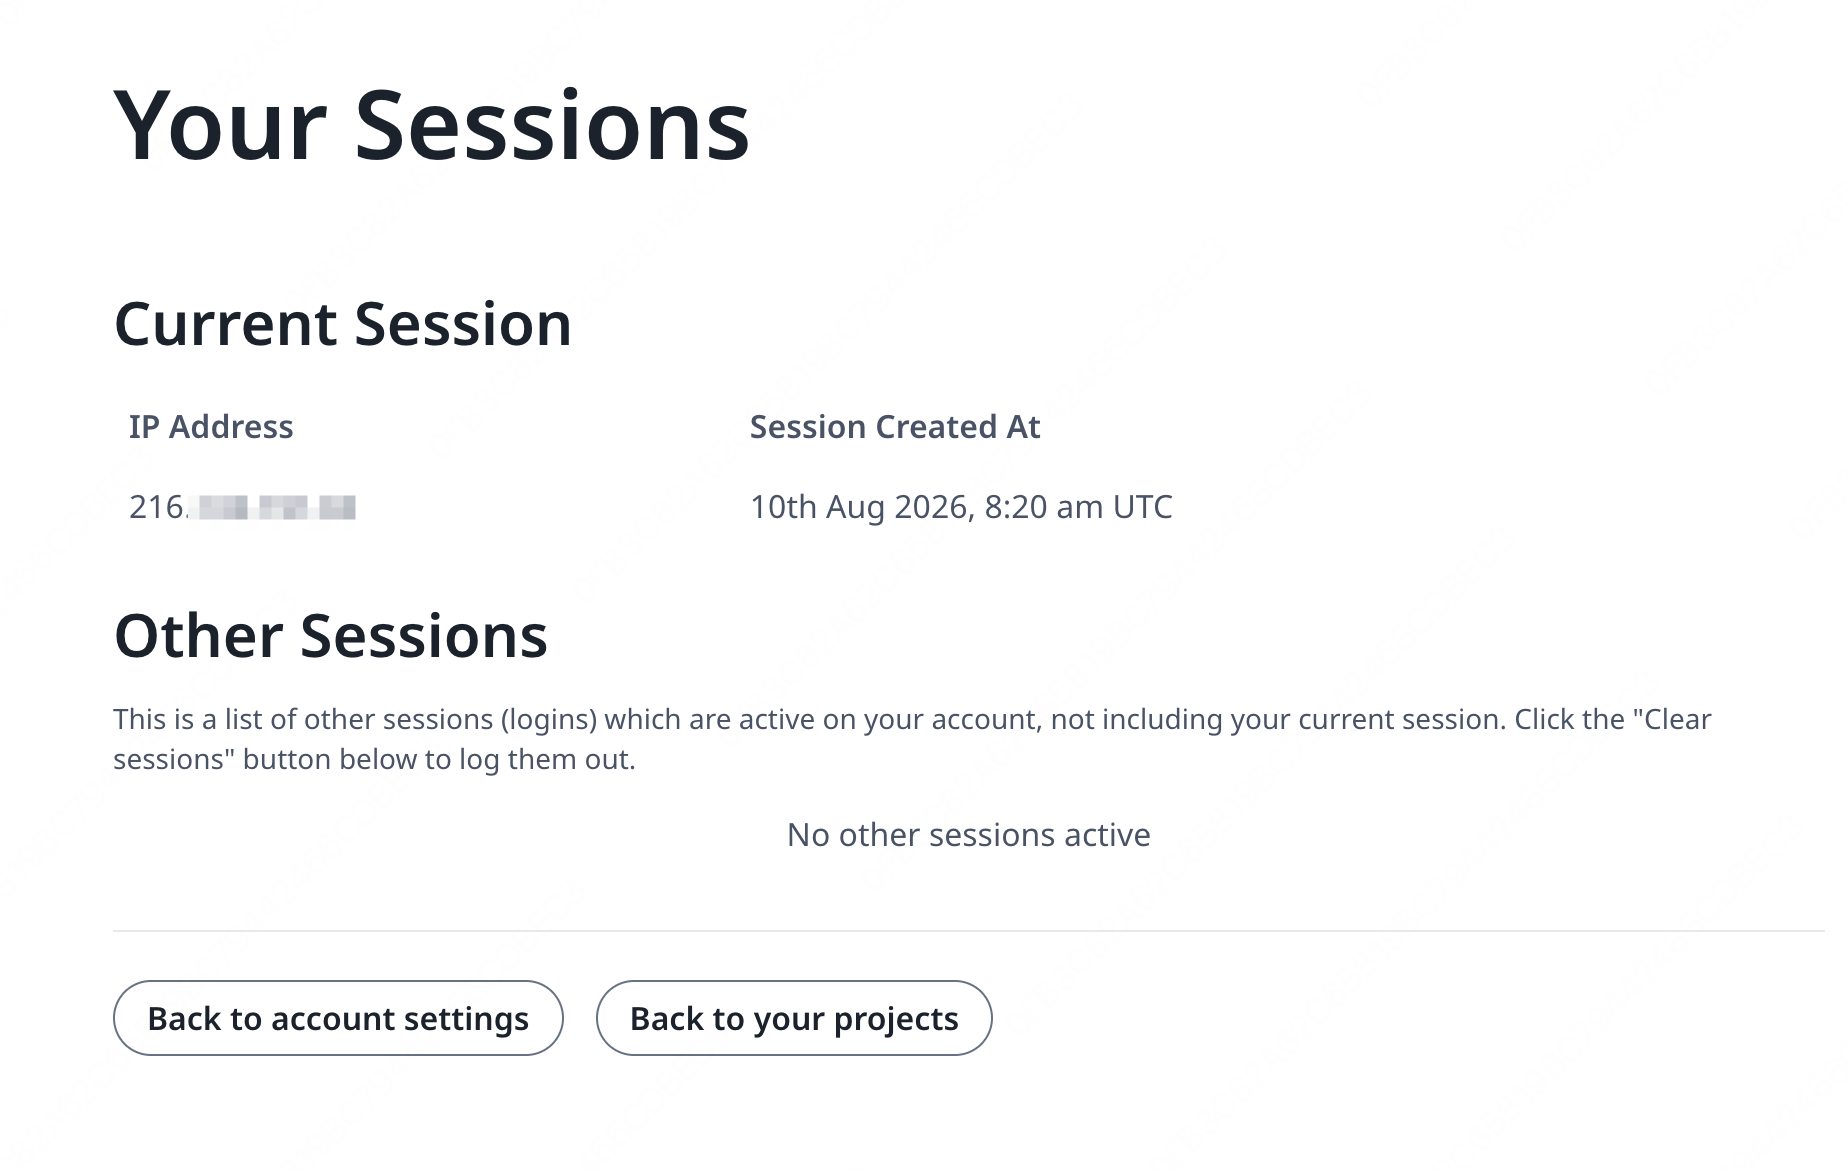
127.0.0.1 أو عنوان IP لشبكة خاصة/محلية، فيُرجى التحقق من إعداد الوكلاء الموثوقين، ولا سيما قيمة OVERLEAF_TRUSTED_PROXY_IPS.
لتشغيل الوكيل، غيّر قيمة المتغير NGINX_ENABLED في config/overleaf.rc من false إلى true ثم أعد تشغيل bin/up.
افتراضيًا، ستكون واجهة الويب عبر HTTPS متاحة على https://127.0.1.1:443. وستُعاد توجيه الاتصالات إلى http://127.0.1.1:80 نحو https://127.0.1.1:443. لتغيير عنوان IP الذي يستمع عليه NGINX، اضبط المتغيرين NGINX_HTTP_LISTEN_IP وNGINX_TLS_LISTEN_IP. ويمكن تغيير المنافذ عبر المتغيرين NGINX_HTTP_PORT وTLS_PORT.
إذا فشل NGINX في البدء مع رسالة الخطأ Error starting userland proxy: listen tcp4 ... bind: address already in use، فتأكد من أن OVERLEAF_LISTEN_IP:OVERLEAF_PORT لا يتداخل مع NGINX_HTTP_LISTEN_IP:NGINX_HTTP_PORT.
أسئلة وأجوبة
هل أحتاج إلى إعدادات إضافية خلف Cloudflare Tunnel؟
هل أحتاج إلى إعدادات إضافية خلف Cloudflare Tunnel؟
الإجابة: تعامَل مع النفق كأي وكيل TLS خارجي. في
config/variables.env، اضبط OVERLEAF_SITE_URL على عنوانك الذي يبدأ بـ https://، واضبط OVERLEAF_SECURE_COOKIE=true، وأضف الشبكة الفرعية للشبكة التي يتصل منها النفق إلى OVERLEAF_TRUSTED_PROXY_IPS، على سبيل المثال OVERLEAF_TRUSTED_PROXY_IPS=loopback,<subnet>؛ ويعرض الأمر docker network inspect <network> الشبكة الفرعية. إذا كان cloudflared يعمل في حاوية على شبكة خارجية، فاربط الخدمة sharelatex بتلك الشبكة في config/docker-compose.override.yml، مع الإبقاء على default في قائمة networks الخاصة بها حتى تظل قادرة على الوصول إلى mongo وredis، ثم وجّه النفق إلى http://sharelatex:80. بعد ذلك شغّل bin/up -d وتحقق من أن الصفحة /user/sessions تعرض عنوان IP العام الخاص بك.