

bin/init --tls を実行すると、NGINX プロキシ設定を含むローカル設定を初期化するか、既存のローカル設定に NGINX プロキシ設定を追加できます。サンプル の秘密鍵が config/nginx/certs/overleaf_key.pem に、ダミー の証明書が config/nginx/certs/overleaf_certificate.pem に作成されます。これらを実際の秘密鍵と証明書に置き換えるか、TLS_PRIVATE_KEY_PATH 変数と TLS_CERTIFICATE_PATH 変数の値を、それぞれ実際の秘密鍵と証明書のパスに設定してください。
サンプルファイルは example.com 用の自己署名証明書であり、ブラウザーからは信頼されないため、テスト目的でのみ使用してください。実際のデプロイでは、OVERLEAF_SITE_URL のホスト名に対する証明書を認証局から取得してください。たとえば、ACME クライアントを使用して Let’s Encrypt から取得するか、組織の内部 CA から取得します。NGINX が想定するとおり、証明書ファイルには自身の証明書の後に中間証明書を含める必要があります。
NGINX のデフォルト設定は config/nginx/nginx.conf に用意されており、要件に合わせてカスタマイズできます。設定ファイルのパスは NGINX_CONFIG_PATH 変数で変更できます。
docker-compose.yml ベースのデプロイを使用している場合や、独自の NGINX リバースプロキシを管理している場合は、nginx.conf ファイルの例をこちらで確認できます。
config/overleaf.rc ファイルに次のセクションがまだない場合は追加してください:
外部の TLS プロキシ(つまり Overleaf Toolkit で管理されていないもの)を使用している場合は、
config/variables.env で OVERLEAF_TRUSTED_PROXY_IPS=loopback,<ip-of-your-tls-proxy> が設定されていることを確認してください。例: OVERLEAF_TRUSTED_PROXY_IPS=loopback,192.168.13.37。ローカルネットワークに
172.16.0.0/12(Docker ネットワークのデフォルトのサブネット)のサブネットを使用している場合は、config/variables.env で OVERLEAF_TRUSTED_PROXY_IPS=loopback,<network> を設定する必要があります。<network> は docker inspect overleaf_default の IPAM -> Config -> Subnet の値です。例: OVERLEAF_TRUSTED_PROXY_IPS=loopback,172.19.0.0/16。これは X-Forwarded ヘッダーのなりすましを防ぐためです。OVERLEAF_TRUSTED_PROXY_IPS を手動で設定しない場合、デフォルトは loopback です。手動で設定する場合は、sharelatex コンテナ内で動作する nginx インスタンスを信頼するために、必ず loopback(または 127.0.0.1)を含めてください。指定できるのは IP アドレスと CIDR 範囲のみです。localhost のようなホスト名を追加すると、Overleaf の起動に失敗し、502 Bad Gateway が返されます。/user/sessions ページに次のように自分のパブリック IP アドレスが表示されます:
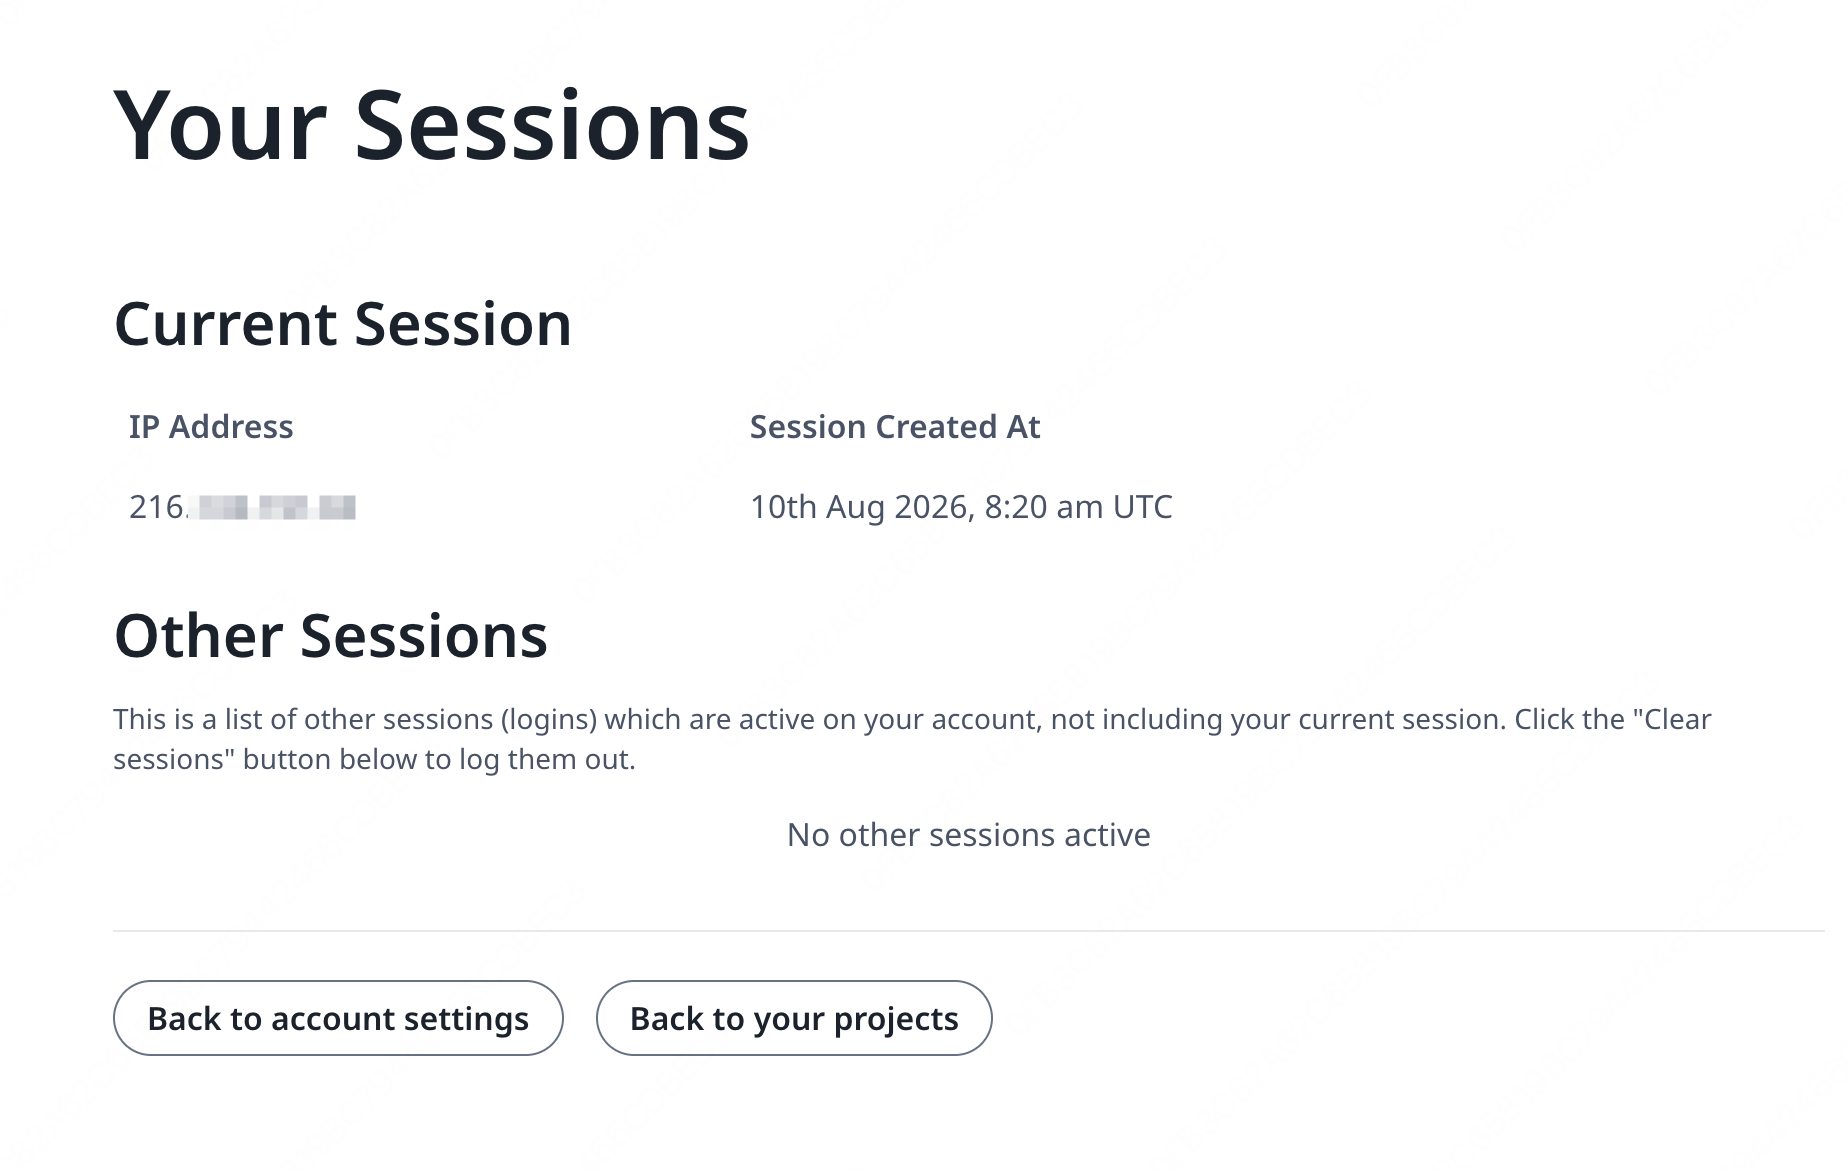
127.0.0.1 のようなアドレスや、プライベート / ローカルネットワークの IP アドレスである場合は、信頼済みプロキシの設定、特に OVERLEAF_TRUSTED_PROXY_IPS の値を確認してください。
プロキシを実行するには、config/overleaf.rc の NGINX_ENABLED 変数の値を false から true に変更し、bin/up を再実行します。
デフォルトでは、HTTPS の Web インターフェースは https://127.0.1.1:443 で利用できます。http://127.0.1.1:80 への接続は https://127.0.1.1:443 にリダイレクトされます。NGINX がリッスンする IP アドレスを変更するには、NGINX_HTTP_LISTEN_IP 変数と NGINX_TLS_LISTEN_IP 変数を設定します。ポートは NGINX_HTTP_PORT 変数と TLS_PORT 変数で変更できます。
NGINX がエラーメッセージ Error starting userland proxy: listen tcp4 ... bind: address already in use で起動に失敗する場合は、OVERLEAF_LISTEN_IP:OVERLEAF_PORT が NGINX_HTTP_LISTEN_IP:NGINX_HTTP_PORT と重複していないことを確認してください。
Q&A
Cloudflare Tunnel の背後で使用する場合、追加の設定は必要ですか?
Cloudflare Tunnel の背後で使用する場合、追加の設定は必要ですか?
回答: トンネルは、他の外部 TLS プロキシと同様に扱ってください。
config/variables.env で、OVERLEAF_SITE_URL を https:// のアドレスに設定し、OVERLEAF_SECURE_COOKIE=true を設定し、トンネルの接続元ネットワークのサブネットを OVERLEAF_TRUSTED_PROXY_IPS に追加します(例: OVERLEAF_TRUSTED_PROXY_IPS=loopback,<subnet>)。サブネットは docker network inspect <network> で確認できます。cloudflared が外部ネットワーク上のコンテナで実行されている場合は、config/docker-compose.override.yml で sharelatex サービスをそのネットワークに接続します。その際、mongo と redis に引き続き到達できるよう、networks リストに default を残しておき、トンネルの接続先を http://sharelatex:80 に設定します。その後 bin/up -d を実行し、/user/sessions に自分のパブリック IP アドレスが表示されることを確認してください。