

Questa funzionalità è fornita da ayaka-notes/ayakaleaf-pro con supporto OAuth 2.0 ed è disponibile a partire dalla v6.3.0. Se riscontri problemi, il tuo feedback è benvenuto.
Configurare l’integrazione con Mendeley
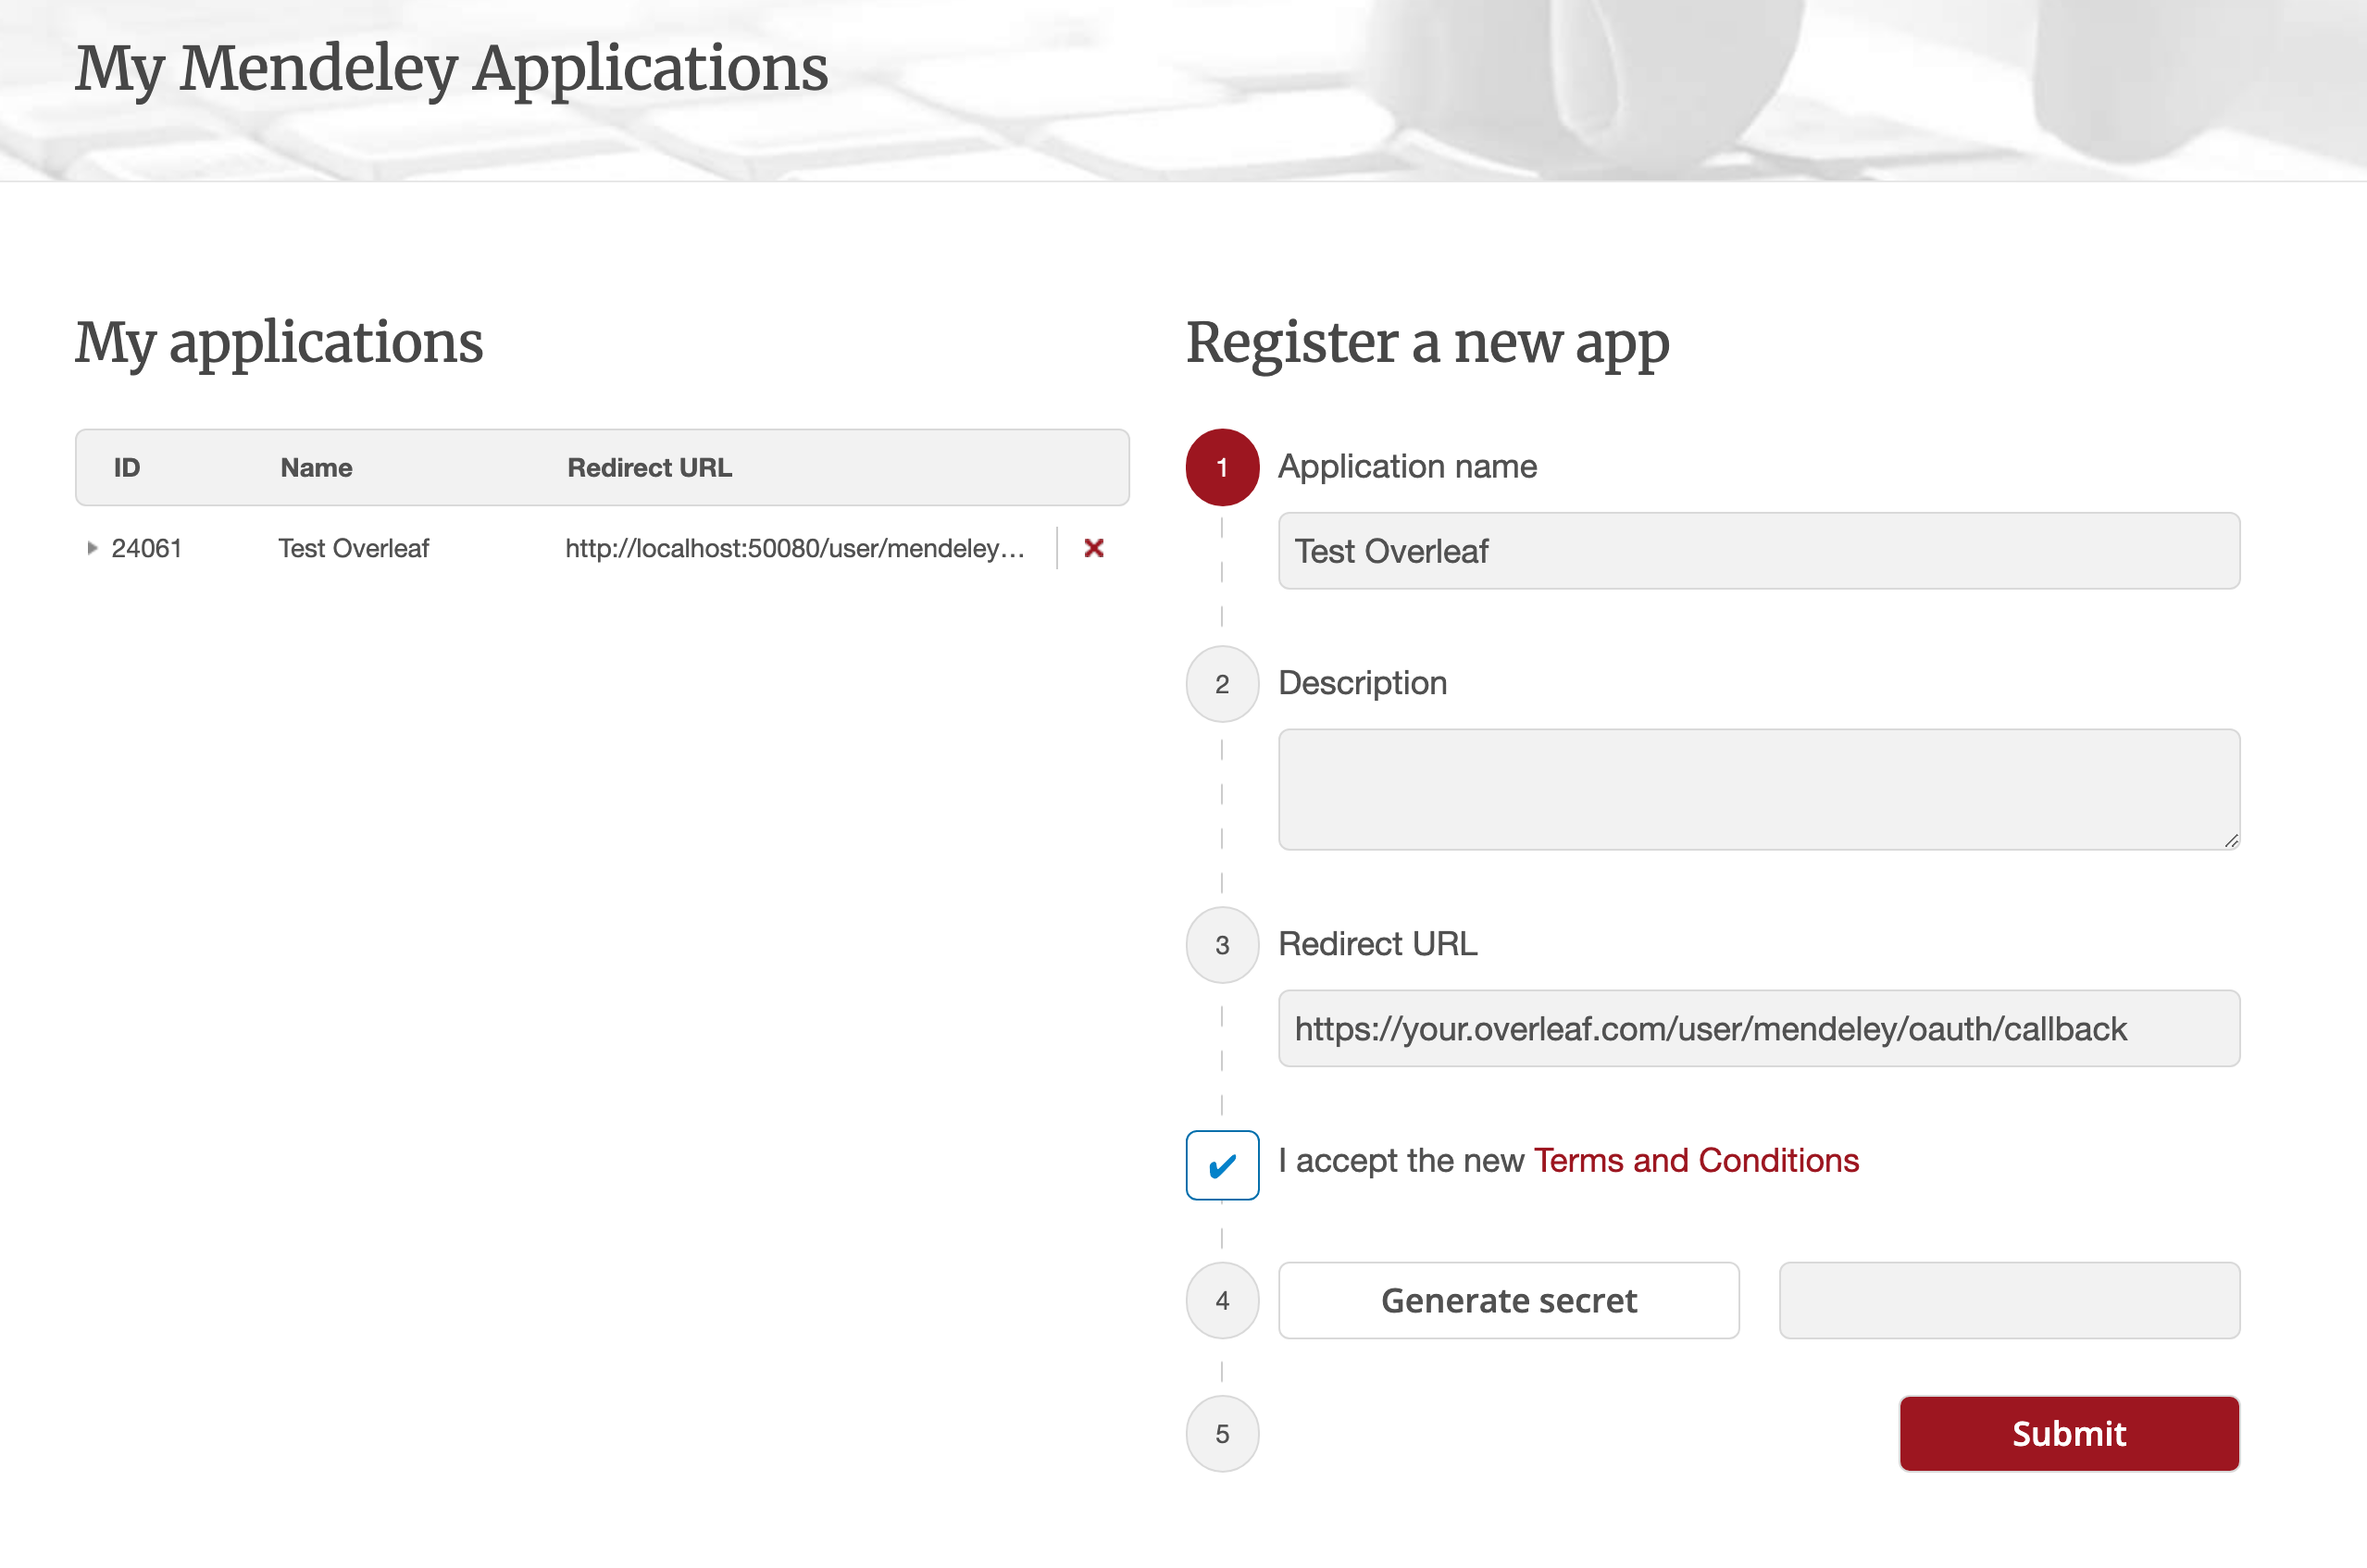
- Vai a questo link per registrare un’applicazione OAuth di Mendeley
- Configura il Redirect URL come:
${OVERLEAF_SITE_URL}/user/mendeley/oauth/callback - Annota l’ID generato (di solito numerico, come
24061nell’esempio qui sotto) e il Secret della tua applicazione - Modifica il tuo
config/variables.env - Mantieni semplicemente l’Authorisation Flow: Elsevier (come consigliato)
config/variables.env
mendeley deve essere incluso in ENABLED_LINKED_FILE_TYPES (mantieni anche zotero nell’elenco se usi entrambi). MENDELEY_CLIENT_ID e MENDELEY_CLIENT_SECRET provengono dall’applicazione OAuth che hai registrato. La cipher password cifra i token OAuth di Mendeley in MongoDB (generala con openssl rand -hex 32); in sua assenza, al primo utilizzo viene generato un file di chiave nel volume dei dati. Facoltativamente, imposta MENDELEY_PROXY_URL per instradare le richieste Mendeley lato server (OAuth + API) attraverso un proxy HTTP raggiungibile dal container web.Note
Poiché Ayakaleaf è una piattaforma collaborativa, per migliorare la sicurezza, a partire dalla versione 6.3.0, solo il creatore originale di un file di riferimenti
bib potrà aggiornare il file importato.test.bib nel progetto, collegandolo al proprio account Zotero. Se un altro utente, l’Utente B, accede al progetto tramite il link condiviso, l’Utente B potrà comunque leggere e scaricare test.bib, ma non potrà aggiornare o reimportare il file da Zotero. Solo l’Utente A, in quanto creatore originale del file di riferimenti, può eseguire gli aggiornamenti. In altre parole, solo il creatore originale del file .bib ha il permesso di aggiornarlo.