

Tämän ominaisuuden on kehittänyt yu-i-i/overleaf-cep.
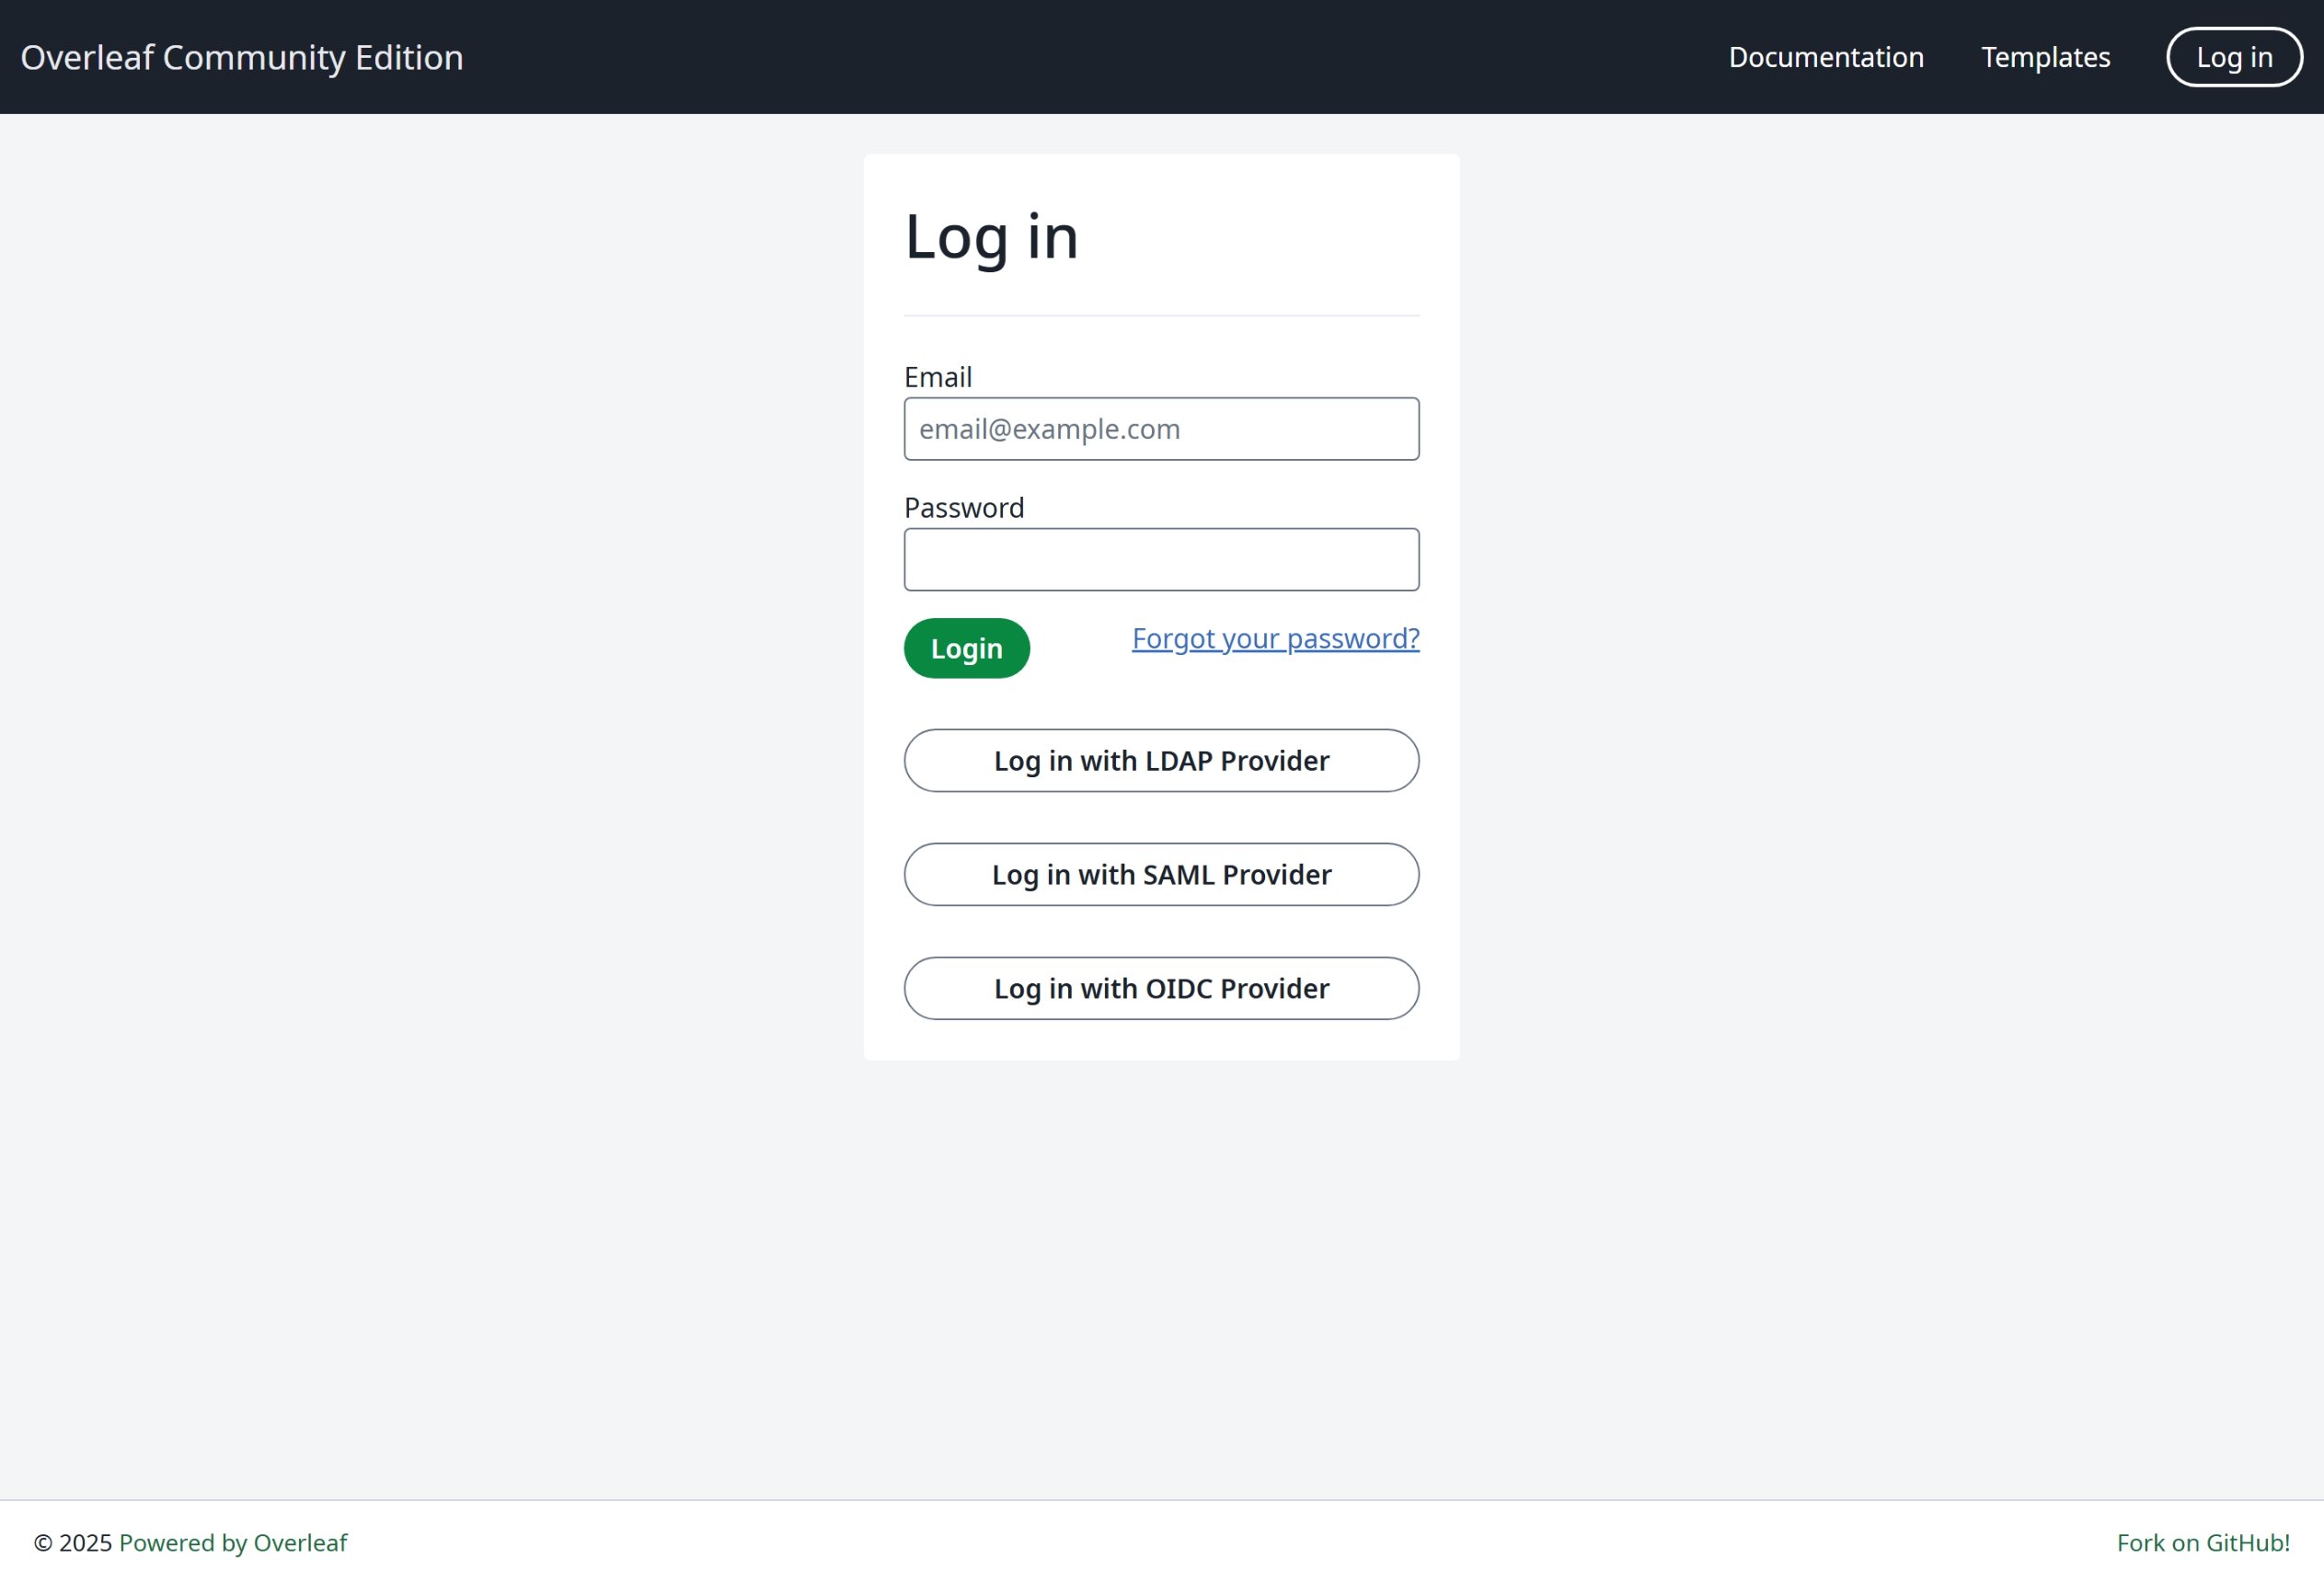
OIDC-todennus
LDAP-todennus
SAML-todennus
Yleinen määritys
YmpäristömuuttujaEXTERNAL_AUTH vaaditaan tietyn todennusmoduulin käyttöönottoon. Tämä ympäristömuuttuja määrittää, mitkä ulkoiset todennustavat ovat käytössä. Käytettävissä olevat vaihtoehdot ovat (pienillä kirjaimilla):
- saml
- ldap
- oidc
Suosituksia SSO:ta varten
Testasin Overleafissa SAML-, LDAP- ja OAuth-todennusta. Sekä SAML että OAuth toimivat Overleafissa hyvin, mutta LDAP:n toimivuus vaihtelee. Se ei toimi hyvin palvelun https://docs.goauthentik.io/ kanssa, mutta toimii hyvin OpenLDAP:n kanssa (https://github.com/rroemhild/docker-test-openldap).passport-ldapauth on päivitettävä. Yritin äskettäin testata Overleafin LDAP-todennusta palvelun https://goauthentik.io/ kanssa, ja se epäonnistui. Kun päivitin “passport-ldapauth”-paketin versioon 3.0.0, kaikki toimi hyvin.Alkuperäinen versio on 2.x.x, joka on kuuden vuoden takaa.