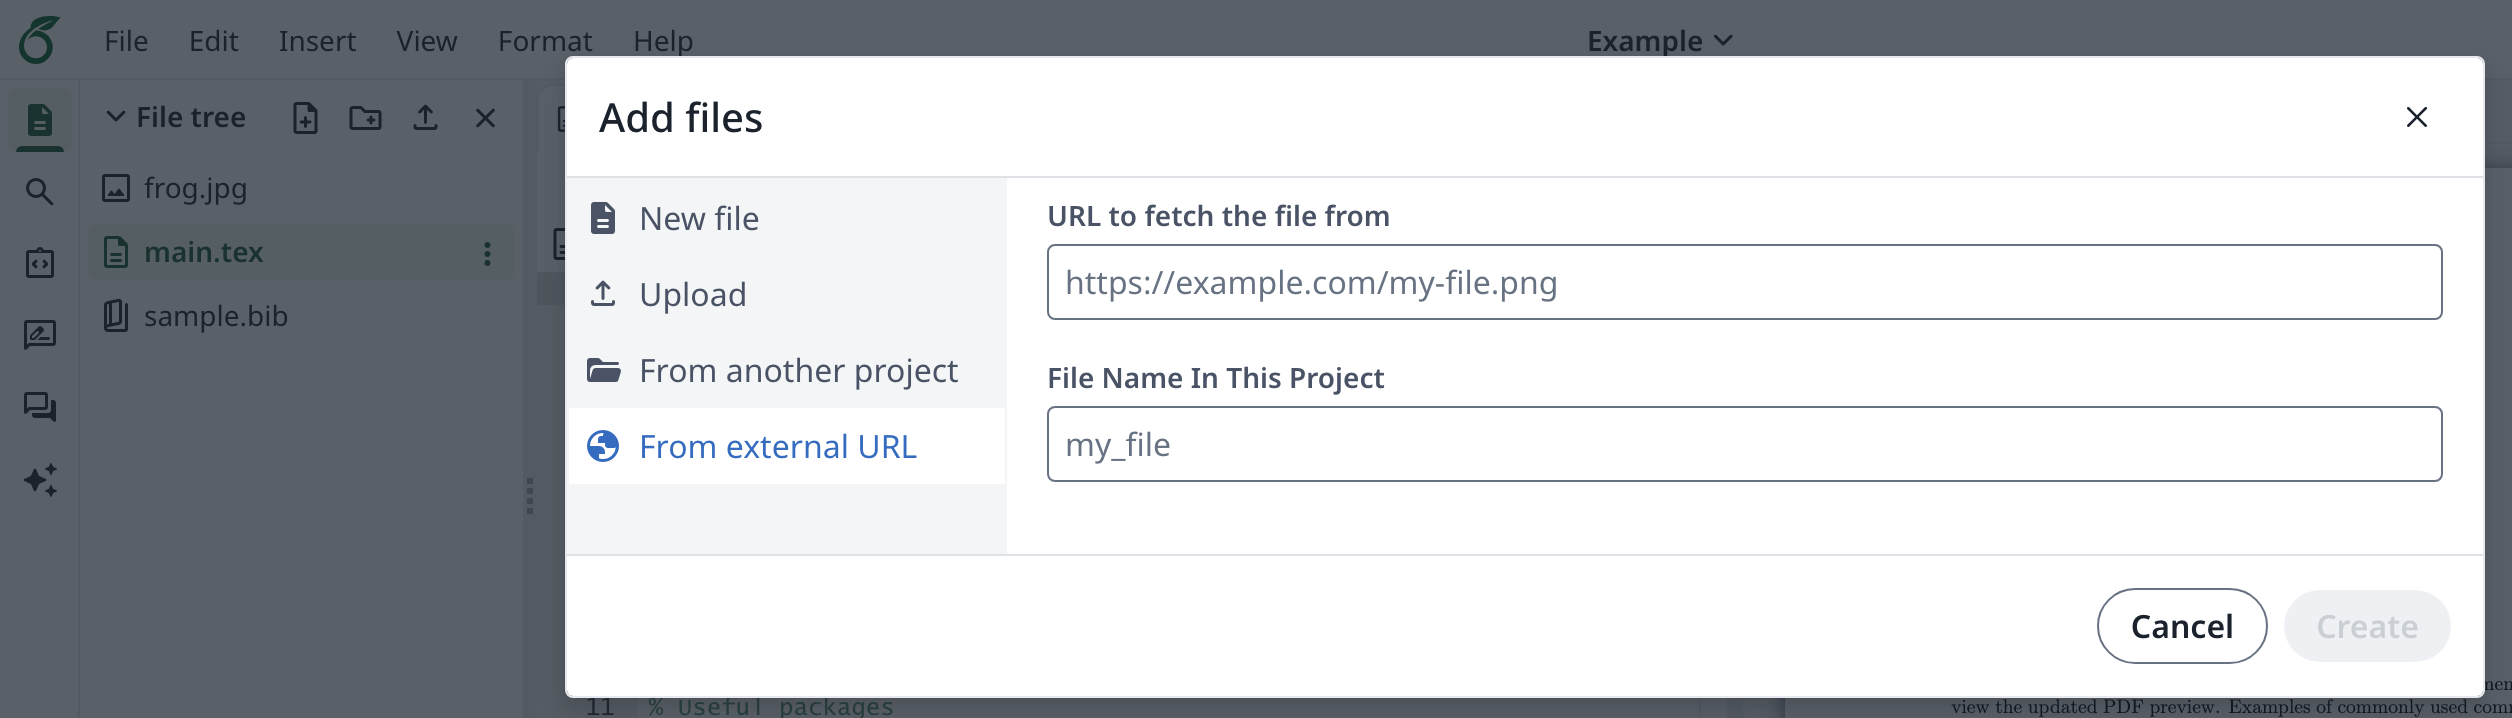
“From External URL” -ominaisuus
Jotta “From External URL” -ominaisuus otetaan käyttöön, muuttujan ENABLED_LINKED_FILE_TYPES on sisällettävä tyyppi url:
Tämä laajentaa sekä Add Files -valikkoa että työkalurivin Insert Figure -pudotusvalikkoa: Add Files -valikon avulla voit lisätä projektiin tiedoston sen URL-osoitteen perusteella, ja Insert Figure -pudotusvalikon avulla voit lisätä kuvan asiakirjaan suoraan sen URL-osoitteesta.
Tietoturvahuomautus
Kun käyttäjät lisäävät projekteihinsa linkin ulkoiseen tiedostoon, tiedoston hakee palvelin, jolle Overleaf on asennettu.
Jos Overleaf-palvelin sijaitsee yksityisessä verkossa, jossa on myös sisäisiä HTTP-palvelimia (tarkoitettu vain sisäiseen käyttöön), Overleafiin pääsevä käyttäjä voisi mahdollisesti päästä käsiksi näiden sisäisten palveluiden tietoihin.
Tämän estämiseksi ulkoisten tiedostojen linkit eivät saa osoittaa palvelimiin, joiden IP-osoitteet kuuluvat johonkin rajoitetuista verkkoalueista. Näitä ovat:
127.0.0.0/8 (loopback)169.254.0.0/16 (link-local)10.0.0.0/8 (yksityinen verkko)172.16.0.0/12 (yksityinen verkko)192.168.0.0/16 (yksityinen verkko)
Lisäksi käyttöön on otettu seuraava ympäristömuuttuja:
OVERLEAF_LINKED_URL_BLOCKED_NETWORKS
- Välilyönneillä erotettu luettelo CIDR-muotoisista verkoista, joista ulkoisten resurssien hakeminen on kielletty. Tyypillisesti tähän kuuluu organisaation sisäinen verkko.
- Esimerkki:
OVERLEAF_LINKED_URL_BLOCKED_NETWORKS=123.123.0.0/16 124.124.124.0/24
Monissa organisaatioissa sisäverkon palvelimilla voi kuitenkin olla myös tietoja, joiden pitäisi olla julkisesti saatavilla. Jotta tiettyihin resursseihin pääsee käsiksi, vaikka koko verkko olisi estetty, tarjolla on seuraava ympäristömuuttuja:
OVERLEAF_LINKED_URL_ALLOWED_RESOURCES
- Säännöllinen lauseke, joka määrittää sallitut verkkoresurssit, joista ulkoisia tiedostoja saa hakea. Jos URL-osoite vastaa tätä säännöllistä lauseketta, siihen sallitaan pääsy, vaikka sen verkko muuten olisi estetty.
-
Esimerkki: URL-osoitteiden kuten
https://www.example.com/~john/pictures/frog.jpg ja http://www.example.com/public/whatever/lit.bib salliminen:
OVERLEAF_LINKED_URL_ALLOWED_RESOURCES=^https?://www\.example\.com/(?:~[^/]+|public)(?:/.*)?
-
Esimerkki: URL-osoitteiden kuten
http://www.example.com/private/whatever/file estäminen ja kaikkien muiden kuin private-alipuun resurssien salliminen:
OVERLEAF_LINKED_URL_ALLOWED_RESOURCES=^https?://www\.example\.com/(?!private)(?:.*)
Lähtevän liikenteen välityspalvelin
Uudelleenjulkaistusta versiosta v6.3.0 (3. lokakuuta 2026) alkaen voit määrittää lähtevän liikenteen HTTP(S)-välityspalvelimen, jos palvelin tarvitsee sellaisen päästäkseen internetiin. Tämä koskee myös Open in Overleaf API -rajapinnan hakemia ulkoisia ZIP- ja TeX-resursseja. Määritä seuraava muuttuja:
OVERLEAF_LINKED_URL_OUTBOUND_PROXY
- Kaikissa ulkoisten tiedostojen pyynnöissä käytettävän HTTP(S)-välityspalvelimen URL-osoite. Jätä asettamatta, jos haluat yhdistää suoraan.
- Esimerkki:
OVERLEAF_LINKED_URL_OUTBOUND_PROXY=http://proxy.internal:3128
- Kun välityspalvelin on asetettu, isäntänimet selvittää välityspalvelin eikä Overleaf-palvelin, joten
OVERLEAF_LINKED_URL_BLOCKED_NETWORKS ja yllä mainitut rajoitetut alueet koskevat vain URL-osoitteita, jotka sisältävät IP-osoitteen. Välityspalvelimen on estettävä pääsy sisäisiin verkkoihisi.
Viimeksi muokattu 5. lokakuuta 2026