

Diese Funktion wurde von yu-i-i/overleaf-cep entwickelt.
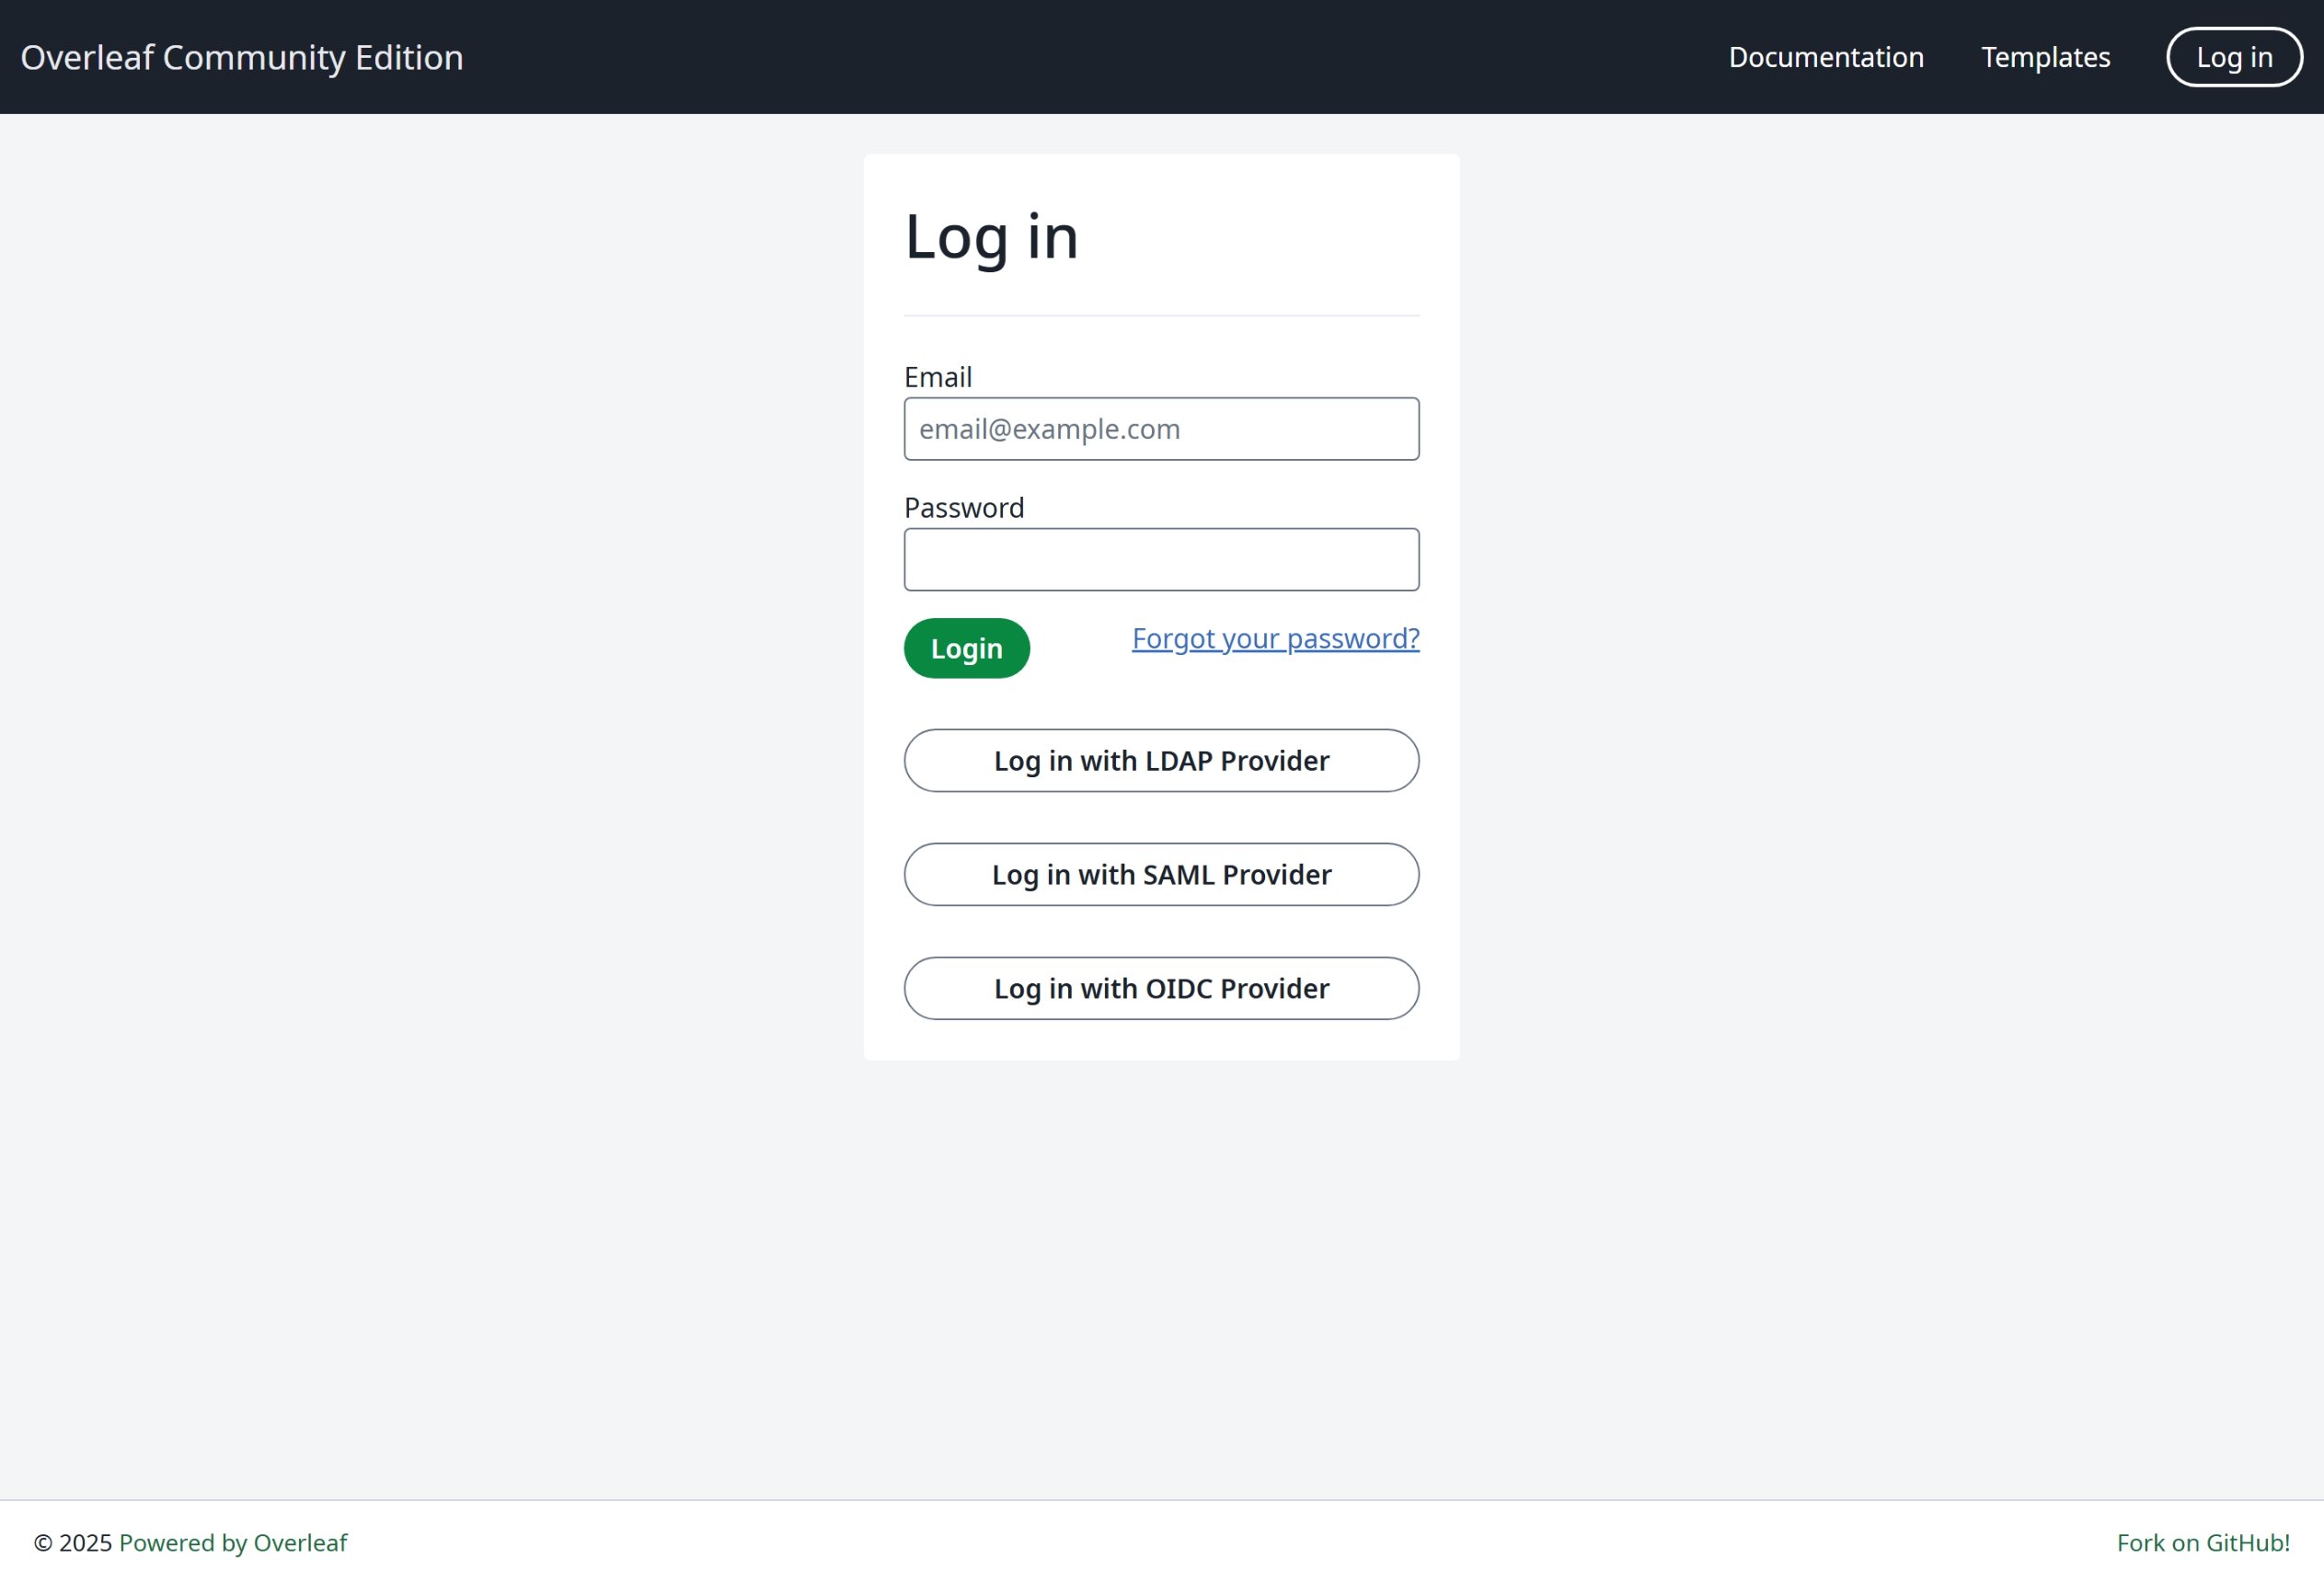
OIDC-Authentifizierung
LDAP-Authentifizierung
SAML-Authentifizierung
Globale Konfiguration
Die UmgebungsvariableEXTERNAL_AUTH ist erforderlich, um das jeweilige Authentifizierungsmodul zu aktivieren. Diese Umgebungsvariable legt fest, welche externen Authentifizierungsmethoden aktiviert sind. Verfügbare Optionen (in Kleinbuchstaben):
- saml
- ldap
- oidc
Empfehlungen für SSO
Ich habe SAML, LDAP und OAuth mit Overleaf getestet. SAML und OAuth funktionieren in Overleaf gut, bei LDAP kommt es darauf an. Mit https://docs.goauthentik.io/ funktioniert es nicht gut, mit OpenLDAP (https://github.com/rroemhild/docker-test-openldap) hingegen schon.Wir müssen passport-ldapauth aktualisieren. Vor Kurzem habe ich versucht, Overleaf-LDAP mit https://goauthentik.io/ zu testen, und es ist fehlgeschlagen. Nachdem ich „passport-ldapauth” auf 3.0.0 aktualisiert hatte, funktionierte alles einwandfrei.Die ursprüngliche Version war 2.x.x und ist 6 Jahre alt.