

Este recurso foi desenvolvido por yu-i-i/overleaf-cep.
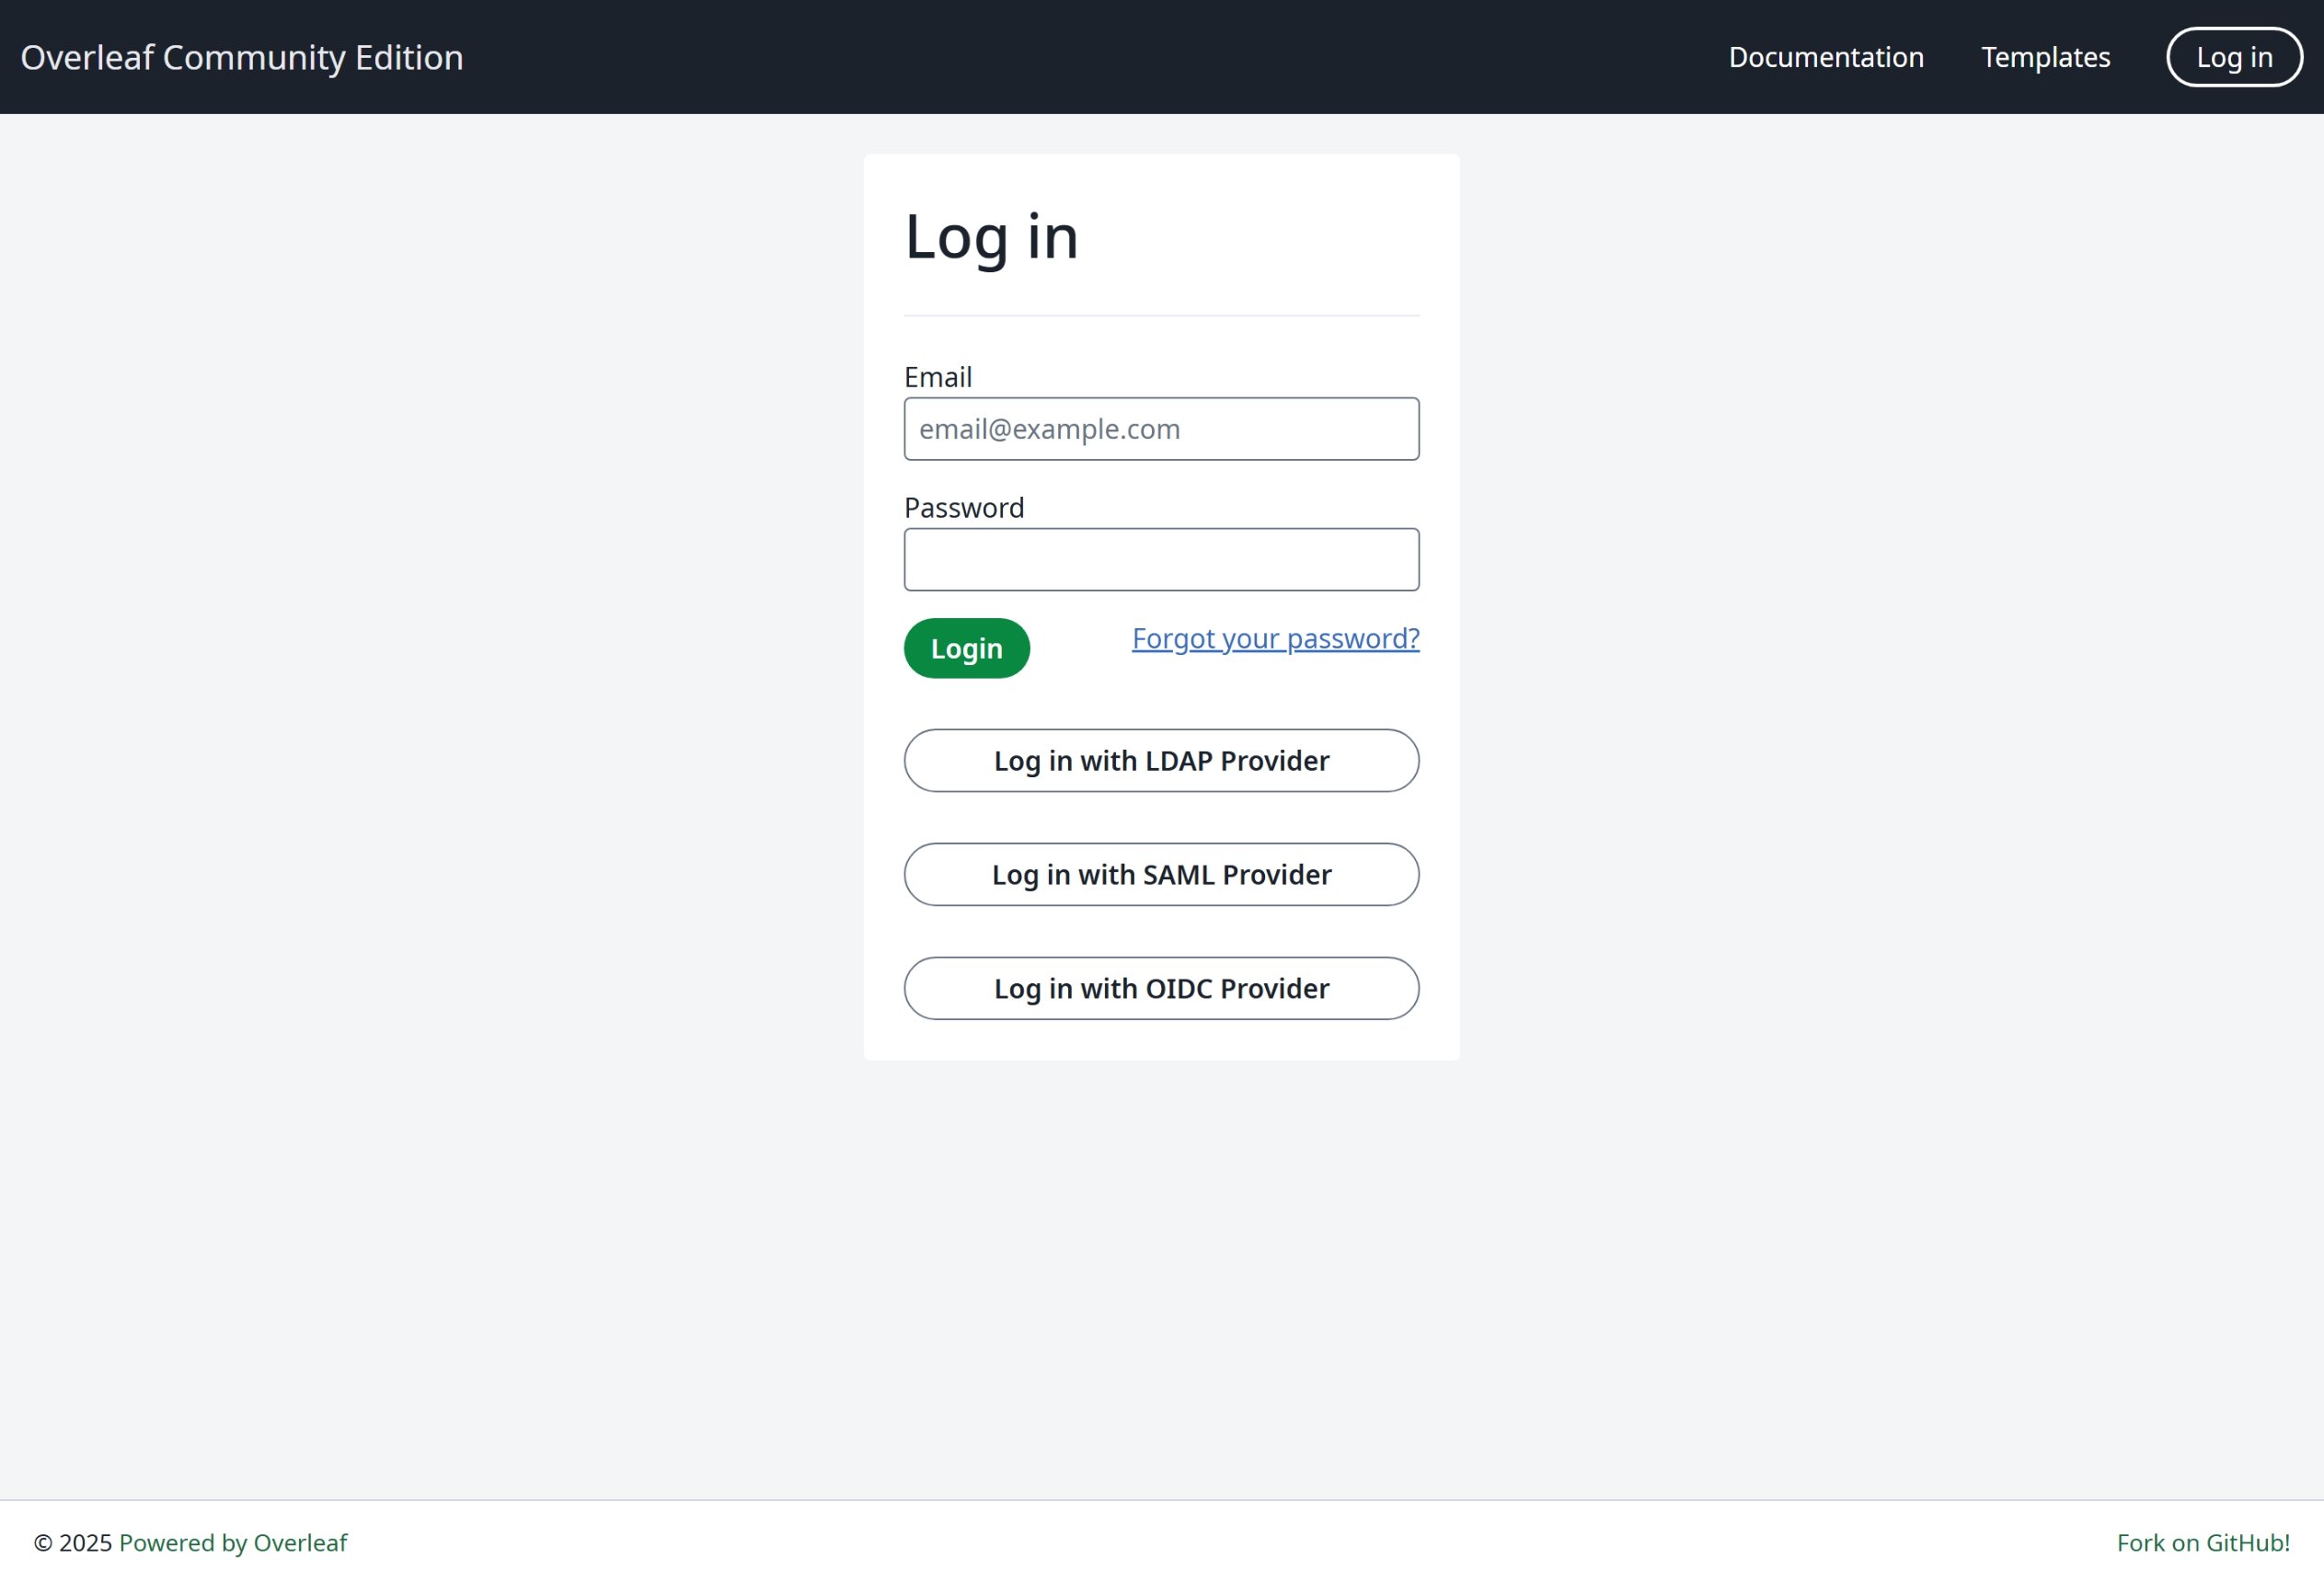
Autenticação OIDC
Autenticação LDAP
Autenticação SAML
Configuração global
A variável de ambienteEXTERNAL_AUTH é obrigatória para habilitar o módulo de autenticação específico. Essa variável de ambiente especifica quais métodos de autenticação externa são ativados. As opções disponíveis são (em letras minúsculas):
- saml
- ldap
- oidc
Sugestões para SSO
Testei saml, ldap e oauth no Overleaf. Tanto saml quanto oauth funcionam bem no Overleaf, mas o ldap depende. Ele não funciona bem com https://docs.goauthentik.io/, mas funciona bem com o openLDAP (https://github.com/rroemhild/docker-test-openldap).Precisamos atualizar o passport-ldapauth: recentemente tentei testar o LDAP do Overleaf com https://goauthentik.io/ e falhou. Depois de atualizar o “passport-ldapauth” para 3.0.0, tudo funcionou bem.A versão original era 2.x.x, de 6 anos atrás.