

bin/init --tls를 실행하면 NGINX 프록시 설정과 함께 로컬 설정을 초기화하거나, 기존 로컬 설정에 NGINX 프록시 설정을 추가할 수 있습니다. 샘플 개인 키가 config/nginx/certs/overleaf_key.pem에, 더미 인증서가 config/nginx/certs/overleaf_certificate.pem에 생성됩니다. 이 파일들을 실제 개인 키와 인증서로 교체하거나, TLS_PRIVATE_KEY_PATH와 TLS_CERTIFICATE_PATH 변수 값을 각각 실제 개인 키와 인증서의 경로로 설정하세요.
샘플 파일은 example.com용 자체 서명 인증서이며 브라우저가 신뢰하지 않으므로 테스트용으로만 사용하세요. 실제 배포에서는 OVERLEAF_SITE_URL의 호스트 이름에 대한 인증서를 인증 기관에서 발급받으세요. 예를 들어 ACME 클라이언트로 Let’s Encrypt에서 발급받거나 조직의 내부 CA에서 발급받을 수 있습니다. NGINX가 요구하는 대로 인증서 파일에는 자신의 인증서 뒤에 중간 인증서가 포함되어 있어야 합니다.
NGINX의 기본 설정은 config/nginx/nginx.conf에 제공되며, 필요에 맞게 사용자 지정할 수 있습니다. 설정 파일 경로는 NGINX_CONFIG_PATH 변수로 변경할 수 있습니다.
docker-compose.yml 기반으로 배포했거나 직접 NGINX 리버스 프록시를 관리하는 경우, 여기에서 nginx.conf 예시 파일을 볼 수 있습니다.
config/overleaf.rc 파일에 다음 섹션이 아직 없다면 추가하세요:
외부 TLS 프록시(즉, Overleaf Toolkit에서 관리하지 않는 프록시)를 사용하는 경우,
config/variables.env에 OVERLEAF_TRUSTED_PROXY_IPS=loopback,<ip-of-your-tls-proxy>가 설정되어 있는지 확인하세요. 예: OVERLEAF_TRUSTED_PROXY_IPS=loopback,192.168.13.37.로컬 네트워크에
172.16.0.0/12(Docker 네트워크의 기본 서브넷)의 서브넷을 사용하는 경우, config/variables.env에 OVERLEAF_TRUSTED_PROXY_IPS=loopback,<network>를 설정해야 합니다. 여기서 <network>는 docker inspect overleaf_default의 IPAM -> Config -> Subnet 값입니다. 예: OVERLEAF_TRUSTED_PROXY_IPS=loopback,172.19.0.0/16. 이는 X-Forwarded 헤더 위조를 방지하기 위한 것입니다.OVERLEAF_TRUSTED_PROXY_IPS를 수동으로 설정하지 않으면 기본값은 loopback입니다. 수동으로 설정하는 경우 반드시 loopback(또는 127.0.0.1)을 포함해야 하며, 이는 sharelatex 컨테이너 내부에서 실행되는 nginx 인스턴스를 신뢰하기 위함입니다. IP 주소와 CIDR 범위만 허용됩니다. localhost와 같은 호스트 이름을 추가하지 마세요. 그렇지 않으면 Overleaf가 시작되지 않고 502 Bad Gateway를 반환합니다./user/sessions 페이지에서 다음과 같이 공인 IP 주소를 확인할 수 있습니다:
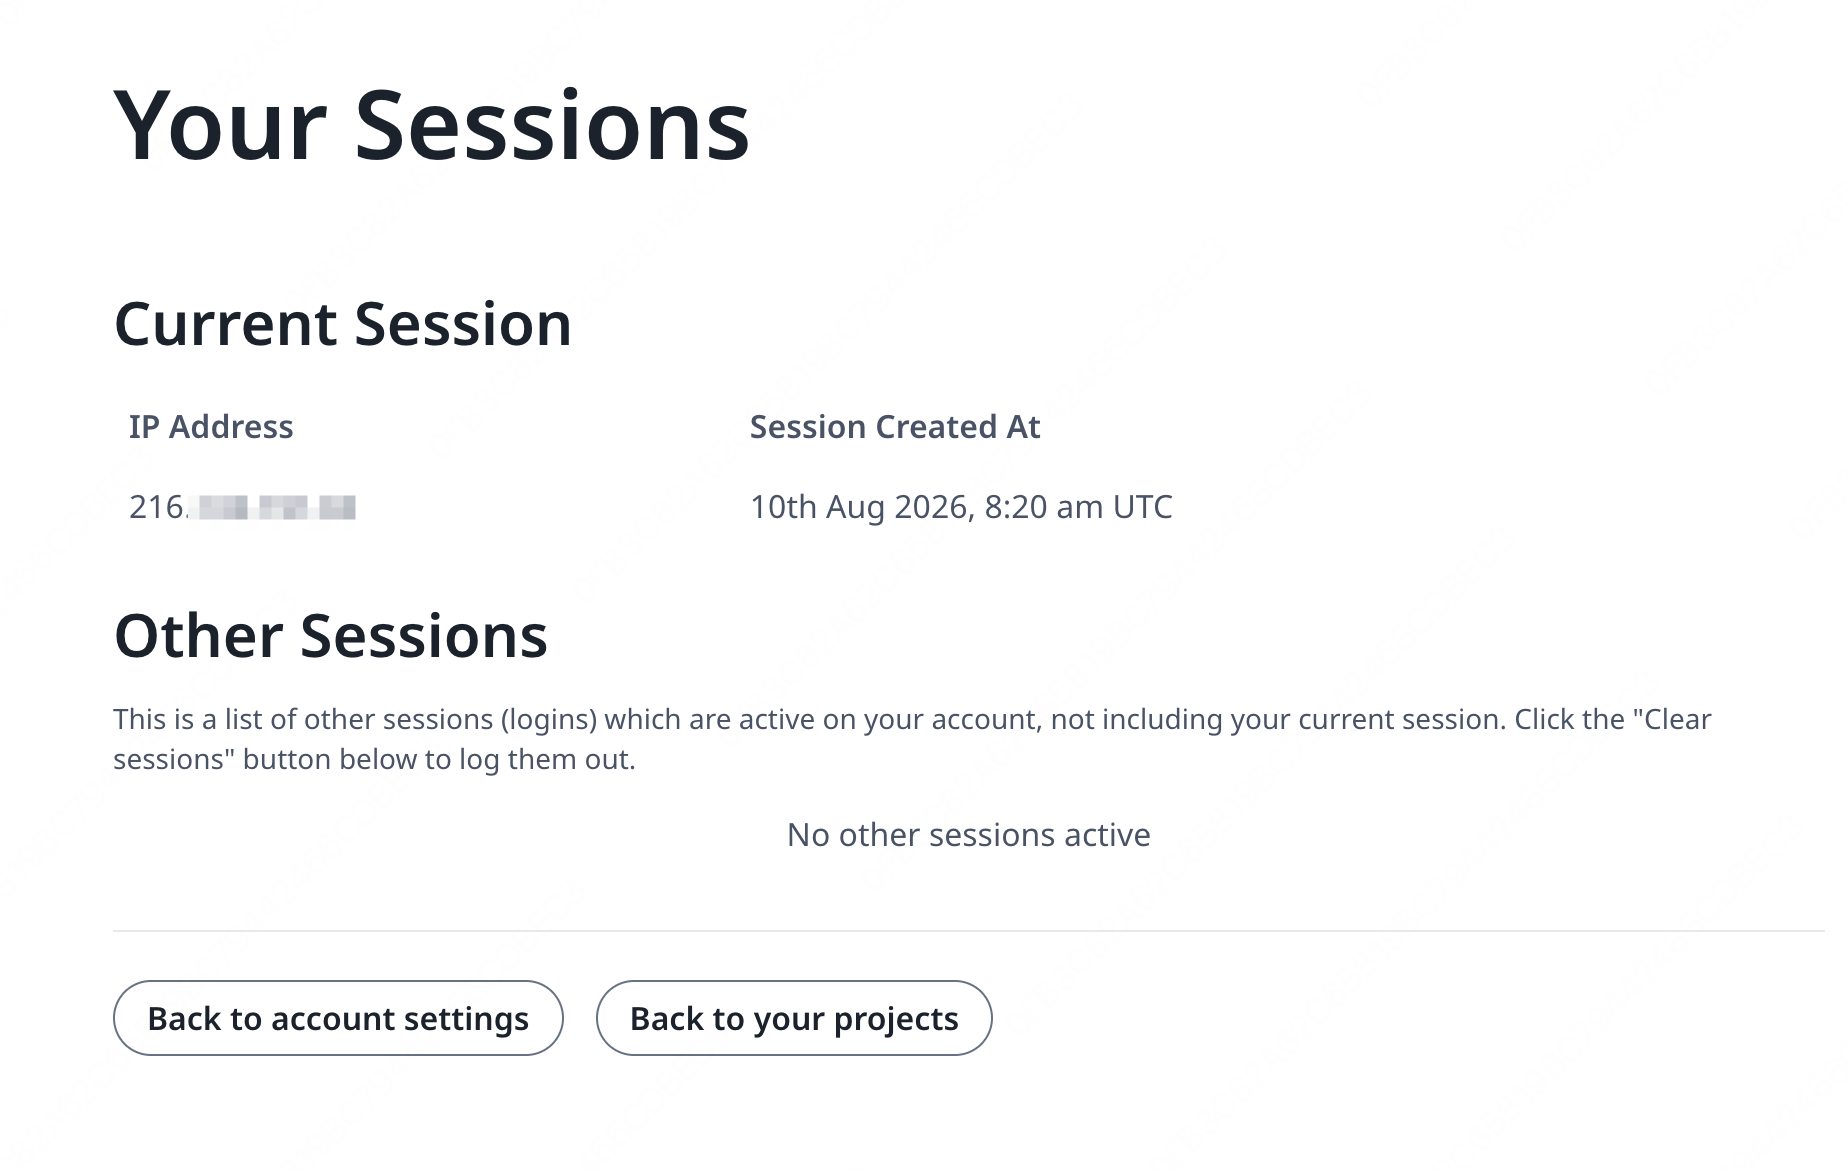
127.0.0.1과 같은 주소이거나 사설/로컬 네트워크 IP 주소라면, 신뢰할 수 있는 프록시 설정, 특히 OVERLEAF_TRUSTED_PROXY_IPS 값을 확인하세요.
프록시를 실행하려면 config/overleaf.rc에서 NGINX_ENABLED 변수 값을 false에서 true로 변경하고 bin/up을 다시 실행하세요.
기본적으로 HTTPS 웹 인터페이스는 https://127.0.1.1:443에서 사용할 수 있습니다. http://127.0.1.1:80으로의 연결은 https://127.0.1.1:443으로 리디렉션됩니다. NGINX가 수신 대기하는 IP 주소를 변경하려면 NGINX_HTTP_LISTEN_IP와 NGINX_TLS_LISTEN_IP 변수를 설정하세요. 포트는 NGINX_HTTP_PORT와 TLS_PORT 변수로 변경할 수 있습니다.
NGINX가 Error starting userland proxy: listen tcp4 ... bind: address already in use 오류 메시지와 함께 시작되지 않으면, OVERLEAF_LISTEN_IP:OVERLEAF_PORT가 NGINX_HTTP_LISTEN_IP:NGINX_HTTP_PORT와 겹치지 않는지 확인하세요.
Q&A
Cloudflare Tunnel 뒤에서 추가 설정이 필요한가요?
Cloudflare Tunnel 뒤에서 추가 설정이 필요한가요?
답변: 터널을 다른 외부 TLS 프록시와 동일하게 취급하세요.
config/variables.env에서 OVERLEAF_SITE_URL을 https:// 주소로 설정하고, OVERLEAF_SECURE_COOKIE=true를 설정한 다음, 터널이 연결되는 네트워크의 서브넷을 OVERLEAF_TRUSTED_PROXY_IPS에 추가하세요. 예: OVERLEAF_TRUSTED_PROXY_IPS=loopback,<subnet>. 서브넷은 docker network inspect <network>로 확인할 수 있습니다. cloudflared가 외부 네트워크의 컨테이너에서 실행되는 경우, config/docker-compose.override.yml에서 sharelatex 서비스를 해당 네트워크에 연결하되 mongo와 redis에 계속 접근할 수 있도록 networks 목록에 default를 유지하고, 터널이 http://sharelatex:80을 가리키도록 하세요. 그런 다음 bin/up -d를 실행하고 /user/sessions에 공인 IP 주소가 표시되는지 확인하세요.