

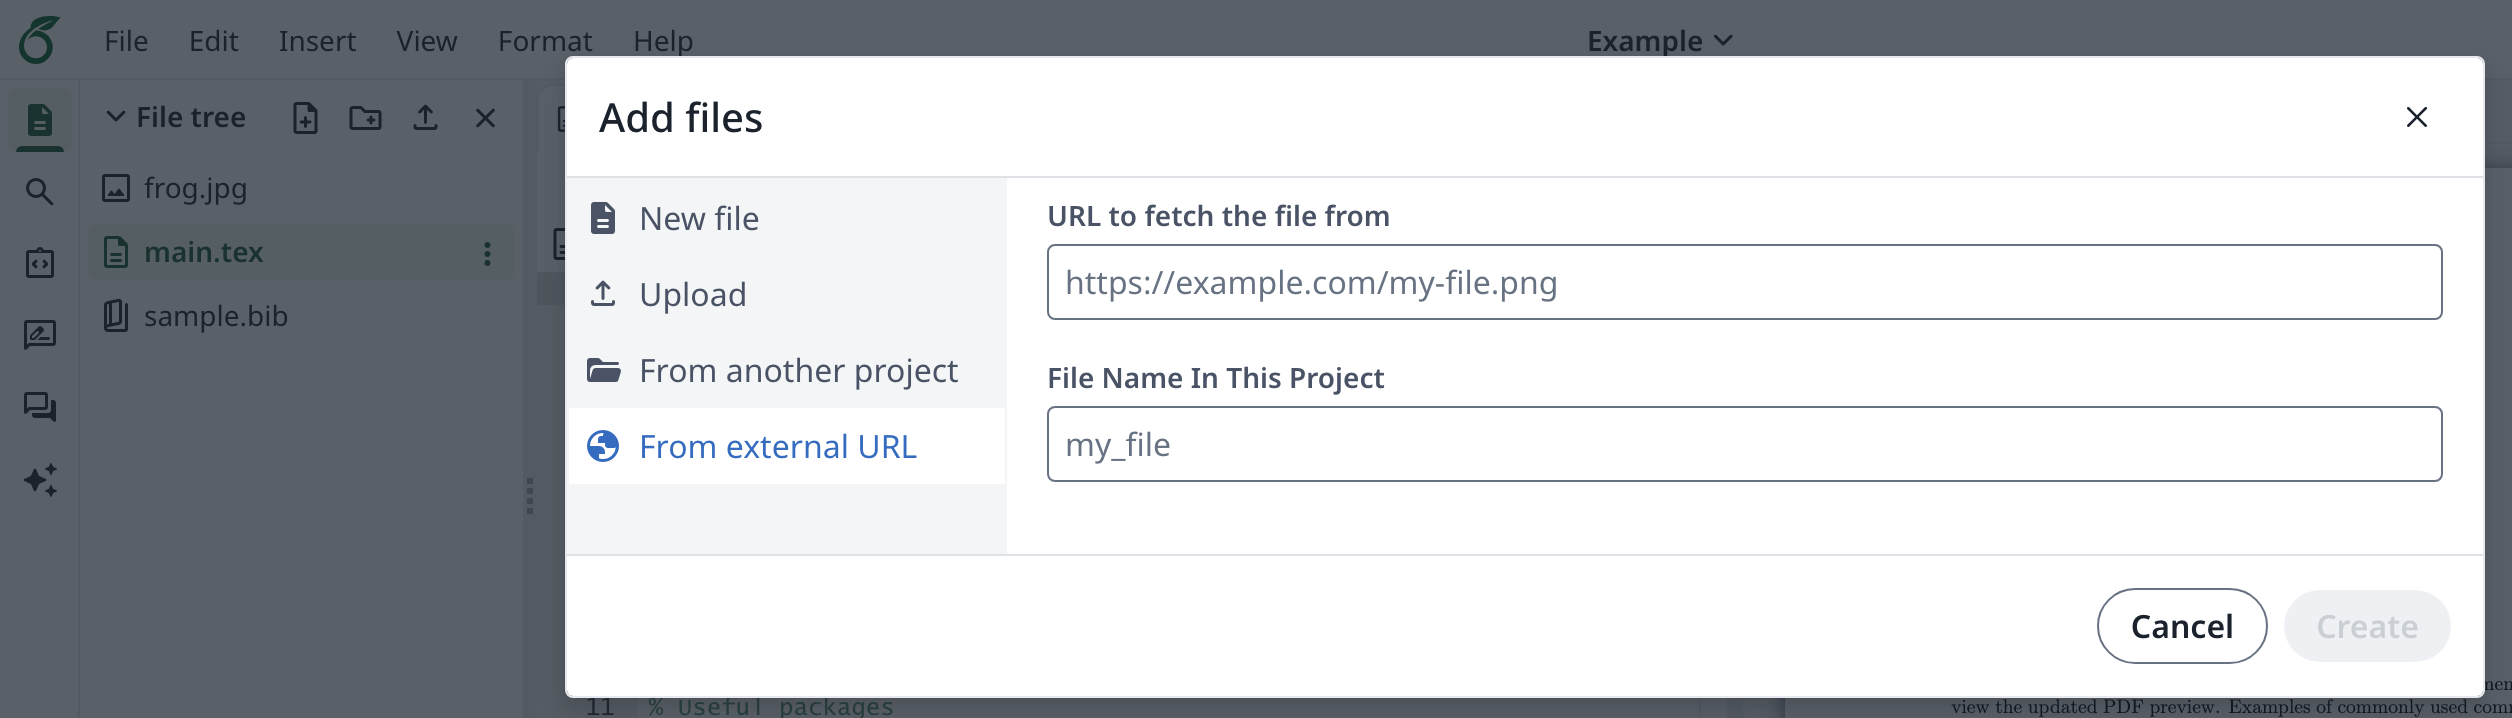
“외부 URL에서” 기능
“외부 URL에서(From External URL)” 기능을 활성화하려면 변수ENABLED_LINKED_FILE_TYPES에 url 유형이 포함되어야 합니다:
보안 참고 사항
사용자가 프로젝트에 외부 파일 링크를 추가하면, 해당 파일은 Overleaf가 설치된 서버가 대신 가져옵니다. Overleaf 서버가 내부 전용 HTTP 서버도 포함된 사설 네트워크 안에 호스팅되어 있다면, Overleaf에 접근할 수 있는 사용자가 이러한 내부 서비스의 데이터에 접근할 수 있게 될 가능성이 있습니다. 이를 방지하기 위해 외부 파일 링크는 IP 주소가 제한된 네트워크 범위에 속하는 서버를 가리켜서는 안 됩니다. 제한된 범위는 다음과 같습니다:127.0.0.0/8(루프백)169.254.0.0/16(링크 로컬)10.0.0.0/8(사설 네트워크)172.16.0.0/12(사설 네트워크)192.168.0.0/16(사설 네트워크)
OVERLEAF_LINKED_URL_BLOCKED_NETWORKS- 외부 리소스를 가져오는 것이 금지되는 네트워크를 CIDR 표기법으로 나열한 공백 구분 목록입니다. 일반적으로 조직의 내부 네트워크를 포함해야 합니다.
- 예:
OVERLEAF_LINKED_URL_BLOCKED_NETWORKS=123.123.0.0/16 124.124.124.0/24
- 예:
- 외부 리소스를 가져오는 것이 금지되는 네트워크를 CIDR 표기법으로 나열한 공백 구분 목록입니다. 일반적으로 조직의 내부 네트워크를 포함해야 합니다.
OVERLEAF_LINKED_URL_ALLOWED_RESOURCES- 외부 파일을 가져올 수 있는 허용된 웹 리소스를 정의하는 정규 표현식입니다. URL이 이 정규 표현식과 일치하면, 해당 네트워크가 차단되어 있더라도 접근이 허용됩니다.
-
예:
https://www.example.com/~john/pictures/frog.jpg및http://www.example.com/public/whatever/lit.bib와 같은 URL을 허용하려면:OVERLEAF_LINKED_URL_ALLOWED_RESOURCES=^https?://www\.example\.com/(?:~[^/]+|public)(?:/.*)? -
예:
http://www.example.com/private/whatever/file과 같은 URL은 거부하고private하위 트리에 속하지 않은 다른 모든 리소스는 허용하려면:OVERLEAF_LINKED_URL_ALLOWED_RESOURCES=^https?://www\.example\.com/(?!private)(?:.*)
-
예:
- 외부 파일을 가져올 수 있는 허용된 웹 리소스를 정의하는 정규 표현식입니다. URL이 이 정규 표현식과 일치하면, 해당 네트워크가 차단되어 있더라도 접근이 허용됩니다.
아웃바운드 프록시
재배포된v6.3.0(2026년 10월 3일)부터는 서버가 인터넷에 접속하는 데 프록시가 필요한 경우 아웃바운드 HTTP(S) 프록시를 설정할 수 있습니다. 이는 Open in Overleaf API가 가져오는 외부 ZIP 및 TeX 리소스에도 적용됩니다. 다음 변수를 설정하세요:
OVERLEAF_LINKED_URL_OUTBOUND_PROXY- 모든 외부 파일 요청에 사용되는 HTTP(S) 프록시의 URL입니다. 직접 연결하려면 설정하지 않은 상태로 두세요.
- 예:
OVERLEAF_LINKED_URL_OUTBOUND_PROXY=http://proxy.internal:3128
- 예:
- 프록시를 설정하면 호스트 이름은 Overleaf 서버가 아니라 프록시가 확인(resolve)합니다. 따라서
OVERLEAF_LINKED_URL_BLOCKED_NETWORKS와 위의 제한된 범위는 IP 주소가 포함된 URL에만 적용됩니다. 프록시가 내부 네트워크에 대한 접근을 반드시 차단해야 합니다.
- 모든 외부 파일 요청에 사용되는 HTTP(S) 프록시의 URL입니다. 직접 연결하려면 설정하지 않은 상태로 두세요.