

Tính năng này được phát triển bởi yu-i-i/overleaf-cep.
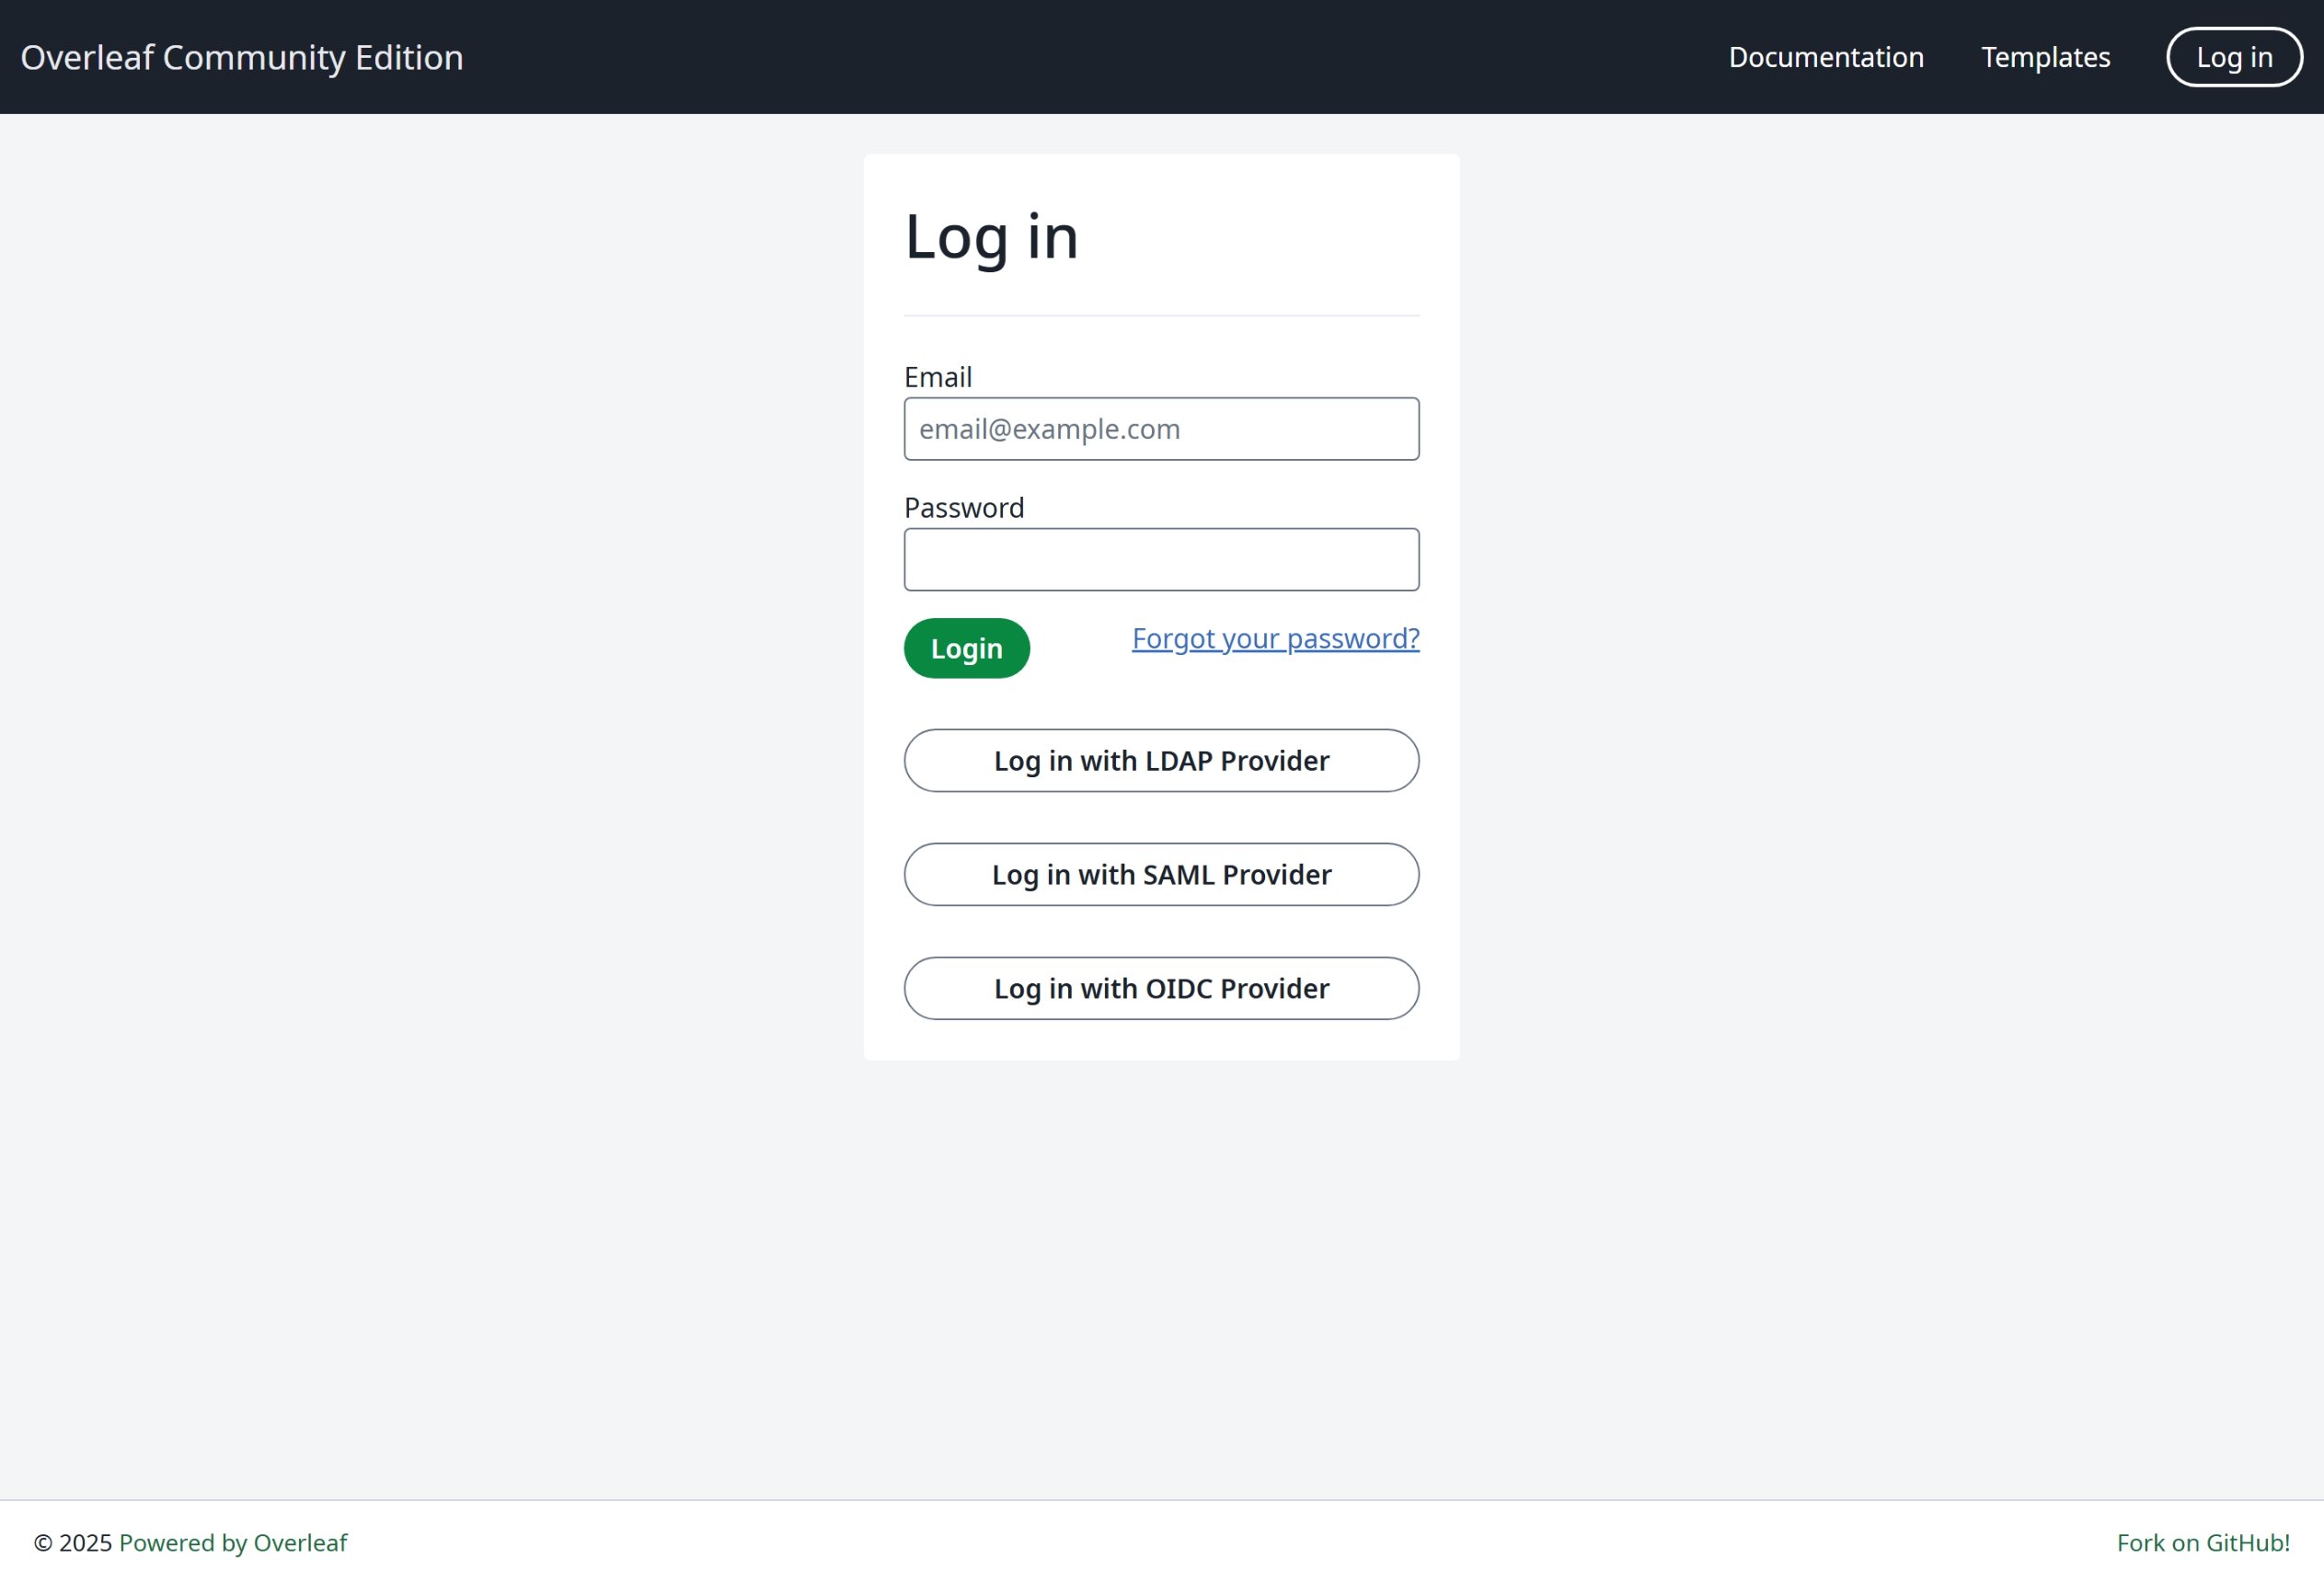
Xác thực OIDC
Xác thực LDAP
Xác thực SAML
Cấu hình chung
Biến môi trườngEXTERNAL_AUTH là bắt buộc để bật module xác thực cụ thể. Biến môi trường này chỉ định những phương thức xác thực bên ngoài nào được kích hoạt. Các tùy chọn khả dụng (viết thường) gồm:
- saml
- ldap
- oidc
Gợi ý về SSO
Tôi đã thử nghiệm saml, ldap, oauth cho Overleaf. Cả saml và oauth đều hoạt động tốt trong Overleaf, nhưng với ldap thì còn tùy. Nó không hoạt động tốt với https://docs.goauthentik.io/, nhưng lại hoạt động tốt với openLDAP (https://github.com/rroemhild/docker-test-openldap).Chúng ta cần cập nhật passport-ldapauth. Gần đây tôi đã thử nghiệm LDAP của Overleaf với https://goauthentik.io/ và bị lỗi. Sau khi cập nhật “passport-ldapauth” lên 3.0.0, mọi thứ đều hoạt động tốt.Phiên bản ban đầu là 2.x.x, đã có từ 6 năm trước.