

Denne funksjonen er utviklet av yu-i-i/overleaf-cep.
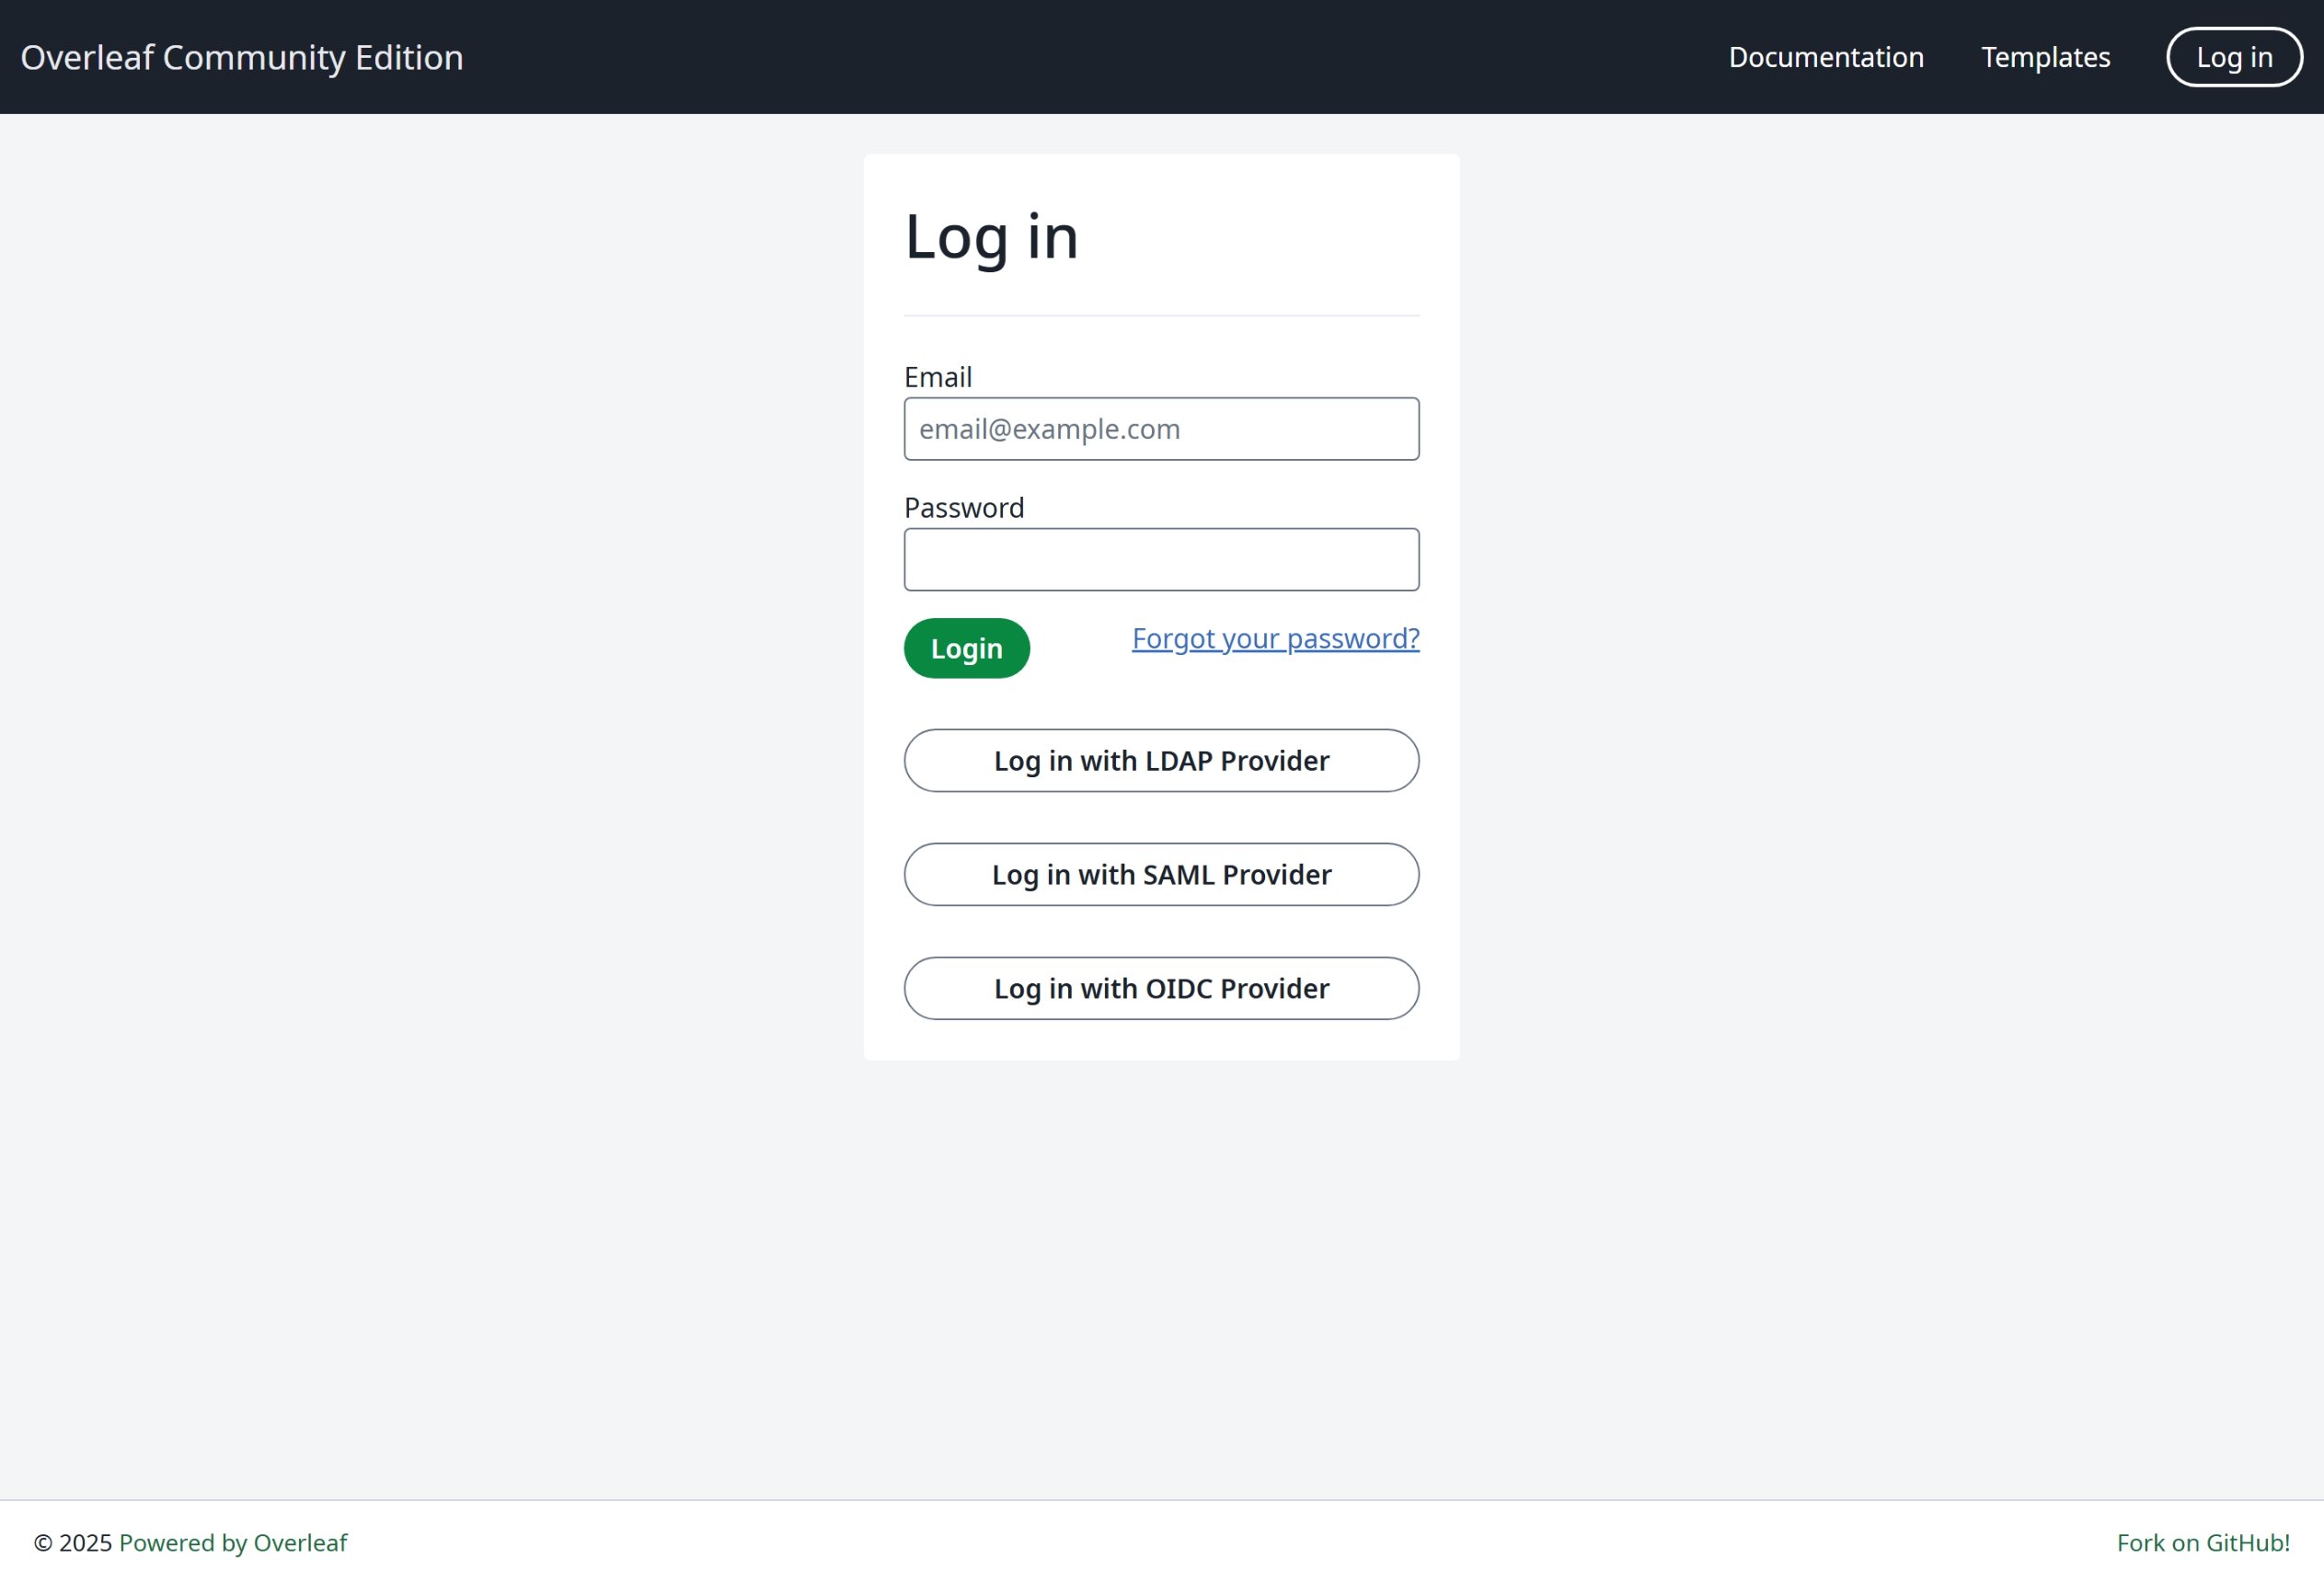
OIDC-autentisering
LDAP-autentisering
SAML-autentisering
Global konfigurasjon
MiljøvariabelenEXTERNAL_AUTH er påkrevd for å aktivere den aktuelle autentiseringsmodulen. Denne miljøvariabelen angir hvilke eksterne autentiseringsmetoder som er aktivert. Tilgjengelige alternativer er (med små bokstaver):
- saml
- ldap
- oidc
Forslag for SSO
Jeg har testet saml, ldap og oauth for Overleaf. Både saml og oauth fungerer godt i Overleaf, men for ldap kommer det an på. Det fungerer ikke godt med https://docs.goauthentik.io/, men det fungerer godt med openLDAP (https://github.com/rroemhild/docker-test-openldap).Vi må oppdatere passport-ldapauth. Nylig prøvde jeg å teste Overleaf LDAP med https://goauthentik.io/, og det mislyktes. Etter at jeg oppdaterte “passport-ldapauth” til 3.0.0, fungerte alt som det skulle.Den opprinnelige versjonen er 2.x.x, som er seks år gammel.