

طُوّرت هذه الميزة بواسطة yu-i-i/overleaf-cep.
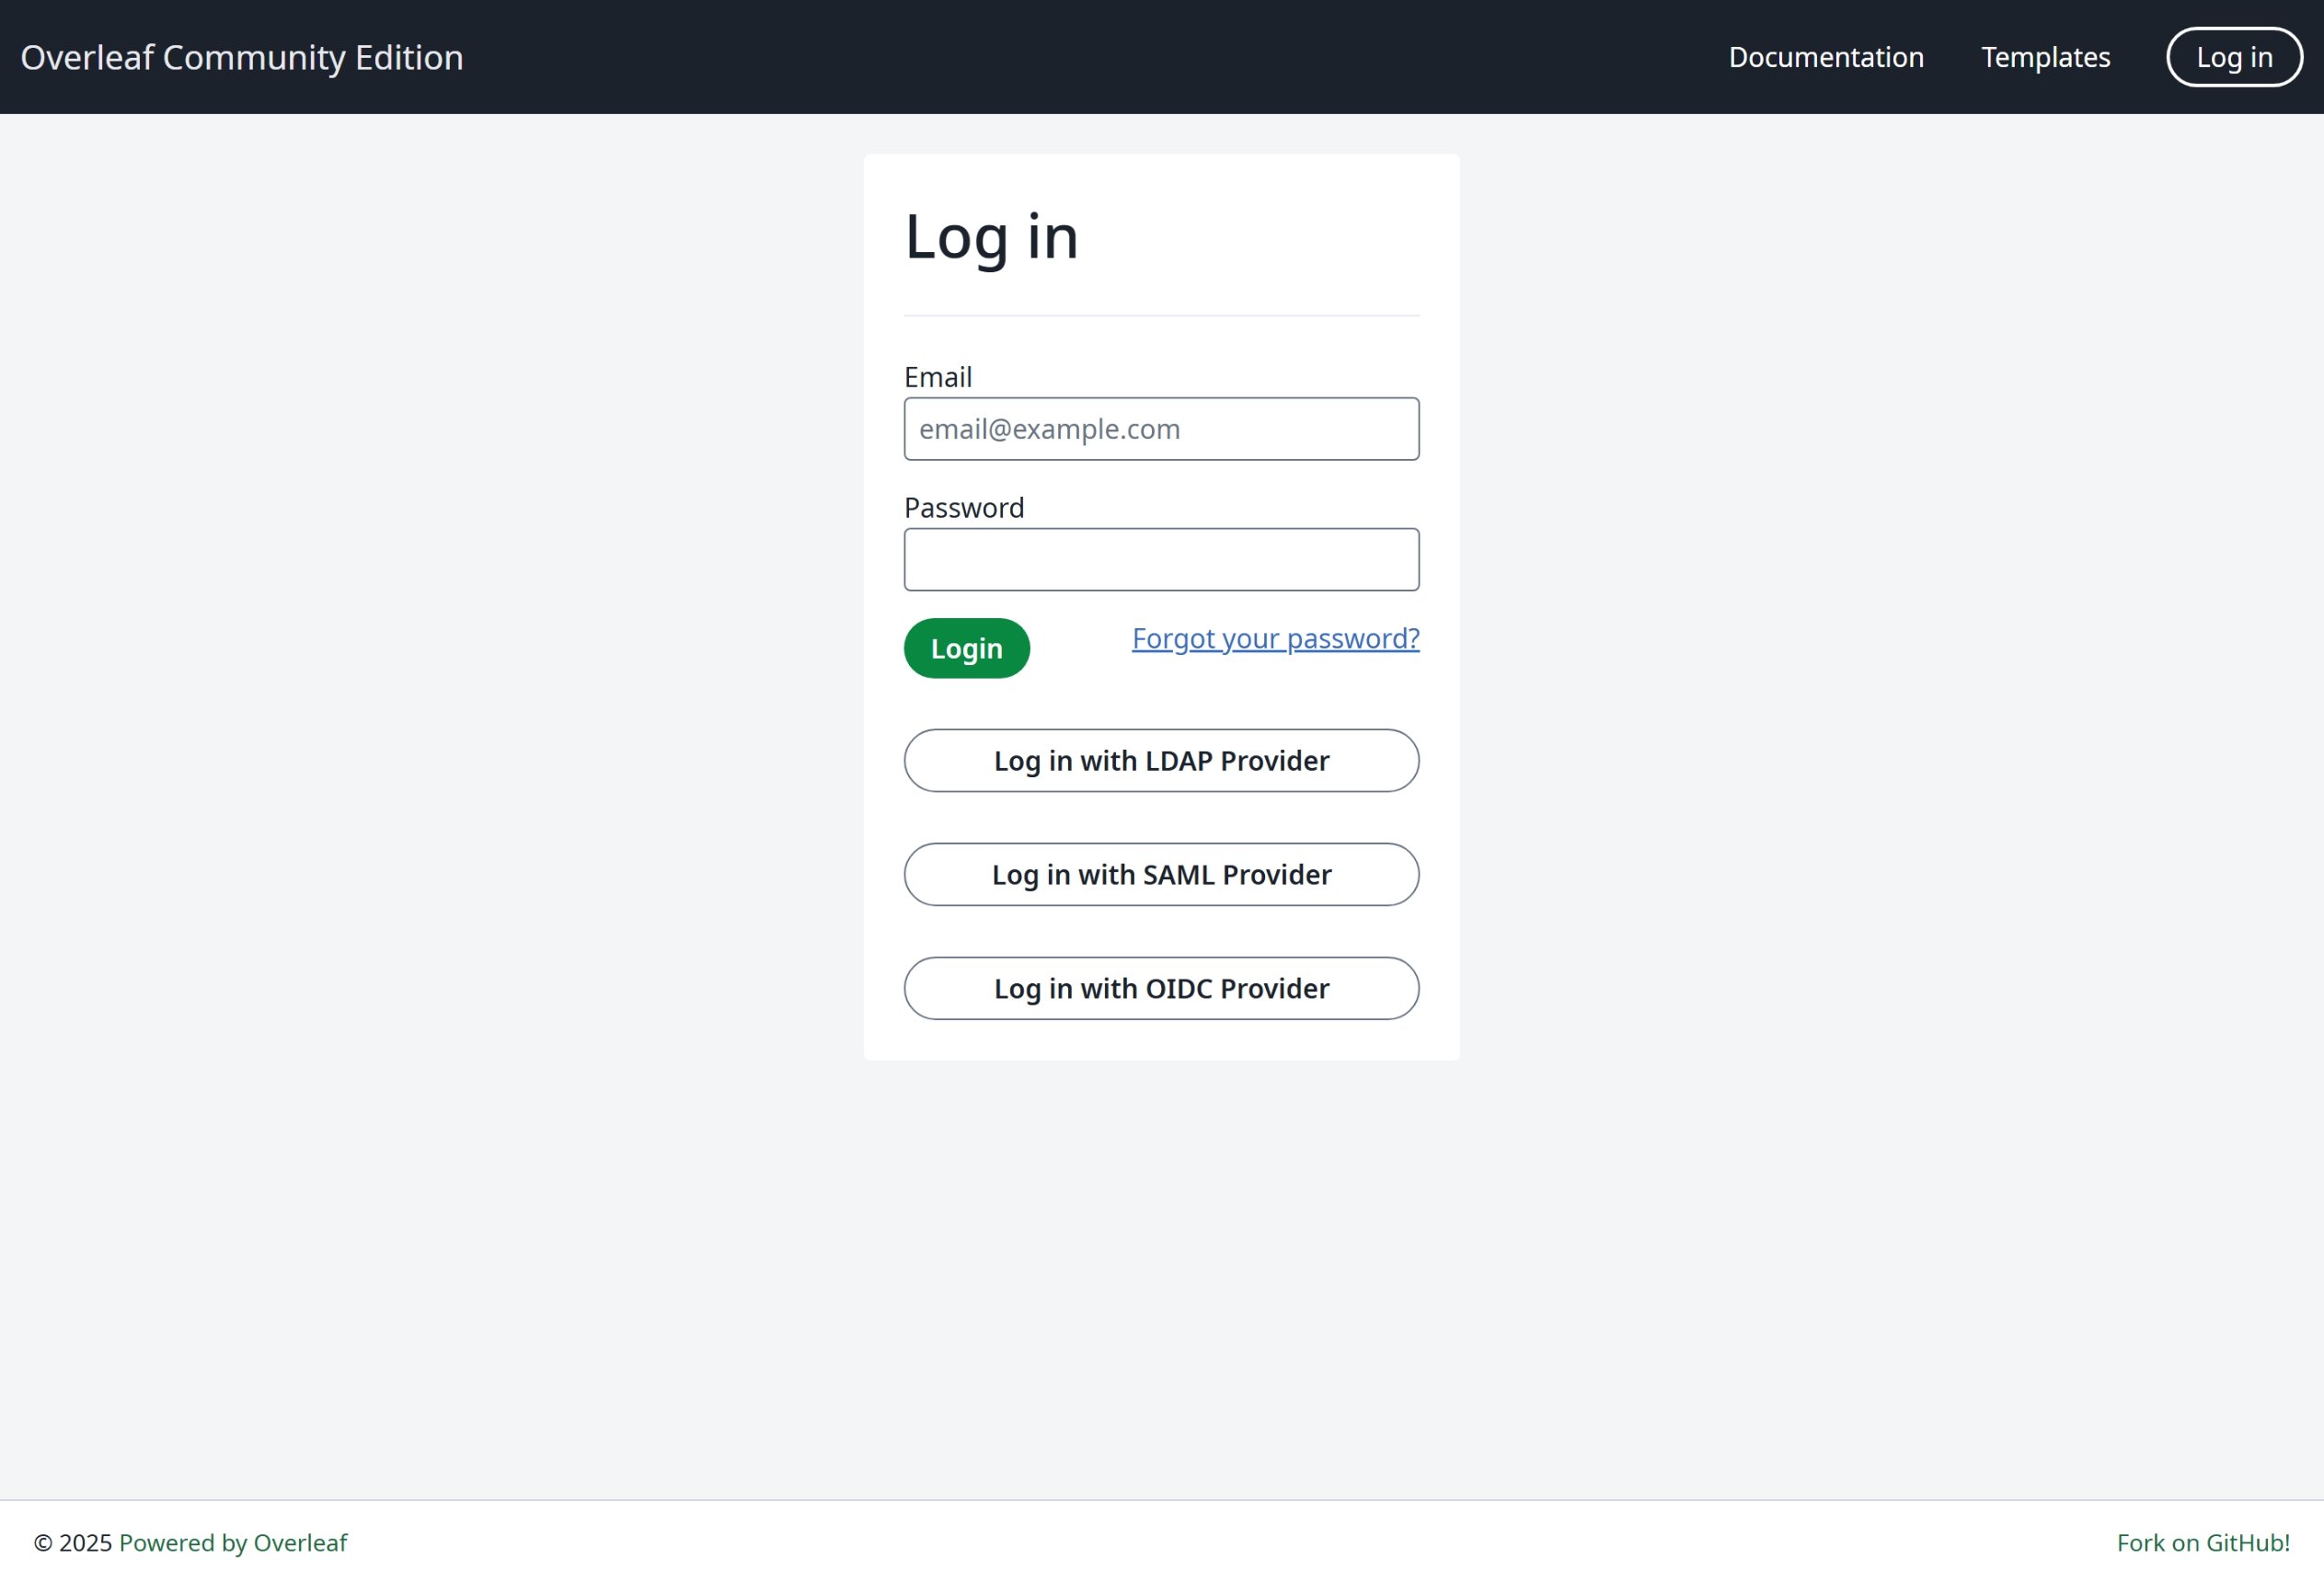
مصادقة OIDC
مصادقة LDAP
مصادقة SAML
الإعداد العام
متغير البيئةEXTERNAL_AUTH مطلوب لتفعيل وحدة المصادقة المحددة. يحدد متغير البيئة هذا طرق المصادقة الخارجية المفعّلة. الخيارات المتاحة هي (بأحرف صغيرة):
- saml
- ldap
- oidc
اقتراحات بشأن SSO
لقد اختبرت saml وldap وoauth مع Overleaf. تعمل كل من saml وoauth بشكل جيد في Overleaf، أما ldap فيعتمد الأمر. فهي لا تعمل بشكل جيد مع https://docs.goauthentik.io/، لكنها تعمل جيدًا مع openLDAP (https://github.com/rroemhild/docker-test-openldap).نحتاج إلى تحديث passport-ldapauth؛ فقد حاولت مؤخرًا اختبار LDAP في Overleaf مع https://goauthentik.io/، وفشل الاختبار. وبعد أن حدّثت “passport-ldapauth” إلى 3.0.0، عمل كل شيء بشكل جيد.كان الإصدار الأصلي 2.x.x، وهو يعود إلى ما قبل 6 سنوات.