

此功能由 yu-i-i/overleaf-cep 開發。
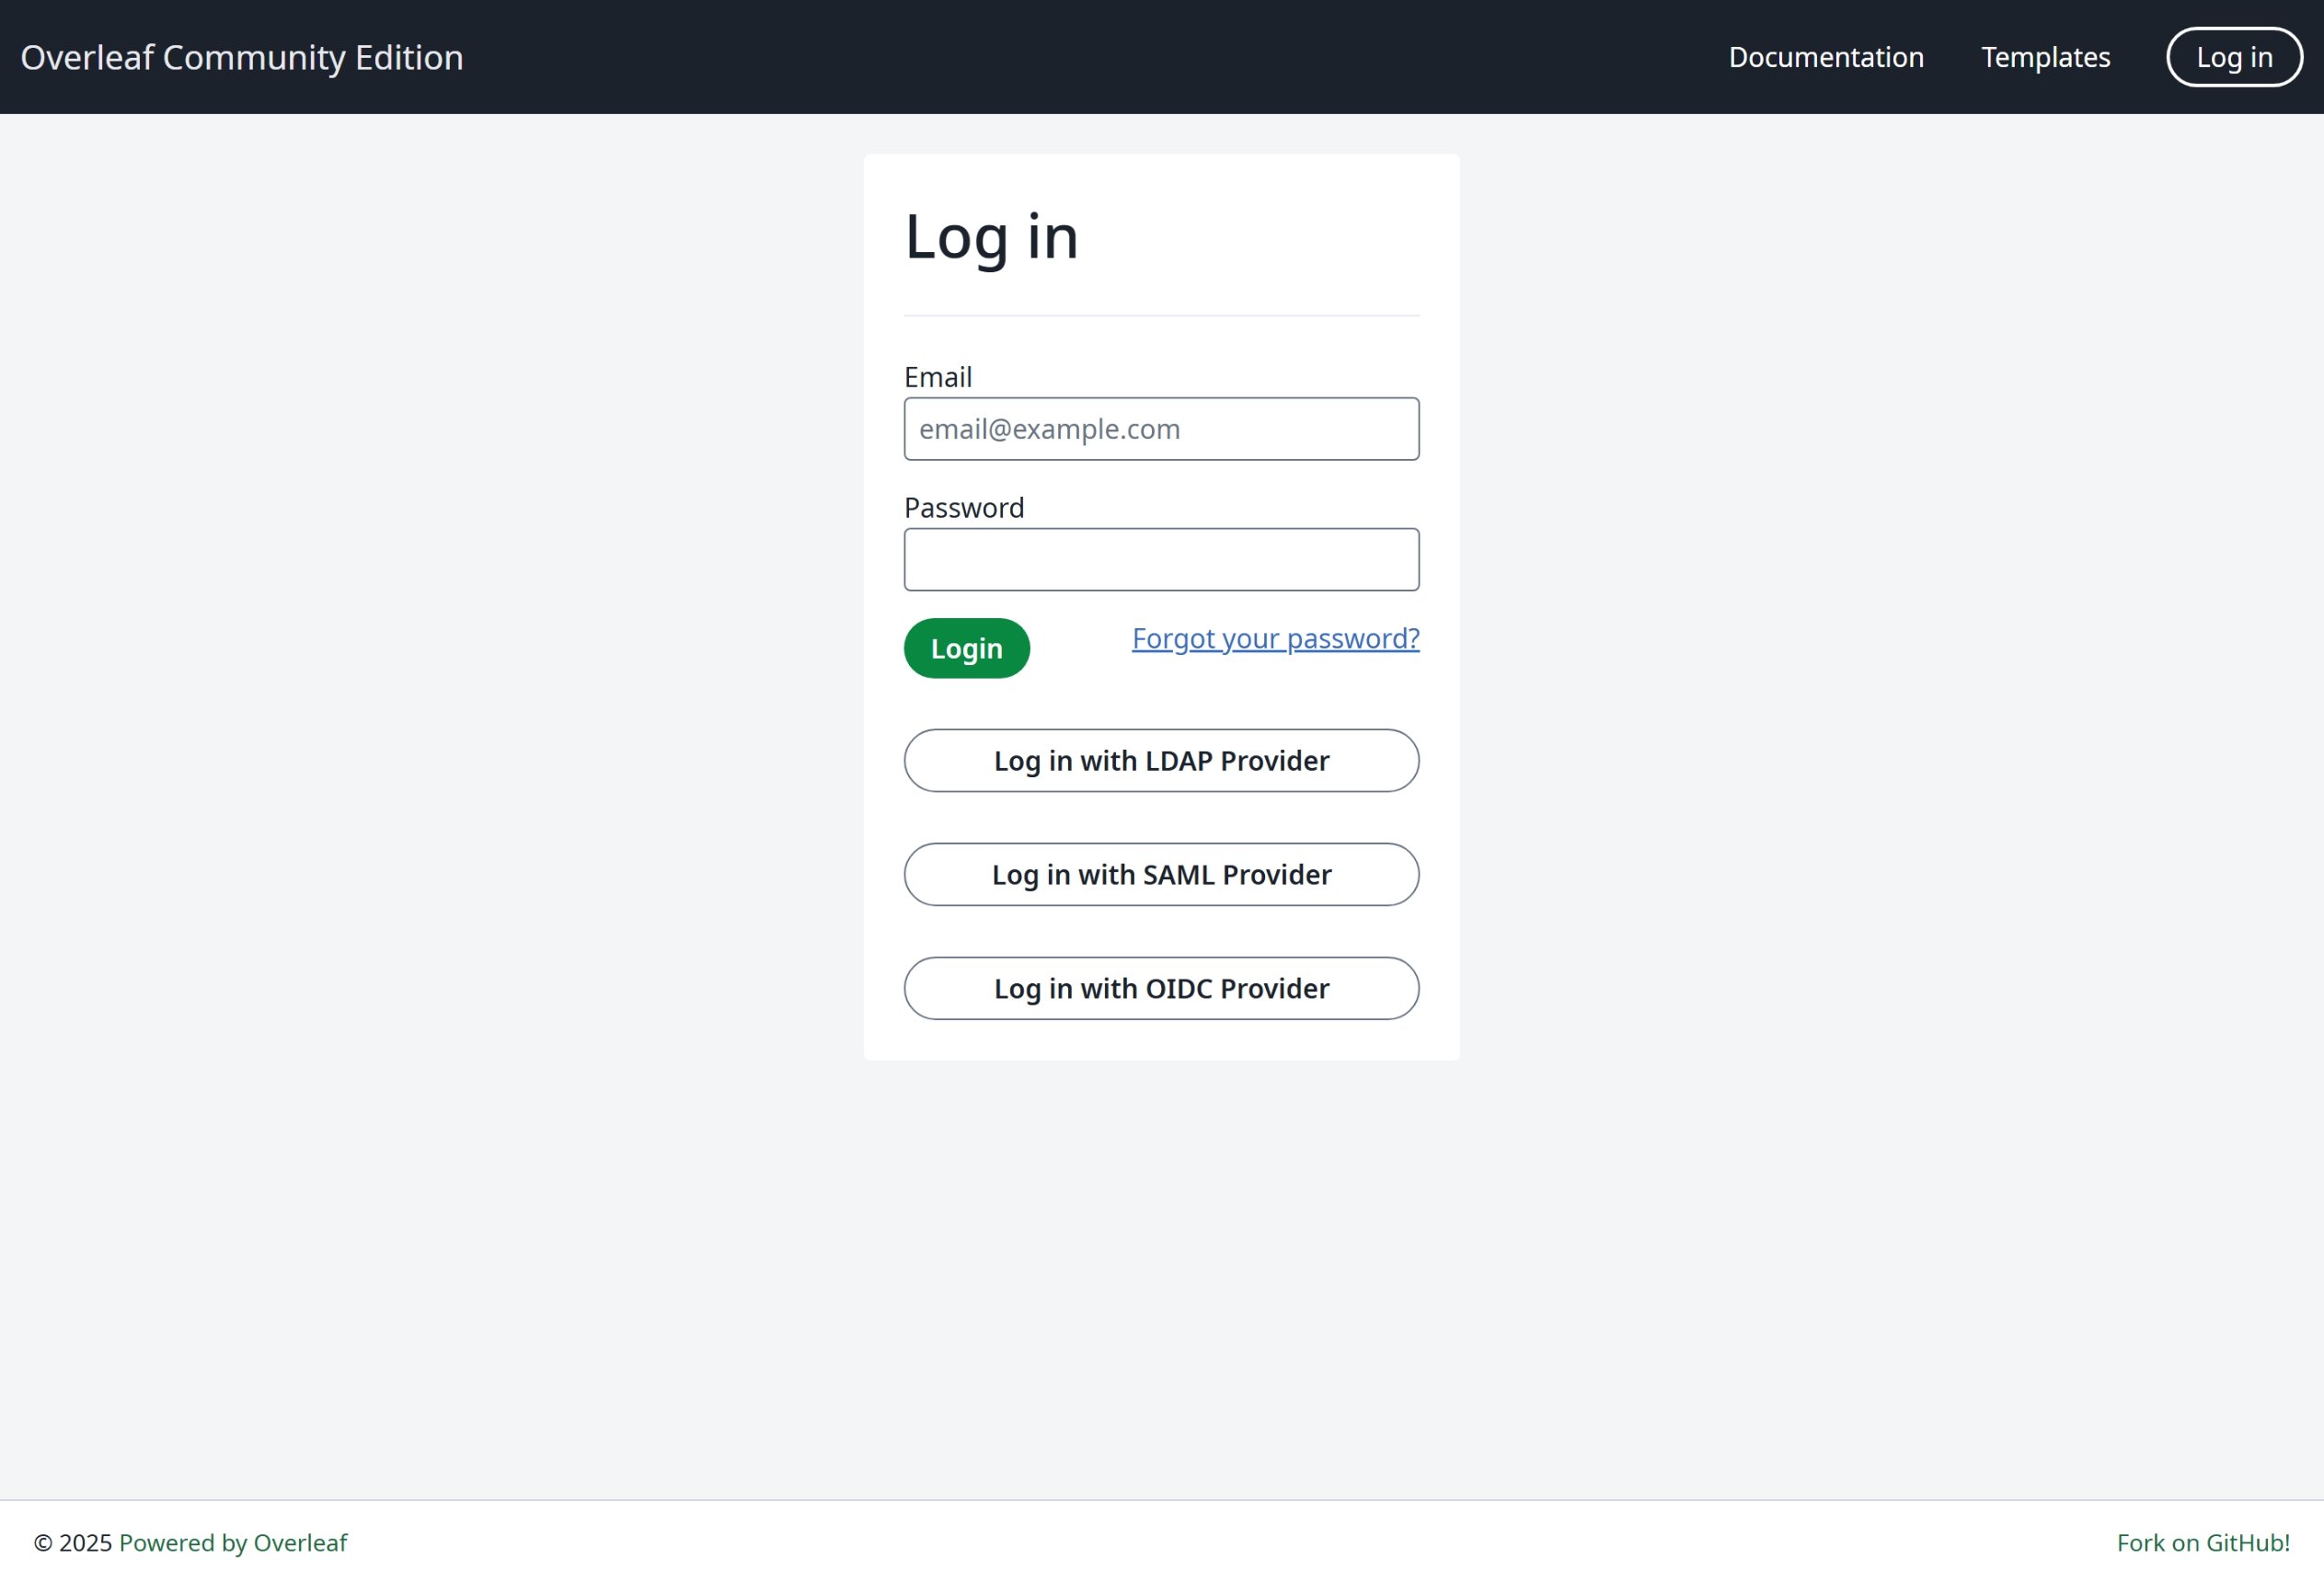
OIDC 身分驗證
LDAP 身分驗證
SAML 身分驗證
全域設定
必須設定環境變數EXTERNAL_AUTH 才能啟用特定的身分驗證模組。此環境變數指定要啟用哪些外部身分驗證方式。可用選項如下(小寫):
- saml
- ldap
- oidc
OVERLEAF_DISABLE_LOCAL_LOGIN=true。這會隱藏電子郵件與密碼登入。除非 EXTERNAL_AUTH 至少啟用了一種方式,否則此設定不會生效(於 6.4.0 新增)。
SSO 建議
我測試過 Overleaf 的 saml、ldap 與 oauth。saml 與 oauth 在 Overleaf 中都運作良好,但 ldap 則視情況而定。它在 https://docs.goauthentik.io/ 上無法正常運作,但在 openLDAP(https://github.com/rroemhild/docker-test-openldap)上則運作良好。我們需要更新 passport-ldapauth。最近我嘗試用 https://goauthentik.io/ 測試 Overleaf 的 LDAP,結果失敗了。將 “passport-ldapauth” 更新到 3.0.0 之後,一切都運作正常。原本的版本是 2.x.x,那已經是 6 年前的版本了。