

bin/init --tls 以使用 NGINX 代理設定初始化本機設定,或將 NGINX 代理設定新增至現有的本機設定中。系統會在 config/nginx/certs/overleaf_key.pem 建立一個範例私密金鑰,並在 config/nginx/certs/overleaf_certificate.pem 建立一個虛擬憑證。您可以將它們替換為實際的私密金鑰與憑證,或將 TLS_PRIVATE_KEY_PATH 與 TLS_CERTIFICATE_PATH 變數的值分別設為實際私密金鑰與憑證的路徑。
範例檔案是為 example.com 簽發的自我簽署憑證,瀏覽器並不信任,因此僅可用於測試。在實際部署中,請向憑證授權單位取得適用於 OVERLEAF_SITE_URL 中主機名稱的憑證,例如透過 ACME 用戶端向 Let’s Encrypt 申請,或向您組織的內部 CA 申請。依照 NGINX 的要求,憑證檔案必須在您自己的憑證之後包含中繼憑證。
config/nginx/nginx.conf 中提供了 NGINX 的預設設定,您可以依需求自訂。設定檔的路徑可透過 NGINX_CONFIG_PATH 變數變更。
如果您使用的是以 docker-compose.yml 為基礎的部署,或自行管理 NGINX 反向代理,可以在這裡查看 nginx.conf 範例檔案。
config/overleaf.rc 檔案中還沒有以下區段,請將其加入:
如果您使用外部 TLS 代理(即不由 Overleaf Toolkit 管理),請確保在
config/variables.env 中設定 OVERLEAF_TRUSTED_PROXY_IPS=loopback,<ip-of-your-tls-proxy>,例如 OVERLEAF_TRUSTED_PROXY_IPS=loopback,192.168.13.37。如果您的本機網路使用
172.16.0.0/12(Docker 網路的預設子網路)中的子網路,您需要在 config/variables.env 中設定 OVERLEAF_TRUSTED_PROXY_IPS=loopback,<network>。其中 <network> 是 docker inspect overleaf_default 中 IPAM -> Config -> Subnet 的值,例如 OVERLEAF_TRUSTED_PROXY_IPS=loopback,172.19.0.0/16。這是為了防止 X-Forwarded 標頭遭到偽造。如果未手動設定
OVERLEAF_TRUSTED_PROXY_IPS,其預設值為 loopback。若要手動設定,您必須確保包含 loopback(或 127.0.0.1),以信任在 sharelatex 容器內執行的 nginx 執行個體。只接受 IP 位址與 CIDR 範圍:請勿加入 localhost 之類的主機名稱,否則 Overleaf 將無法啟動並回傳 502 Bad Gateway。/user/sessions 頁面上看到您的公用 IP 位址,如下所示:
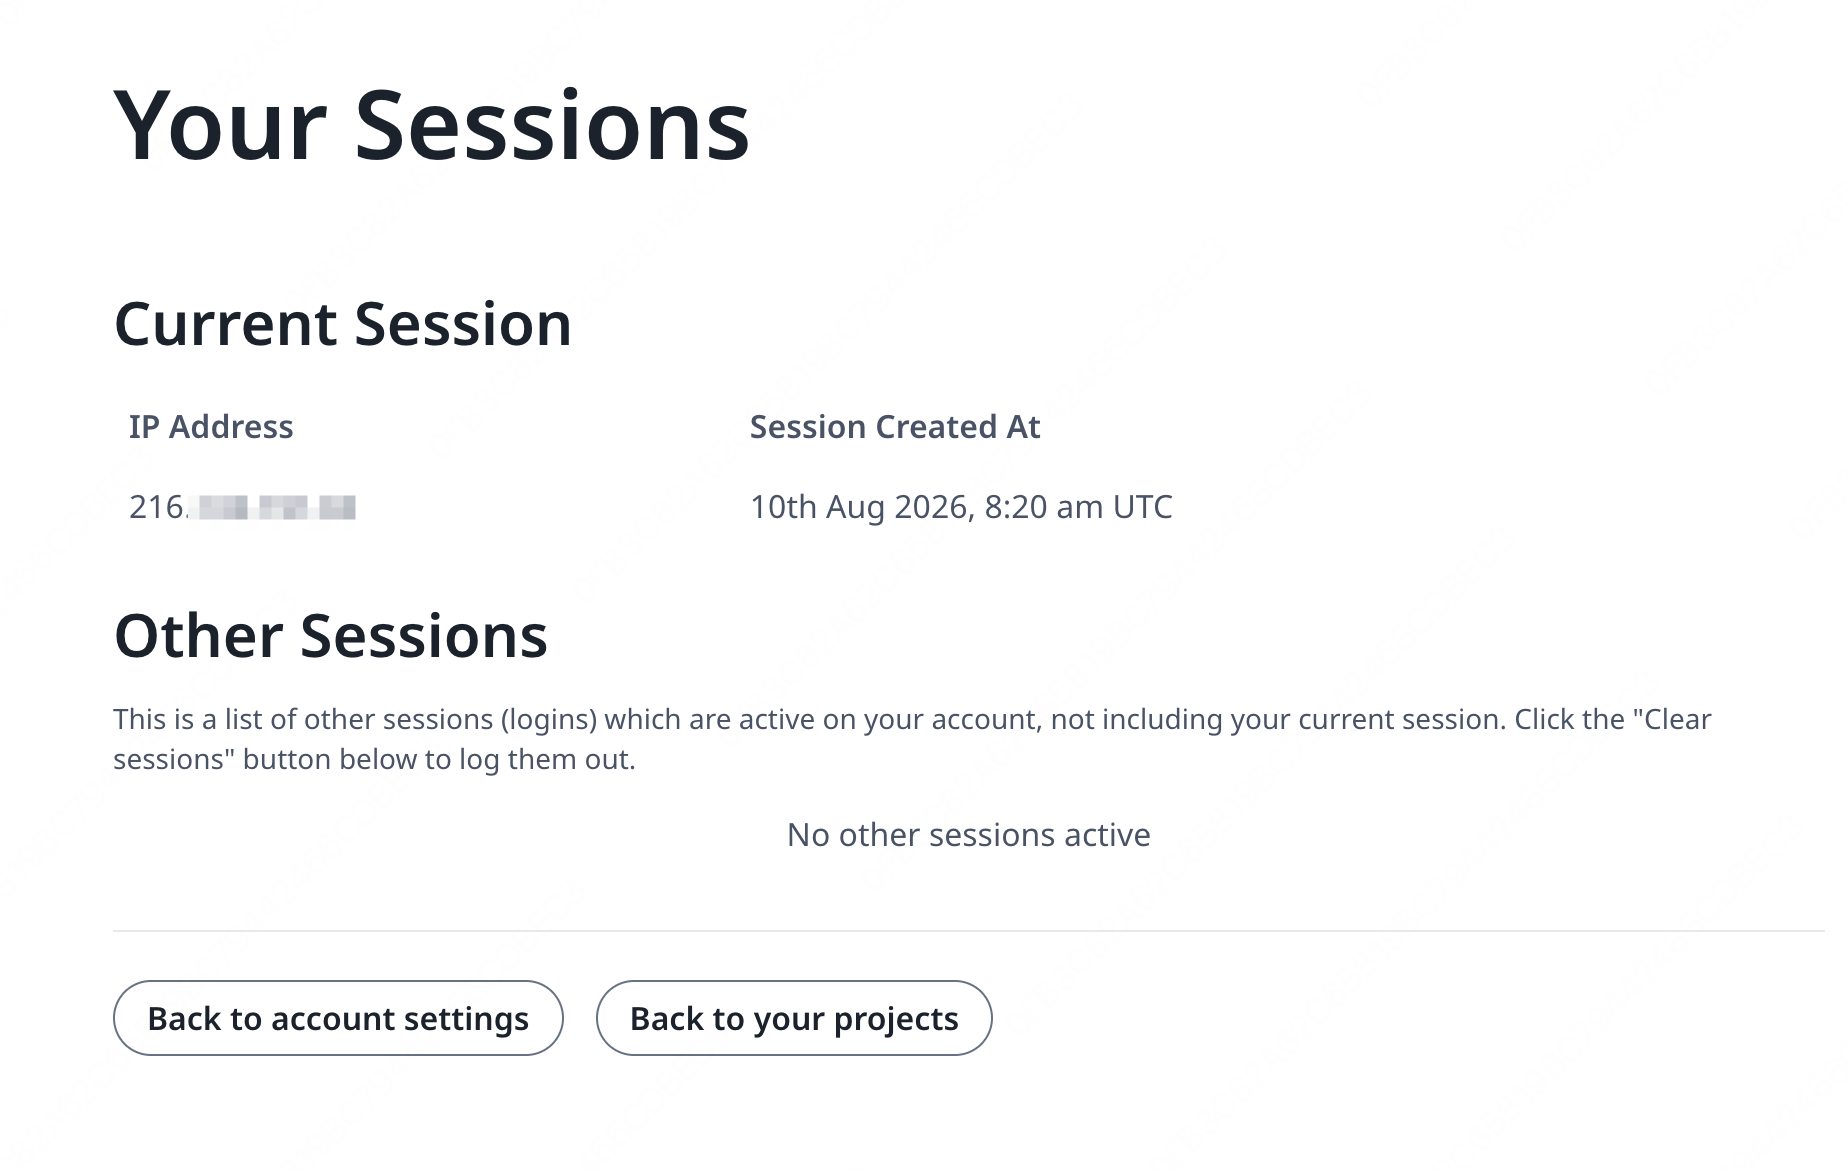
127.0.0.1 之類的位址或私有/本機網路 IP 位址,請檢查您的受信任代理設定,特別是 OVERLEAF_TRUSTED_PROXY_IPS 的值。
若要執行代理,請將 config/overleaf.rc 中 NGINX_ENABLED 變數的值從 false 改為 true,然後重新執行 bin/up。
預設情況下,HTTPS 網頁介面可透過 https://127.0.1.1:443 存取。對 http://127.0.1.1:80 的連線會被重新導向至 https://127.0.1.1:443。若要變更 NGINX 監聽的 IP 位址,請設定 NGINX_HTTP_LISTEN_IP 與 NGINX_TLS_LISTEN_IP 變數。連接埠可透過 NGINX_HTTP_PORT 與 TLS_PORT 變數變更。
如果 NGINX 無法啟動並出現錯誤訊息 Error starting userland proxy: listen tcp4 ... bind: address already in use,請確保 OVERLEAF_LISTEN_IP:OVERLEAF_PORT 與 NGINX_HTTP_LISTEN_IP:NGINX_HTTP_PORT 沒有重疊。
問與答
在 Cloudflare Tunnel 後方是否需要額外設定?
在 Cloudflare Tunnel 後方是否需要額外設定?
回答:請將該通道視為任何外部 TLS 代理來處理。在
config/variables.env 中,將 OVERLEAF_SITE_URL 設為您的 https:// 位址,設定 OVERLEAF_SECURE_COOKIE=true,並將通道連線來源網路的子網路加入 OVERLEAF_TRUSTED_PROXY_IPS,例如 OVERLEAF_TRUSTED_PROXY_IPS=loopback,<subnet>;執行 docker network inspect <network> 即可查看子網路。如果 cloudflared 在外部網路上的容器中執行,請在 config/docker-compose.override.yml 中將 sharelatex 服務連接至該網路,並在其 networks 清單中保留 default,使其仍可連線至 mongo 與 redis,然後將通道指向 http://sharelatex:80。接著執行 bin/up -d,並確認 /user/sessions 顯示的是您的公用 IP 位址。