

此功能由 yu-i-i/overleaf-cep 开发。
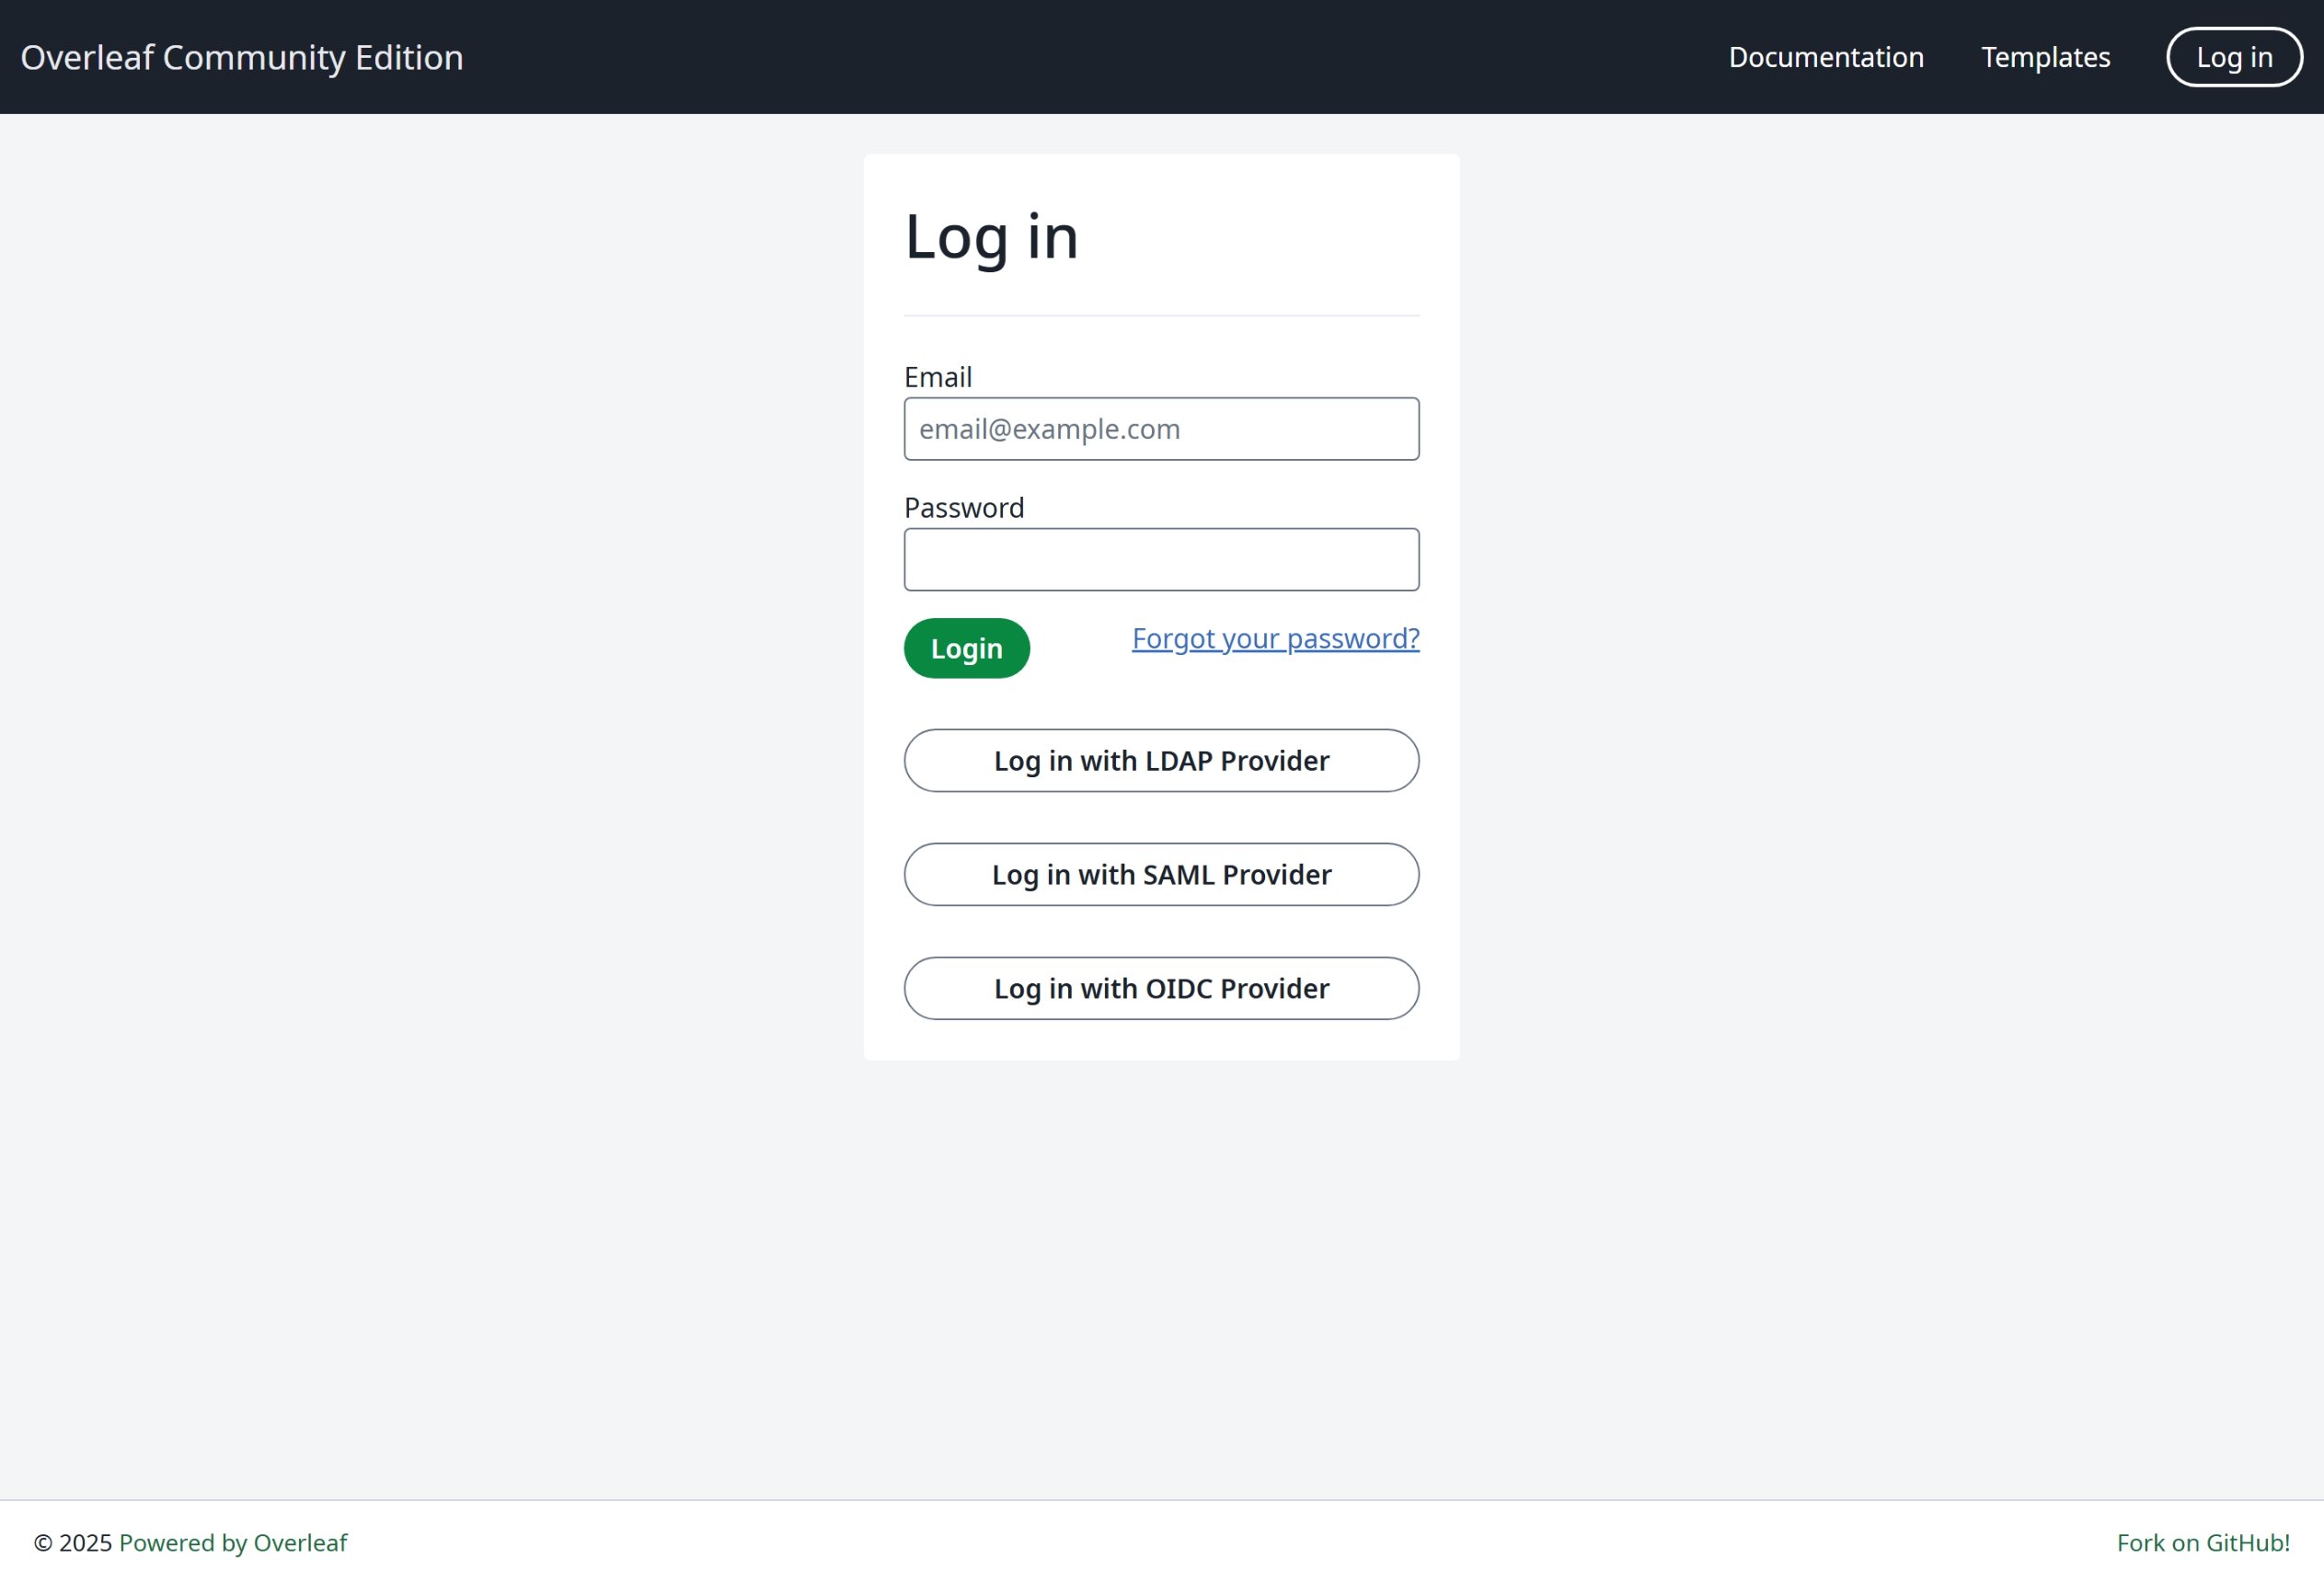
OIDC 身份验证
LDAP 身份验证
SAML 身份验证
全局配置
需要通过环境变量EXTERNAL_AUTH 来启用特定的身份验证模块。该环境变量指定要激活哪些外部身份验证方式。可用选项如下(小写):
- saml
- ldap
- oidc
SSO 建议
我针对 Overleaf 测试了 saml、ldap 和 oauth。saml 和 oauth 在 Overleaf 中都运行良好,但 ldap 则视情况而定。它在 https://docs.goauthentik.io/ 上无法正常工作,但在 openLDAP(https://github.com/rroemhild/docker-test-openldap)上运行良好。我们需要更新 passport-ldapauth。最近我尝试用 https://goauthentik.io/ 测试 Overleaf 的 LDAP,结果失败了。将 “passport-ldapauth” 更新到 3.0.0 之后,一切都正常了。原来的版本是 2.x.x,那已经是 6 年前的版本了。