

Den här funktionen är utvecklad av yu-i-i/overleaf-cep.
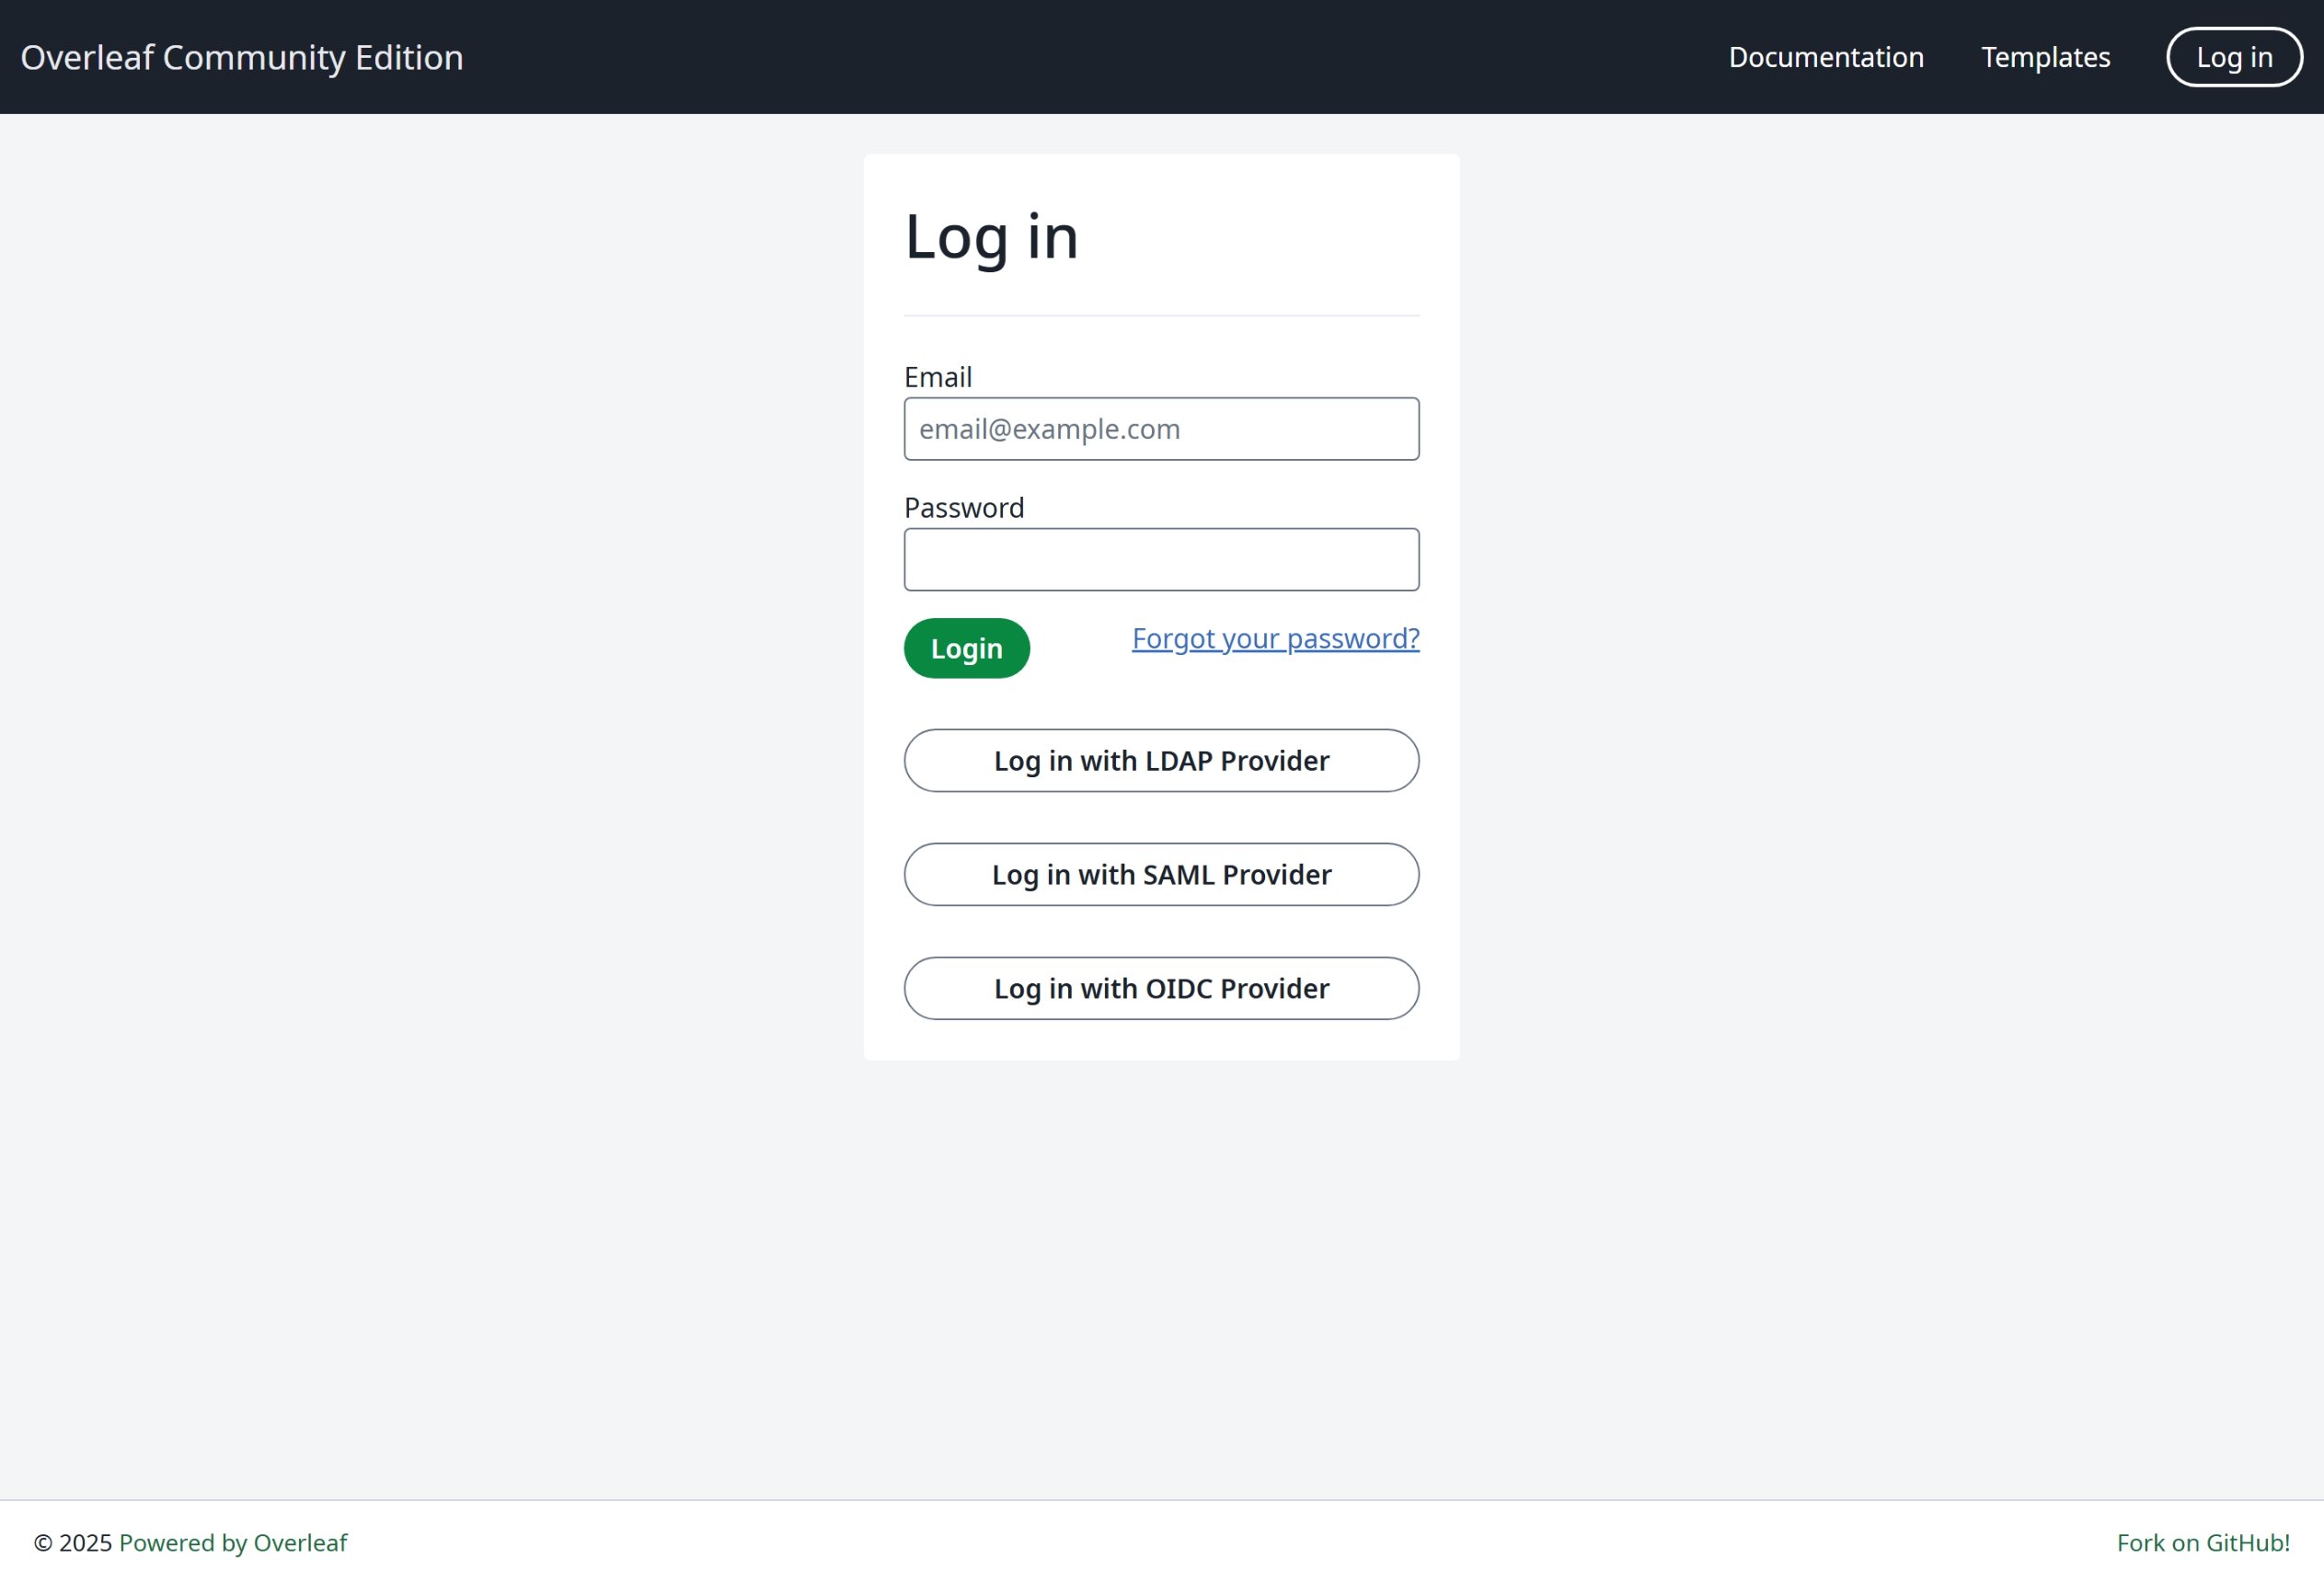
OIDC-autentisering
LDAP-autentisering
SAML-autentisering
Global konfiguration
MiljövariabelnEXTERNAL_AUTH krävs för att aktivera den specifika autentiseringsmodulen. Den här miljövariabeln anger vilka externa autentiseringsmetoder som är aktiverade. Tillgängliga alternativ är (med gemener):
- saml
- ldap
- oidc
Förslag för SSO
Jag har testat SAML, LDAP och OAuth för Overleaf. Både SAML och OAuth fungerar bra i Overleaf, men för LDAP beror det på. Det fungerar inte bra med https://docs.goauthentik.io/, men det fungerar bra med OpenLDAP (https://github.com/rroemhild/docker-test-openldap).Vi behöver uppdatera passport-ldapauth. Nyligen försökte jag testa Overleaf LDAP med https://goauthentik.io/, och det misslyckades. Efter att jag uppdaterat “passport-ldapauth” till 3.0.0 fungerade allt bra.Den ursprungliga versionen är 2.x.x, som är sex år gammal.