

bin/init --tls, чтобы инициализировать локальную конфигурацию с настройками прокси NGINX или добавить настройки прокси NGINX в уже существующую локальную конфигурацию. В config/nginx/certs/overleaf_key.pem создаётся образец закрытого ключа, а в config/nginx/certs/overleaf_certificate.pem — фиктивный сертификат. Либо замените их своими настоящими закрытым ключом и сертификатом, либо укажите пути к ним в переменных TLS_PRIVATE_KEY_PATH и TLS_CERTIFICATE_PATH соответственно.
Образцы файлов представляют собой самоподписанный сертификат для example.com, которому браузеры не доверяют, поэтому используйте их только для тестирования. Для реального развёртывания получите сертификат для имени хоста из OVERLEAF_SITE_URL в центре сертификации, например в Let’s Encrypt с помощью ACME-клиента, или во внутреннем центре сертификации вашей организации. Файл сертификата должен содержать промежуточные сертификаты после вашего собственного, как того ожидает NGINX.
Конфигурация NGINX по умолчанию находится в config/nginx/nginx.conf, и её можно адаптировать под свои требования. Путь к файлу конфигурации можно изменить с помощью переменной NGINX_CONFIG_PATH.
Если ваше развёртывание основано на docker-compose.yml или вы управляете собственным обратным прокси NGINX, пример файла nginx.conf можно посмотреть здесь.
config/overleaf.rc, если его там ещё нет:
Если вы используете внешний TLS-прокси (то есть не управляемый Overleaf Toolkit), убедитесь, что в файле
config/variables.env задано OVERLEAF_TRUSTED_PROXY_IPS=loopback,<ip-of-your-tls-proxy>, например OVERLEAF_TRUSTED_PROXY_IPS=loopback,192.168.13.37.Если для локальной сети вы используете подсеть из диапазона
172.16.0.0/12 (подсеть по умолчанию для сетей Docker), необходимо задать OVERLEAF_TRUSTED_PROXY_IPS=loopback,<network> в файле config/variables.env, где <network> — значение IPAM -> Config -> Subnet из вывода docker inspect overleaf_default, например OVERLEAF_TRUSTED_PROXY_IPS=loopback,172.19.0.0/16. Это нужно для предотвращения подделки заголовков X-Forwarded.Если
OVERLEAF_TRUSTED_PROXY_IPS не задана вручную, по умолчанию используется значение loopback. При ручной настройке обязательно включите loopback (или 127.0.0.1) — это обеспечивает доверие к экземпляру nginx, работающему внутри контейнера sharelatex. Допускаются только IP-адреса и диапазоны CIDR: не добавляйте имена хостов, например localhost, иначе Overleaf не запустится и будет возвращать 502 Bad Gateway./user/sessions должен отображаться ваш публичный IP-адрес, например так:
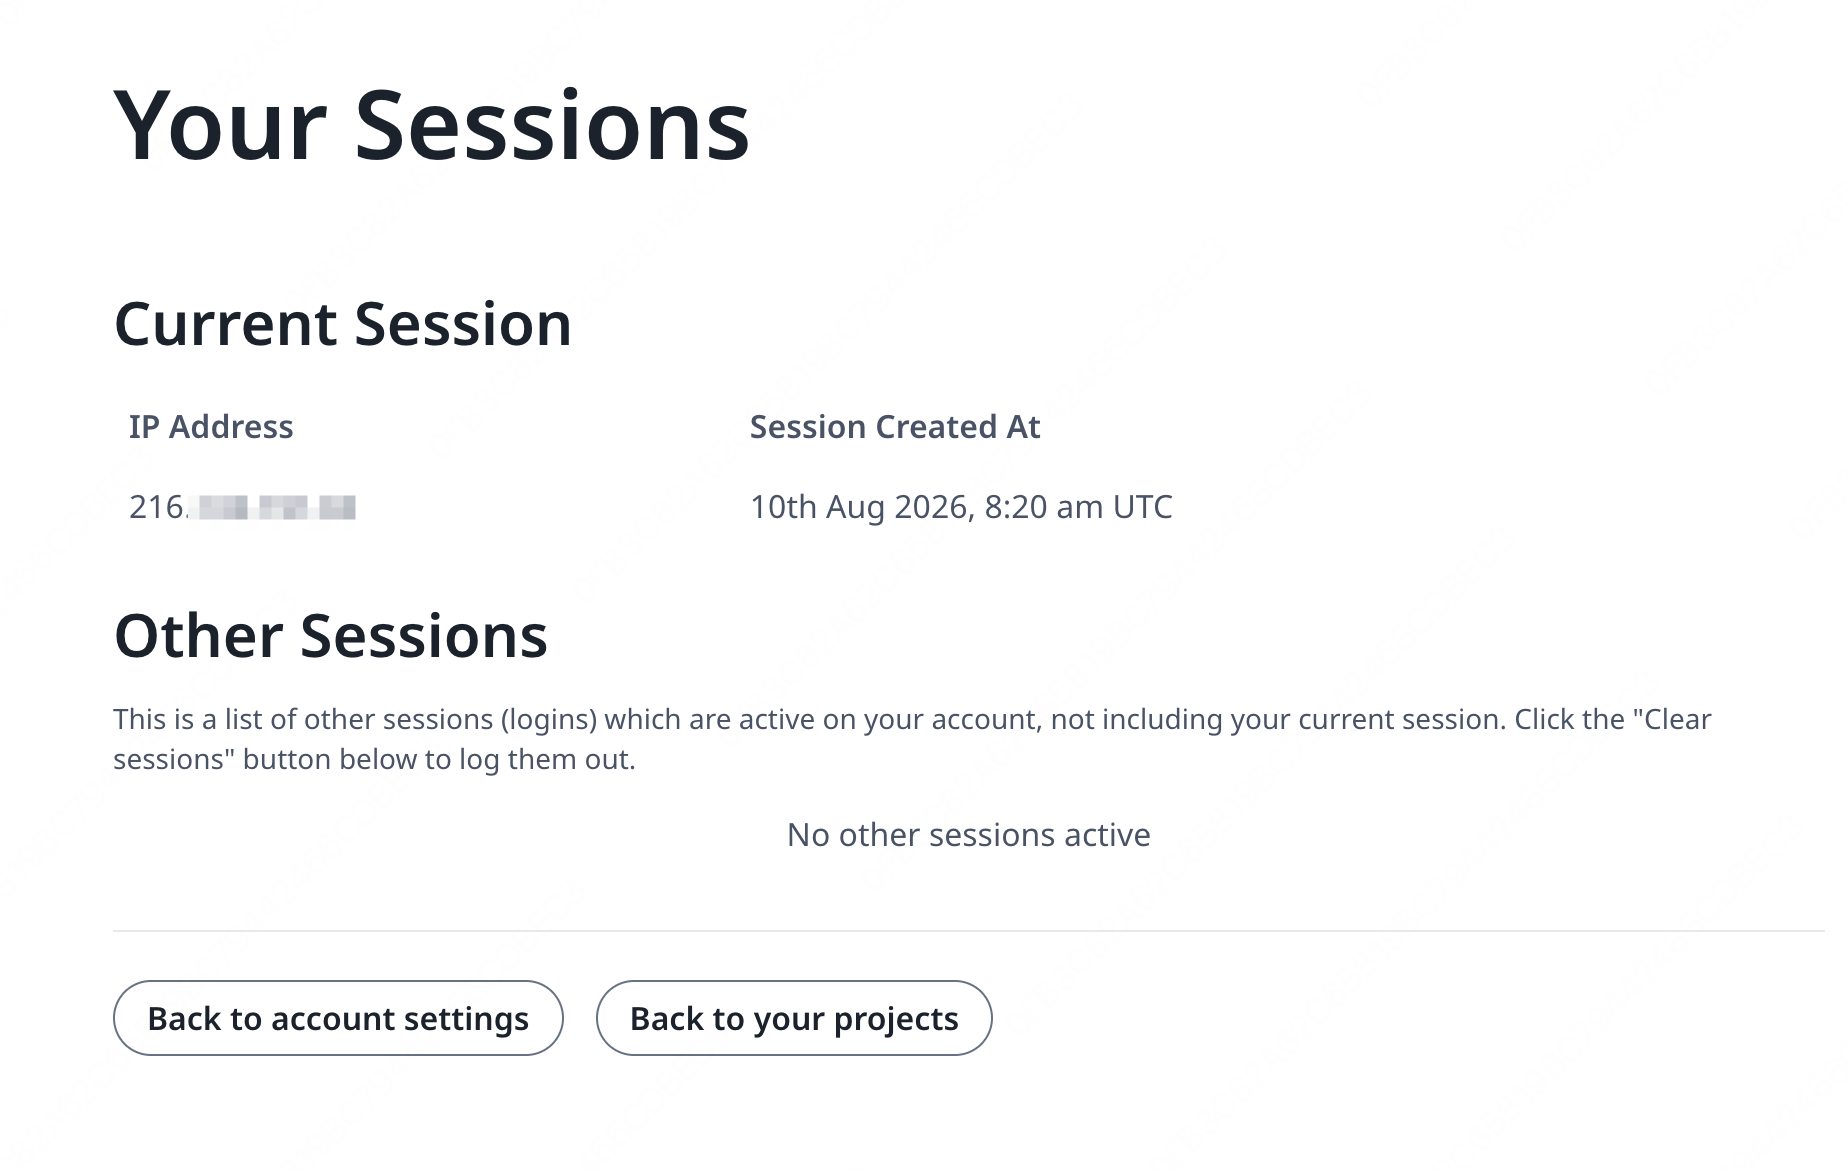
127.0.0.1 или является адресом частной/локальной сети, проверьте настройки доверенных прокси, особенно значение OVERLEAF_TRUSTED_PROXY_IPS.
Чтобы запустить прокси, измените значение переменной NGINX_ENABLED в config/overleaf.rc с false на true и снова выполните bin/up.
По умолчанию веб-интерфейс HTTPS будет доступен по адресу https://127.0.1.1:443. Соединения с http://127.0.1.1:80 будут перенаправляться на https://127.0.1.1:443. Чтобы изменить IP-адрес, который прослушивает NGINX, задайте переменные NGINX_HTTP_LISTEN_IP и NGINX_TLS_LISTEN_IP. Порты можно изменить с помощью переменных NGINX_HTTP_PORT и TLS_PORT.
Если NGINX не запускается с сообщением об ошибке Error starting userland proxy: listen tcp4 ... bind: address already in use, убедитесь, что OVERLEAF_LISTEN_IP:OVERLEAF_PORT не пересекается с NGINX_HTTP_LISTEN_IP:NGINX_HTTP_PORT.
Вопросы и ответы
Нужны ли дополнительные настройки при работе за Cloudflare Tunnel?
Нужны ли дополнительные настройки при работе за Cloudflare Tunnel?
Ответ: Относитесь к туннелю как к любому внешнему TLS-прокси. В
config/variables.env задайте в OVERLEAF_SITE_URL ваш адрес https://, установите OVERLEAF_SECURE_COOKIE=true и добавьте подсеть сети, из которой подключается туннель, в OVERLEAF_TRUSTED_PROXY_IPS, например OVERLEAF_TRUSTED_PROXY_IPS=loopback,<subnet>; подсеть можно узнать командой docker network inspect <network>. Если cloudflared работает в контейнере во внешней сети, подключите сервис sharelatex к этой сети в config/docker-compose.override.yml, сохранив default в его списке networks, чтобы он по-прежнему мог обращаться к mongo и redis, и направьте туннель на http://sharelatex:80. Затем выполните bin/up -d и убедитесь, что на странице /user/sessions отображается ваш публичный IP-адрес.