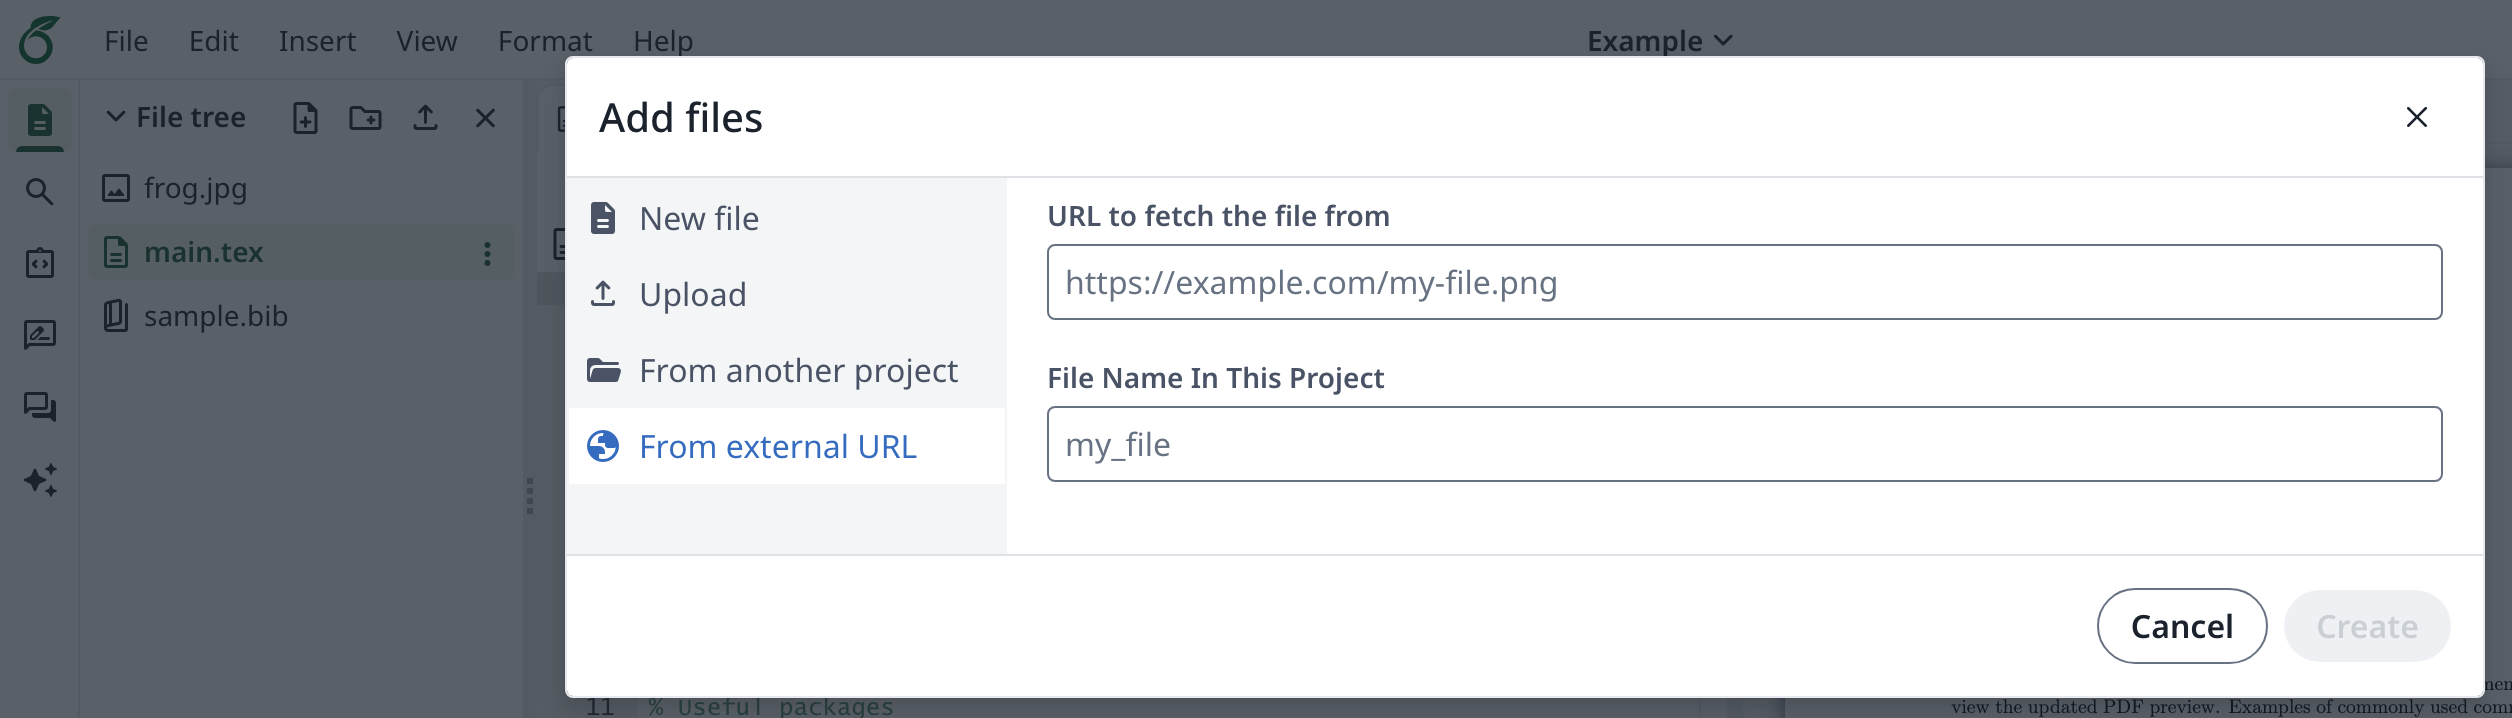
Функция “From External URL”
Чтобы включить функцию “From External URL”, переменная ENABLED_LINKED_FILE_TYPES должна включать тип url:
Это расширит как меню Add Files, так и выпадающий список Insert Figure на панели инструментов: меню Add Files позволяет добавить файл в проект по его URL, а список Insert Figure — вставить изображение в документ непосредственно по его URL.
Примечание о безопасности
Когда пользователи добавляют в свои проекты ссылку на внешний файл, этот файл загружается от имени сервера, на котором установлен Overleaf.
Если сервер Overleaf размещён в частной сети, где также есть внутренние HTTP-серверы (предназначенные только для внутреннего использования), пользователь с доступом к Overleaf потенциально может получить данные этих внутренних сервисов.
Чтобы этого не допустить, ссылки на внешние файлы не должны указывать на серверы, IP-адреса которых входят в один из запрещённых сетевых диапазонов:
127.0.0.0/8 (loopback)169.254.0.0/16 (link-local)10.0.0.0/8 (частная сеть)172.16.0.0/12 (частная сеть)192.168.0.0/16 (частная сеть)
Кроме того, добавлена следующая переменная окружения:
OVERLEAF_LINKED_URL_BLOCKED_NETWORKS
- Список сетей в нотации CIDR, разделённых пробелами, из которых запрещено загружать внешние ресурсы. Как правило, сюда следует включить внутреннюю сеть организации.
- Пример:
OVERLEAF_LINKED_URL_BLOCKED_NETWORKS=123.123.0.0/16 124.124.124.0/24
Однако во многих организациях серверы внутренней сети могут также размещать данные, которые должны быть общедоступны. Чтобы разрешить доступ к определённым ресурсам, даже если вся сеть заблокирована, предусмотрена следующая переменная окружения:
OVERLEAF_LINKED_URL_ALLOWED_RESOURCES
- Регулярное выражение, определяющее разрешённые веб-ресурсы, из которых можно загружать внешние файлы. Если URL соответствует этому регулярному выражению, доступ к нему предоставляется, даже если его сеть в остальном заблокирована.
-
Пример: чтобы разрешить URL вида
https://www.example.com/~john/pictures/frog.jpg и http://www.example.com/public/whatever/lit.bib:
OVERLEAF_LINKED_URL_ALLOWED_RESOURCES=^https?://www\.example\.com/(?:~[^/]+|public)(?:/.*)?
-
Пример: чтобы запретить URL вида
http://www.example.com/private/whatever/file, разрешив при этом все остальные ресурсы вне поддерева private:
OVERLEAF_LINKED_URL_ALLOWED_RESOURCES=^https?://www\.example\.com/(?!private)(?:.*)
Исходящий прокси
Начиная с повторно выпущенной версии v6.3.0 (3 октября 2026 г.), можно настроить исходящий HTTP(S)-прокси, если серверу он нужен для доступа в интернет. Это также относится к внешним ресурсам ZIP и TeX, загружаемым через Open in Overleaf API. Настройте следующую переменную:
OVERLEAF_LINKED_URL_OUTBOUND_PROXY
- URL HTTP(S)-прокси, используемого для всех запросов внешних файлов. Не задавайте её, чтобы подключаться напрямую.
- Пример:
OVERLEAF_LINKED_URL_OUTBOUND_PROXY=http://proxy.internal:3128
- Когда прокси задан, имена хостов разрешаются прокси-сервером, а не сервером Overleaf, поэтому
OVERLEAF_LINKED_URL_BLOCKED_NETWORKS и перечисленные выше запрещённые диапазоны применяются только к URL, содержащим IP-адрес. Прокси должен блокировать доступ к вашим внутренним сетям.
Последнее изменение 5 октября 2026 г.