

Эта функция разработана в yu-i-i/overleaf-cep.
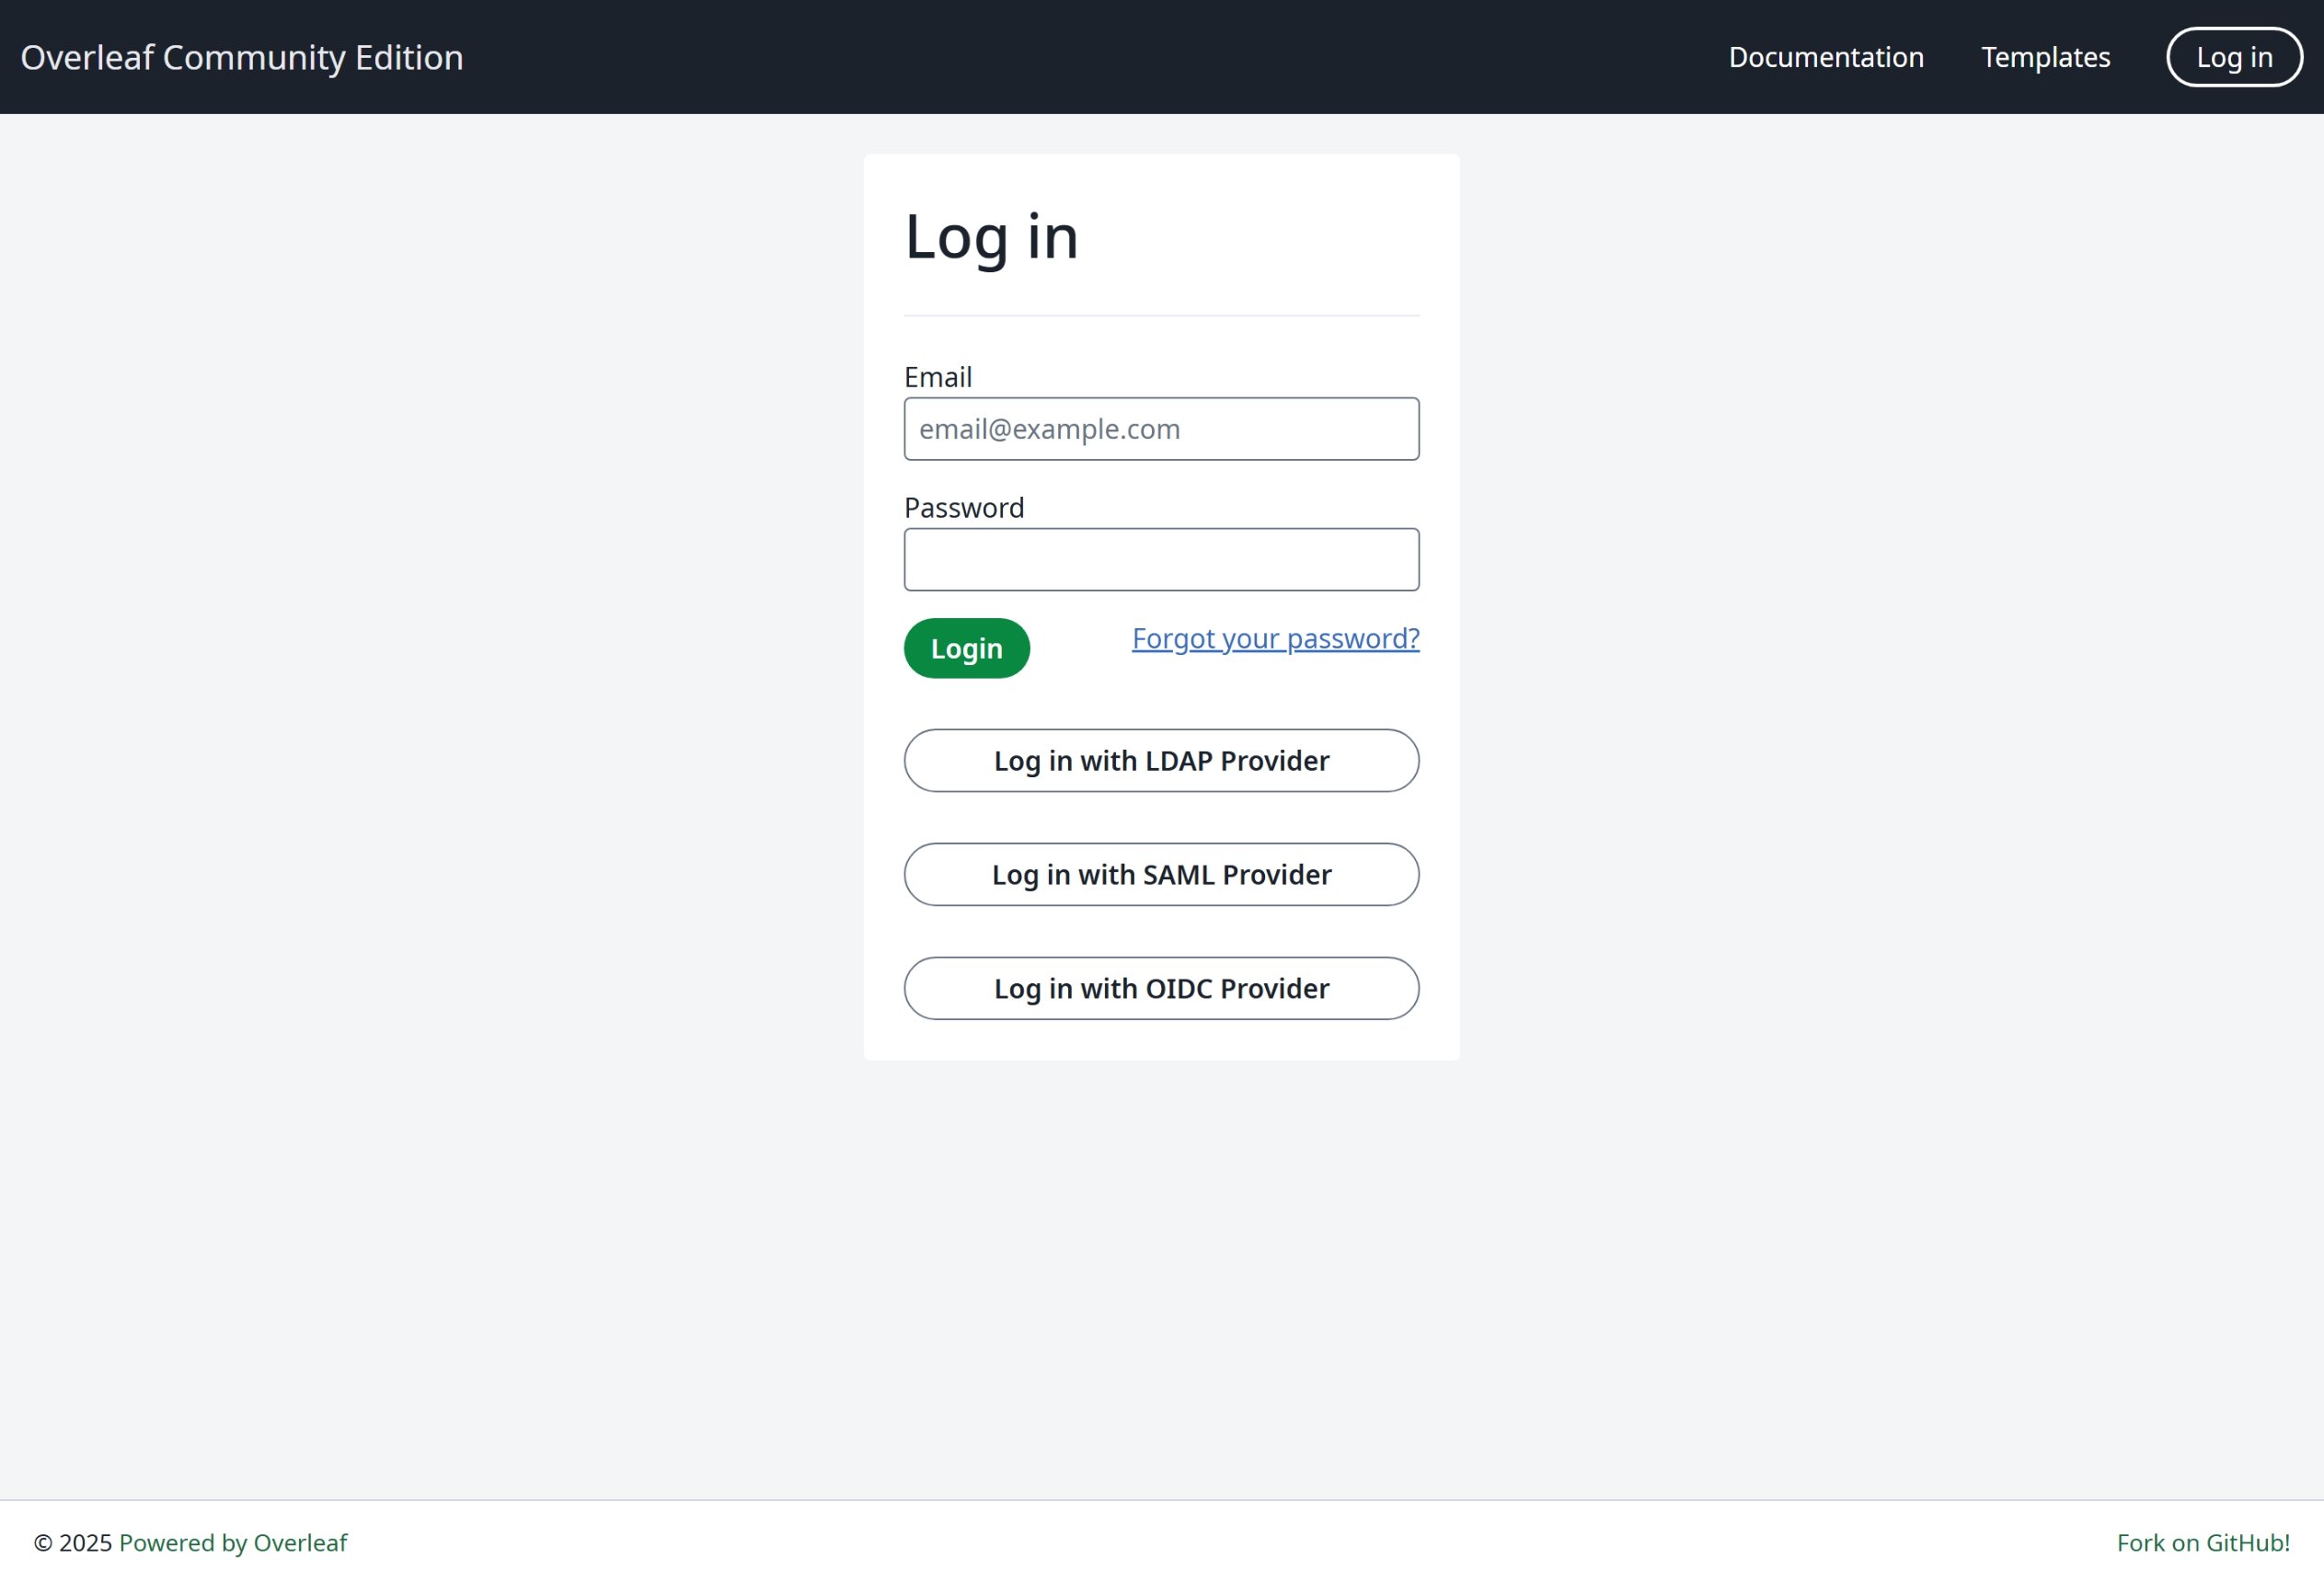
Поддерживаются 3 метода аутентификации. После настройки вы сможете входить с помощью следующих вариантов, как показано на изображении ниже.
Мы настоятельно рекомендуем использовать OIDC, так как это наиболее универсальный метод.

Аутентификация OIDC

Аутентификация LDAP

Аутентификация SAML

Глобальная настройка

Для включения конкретного модуля аутентификации необходима переменная окружения EXTERNAL_AUTH. Она определяет, какие внешние методы аутентификации активированы. Доступные значения (в нижнем регистре):
  • saml
  • ldap
  • oidc

Рекомендации по SSO

Я протестировал SAML, LDAP и OAuth с Overleaf. SAML и OAuth работают в Overleaf хорошо, а с LDAP — по-разному. Он плохо работает с https://docs.goauthentik.io/, но хорошо работает с OpenLDAP (https://github.com/rroemhild/docker-test-openldap).
Нам нужно обновить passport-ldapauth: недавно я пытался протестировать LDAP в Overleaf с https://goauthentik.io/, и попытка не удалась. После обновления “passport-ldapauth” до версии 3.0.0 всё заработало.
Изначально использовалась версия 2.x.x, выпущенная 6 лет назад.
Я не уверен, в чём причина, поскольку все мы зависим от внешнего пакета для аутентификации через LDAP (а также SAML и OAuth). Если что-то не работает, то, скорее всего, та же ситуация будет и в Overleaf Server Pro, потому что мы просто передаём все переменные окружения во внутренний пакет; если в нём есть ошибки, мы пока не можем о них знать. Поэтому я настоятельно рекомендую пользователям настроить среду разработки для тестирования SSO со всем исходным кодом; инструкция доступна в разделе Setup Develop Environment (Local). В среде разработки все логи видны в терминале, что удобно для отладки. \
Последнее изменение 6 октября 2026 г.