

Ta funkcja została opracowana przez yu-i-i/overleaf-cep.
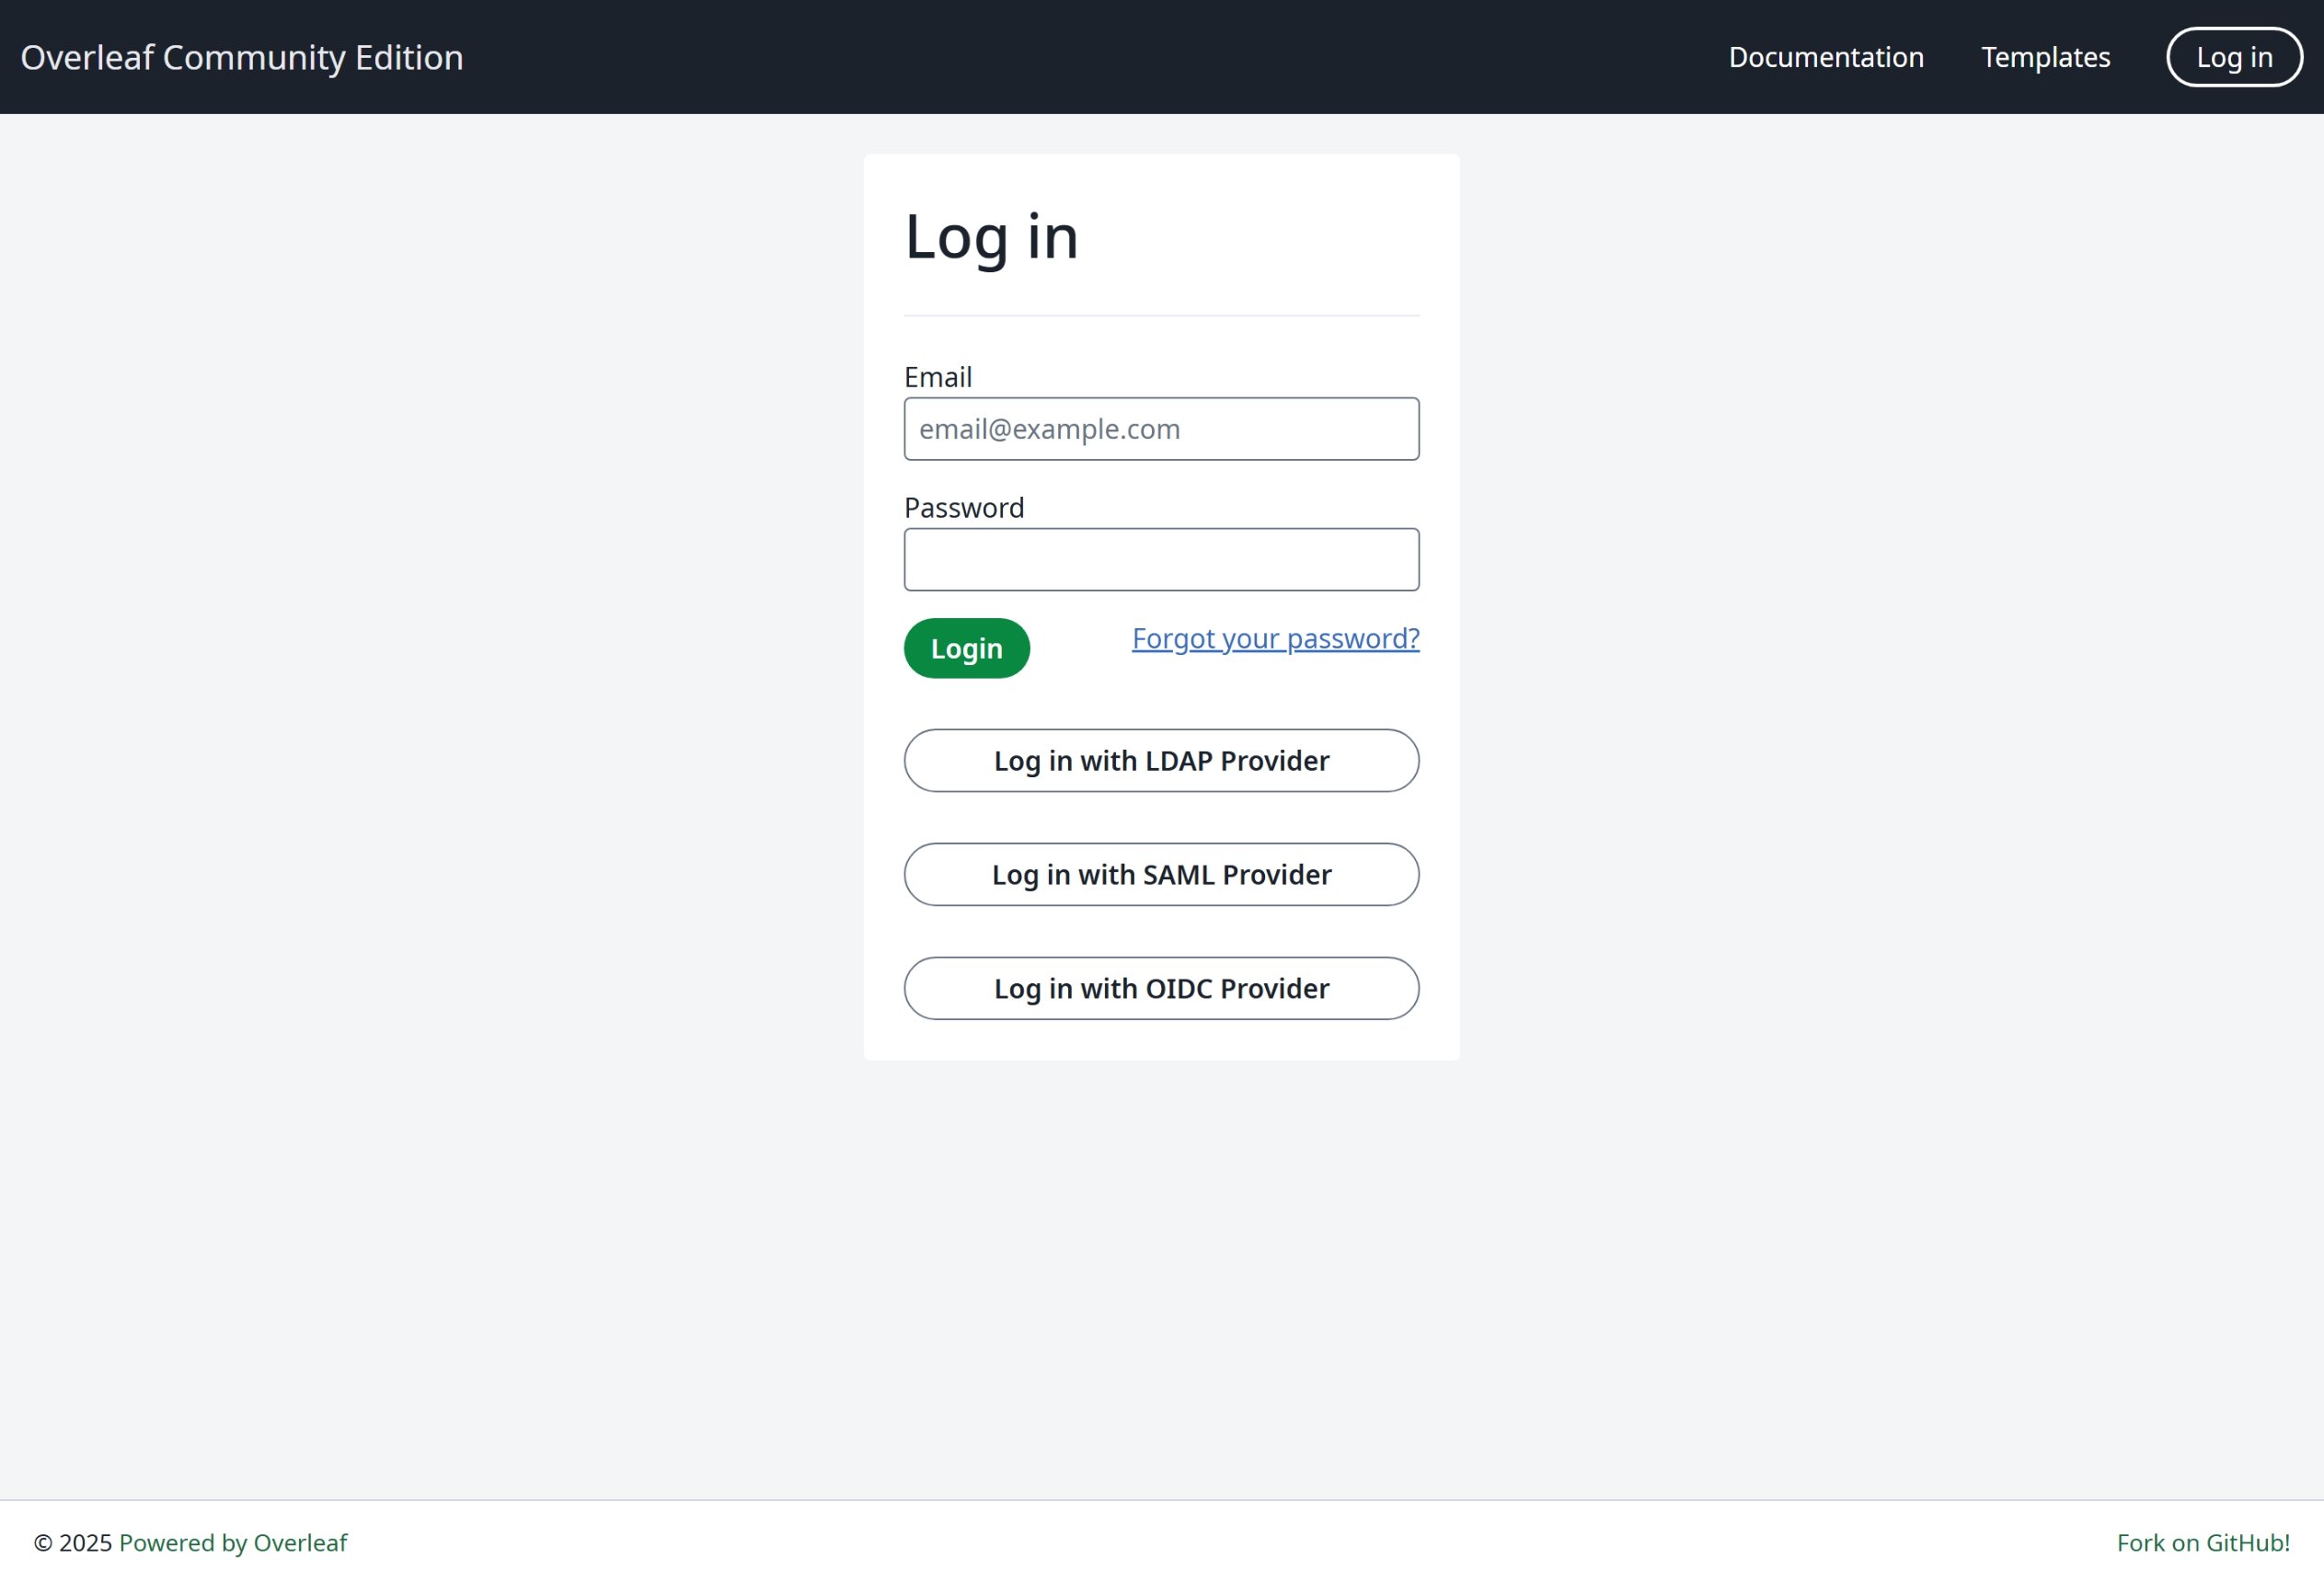
Obsługiwane są 3 metody uwierzytelniania. Po konfiguracji możesz logować się za pomocą następujących opcji, jak pokazano na obrazku poniżej.
Zdecydowanie zalecamy korzystanie z OIDC, ponieważ jest to najbardziej uniwersalna metoda.

Uwierzytelnianie OIDC

Uwierzytelnianie LDAP

Uwierzytelnianie SAML

Konfiguracja globalna

Zmienna środowiskowa EXTERNAL_AUTH jest wymagana do włączenia konkretnego modułu uwierzytelniania. Określa ona, które zewnętrzne metody uwierzytelniania są aktywne. Dostępne opcje (małymi literami):
  • saml
  • ldap
  • oidc

Wskazówki dotyczące SSO

Przetestowałem saml, ldap i oauth w Overleaf. Zarówno saml, jak i oauth działają w Overleaf dobrze, ale w przypadku ldap — to zależy. Nie działa dobrze z https://docs.goauthentik.io/, ale działa dobrze z openLDAP (https://github.com/rroemhild/docker-test-openldap).
Musimy zaktualizować passport-ldapauth. Niedawno próbowałem przetestować LDAP w Overleaf z https://goauthentik.io/ i test się nie powiódł. Po aktualizacji “passport-ldapauth” do wersji 3.0.0 wszystko działa poprawnie.
Pierwotnie używana była wersja 2.x.x sprzed 6 lat.
Nie jestem pewien przyczyny, ponieważ wszyscy polegamy na zewnętrznym pakiecie do uwierzytelniania LDAP (a także saml i oauth). Jeśli coś nie działa, sytuacja może być taka sama w Overleaf Server Pro, ponieważ po prostu przekazujemy wszystkie zmienne środowiskowe do wewnętrznego pakietu — jeśli są w nim jakieś błędy, obecnie nie mamy o nich wiedzy. Dlatego zdecydowanie zalecamy użytkownikom skonfigurowanie środowiska deweloperskiego, aby testować SSO z pełnym kodem źródłowym, co opisano w Konfiguracja środowiska deweloperskiego (lokalnie). W środowisku deweloperskim wszystkie logi są widoczne w terminalu, co ułatwia debugowanie. \
Ostatnia modyfikacja 6 października 2026