

Deze functionaliteit wordt geleverd door ayaka-notes/ayakaleaf-pro met ondersteuning voor OAuth 2.0 en is beschikbaar vanaf v6.3.0. We horen graag je feedback als je problemen tegenkomt.
Mendeley-integratie instellen
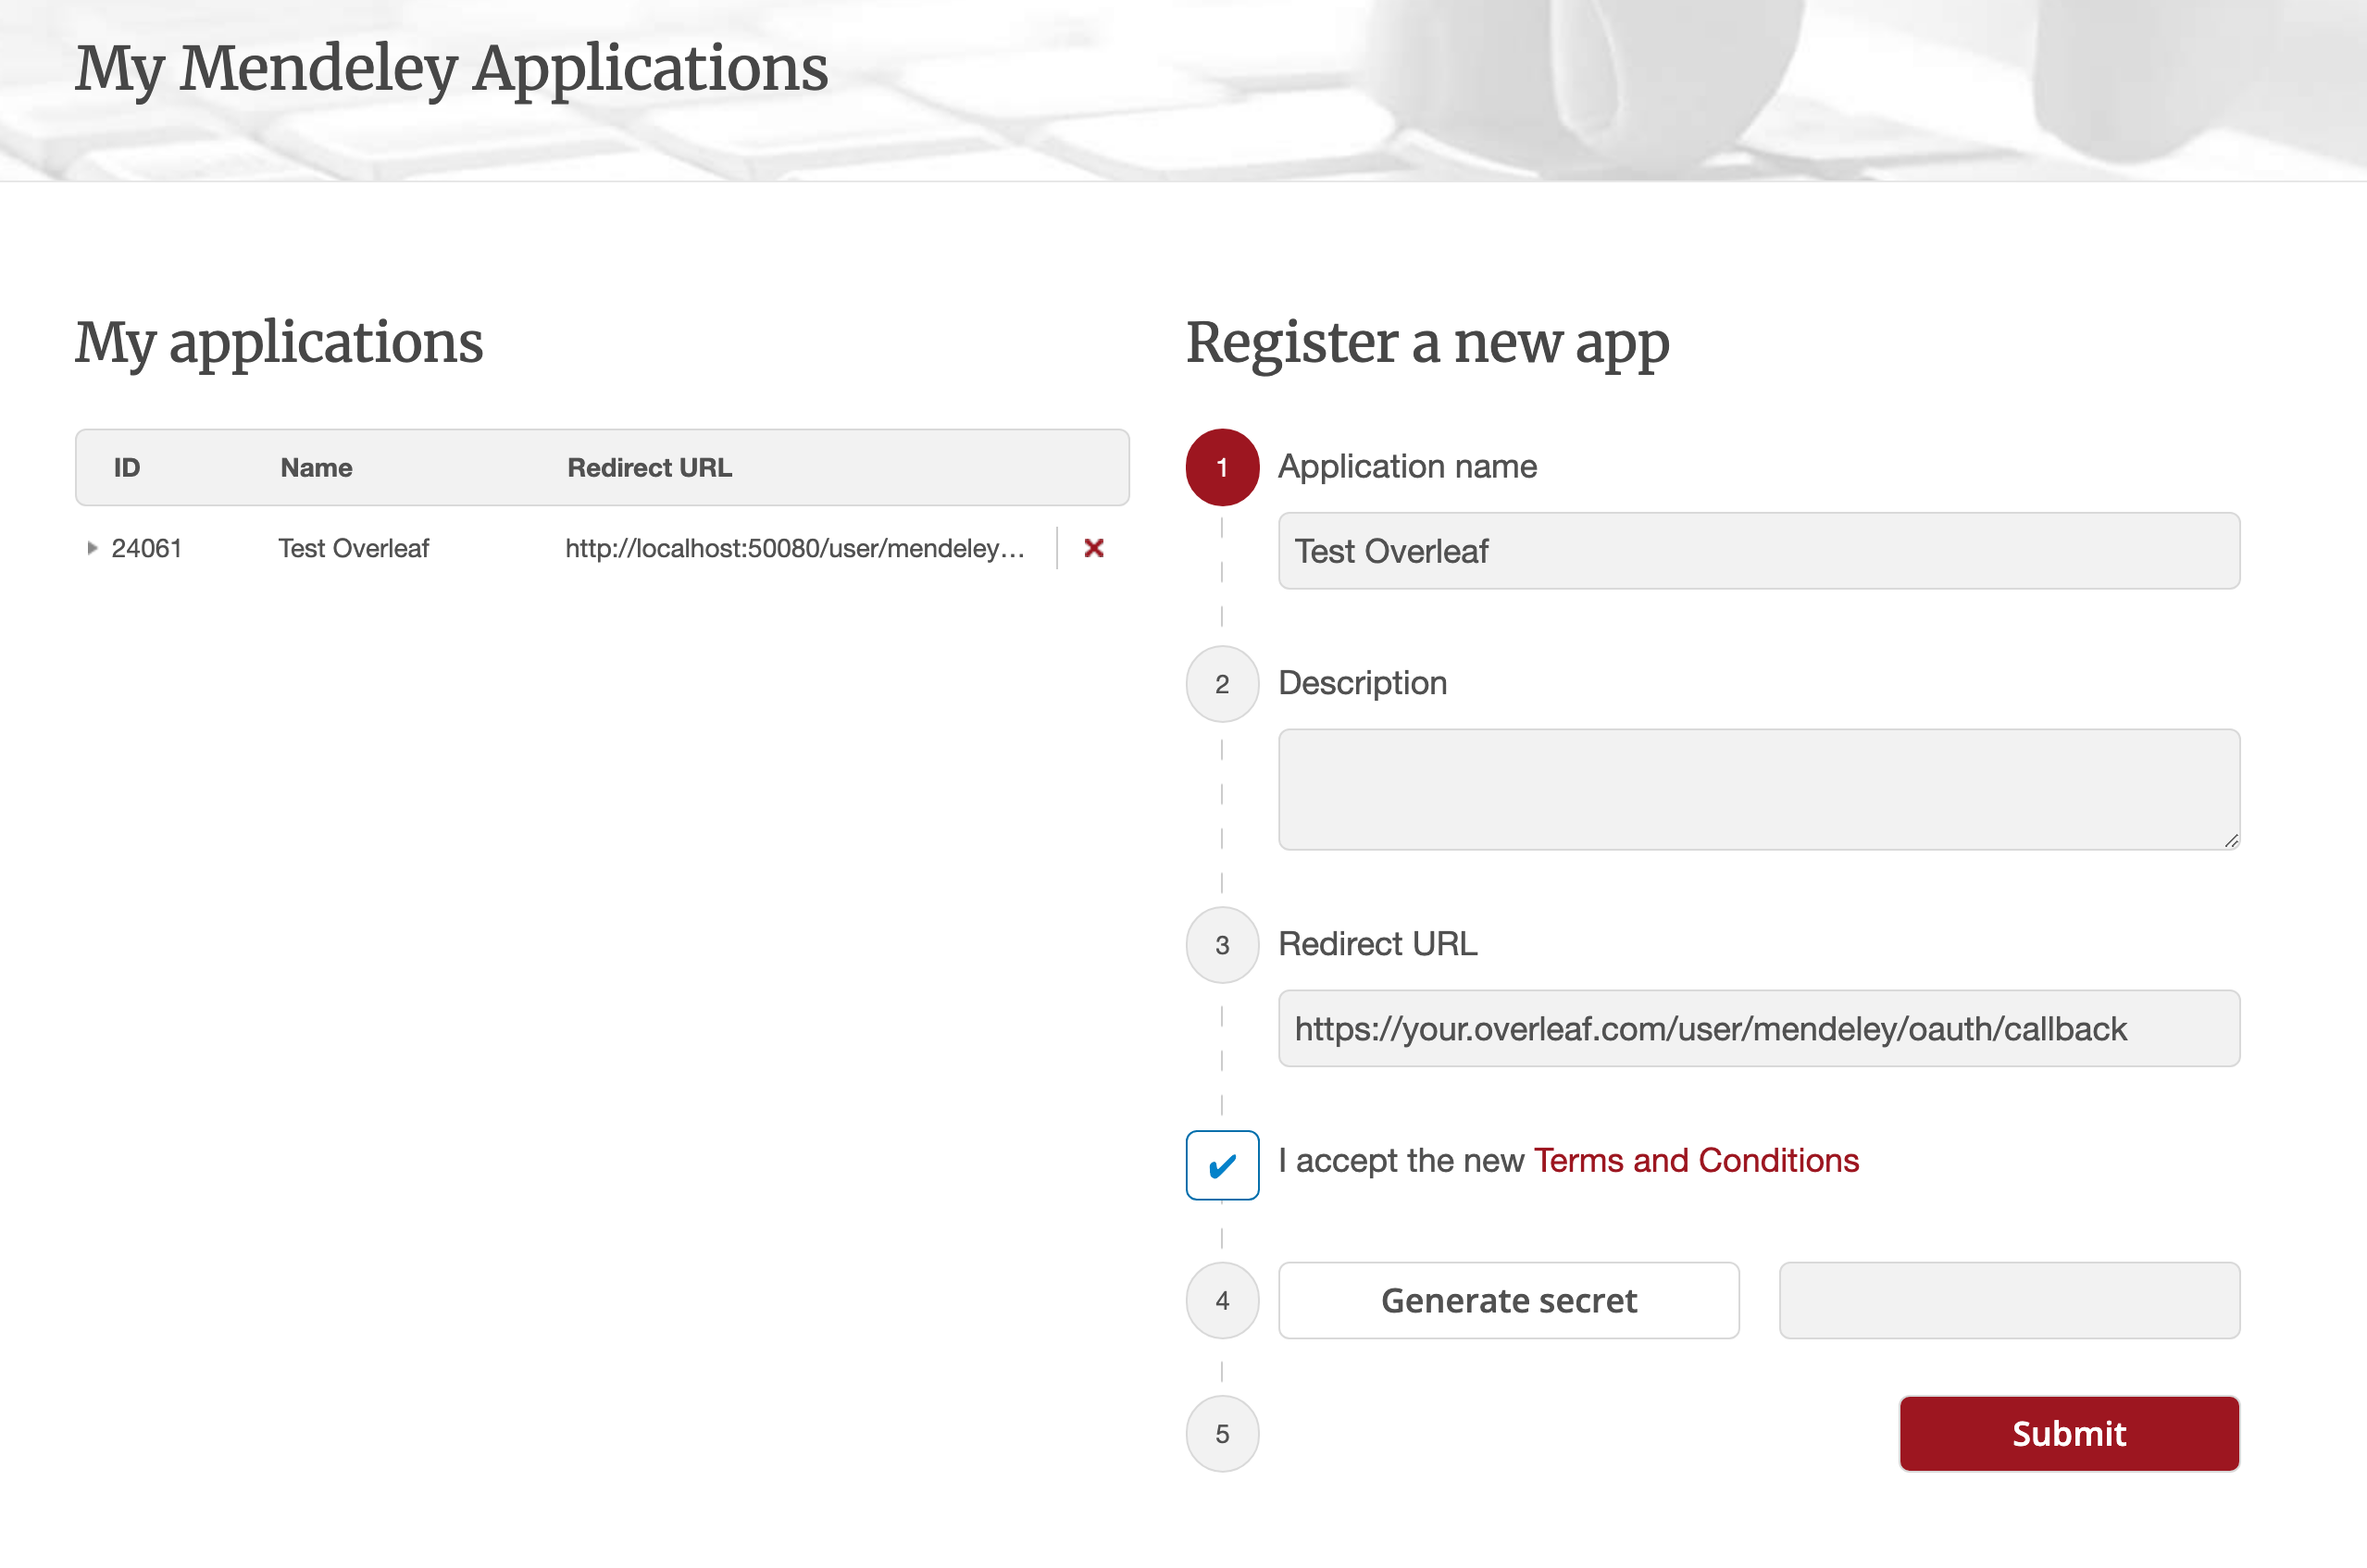
- Ga naar deze link om een Mendeley OAuth-applicatie te registreren
- Stel de Redirect URL in op:
${OVERLEAF_SITE_URL}/user/mendeley/oauth/callback - Noteer de gegenereerde ID (meestal numeriek, zoals
24061hieronder) en het Secret van je applicatie - Pas je
config/variables.envaan - Laat de Authorisation Flow gewoon op Elsevier staan (aanbevolen)
config/variables.env
mendeley moet zijn opgenomen in ENABLED_LINKED_FILE_TYPES (houd ook zotero in de lijst als je beide gebruikt). MENDELEY_CLIENT_ID en MENDELEY_CLIENT_SECRET komen van je geregistreerde OAuth-applicatie. Het cipher-wachtwoord versleutelt de Mendeley OAuth-tokens in MongoDB (genereer er een met openssl rand -hex 32); zonder dit wachtwoord wordt bij het eerste gebruik een sleutelbestand in het datavolume gegenereerd. Stel optioneel MENDELEY_PROXY_URL in om de server-side Mendeley-verzoeken (OAuth + API) via een HTTP-proxy te laten lopen die bereikbaar is vanuit de web-container.Opmerkingen
Omdat Ayakaleaf een samenwerkingsplatform is, mag om de beveiliging te verbeteren vanaf versie 6.3.0 alleen de oorspronkelijke maker van een referentiebestand (
bib) het geïmporteerde bestand bijwerken.test.bib in het project aanmaakt dat is gekoppeld aan zijn eigen Zotero-account. Als een andere gebruiker, gebruiker B, het project via de gedeelde link opent, kan gebruiker B test.bib nog steeds lezen en downloaden, maar mag hij het bestand niet bijwerken of opnieuw importeren vanuit Zotero. Alleen gebruiker A, als oorspronkelijke maker van het referentiebestand, kan updates uitvoeren. Kortom: alleen de oorspronkelijke maker van het .bib-bestand heeft toestemming om het bij te werken.