

bin/init --tls uit om een lokale configuratie met NGINX-proxyconfiguratie te initialiseren, of om NGINX-proxyconfiguratie aan een bestaande lokale configuratie toe te voegen. Er wordt een voorbeeld-privésleutel aangemaakt in config/nginx/certs/overleaf_key.pem en een dummy-certificaat in config/nginx/certs/overleaf_certificate.pem. Vervang deze door je eigen privésleutel en certificaat, of stel de waarden van de variabelen TLS_PRIVATE_KEY_PATH en TLS_CERTIFICATE_PATH in op de paden van respectievelijk je eigen privésleutel en certificaat.
De voorbeeldbestanden vormen een zelfondertekend certificaat voor example.com, dat browsers niet vertrouwen, dus gebruik ze alleen om te testen. Haal voor een echte implementatie een certificaat voor de hostnaam in OVERLEAF_SITE_URL op bij een certificeringsinstantie, bijvoorbeeld bij Let’s Encrypt met een ACME-client, of bij de interne CA van je organisatie. Het certificaatbestand moet na je eigen certificaat de tussenliggende certificaten bevatten, zoals NGINX verwacht.
Een standaardconfiguratie voor NGINX staat in config/nginx/nginx.conf en kan naar wens worden aangepast. Het pad naar het configuratiebestand kan worden gewijzigd met de variabele NGINX_CONFIG_PATH.
Als je een deployment op basis van docker-compose.yml hebt, of je eigen NGINX-reverse-proxy beheert, kun je hier een voorbeeldbestand nginx.conf bekijken.
config/overleaf.rc als die er nog niet in staat:
Als je een externe TLS-proxy gebruikt (d.w.z. een die niet door de Overleaf Toolkit wordt beheerd), zorg er dan voor dat
OVERLEAF_TRUSTED_PROXY_IPS=loopback,<ip-of-your-tls-proxy> is ingesteld in je config/variables.env, bijvoorbeeld OVERLEAF_TRUSTED_PROXY_IPS=loopback,192.168.13.37.Als je voor je lokale netwerk een subnet uit
172.16.0.0/12 gebruikt (het standaardsubnet voor Docker-netwerken), moet je OVERLEAF_TRUSTED_PROXY_IPS=loopback,<network> instellen in je config/variables.env. Hierbij is <network> de waarde van IPAM -> Config -> Subnet in docker inspect overleaf_default, bijvoorbeeld OVERLEAF_TRUSTED_PROXY_IPS=loopback,172.19.0.0/16. Dit voorkomt het vervalsen van X-Forwarded-headers.Als
OVERLEAF_TRUSTED_PROXY_IPS niet handmatig is ingesteld, is de standaardwaarde loopback. Als je de waarde handmatig instelt, moet je loopback (of 127.0.0.1) opnemen, waarmee de nginx-instantie binnen de container sharelatex wordt vertrouwd. Alleen IP-adressen en CIDR-bereiken worden geaccepteerd: voeg geen hostnamen zoals localhost toe, anders start Overleaf niet en wordt 502 Bad Gateway geretourneerd./user/sessions moeten zien, zoals hier:
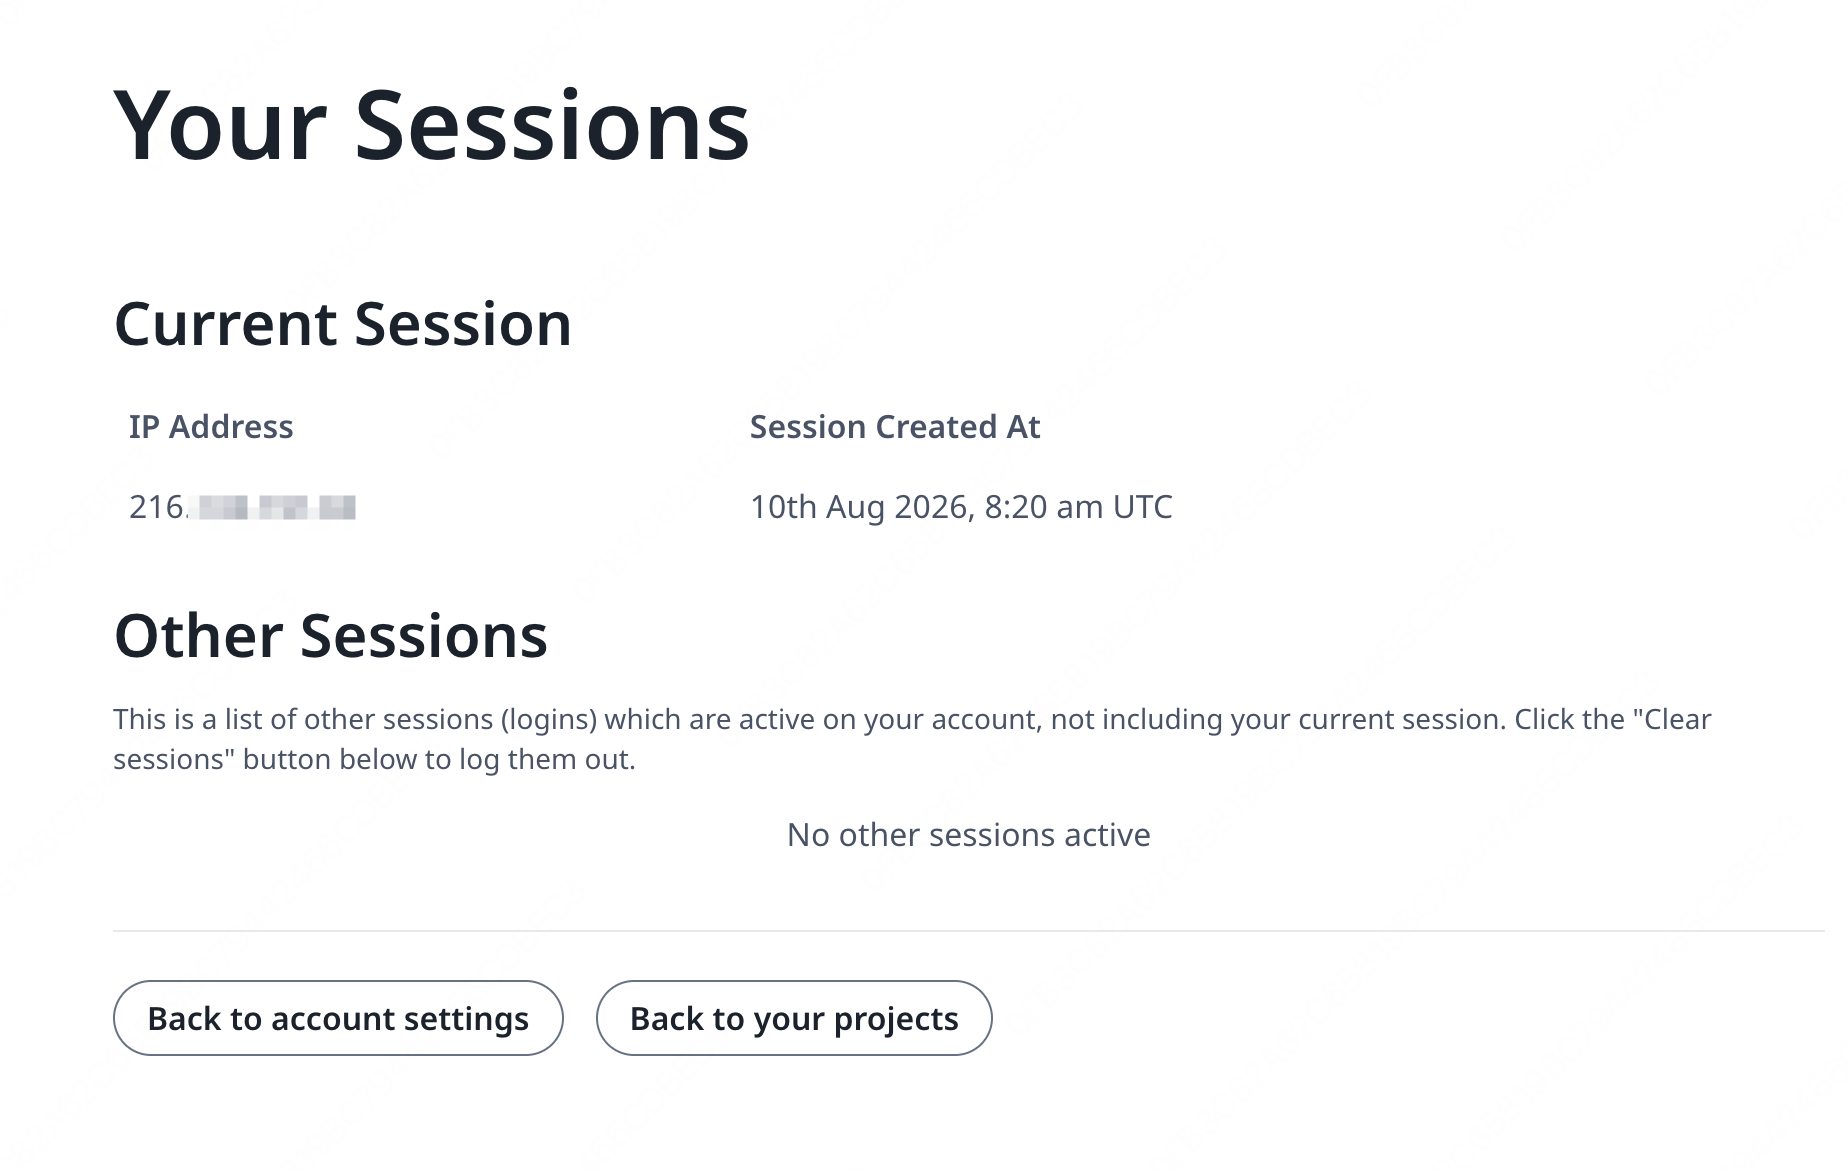
127.0.0.1 of een IP-adres uit een privé/lokaal netwerk is, controleer dan je configuratie van vertrouwde proxy’s, met name de waarde van OVERLEAF_TRUSTED_PROXY_IPS.
Om de proxy te starten, wijzig je de waarde van de variabele NGINX_ENABLED in config/overleaf.rc van false naar true en voer je bin/up opnieuw uit.
Standaard is de HTTPS-webinterface beschikbaar op https://127.0.1.1:443. Verbindingen met http://127.0.1.1:80 worden doorgestuurd naar https://127.0.1.1:443. Om het IP-adres te wijzigen waarop NGINX luistert, stel je de variabelen NGINX_HTTP_LISTEN_IP en NGINX_TLS_LISTEN_IP in. De poorten kunnen worden gewijzigd via de variabelen NGINX_HTTP_PORT en TLS_PORT.
Als NGINX niet start met de foutmelding Error starting userland proxy: listen tcp4 ... bind: address already in use, zorg er dan voor dat OVERLEAF_LISTEN_IP:OVERLEAF_PORT niet overlapt met NGINX_HTTP_LISTEN_IP:NGINX_HTTP_PORT.
Vragen en antwoorden
Heb ik extra instellingen nodig achter een Cloudflare Tunnel?
Heb ik extra instellingen nodig achter een Cloudflare Tunnel?
Antwoord: Behandel de tunnel zoals elke externe TLS-proxy. Stel in
config/variables.env OVERLEAF_SITE_URL in op je https://-adres, stel OVERLEAF_SECURE_COOKIE=true in en voeg het subnet van het netwerk waarvandaan de tunnel verbinding maakt toe aan OVERLEAF_TRUSTED_PROXY_IPS, bijvoorbeeld OVERLEAF_TRUSTED_PROXY_IPS=loopback,<subnet>; docker network inspect <network> toont het subnet. Als cloudflared in een container op een extern netwerk draait, koppel dan de service sharelatex aan dat netwerk in config/docker-compose.override.yml, waarbij je default in de lijst networks laat staan zodat de service mongo en redis nog steeds bereikt, en laat de tunnel naar http://sharelatex:80 wijzen. Voer daarna bin/up -d uit en controleer of /user/sessions je openbare IP-adres toont.