

Questa funzionalità è sviluppata da yu-i-i/overleaf-cep.
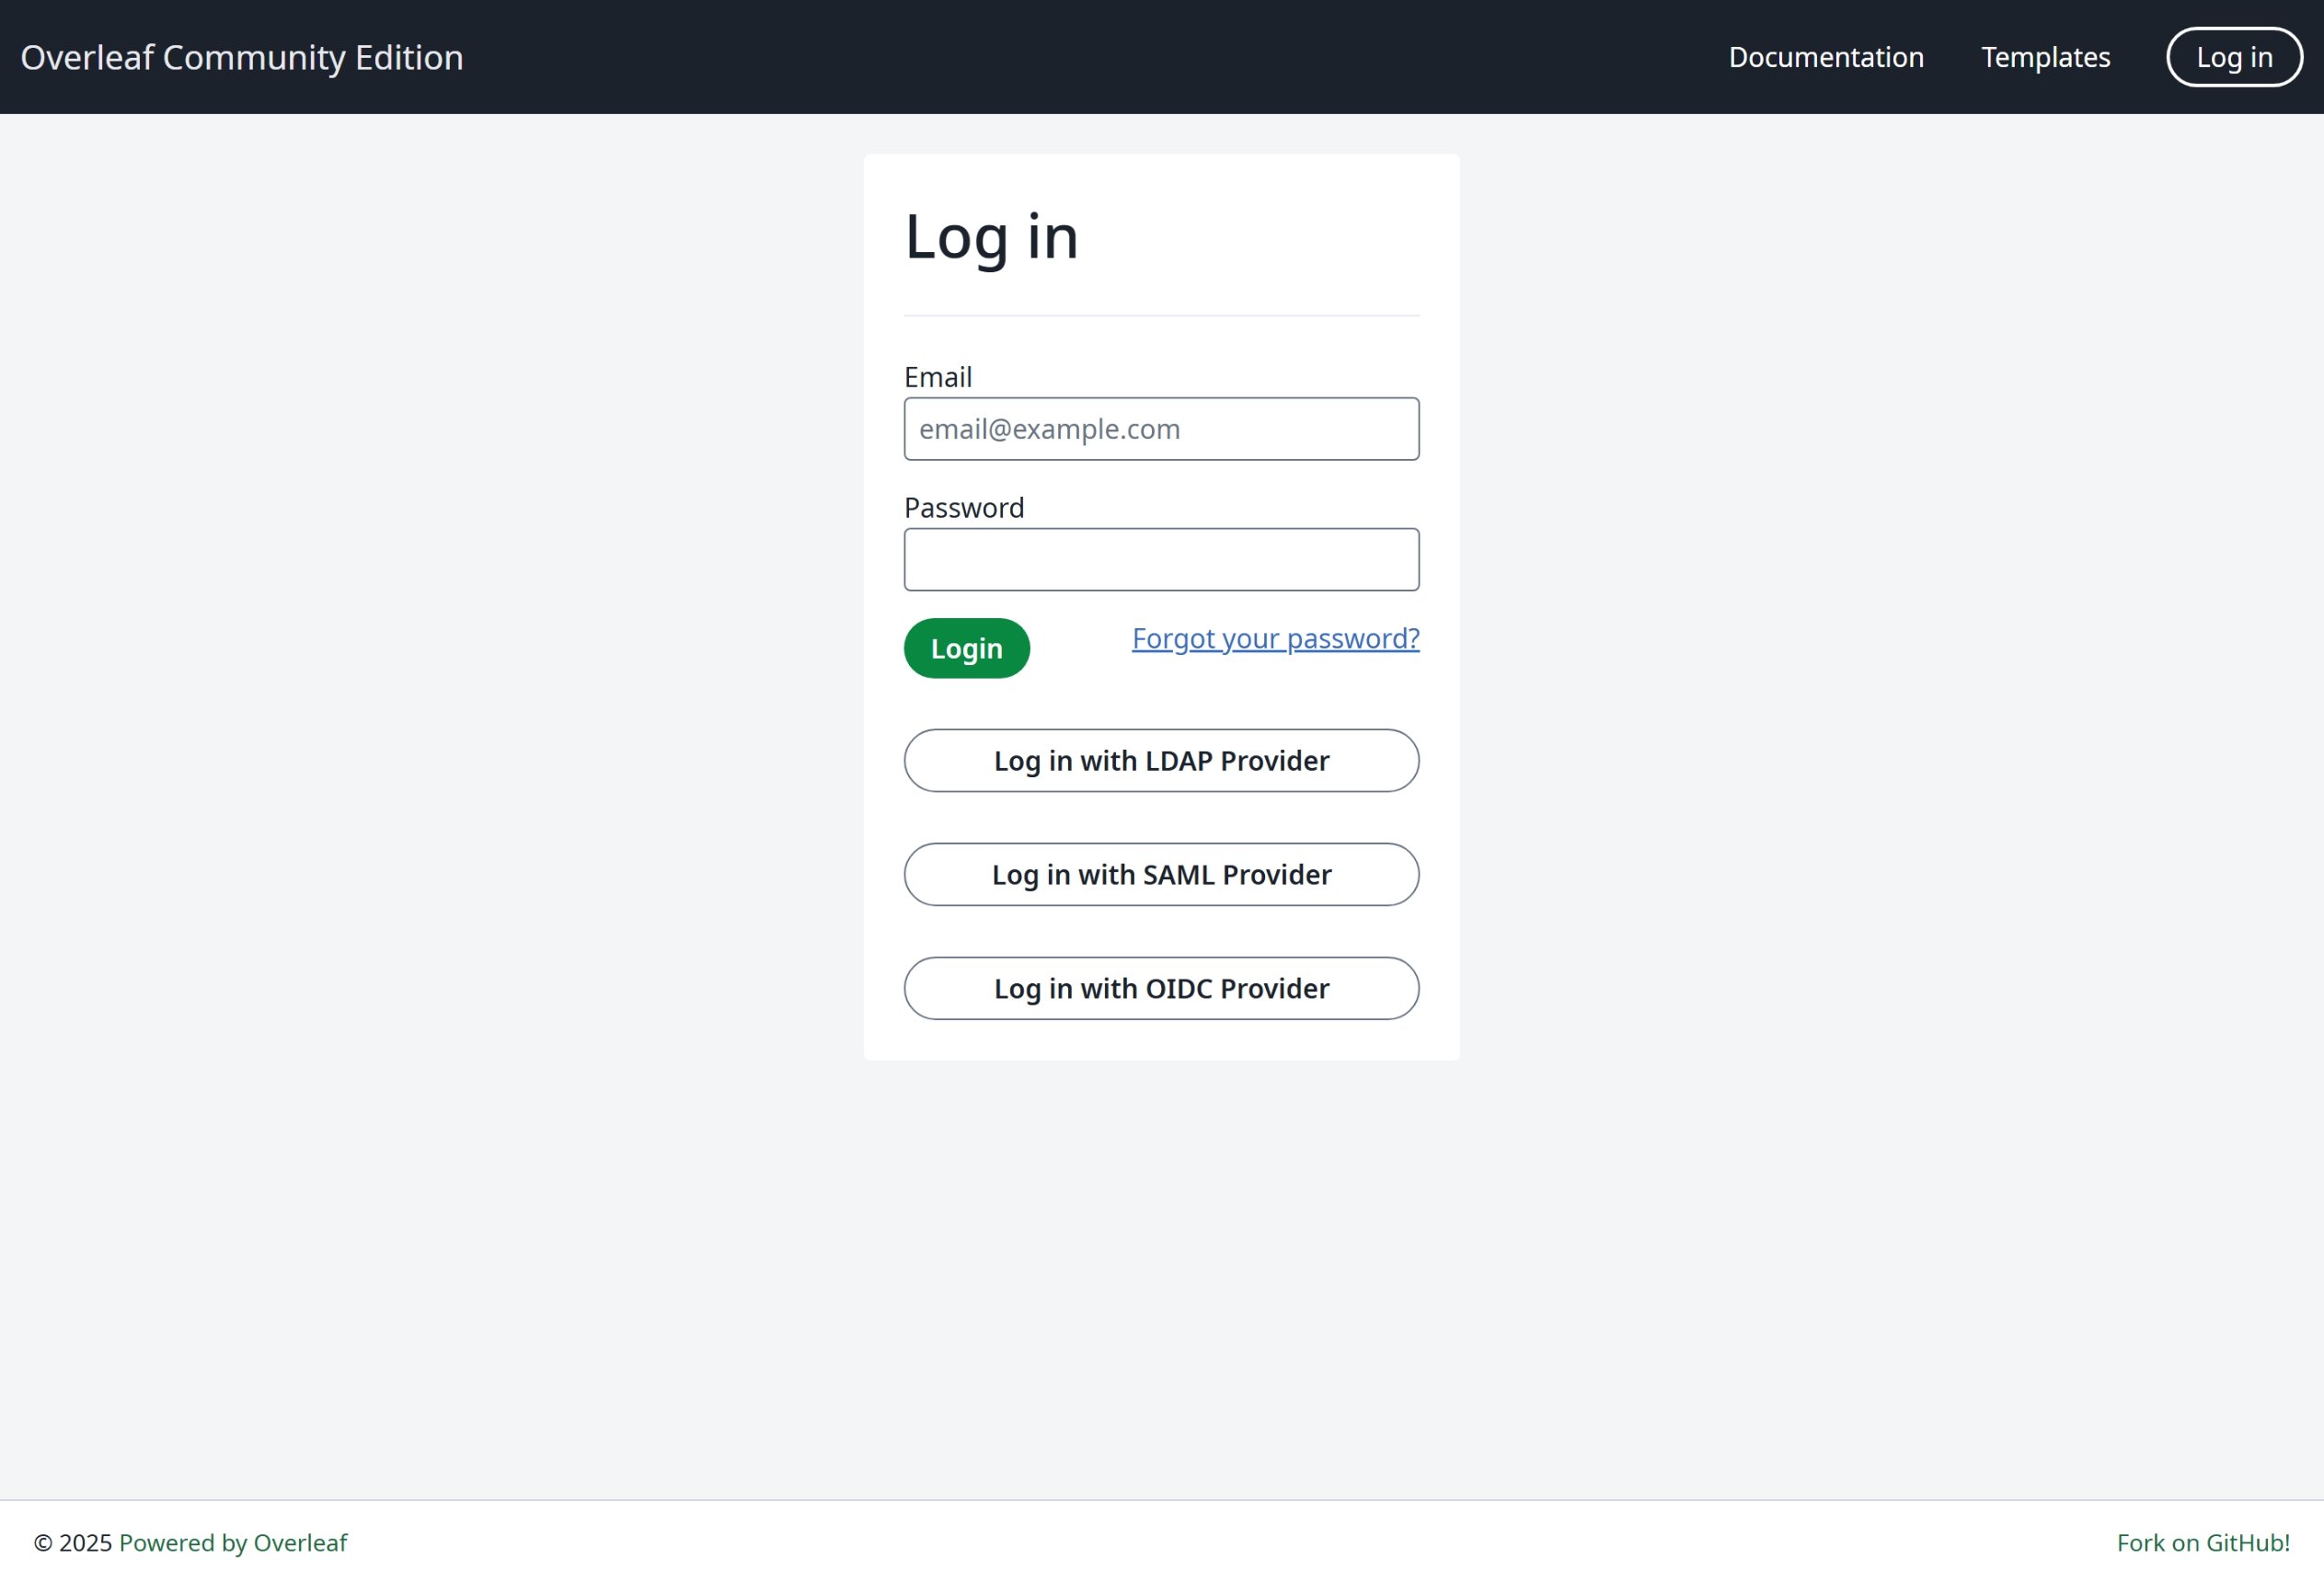
Autenticazione OIDC
Autenticazione LDAP
Autenticazione SAML
Configurazione globale
La variabile d’ambienteEXTERNAL_AUTH è necessaria per abilitare il modulo di autenticazione specifico. Questa variabile d’ambiente indica quali metodi di autenticazione esterna sono attivati. Le opzioni disponibili sono (in minuscolo):
- saml
- ldap
- oidc
Suggerimenti per l’SSO
Ho testato saml, ldap e oauth per Overleaf. Sia saml sia oauth funzionano bene in Overleaf, mentre per ldap dipende. Non funziona bene con https://docs.goauthentik.io/, ma funziona bene con openLDAP (https://github.com/rroemhild/docker-test-openldap).È necessario aggiornare passport-ldapauth: di recente ho provato a testare LDAP di Overleaf con https://goauthentik.io/ e non ha funzionato. Dopo aver aggiornato “passport-ldapauth” alla versione 3.0.0, tutto ha funzionato correttamente.La versione originale è la 2.x.x, risalente a 6 anni fa.