

Denne funktionalitet leveres af ayaka-notes/ayakaleaf-pro med understøttelse af OAuth 2.0 og er tilgængelig fra v6.3.0. Vi tager gerne imod din feedback, hvis du støder på problemer.
Opsætning af Mendeley-integration
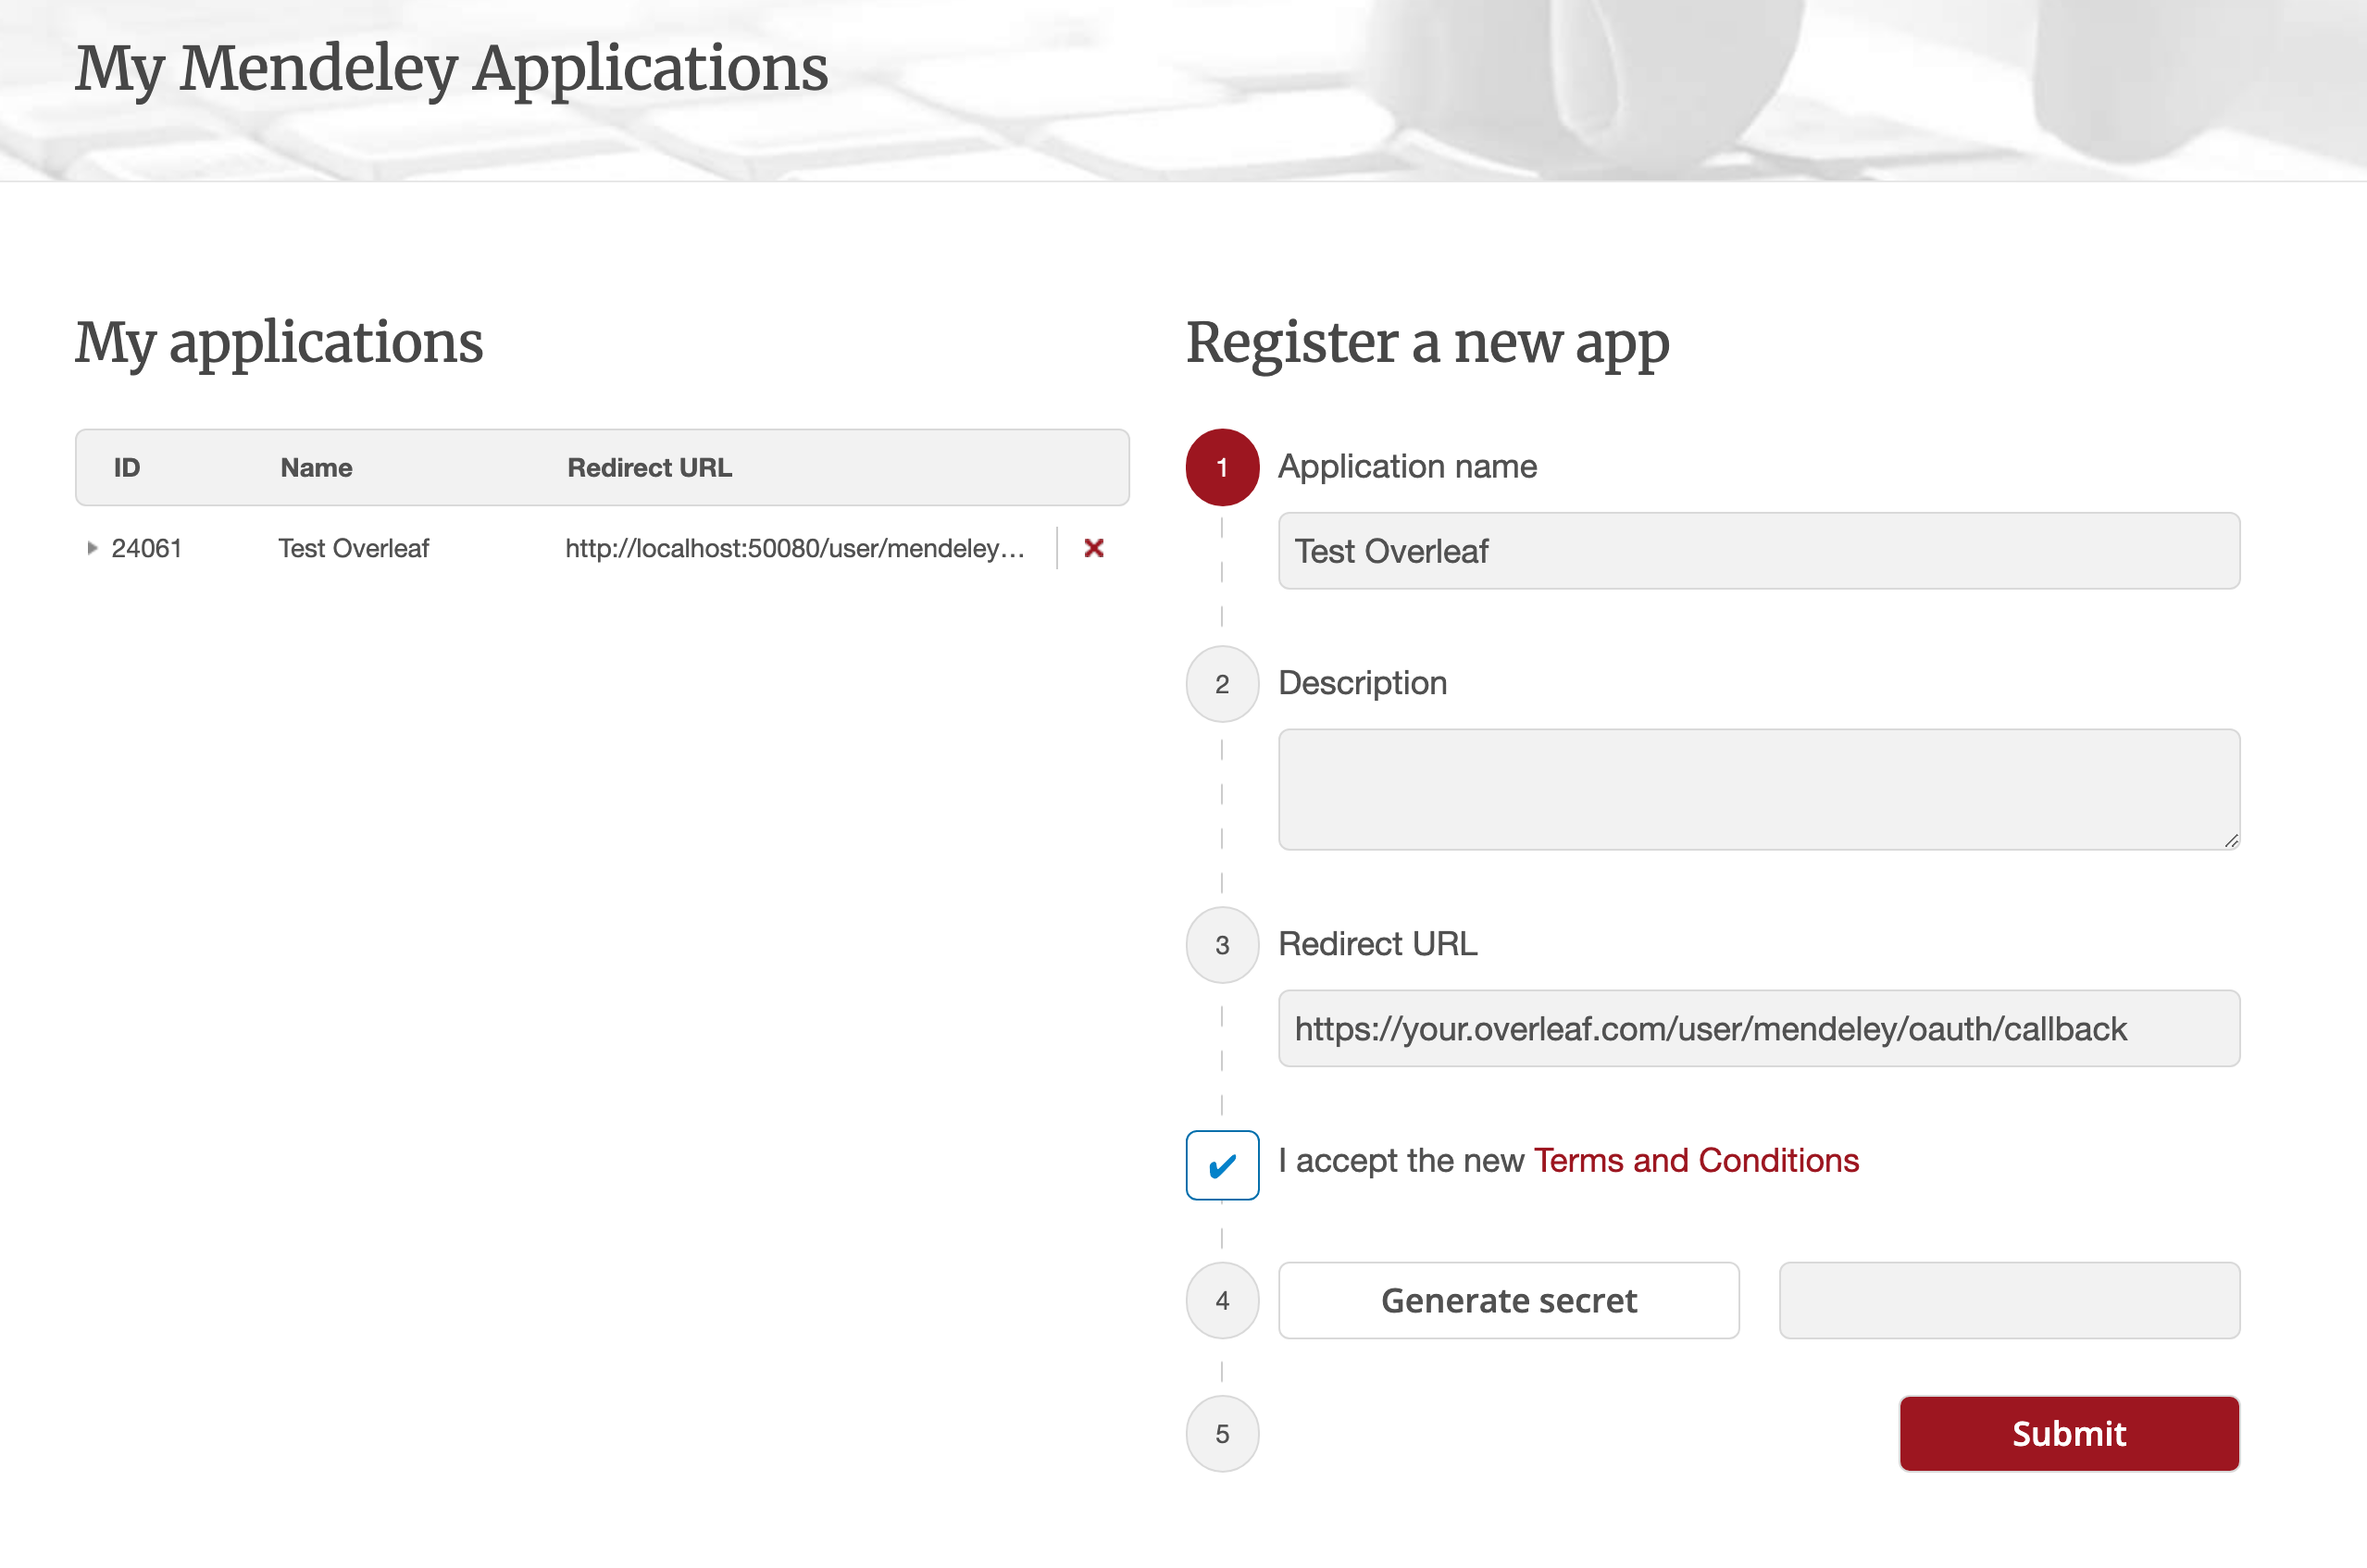
- Gå til dette link for at registrere en Mendeley OAuth-applikation
- Konfigurer Redirect URL som:
${OVERLEAF_SITE_URL}/user/mendeley/oauth/callback - Noter det genererede ID (normalt et tal som
24061, som vist nedenfor) og Secret for din applikation - Rediger din
config/variables.env - Behold blot Authorisation Flow: Elsevier (som anbefalet)
config/variables.env
mendeley skal være inkluderet i ENABLED_LINKED_FILE_TYPES (behold også zotero på listen, hvis du bruger begge). MENDELEY_CLIENT_ID og MENDELEY_CLIENT_SECRET kommer fra din registrerede OAuth-applikation. Cipher-adgangskoden krypterer Mendeley OAuth-tokens i MongoDB (generer en via openssl rand -hex 32); uden den genereres en nøglefil i datavolumen ved første brug. Du kan eventuelt angive MENDELEY_PROXY_URL for at route Mendeley-anmodningerne på serversiden (OAuth + API) gennem en HTTP-proxy, der er tilgængelig fra web-containeren.Bemærkninger
Da Ayakaleaf er en samarbejdsplatform, er det for at forbedre sikkerheden fra og med version 6.3.0 kun den oprindelige opretter af en reference-
bib-fil, der har tilladelse til at opdatere den importerede fil.test.bib-fil i projektet, som er linket til vedkommendes egen Zotero-konto. Hvis en anden bruger, bruger B, får adgang til projektet via det delte link, vil bruger B stadig kunne læse og downloade test.bib, men vil ikke have tilladelse til at opdatere eller genimportere filen fra Zotero. Kun bruger A, som den oprindelige opretter af referencefilen, kan foretage opdateringer. Med andre ord har kun den oprindelige opretter af .bib-filen tilladelse til at opdatere den.