

Denne funktion er udviklet af yu-i-i/overleaf-cep.
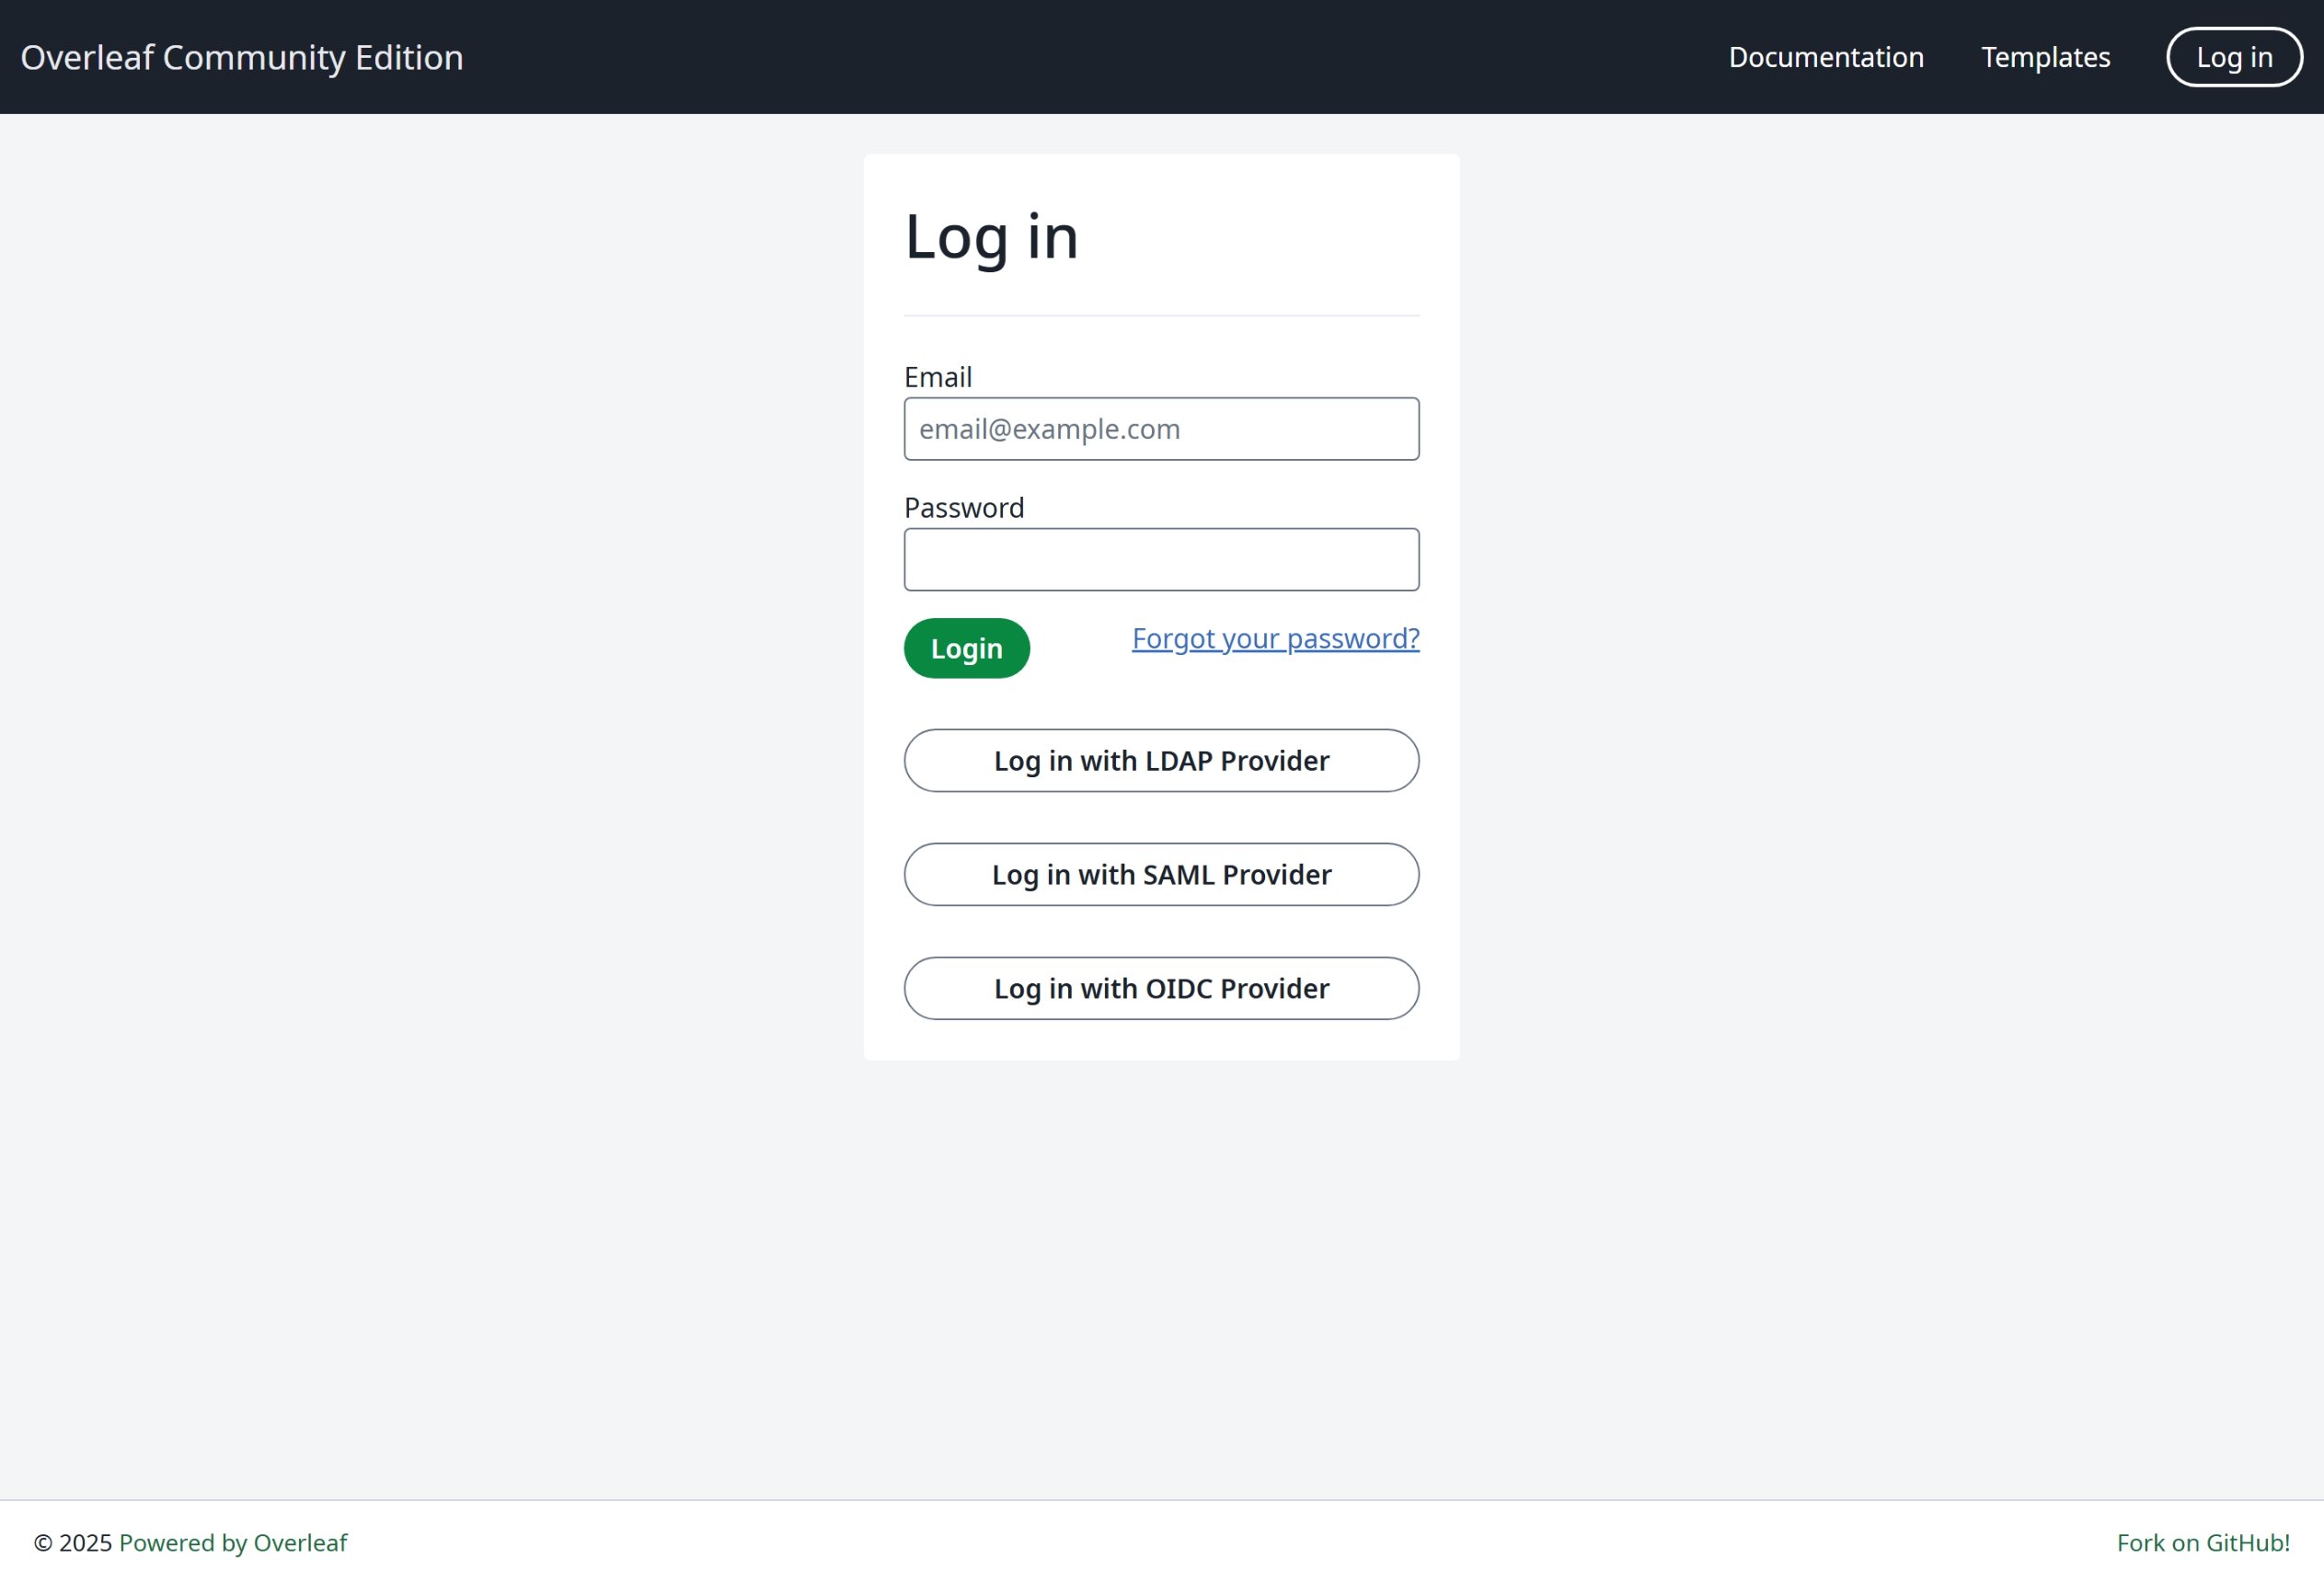
OIDC-godkendelse
LDAP-godkendelse
SAML-godkendelse
Global konfiguration
MiljøvariablenEXTERNAL_AUTH er påkrævet for at aktivere det specifikke godkendelsesmodul. Denne miljøvariabel angiver, hvilke eksterne godkendelsesmetoder der er aktiveret. De tilgængelige muligheder er (med små bogstaver):
- saml
- ldap
- oidc
Forslag til SSO
Jeg har testet saml, ldap og oauth til Overleaf. Både saml og oauth fungerer godt i Overleaf, men med ldap afhænger det af omstændighederne. Det fungerer ikke godt med https://docs.goauthentik.io/, men det fungerer godt med openLDAP (https://github.com/rroemhild/docker-test-openldap).Vi skal opdatere passport-ldapauth. For nylig forsøgte jeg at teste Overleaf LDAP med https://goauthentik.io/, og det mislykkedes. Efter at jeg opdaterede “passport-ldapauth” til 3.0.0, fungerede alt fint.Den oprindelige version er 2.x.x, som er 6 år gammel.