

bin/init --tls inicializujete lokální konfiguraci včetně konfigurace NGINX proxy, nebo přidáte konfiguraci NGINX proxy do existující lokální konfigurace. V config/nginx/certs/overleaf_key.pem se vytvoří ukázkový privátní klíč a v config/nginx/certs/overleaf_certificate.pem zástupný certifikát. Buď je nahraďte svým skutečným privátním klíčem a certifikátem, nebo nastavte proměnné TLS_PRIVATE_KEY_PATH a TLS_CERTIFICATE_PATH na cesty k vašemu skutečnému privátnímu klíči, resp. certifikátu.
Ukázkové soubory jsou certifikát podepsaný sám sebou pro example.com, kterému prohlížeče nedůvěřují, proto je používejte pouze pro testování. Pro skutečné nasazení získejte certifikát pro název hostitele uvedený v OVERLEAF_SITE_URL od certifikační autority, například od Let’s Encrypt pomocí klienta ACME, nebo od interní certifikační autority vaší organizace. Soubor certifikátu musí za vaším vlastním certifikátem obsahovat i zprostředkující certifikáty, jak NGINX očekává.
Výchozí konfigurace NGINX je k dispozici v config/nginx/nginx.conf a lze ji přizpůsobit vašim požadavkům. Cestu ke konfiguračnímu souboru lze změnit proměnnou NGINX_CONFIG_PATH.
Pokud máte nasazení založené na docker-compose.yml nebo spravujete vlastní reverzní proxy NGINX, ukázkový soubor nginx.conf najdete zde.
config/overleaf.rc ještě není, přidejte do něj následující sekci:
Pokud používáte externí TLS proxy (tj. nespravovanou nástrojem Overleaf Toolkit), zajistěte, aby bylo v
config/variables.env nastaveno OVERLEAF_TRUSTED_PROXY_IPS=loopback,<ip-of-your-tls-proxy>, např. OVERLEAF_TRUSTED_PROXY_IPS=loopback,192.168.13.37.Pokud pro svou lokální síť používáte podsíť z rozsahu
172.16.0.0/12 (výchozí podsíť pro sítě Dockeru), musíte v config/variables.env nastavit OVERLEAF_TRUSTED_PROXY_IPS=loopback,<network>, kde <network> je hodnota IPAM -> Config -> Subnet z výstupu docker inspect overleaf_default, např. OVERLEAF_TRUSTED_PROXY_IPS=loopback,172.19.0.0/16. Tím se zabrání podvržení hlaviček X-Forwarded.Pokud není
OVERLEAF_TRUSTED_PROXY_IPS nastaveno ručně, výchozí hodnota je loopback. Při ručním nastavení musíte zahrnout loopback (nebo 127.0.0.1), čímž se důvěřuje instanci nginx běžící uvnitř kontejneru sharelatex. Přijímány jsou pouze IP adresy a rozsahy CIDR: nepřidávejte názvy hostitelů jako localhost, jinak se Overleaf nespustí a vrátí 502 Bad Gateway./user/sessions vidět svou veřejnou IP adresu, například takto:
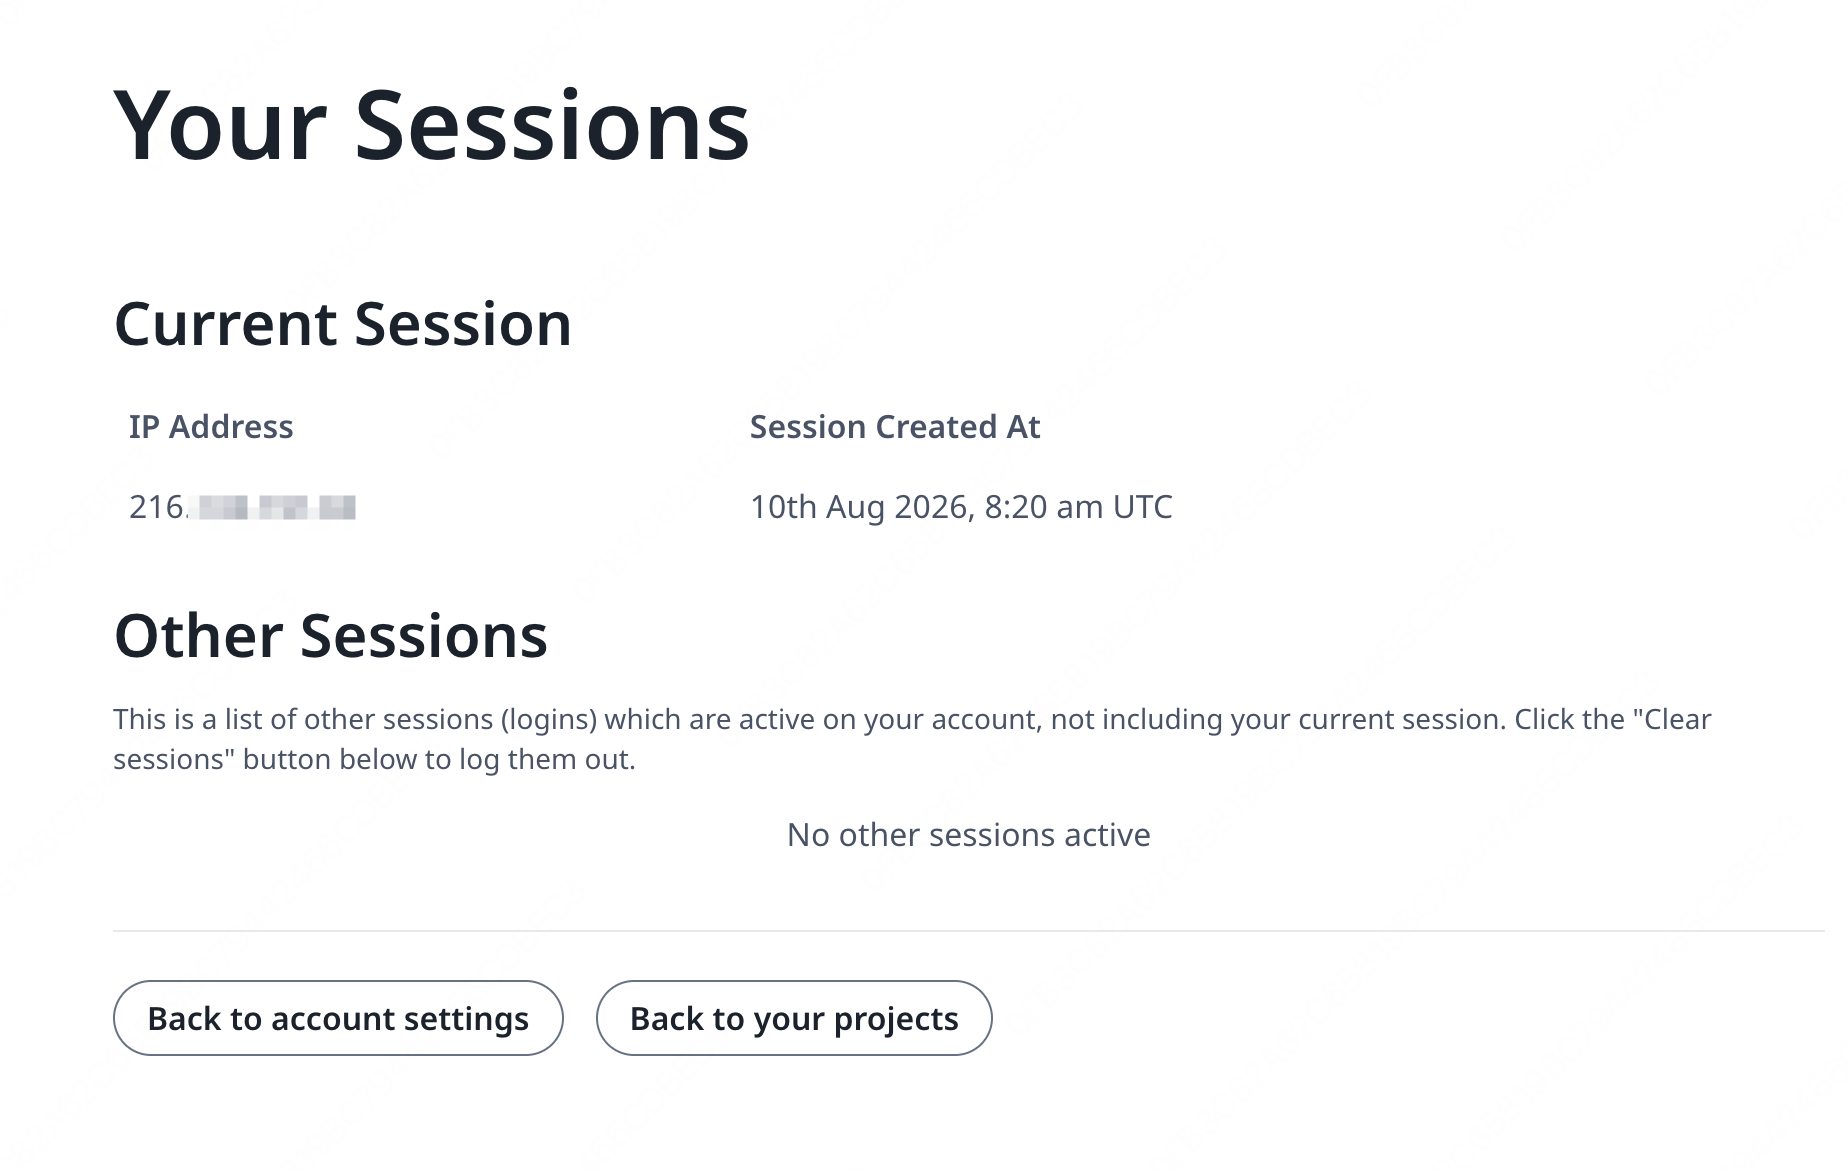
127.0.0.1 nebo IP adresa privátní/lokální sítě, zkontrolujte konfiguraci důvěryhodných proxy, zejména hodnotu OVERLEAF_TRUSTED_PROXY_IPS.
Chcete-li proxy spustit, změňte hodnotu proměnné NGINX_ENABLED v config/overleaf.rc z false na true a znovu spusťte bin/up.
Ve výchozím nastavení bude webové rozhraní HTTPS dostupné na https://127.0.1.1:443. Spojení na http://127.0.1.1:80 budou přesměrována na https://127.0.1.1:443. Chcete-li změnit IP adresu, na které NGINX naslouchá, nastavte proměnné NGINX_HTTP_LISTEN_IP a NGINX_TLS_LISTEN_IP. Porty lze změnit pomocí proměnných NGINX_HTTP_PORT a TLS_PORT.
Pokud se NGINX nespustí s chybovou zprávou Error starting userland proxy: listen tcp4 ... bind: address already in use, ujistěte se, že se OVERLEAF_LISTEN_IP:OVERLEAF_PORT nepřekrývá s NGINX_HTTP_LISTEN_IP:NGINX_HTTP_PORT.
Otázky a odpovědi
Potřebuji za Cloudflare Tunnel další nastavení?
Potřebuji za Cloudflare Tunnel další nastavení?
Odpověď: S tunelem zacházejte jako s jakoukoli externí TLS proxy. V
config/variables.env nastavte OVERLEAF_SITE_URL na svou adresu https://, nastavte OVERLEAF_SECURE_COOKIE=true a přidejte podsíť sítě, ze které se tunel připojuje, do OVERLEAF_TRUSTED_PROXY_IPS, například OVERLEAF_TRUSTED_PROXY_IPS=loopback,<subnet>; podsíť zobrazí docker network inspect <network>. Pokud cloudflared běží v kontejneru v externí síti, připojte službu sharelatex k této síti v config/docker-compose.override.yml, přičemž v jejím seznamu networks ponechte default, aby se stále dostala k mongo a redis, a nasměrujte tunel na http://sharelatex:80. Poté spusťte bin/up -d a zkontrolujte, že /user/sessions zobrazuje vaši veřejnou IP adresu.