

Tuto funkci vyvinul yu-i-i/overleaf-cep.
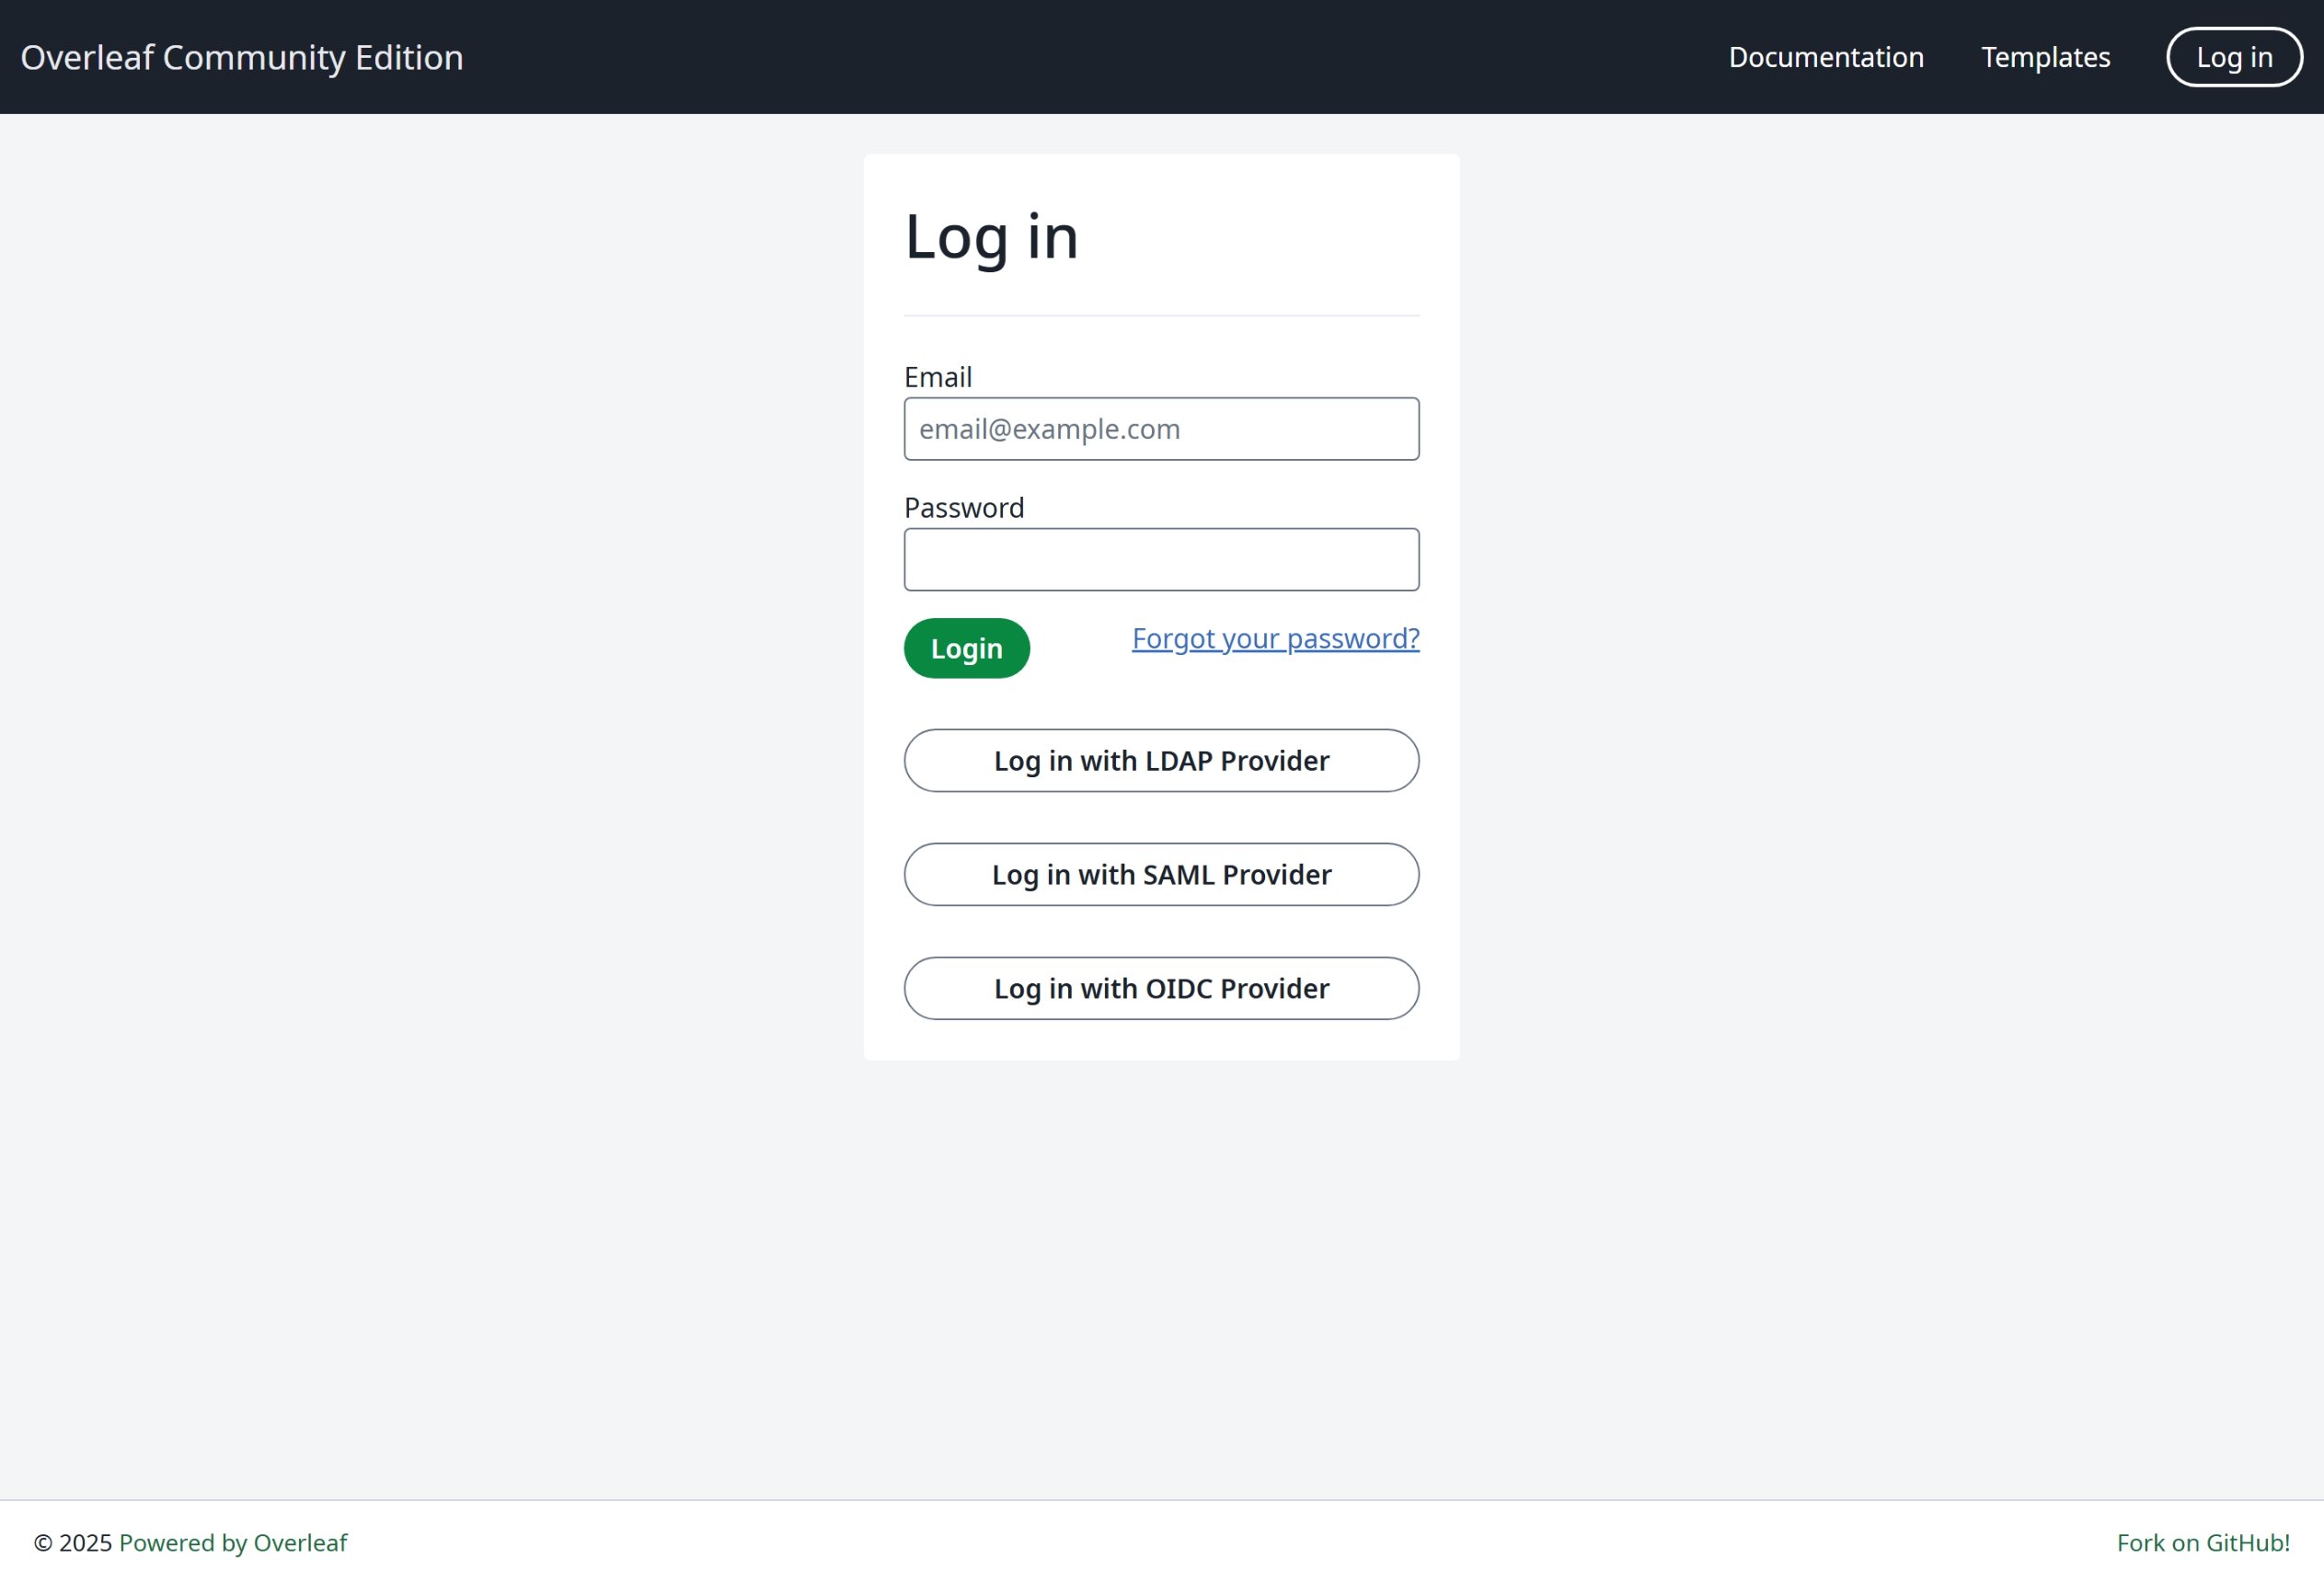
Ověřování OIDC
Ověřování LDAP
Ověřování SAML
Globální konfigurace
K povolení konkrétního modulu ověřování je nutná proměnná prostředíEXTERNAL_AUTH. Tato proměnná prostředí určuje, které externí metody ověřování jsou aktivovány. Dostupné možnosti jsou (malými písmeny):
- saml
- ldap
- oidc
Doporučení pro SSO
Pro Overleaf jsem testoval saml, ldap a oauth. Saml i oauth fungují v Overleafu dobře, ale u ldap to záleží. S https://docs.goauthentik.io/ nefunguje dobře, ale s openLDAP (https://github.com/rroemhild/docker-test-openldap) funguje bez problémů.Je potřeba aktualizovat passport-ldapauth. Nedávno jsem zkoušel otestovat LDAP v Overleafu s https://goauthentik.io/ a selhalo to. Po aktualizaci „passport-ldapauth“ na verzi 3.0.0 vše funguje správně.Původní verze byla 2.x.x, která je stará 6 let.