

Цю функцію розроблено в yu-i-i/overleaf-cep.
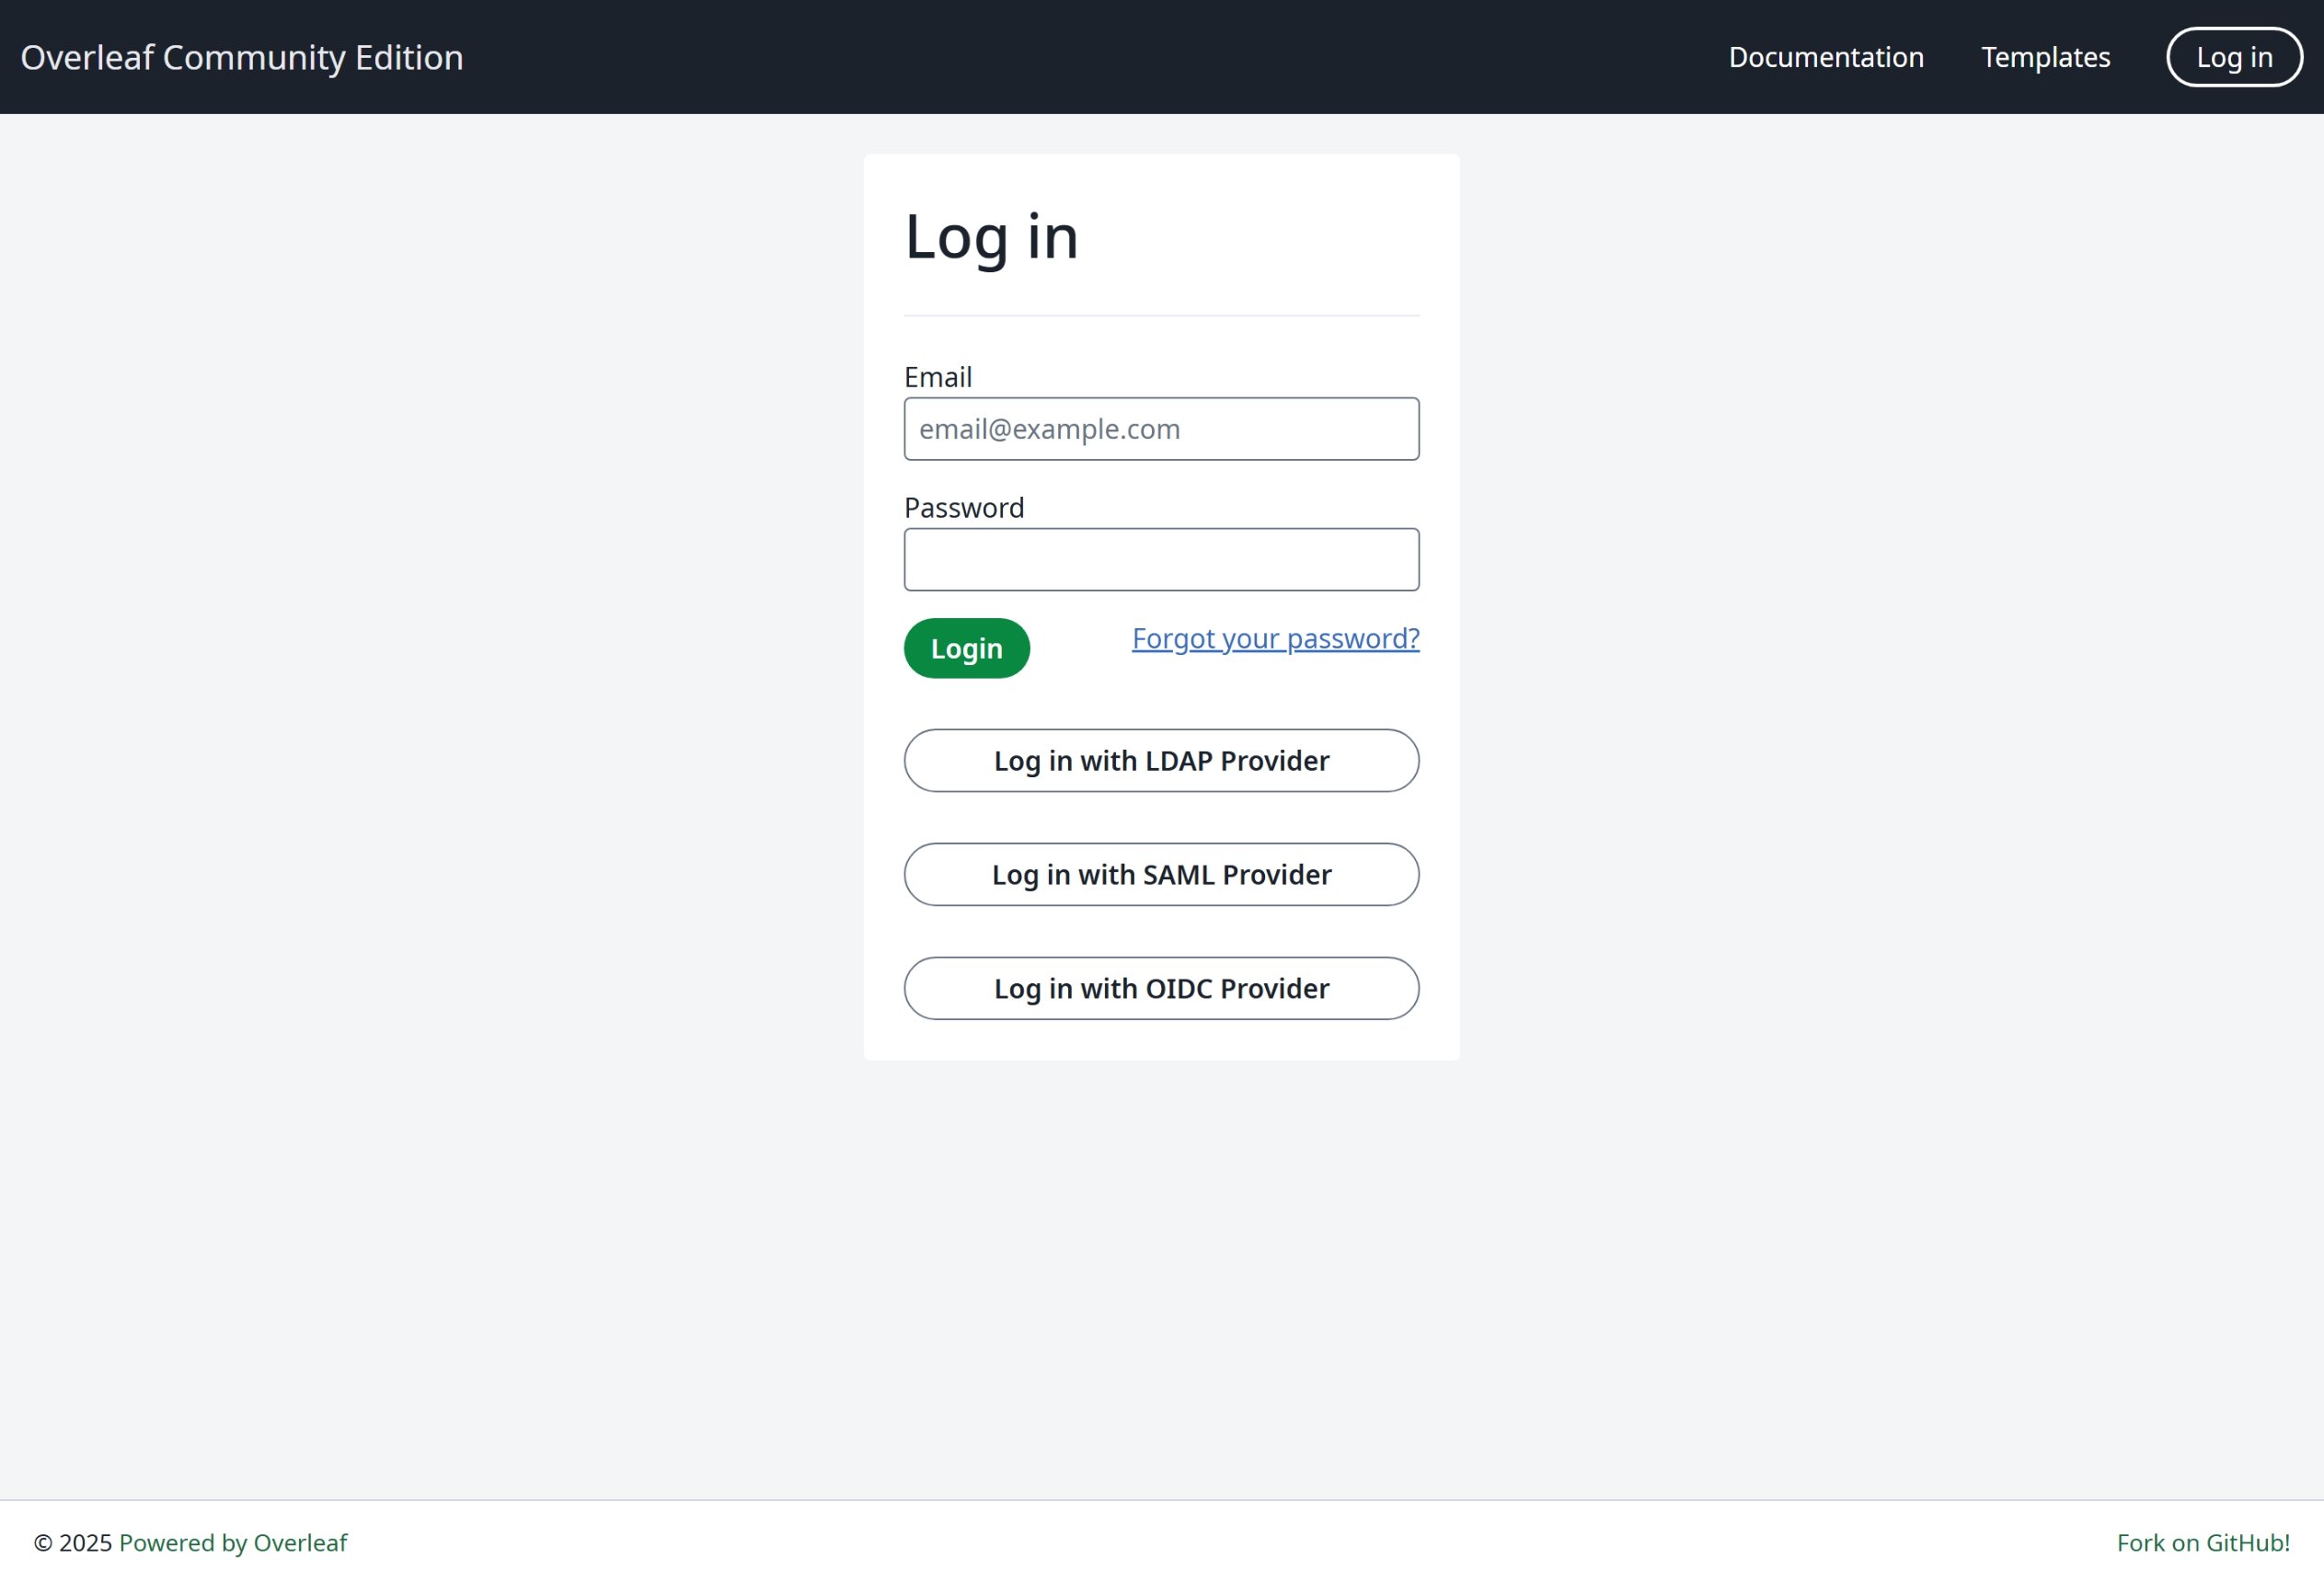
Підтримуються 3 методи автентифікації. Після налаштування ви зможете входити за допомогою наведених нижче варіантів, як показано на зображенні.
Ми настійно рекомендуємо використовувати OIDC, оскільки це найуніверсальніший метод.

Автентифікація OIDC

Автентифікація LDAP

Автентифікація SAML

Глобальна конфігурація

Змінна середовища EXTERNAL_AUTH потрібна для ввімкнення конкретного модуля автентифікації. Вона визначає, які зовнішні методи автентифікації активовано. Доступні варіанти (у нижньому регістрі):
  • saml
  • ldap
  • oidc

Поради щодо SSO

Я протестував saml, ldap та oauth для Overleaf. І saml, і oauth добре працюють в Overleaf, а от з ldap — як пощастить. Він погано працює з https://docs.goauthentik.io/, але добре працює з openLDAP (https://github.com/rroemhild/docker-test-openldap).
Нам потрібно оновити passport-ldapauth: нещодавно я намагався протестувати LDAP в Overleaf з https://goauthentik.io/, і спроба виявилася невдалою. Після оновлення “passport-ldapauth” до версії 3.0.0 усе запрацювало добре.
Початкова версія — 2.x.x, якій уже 6 років.
Я не впевнений, у чому причина, адже всі ми залежимо від зовнішнього пакета для автентифікації через LDAP (а також saml, oauth). Якщо щось не працює, ситуація може бути такою ж і для Overleaf Server Pro, оскільки ми просто передаємо всі змінні середовища внутрішньому пакету, і якщо там є якісь помилки, наразі ми про них не знаємо. Тому я настійно рекомендую нашим користувачам налаштувати середовище розробки, щоб тестувати SSO з повним вихідним кодом, — інструкції доступні в розділі Налаштування середовища розробки (локально). У середовищі розробки ви бачите всі журнали в терміналі, що зручно для налагодження. \
Останнє оновлення 6 жовтня 2026 р.