

Bu özellik yu-i-i/overleaf-cep tarafından geliştirilmiştir.
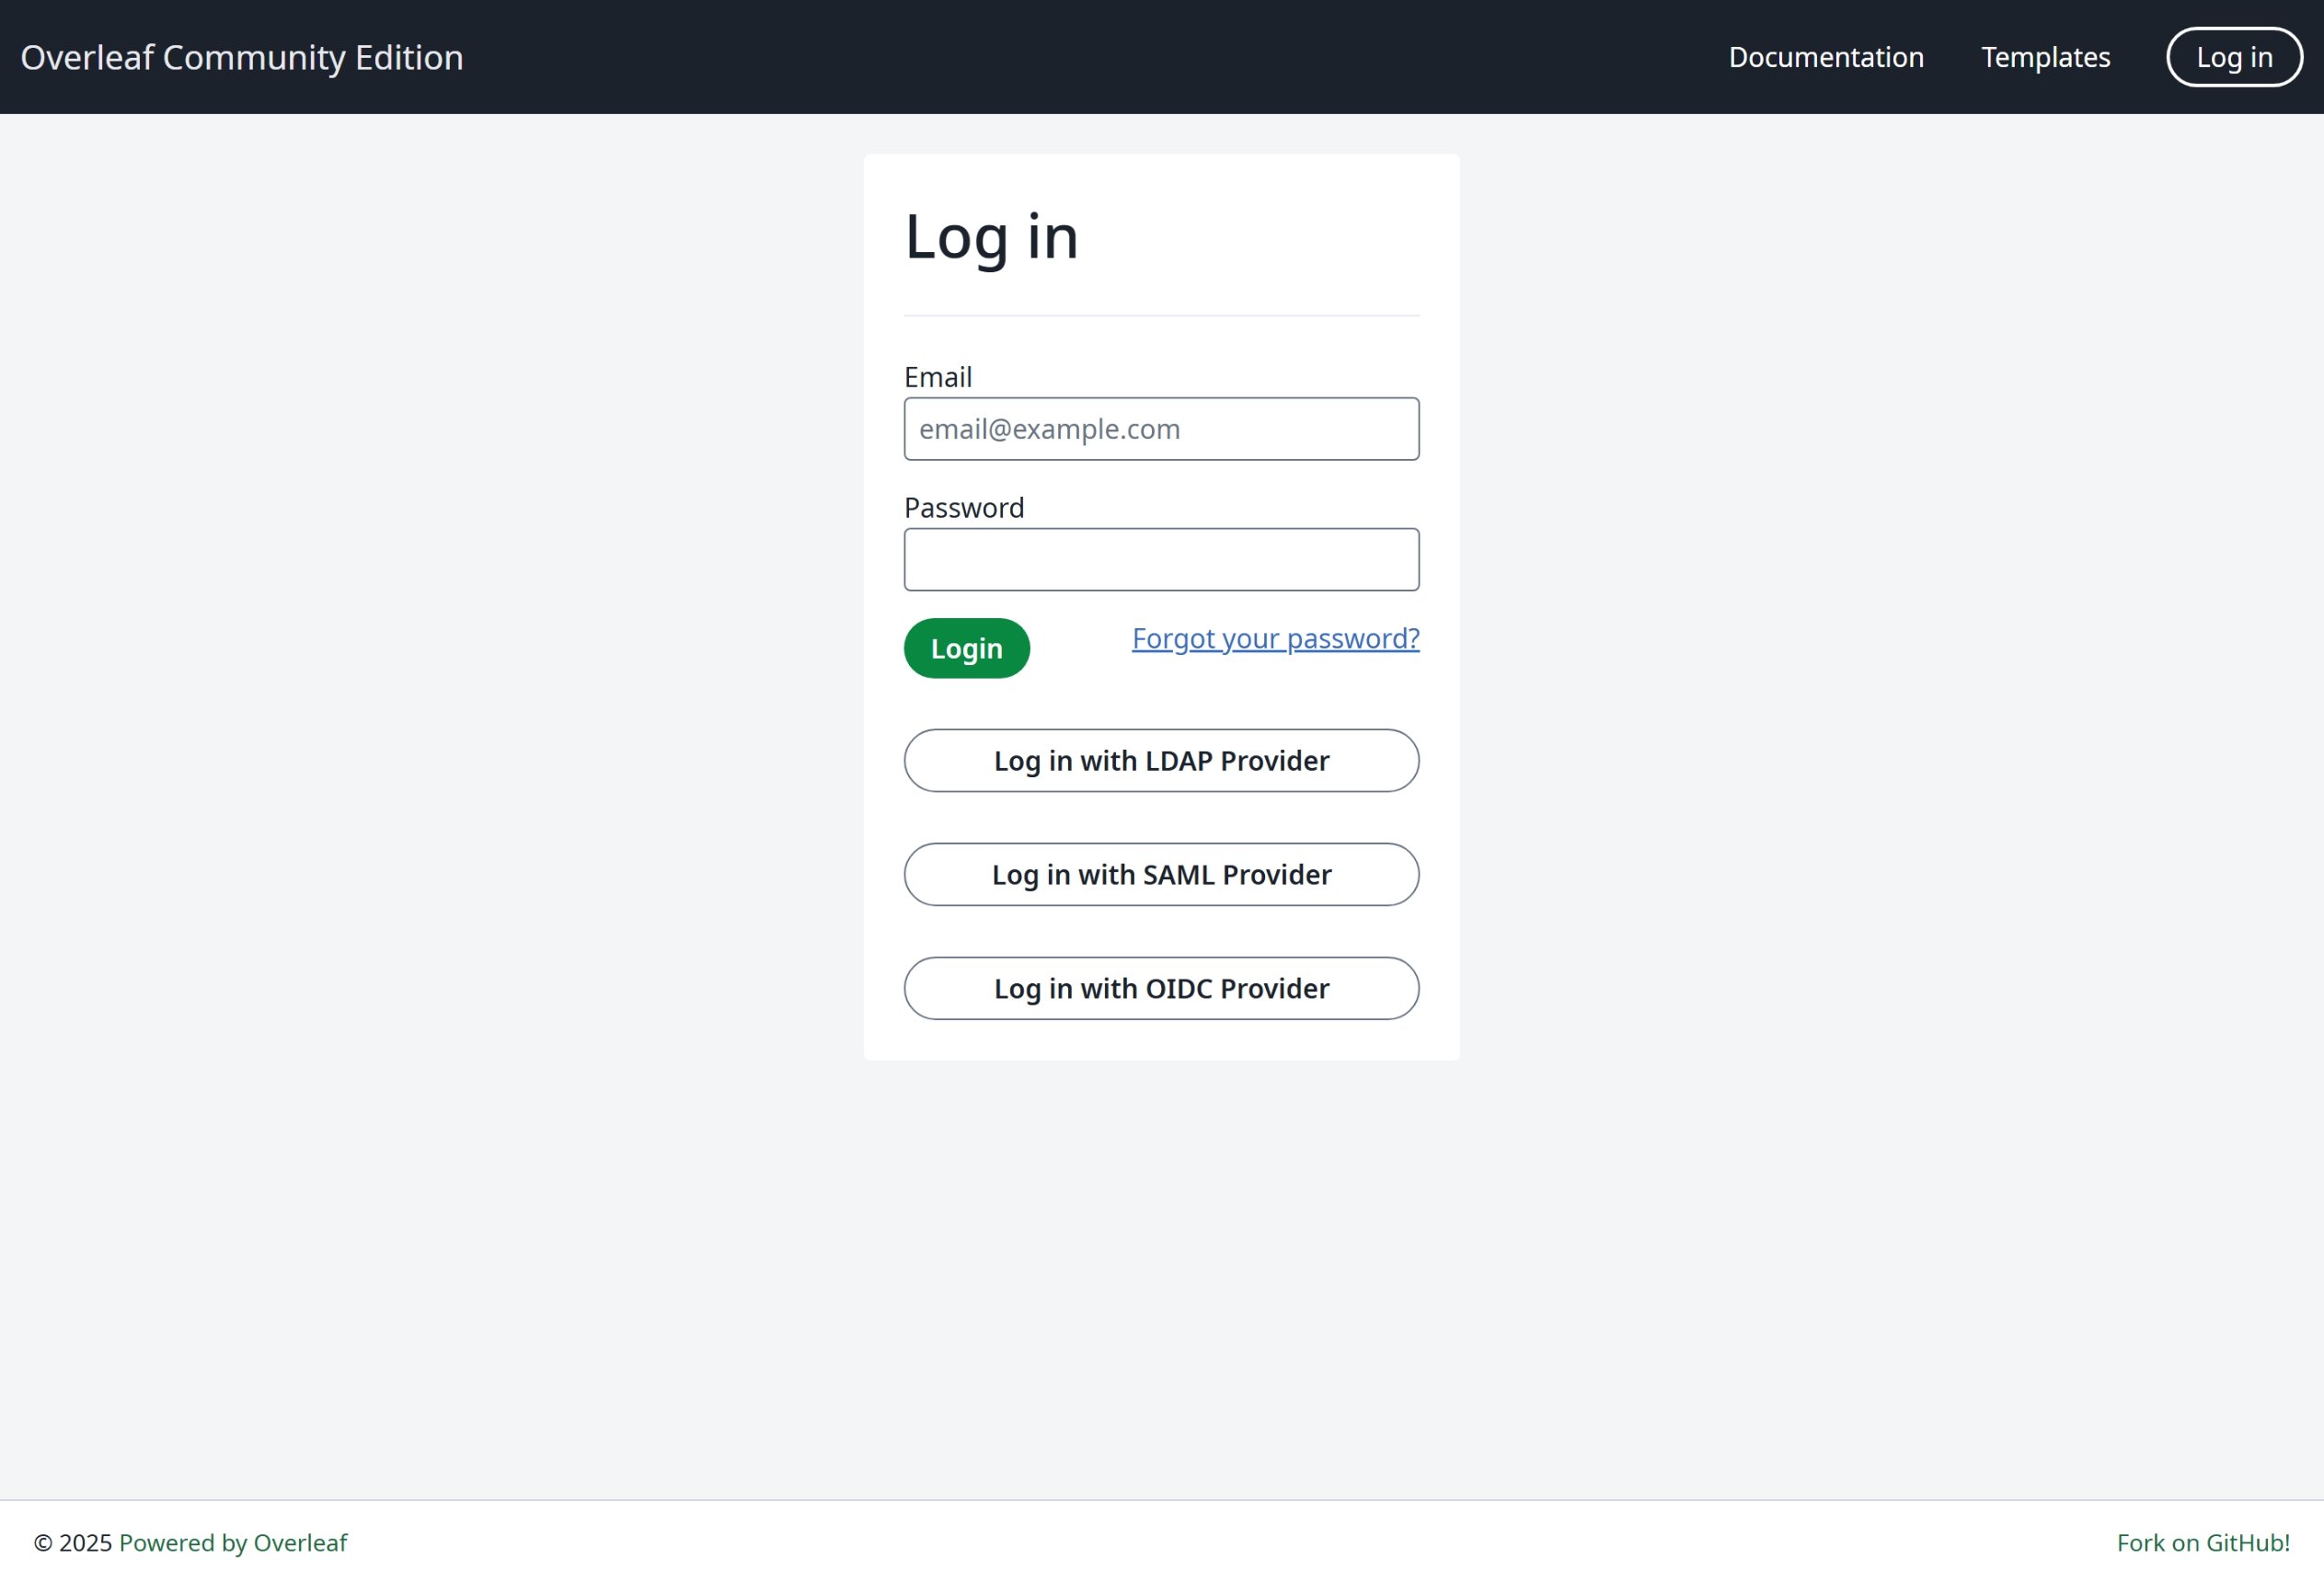
OIDC Kimlik Doğrulaması
LDAP Kimlik Doğrulaması
SAML Kimlik Doğrulaması
Genel Yapılandırma
Belirli kimlik doğrulama modülünü etkinleştirmek içinEXTERNAL_AUTH ortam değişkeni gereklidir. Bu ortam değişkeni hangi harici kimlik doğrulama yöntemlerinin etkinleştirileceğini belirtir. Kullanılabilir seçenekler şunlardır (küçük harfle):
- saml
- ldap
- oidc
SSO için Öneriler
Overleaf için saml, ldap ve oauth’u test ettim. saml ve oauth Overleaf’te iyi çalışıyor, ancak ldap duruma göre değişiyor. https://docs.goauthentik.io/ ile iyi çalışmıyor, ancak openLDAP’ta (https://github.com/rroemhild/docker-test-openldap) iyi çalışıyor.passport-ldapauth’u güncellememiz gerekiyor; yakın zamanda Overleaf ldap’ı https://goauthentik.io/ ile test etmeye çalıştım ve başarısız oldu. “passport-ldapauth” paketini 3.0.0’a güncelledikten sonra her şey sorunsuz çalıştı.Orijinal sürüm 6 yıl önceki 2.x.x’tir.