

Deze functie is ontwikkeld door yu-i-i/overleaf-cep.
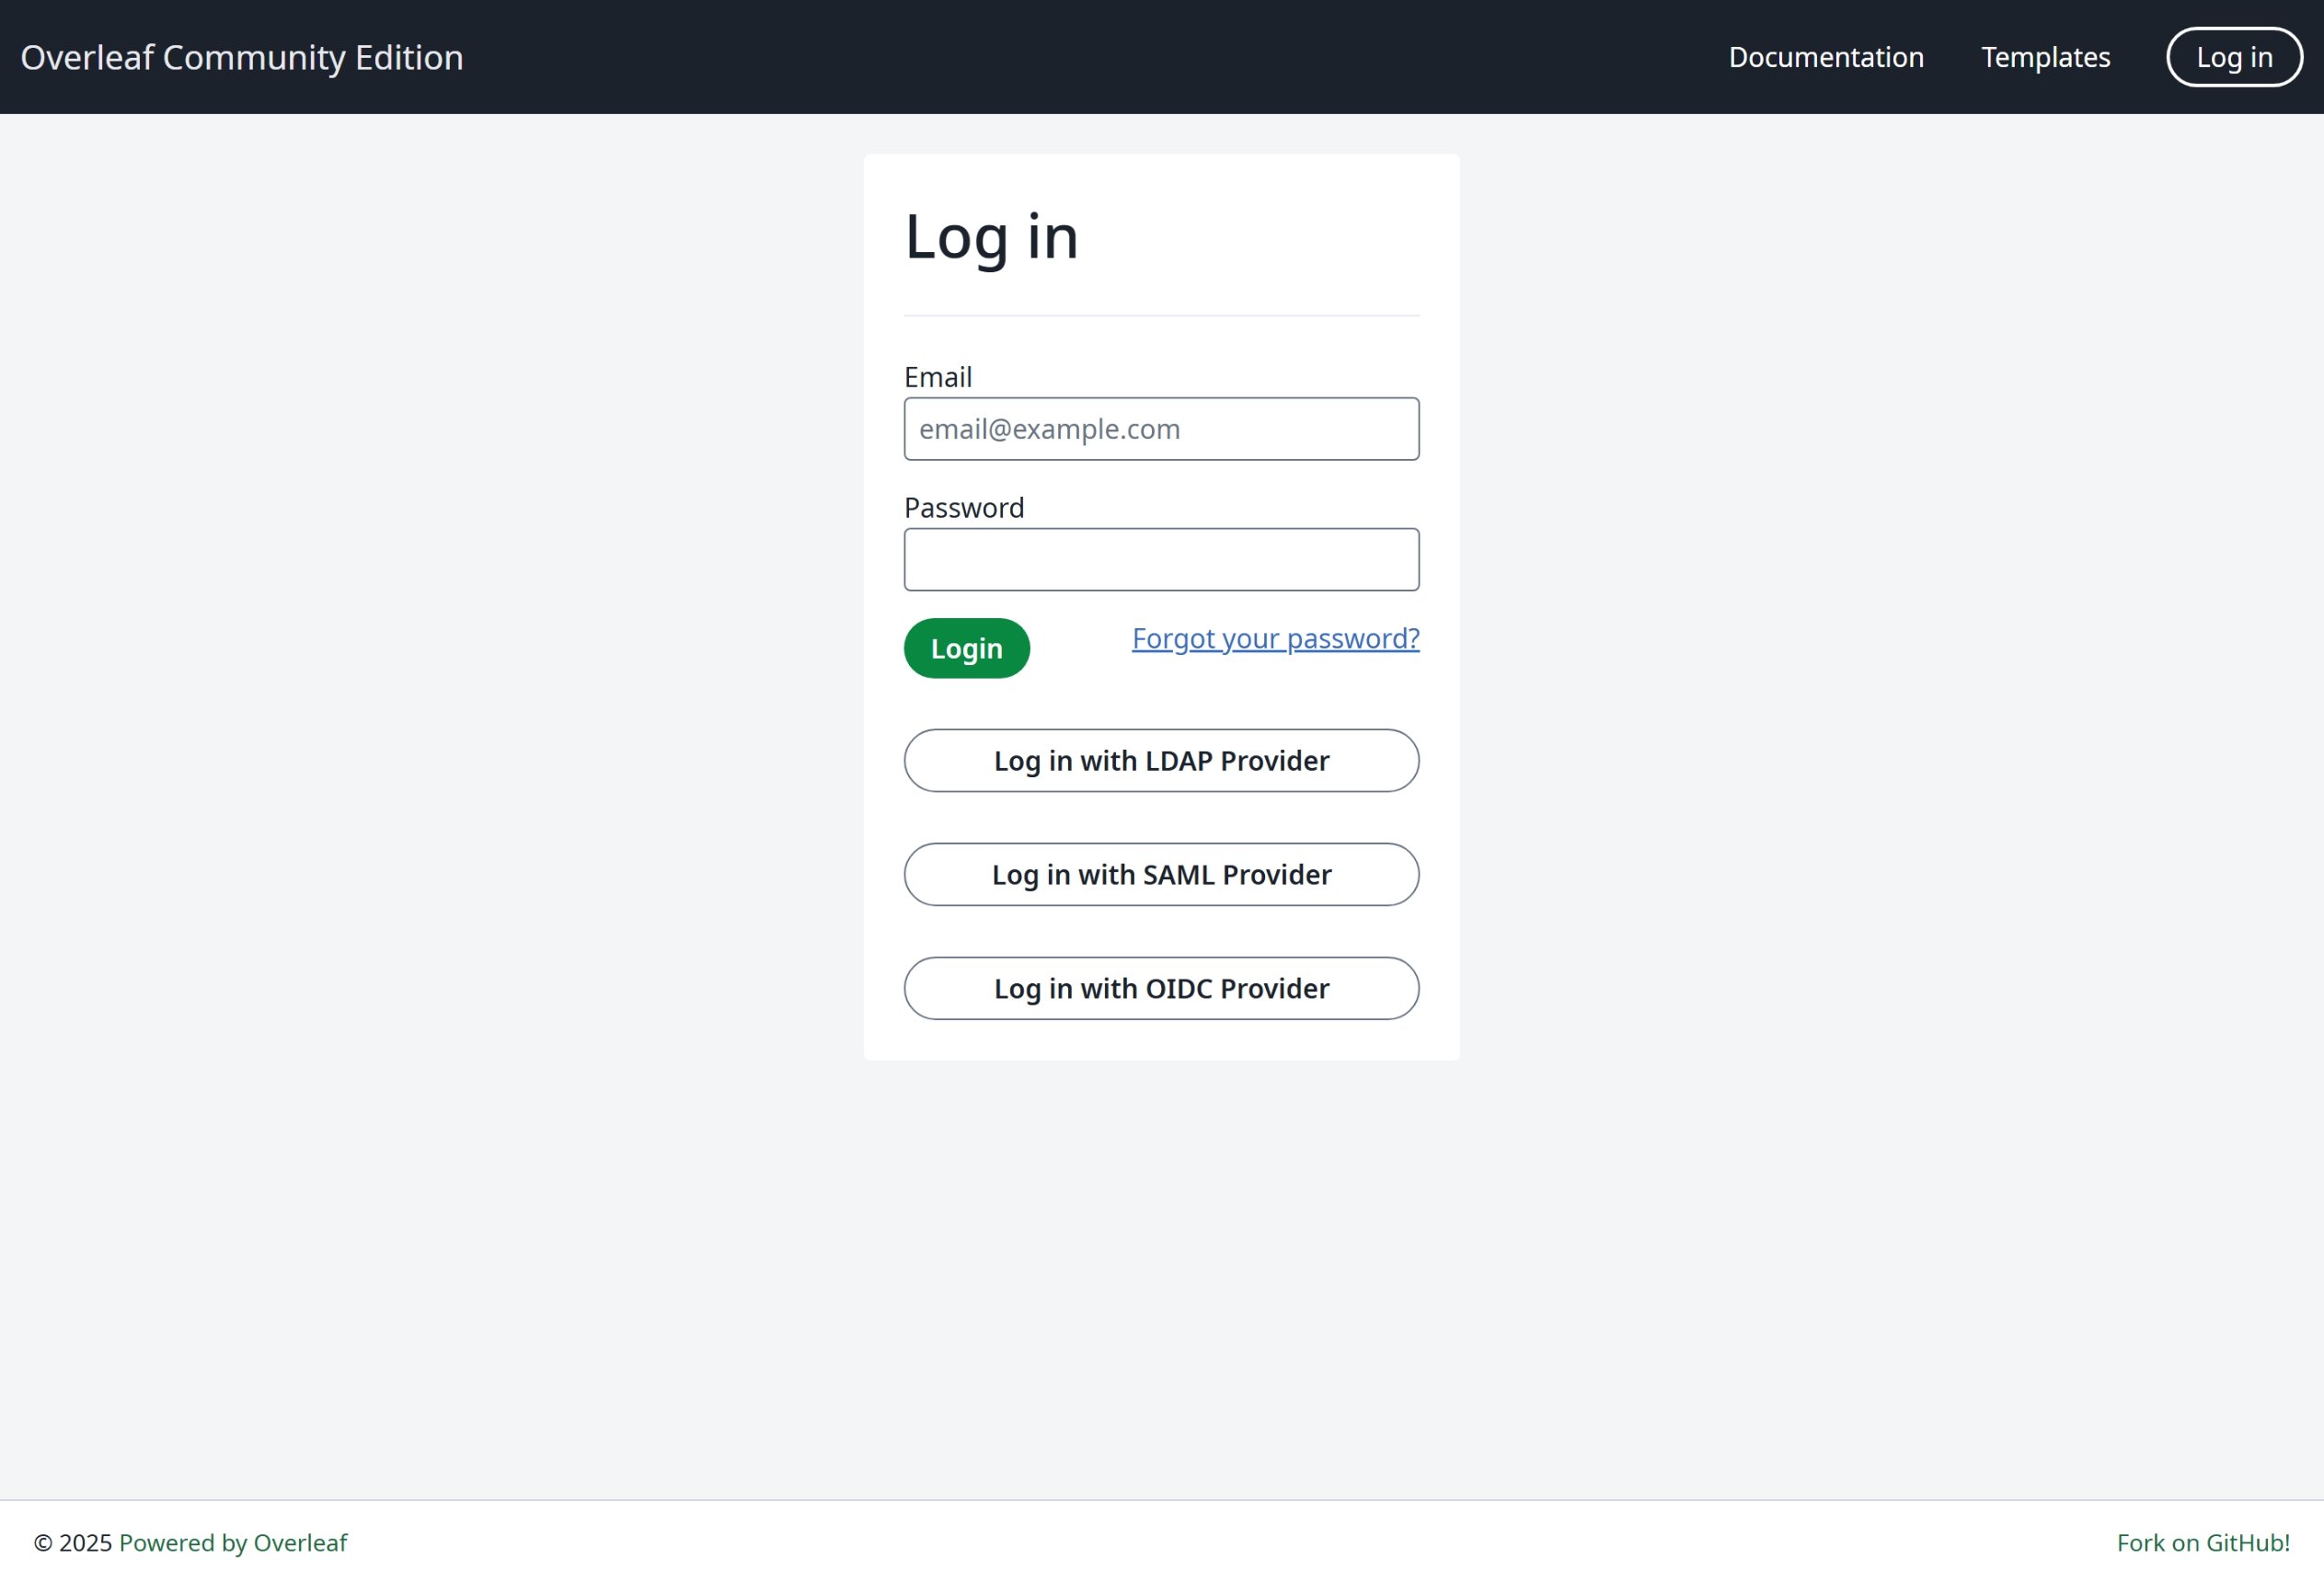
OIDC-authenticatie
LDAP-authenticatie
SAML-authenticatie
Globale configuratie
De omgevingsvariabeleEXTERNAL_AUTH is vereist om de specifieke authenticatiemodule in te schakelen. Deze omgevingsvariabele bepaalt welke externe authenticatiemethoden worden geactiveerd. Beschikbare opties zijn (in kleine letters):
- saml
- ldap
- oidc
Suggesties voor SSO
Ik heb saml, ldap en oauth getest voor Overleaf. Zowel saml als oauth werkt goed in Overleaf, maar bij ldap hangt het ervan af. Het werkt niet goed met https://docs.goauthentik.io/, maar wel goed met openLDAP (https://github.com/rroemhild/docker-test-openldap).We moeten passport-ldapauth bijwerken. Onlangs probeerde ik Overleaf LDAP te testen met https://goauthentik.io/, en dat mislukte. Nadat ik “passport-ldapauth” had bijgewerkt naar 3.0.0, werkte alles goed.De oorspronkelijke versie is 2.x.x, die 6 jaar oud is.