

Fitur ini dikembangkan oleh yu-i-i/overleaf-cep.
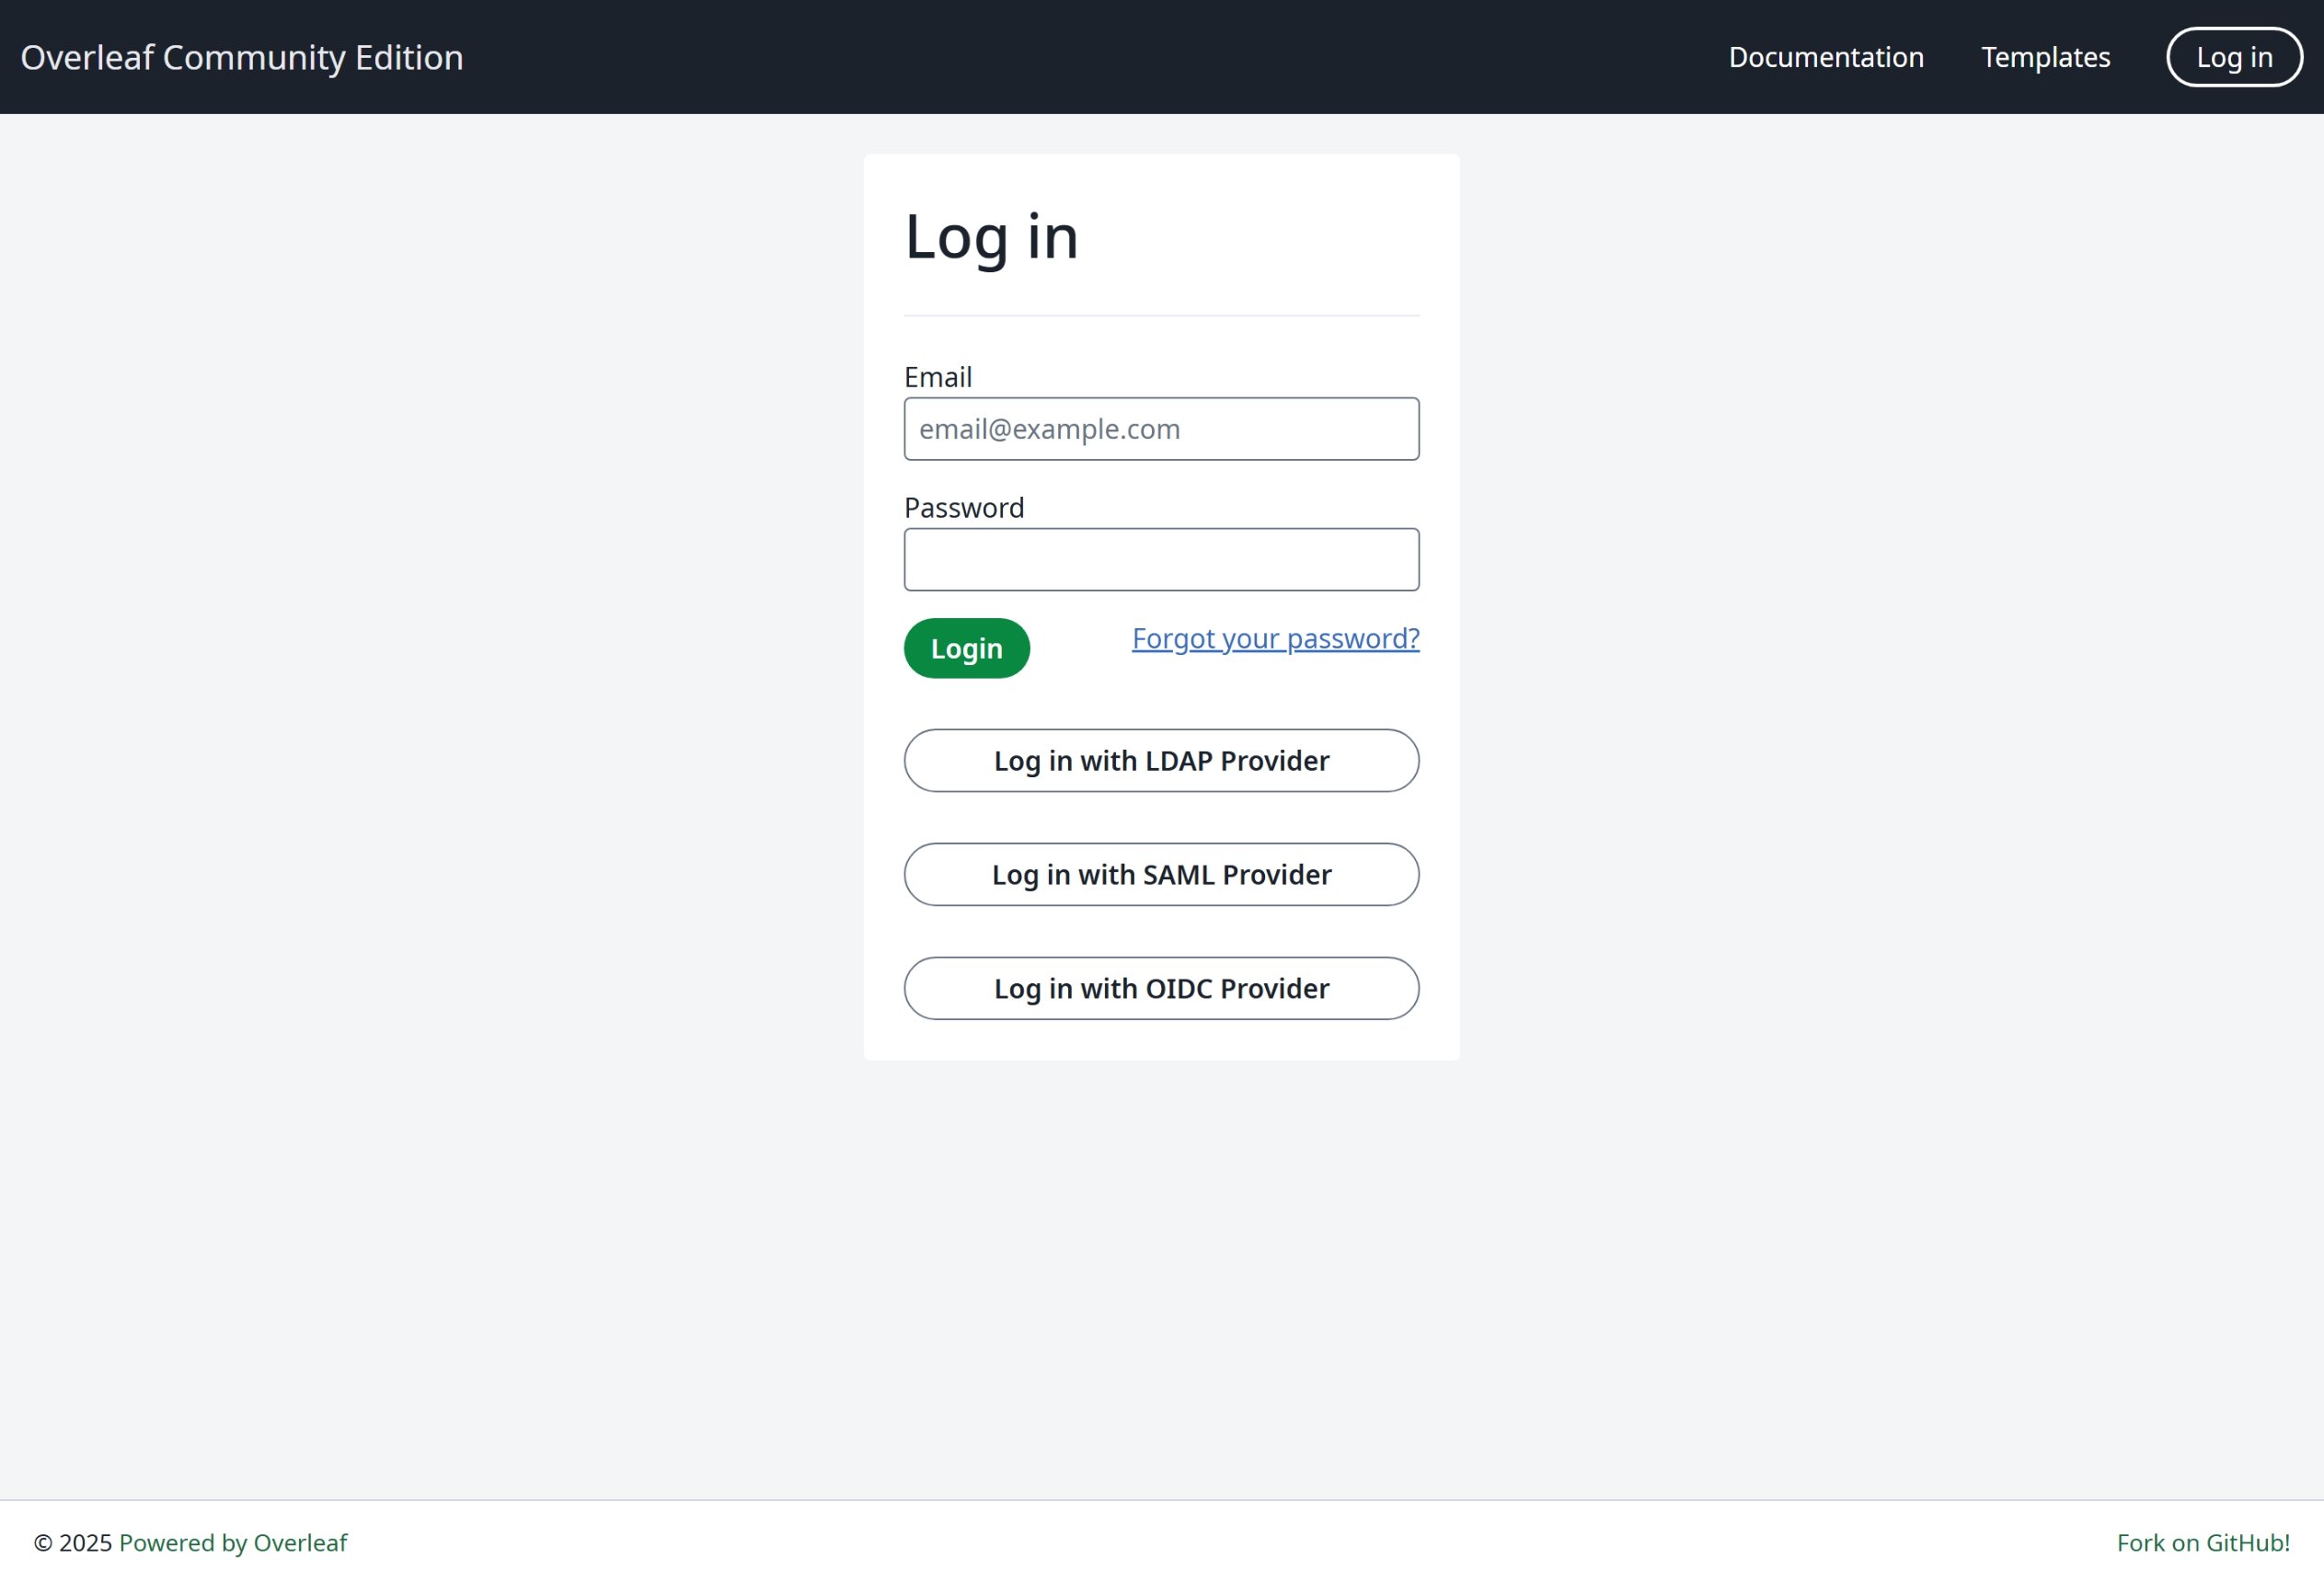
Autentikasi OIDC
Autentikasi LDAP
Autentikasi SAML
Konfigurasi Global
Variabel lingkunganEXTERNAL_AUTH diperlukan untuk mengaktifkan modul autentikasi tertentu. Variabel lingkungan ini menentukan metode autentikasi eksternal mana yang diaktifkan. Opsi yang tersedia adalah (dalam huruf kecil):
- saml
- ldap
- oidc
Saran untuk SSO
Saya telah menguji saml, ldap, dan oauth untuk overleaf. saml dan oauth berfungsi dengan baik di overleaf, tetapi untuk ldap, hasilnya bergantung. ldap tidak berfungsi dengan baik untuk https://docs.goauthentik.io/, tetapi berfungsi dengan baik di openLDAP (https://github.com/rroemhild/docker-test-openldap).Kita perlu memperbarui passport-ldapauth. Baru-baru ini saya mencoba menguji ldap overleaf dengan https://goauthentik.io/, dan hasilnya gagal. Setelah saya memperbarui “passport-ldapauth” ke 3.0.0, semuanya berfungsi dengan baik.Versi aslinya adalah 2.x.x, yang dirilis 6 tahun yang lalu.