Zalecane narzędzia deweloperskie
Te opcjonalne usługi nie są potrzebne do uruchomienia Overleaf, ale bardzo pomagają przy tworzeniu, debugowaniu i przeglądaniu danych. Wszystkie są częścią środowiska deweloperskiego, więc nie trzeba niczego dodawać dodocker-compose.yml. Po zalogowaniu się do witryny menu Dev tools na jej pasku nawigacji prowadzi do narzędzi, które witryna udostępnia pod własnymi ścieżkami.
Grafana
Grafana jest udostępniana przez witrynę pod/grafana/ przez webpack-dev-server, więc nie potrzebuje własnego portu. Jej folder Overleaf Develop zawiera te pulpity:
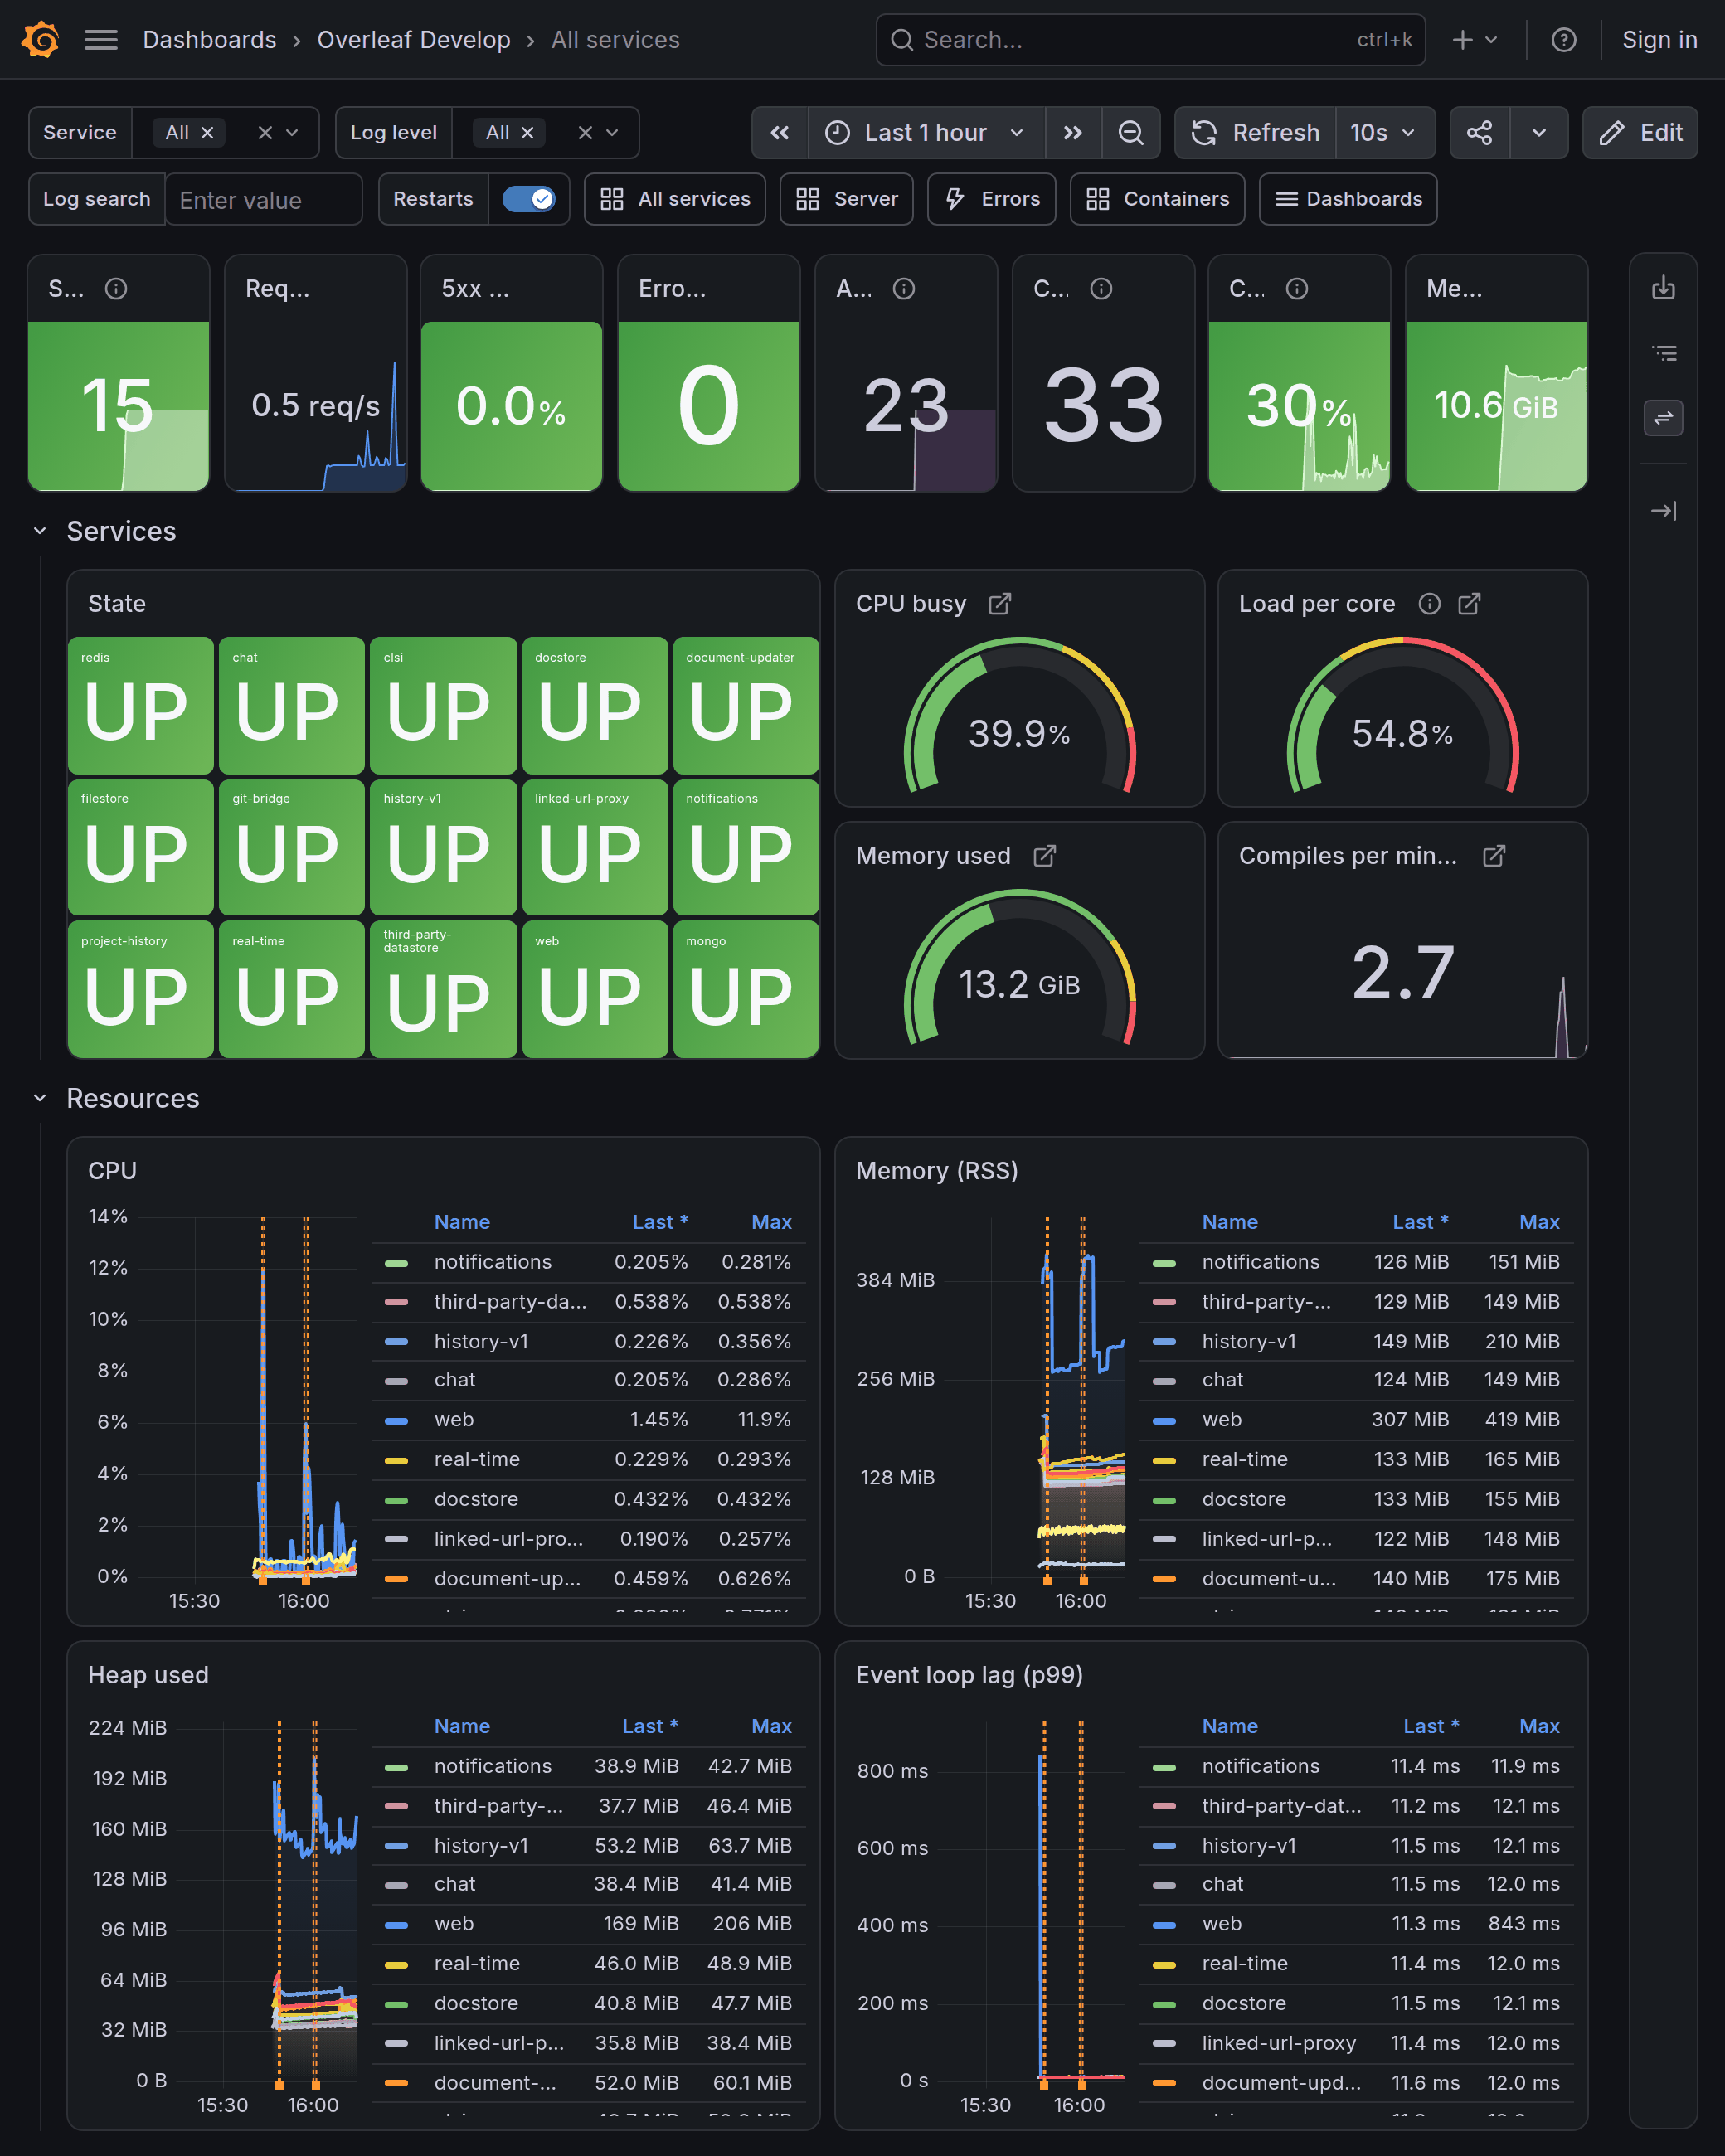
All services: stan każdej usługi, host i zasoby używane przez każdą usługę
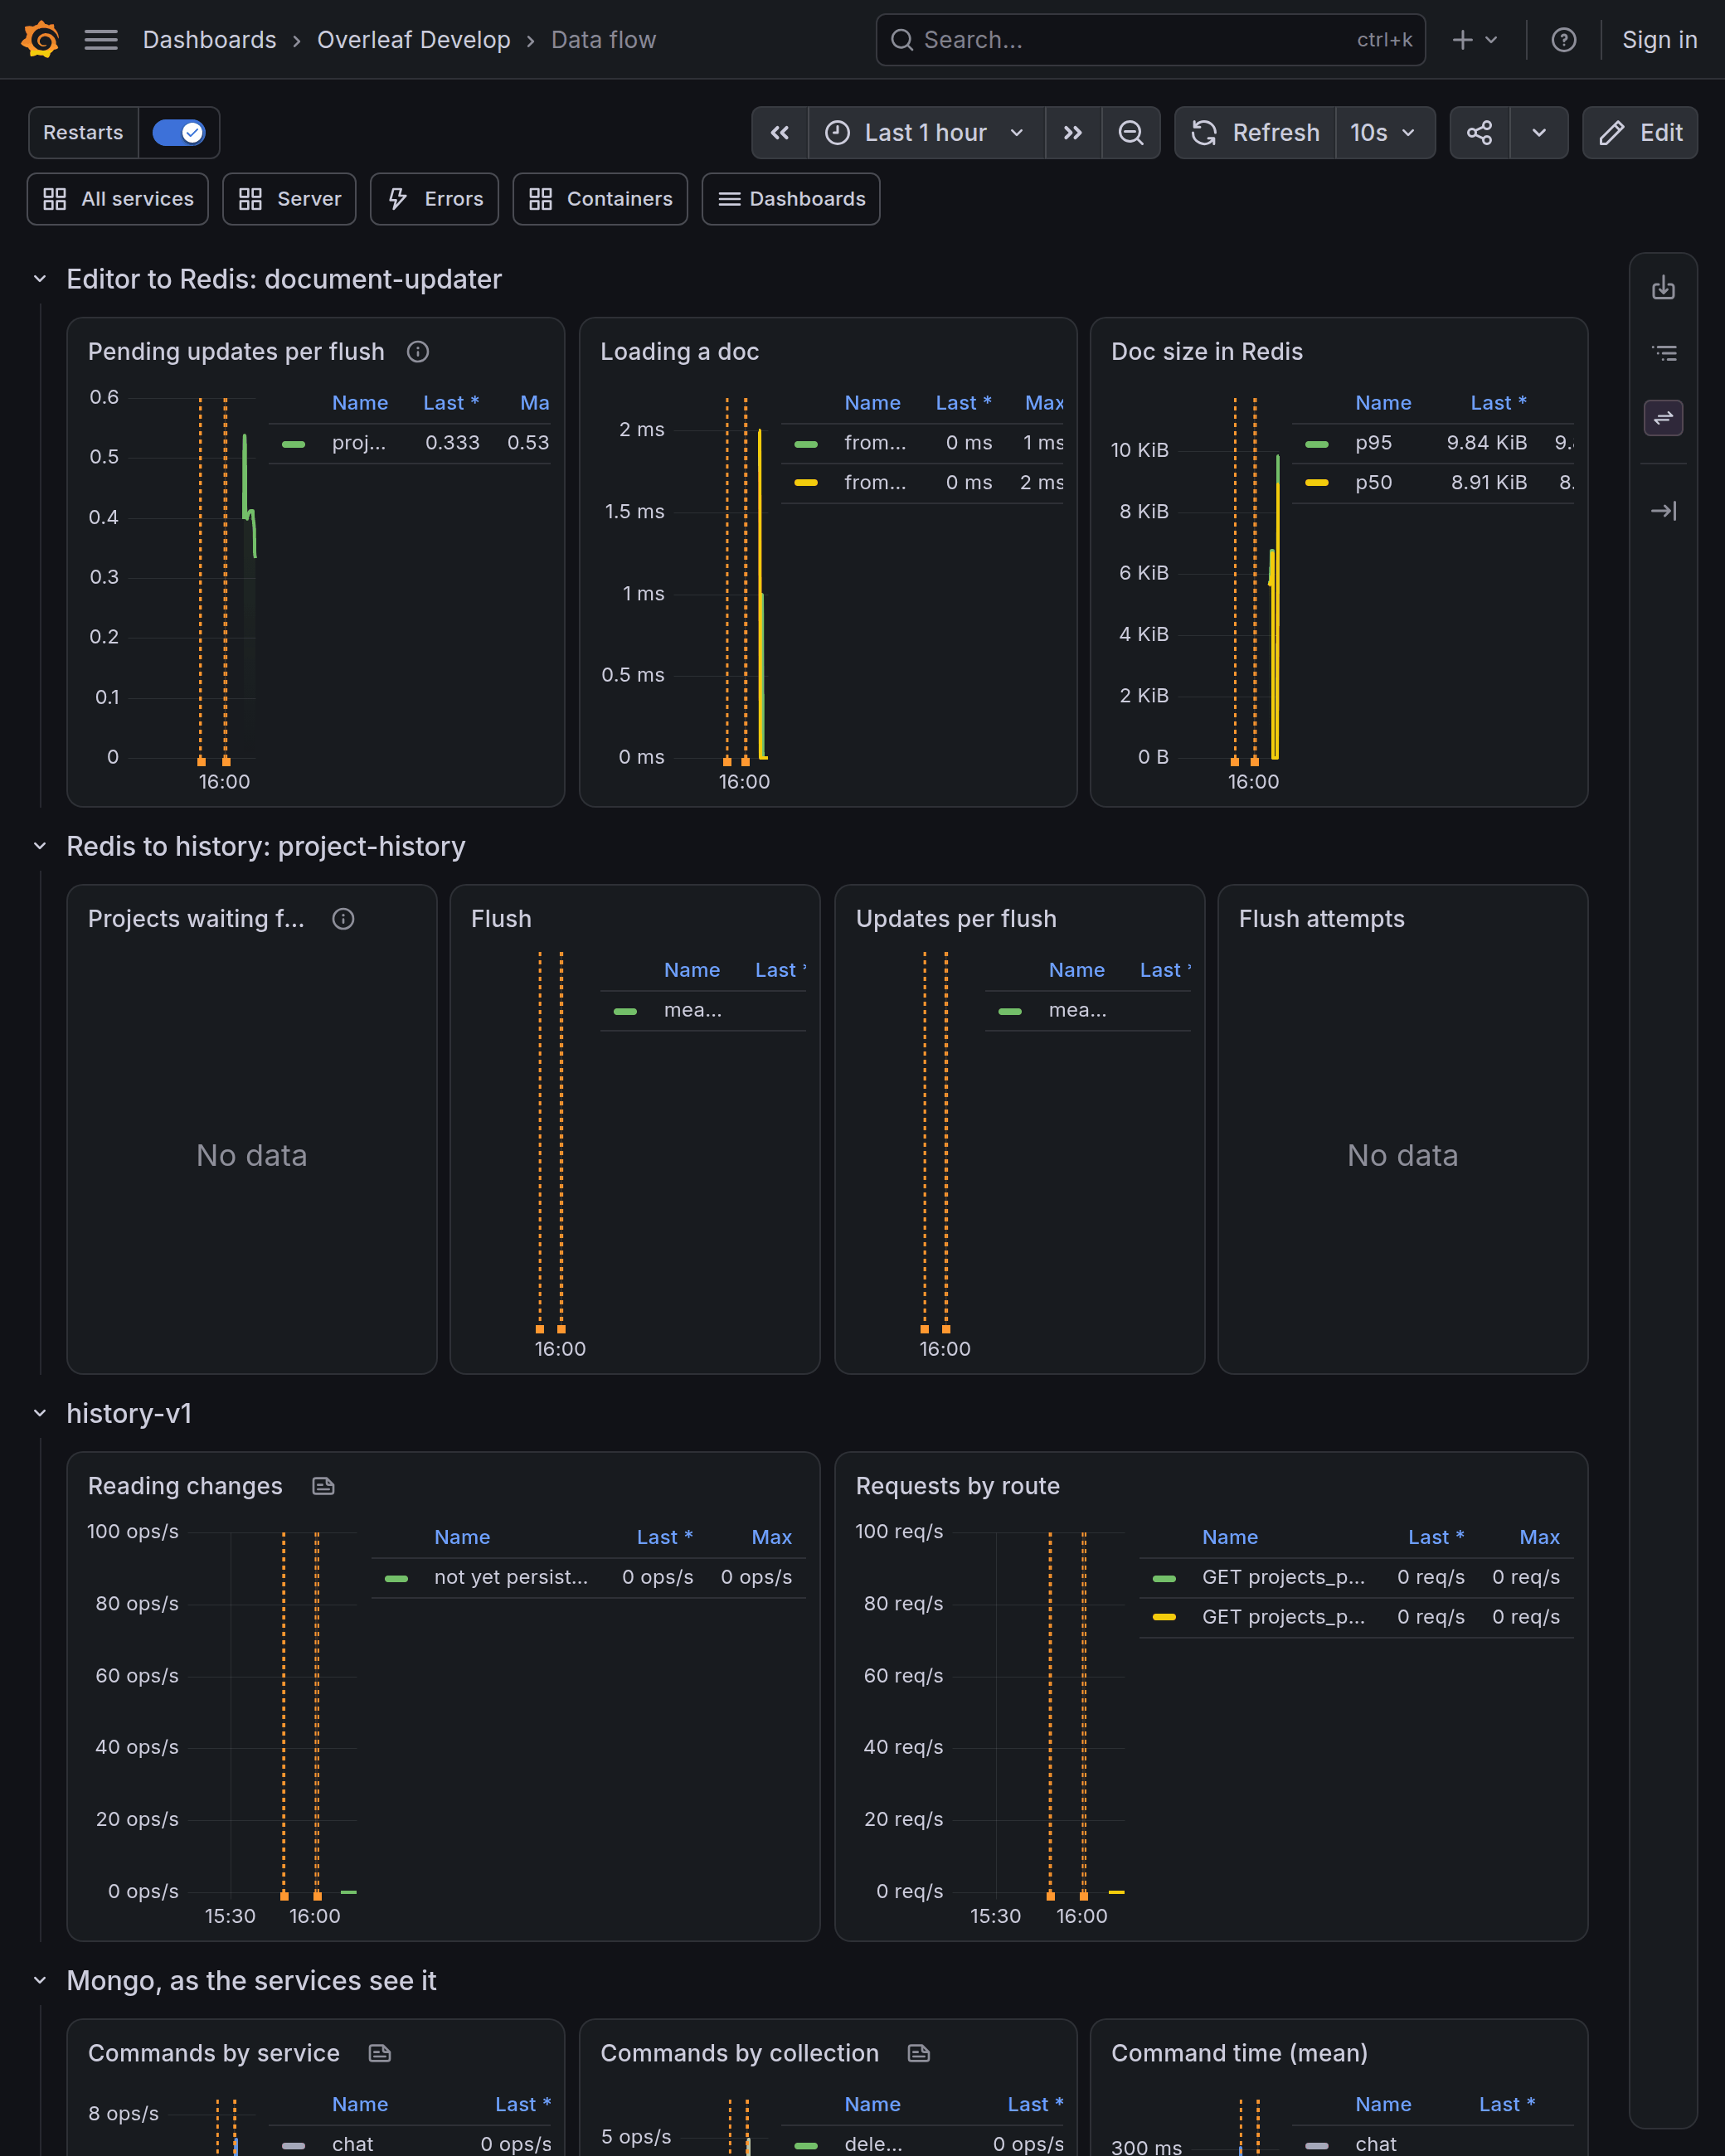
Data flow: edycja w drodze od document-updater przez project-history do history-v1 i Mongo
/metrics usług, mongodb-exporter, redis-exporter, cadvisor i node-exporter; Alloy wysyła logi każdego kontenera projektu do Loki, gdzie odczytują je filtry Log search, Service i Log level pulpitów. Ich dane istnieją tylko w kontenerach, więc odtworzenie kontenerów je czyści. cAdvisor działa w trybie uprzywilejowanym i odczytuje /, /sys, dane Dockera i gniazdo containerd hosta w trybie tylko do odczytu; node-exporter odczytuje / hosta.
Pulpity są generowane: zmień develop/grafana/make-dashboards i uruchom go, zamiast edytować pliki JSON.
Mailpit
PrzyMAILPIT_ENABLED=true web wysyła każdy e-mail do Mailpit zamiast do prawdziwego serwera pocztowego, a potwierdzanie e-maili jest włączone (EMAIL_CONFIRMATION_DISABLED=false). Linki aktywacyjne, zaproszenia do projektów, resety haseł i kody potwierdzające można wtedy otwierać ze skrzynki odbiorczej.
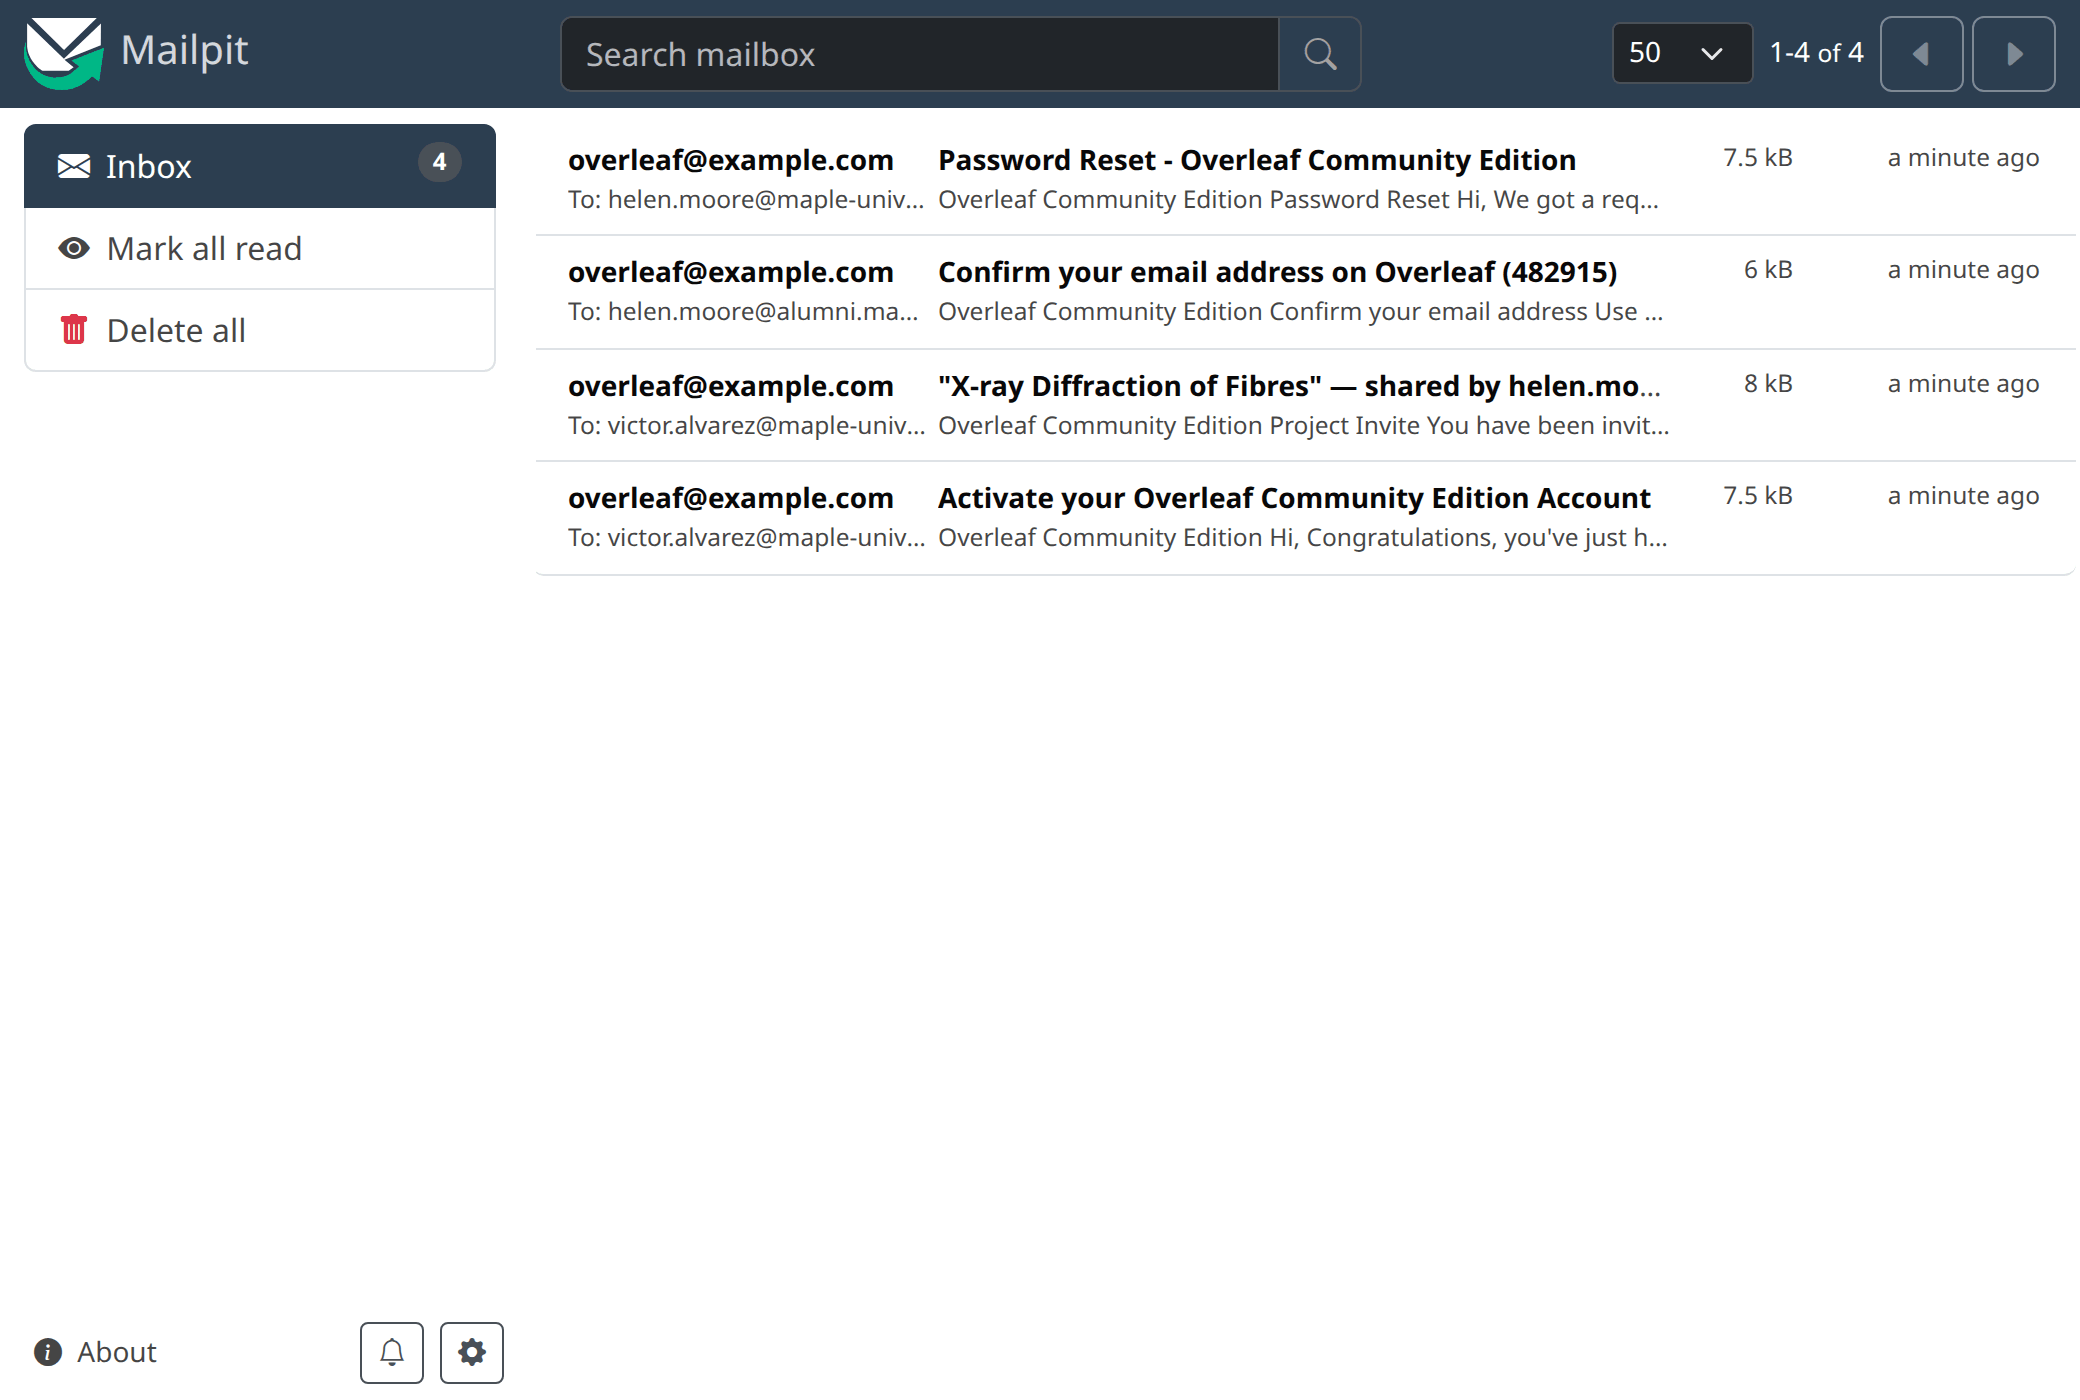
E-mail aktywacyjny, zaproszenie do projektu, kod potwierdzający i reset hasła w Mailpit
Mongo Express
Mongo Express pokazuje kolekcje bazysharelatex i pozwala przeglądać, edytować, importować i eksportować ich dokumenty.
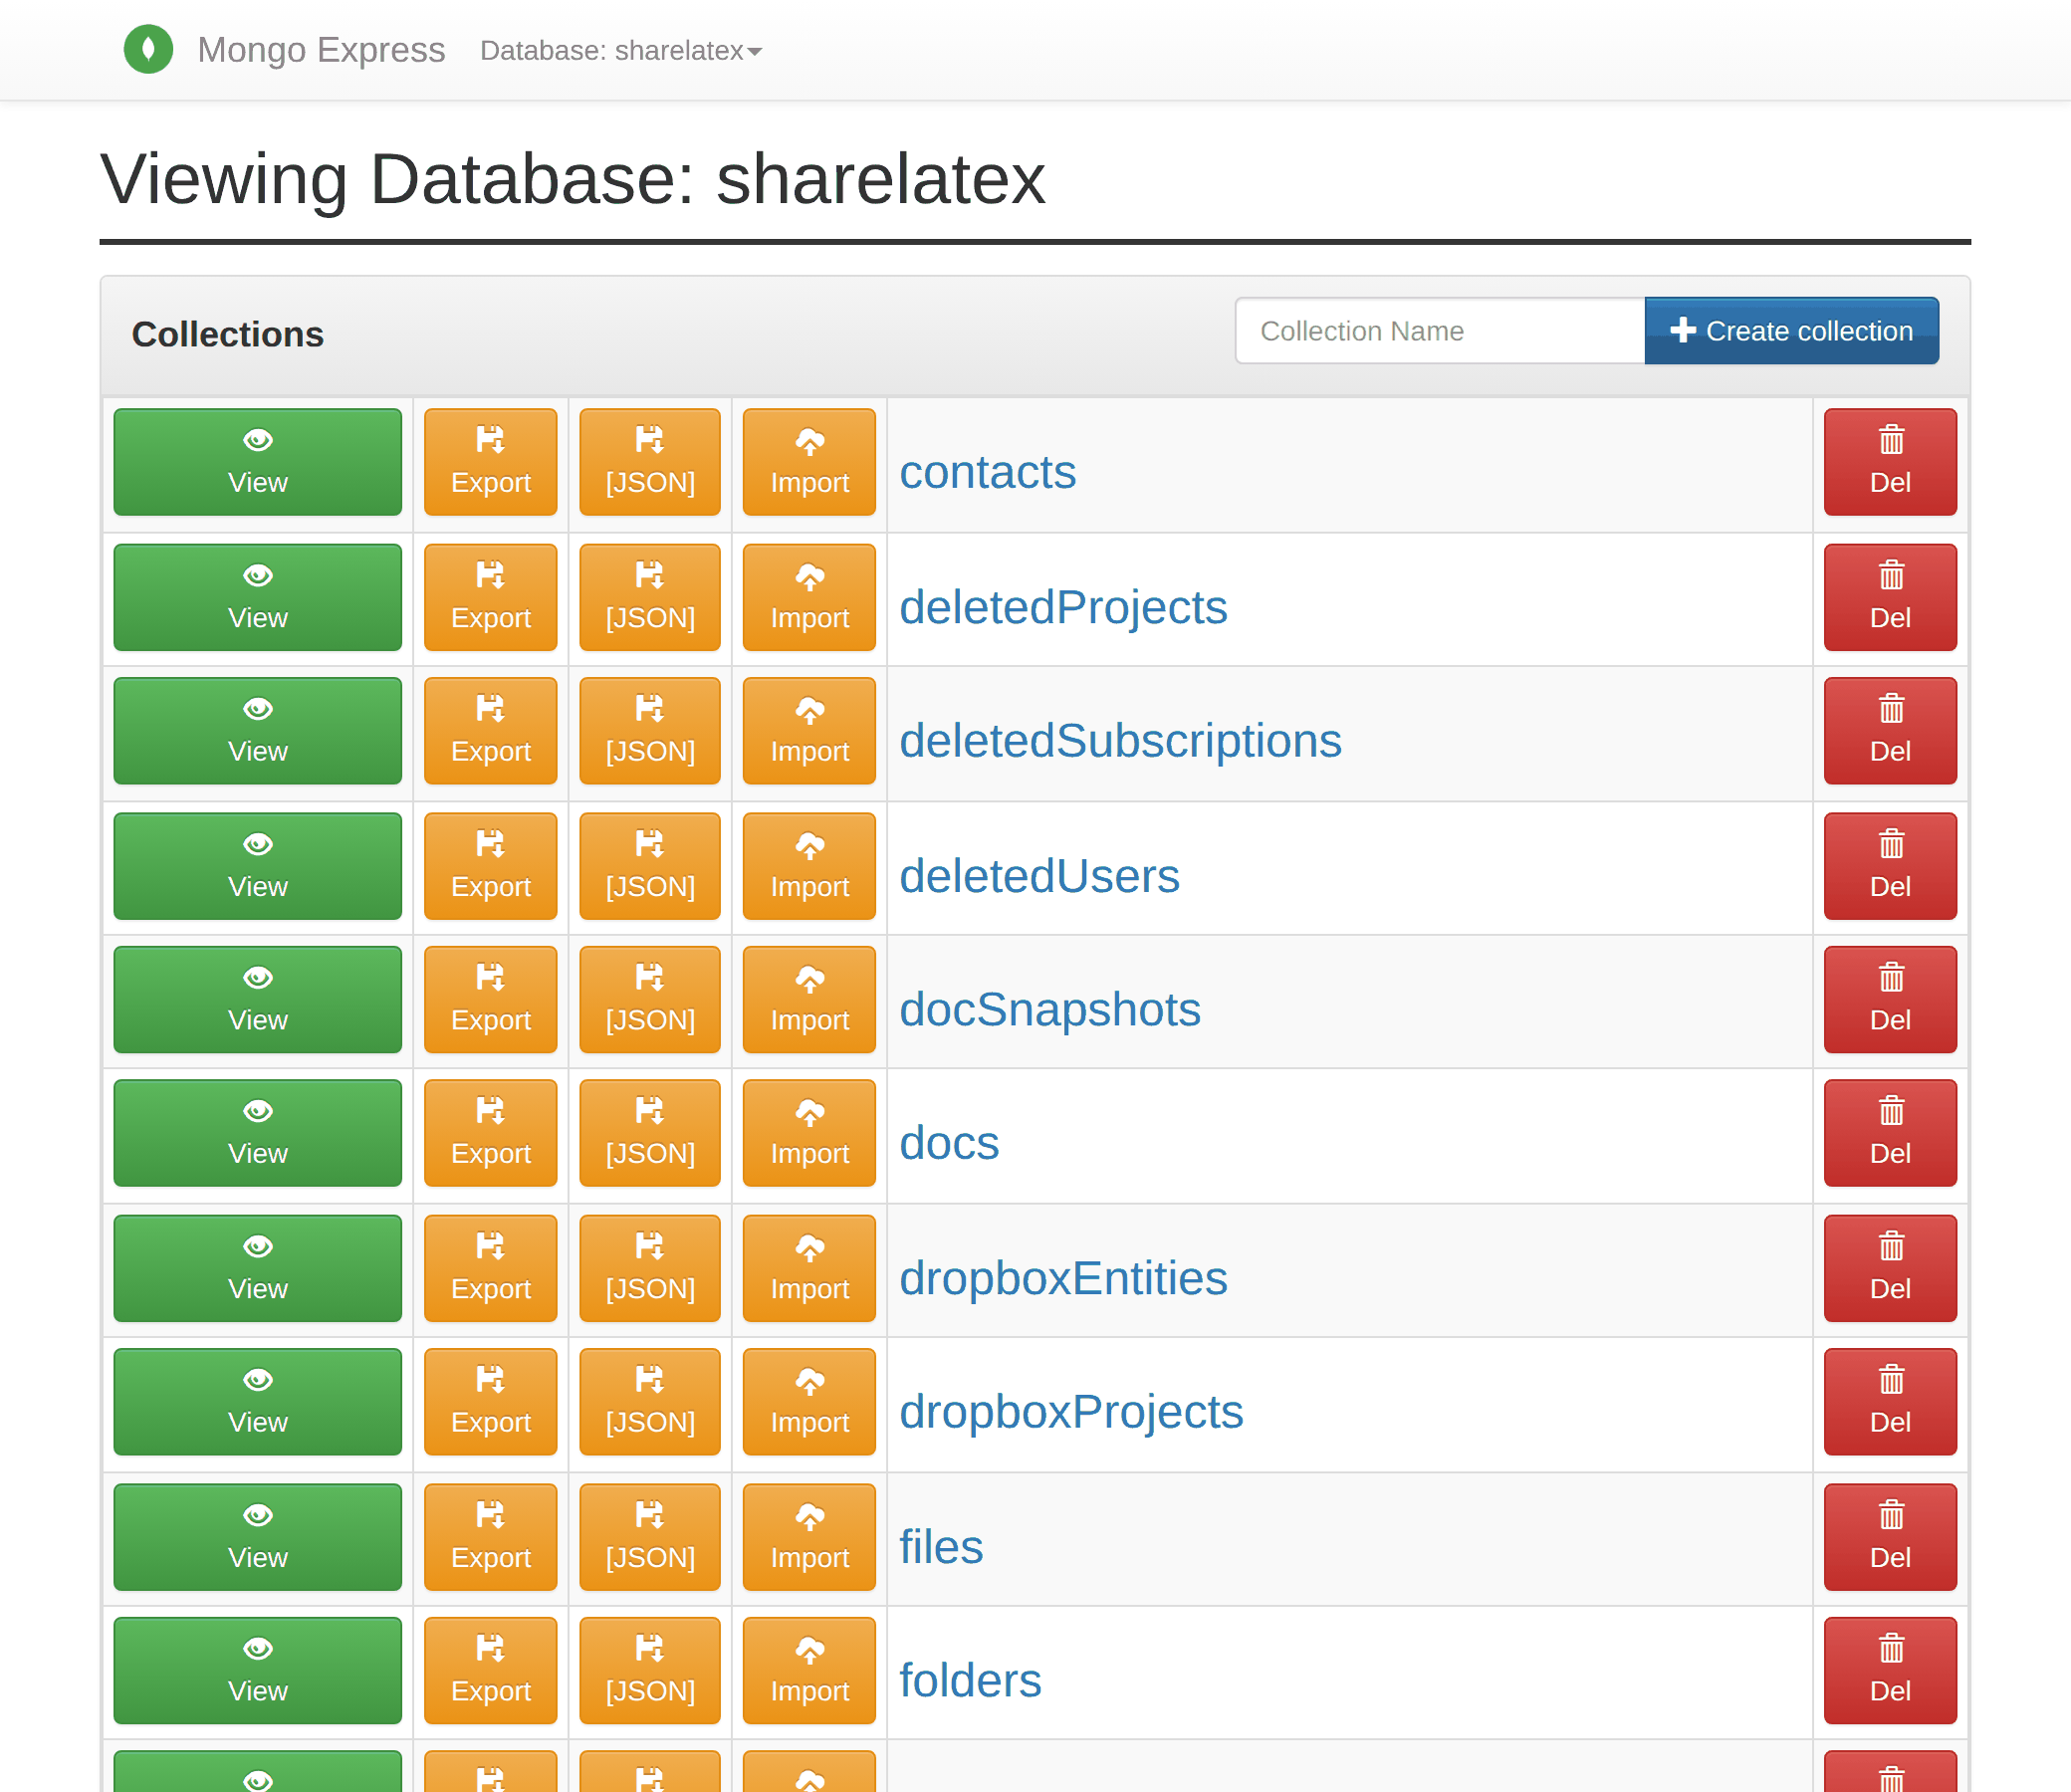
Kolekcje bazy sharelatex w Mongo Express
RedisInsight
RedisInsight przechowuje swoje połączenia wdevelop/data/redis-insight. Za pierwszym razem wybierz Connect existing database i podaj host redis oraz port 6379.
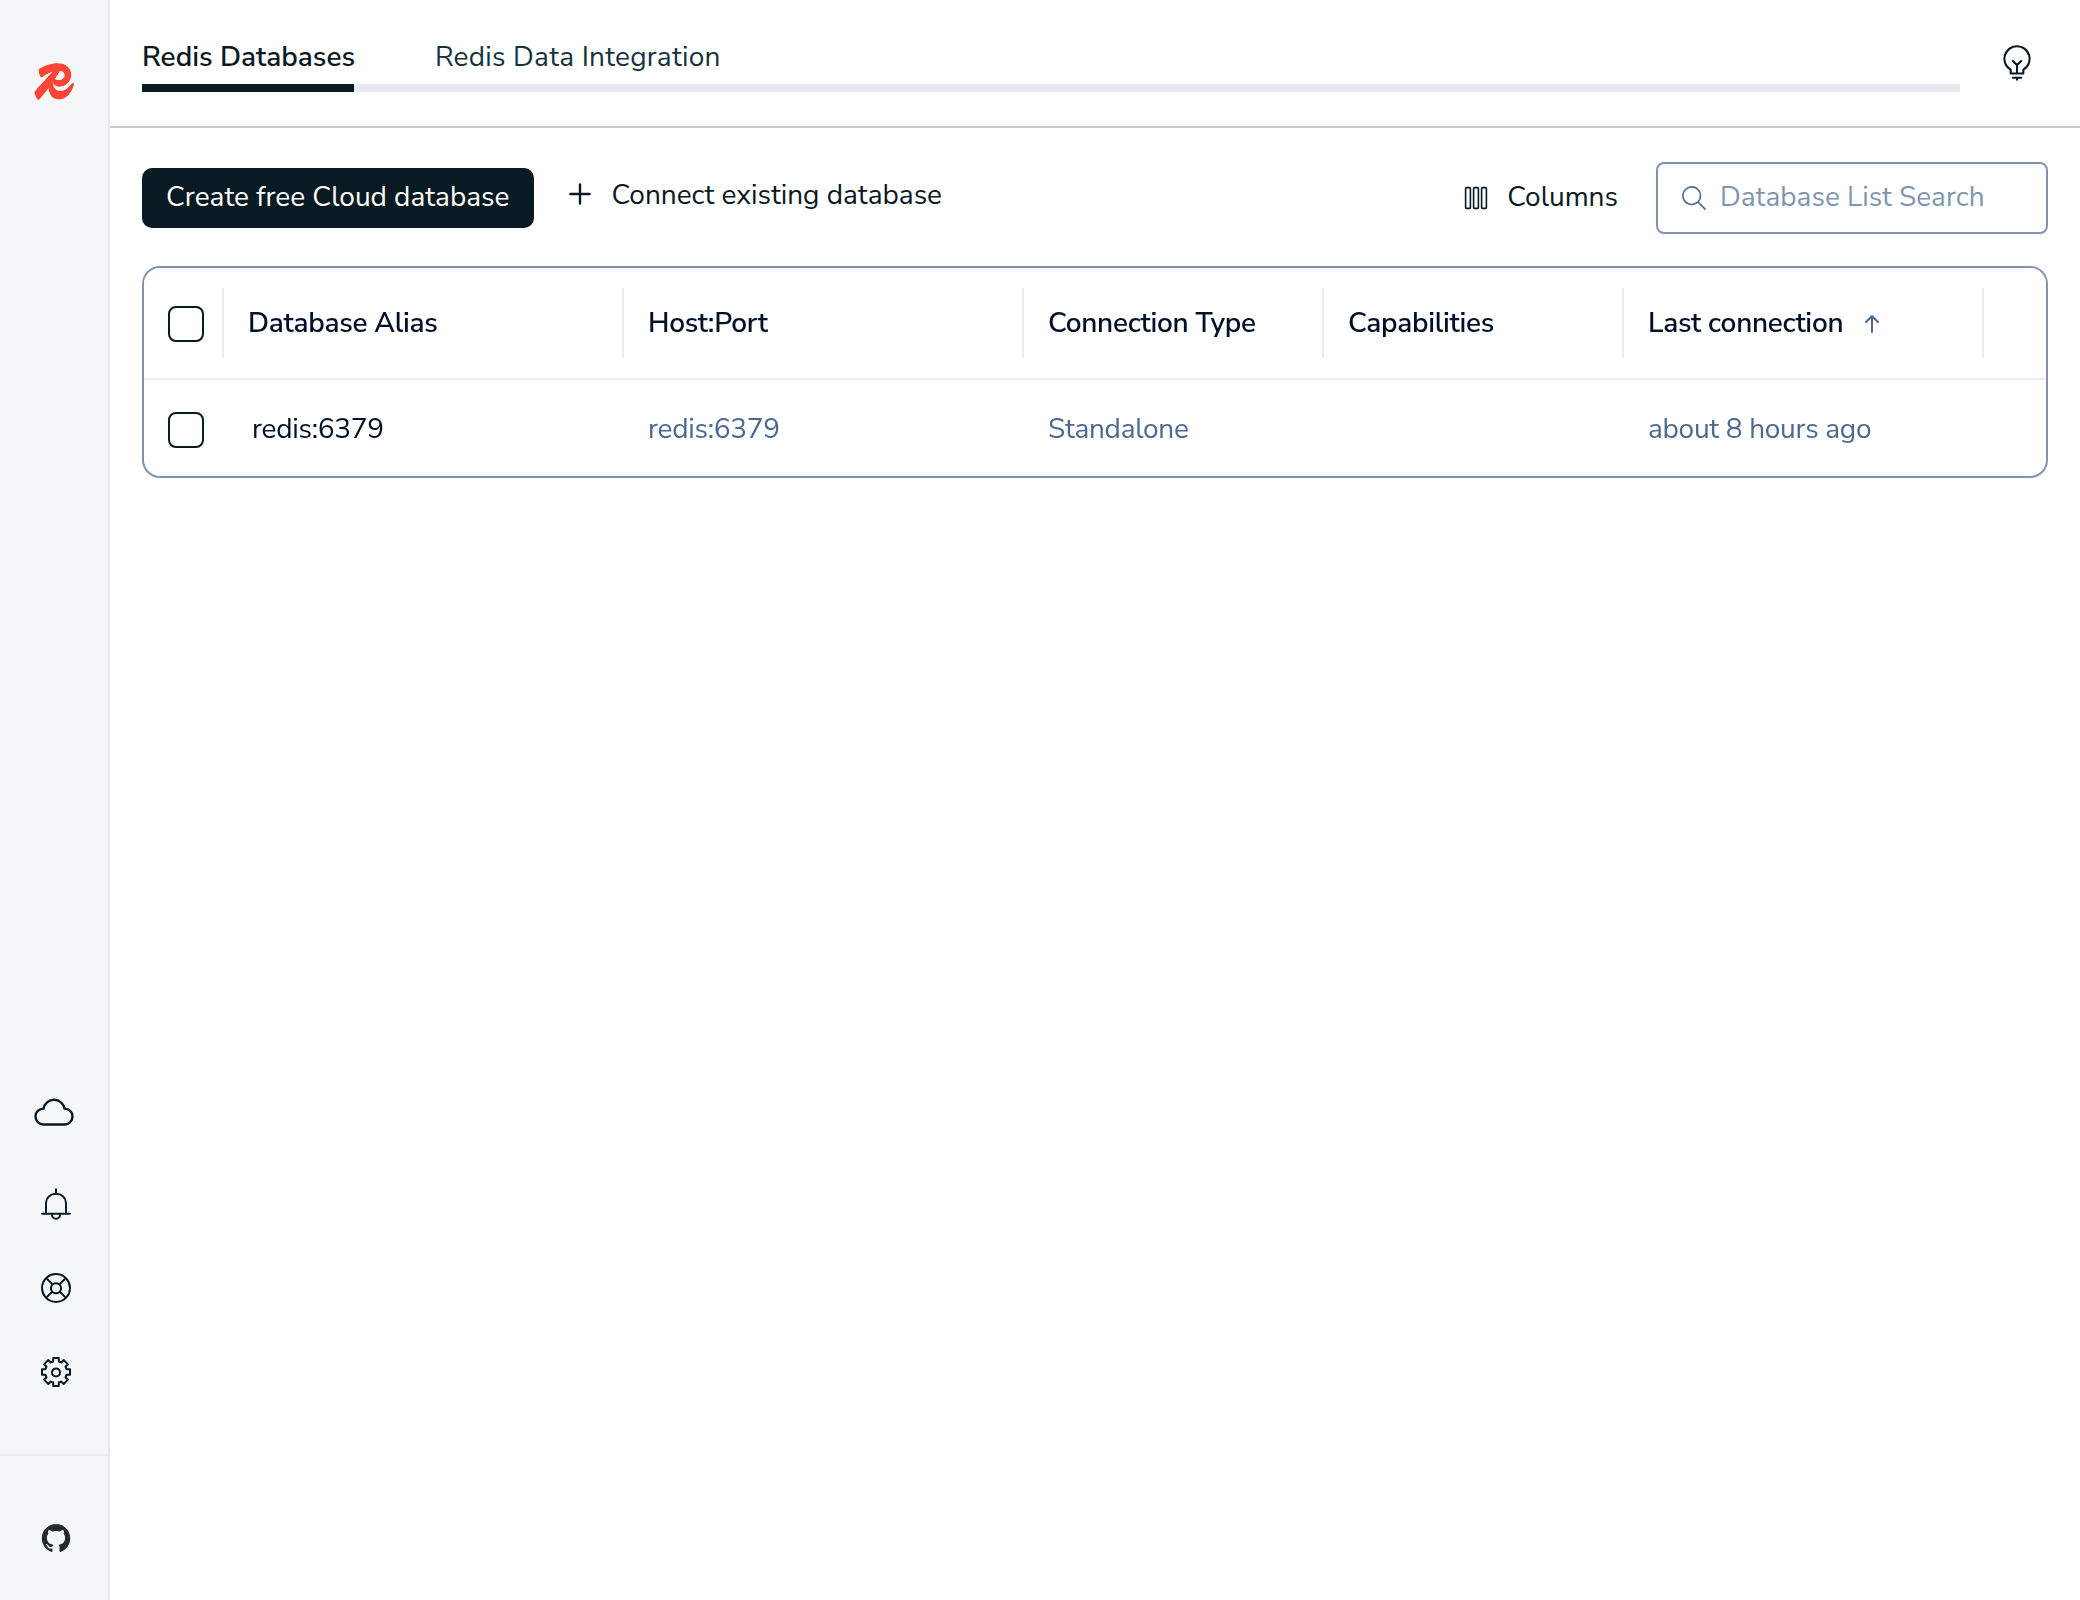
RedisInsight połączony z usługą redis
Konfiguracja Hoppscotch
Przekierowanie żądań API przez proxy
Hoppscotch wysyła żądania z przeglądarki, która nie może dotrzeć do usług po ich nazwach w Dockerze. Jego proxy, Proxyscotch, działa w sieci Dockera i jest udostępniane pod/proxy adresu Hoppscotch. Otwórz http://localhost:9170, przejdź do Settings → Interceptor, wybierz Proxy i ustaw Proxy URL na http://localhost:9170/proxy. Ustawienie pozostaje w przeglądarce.
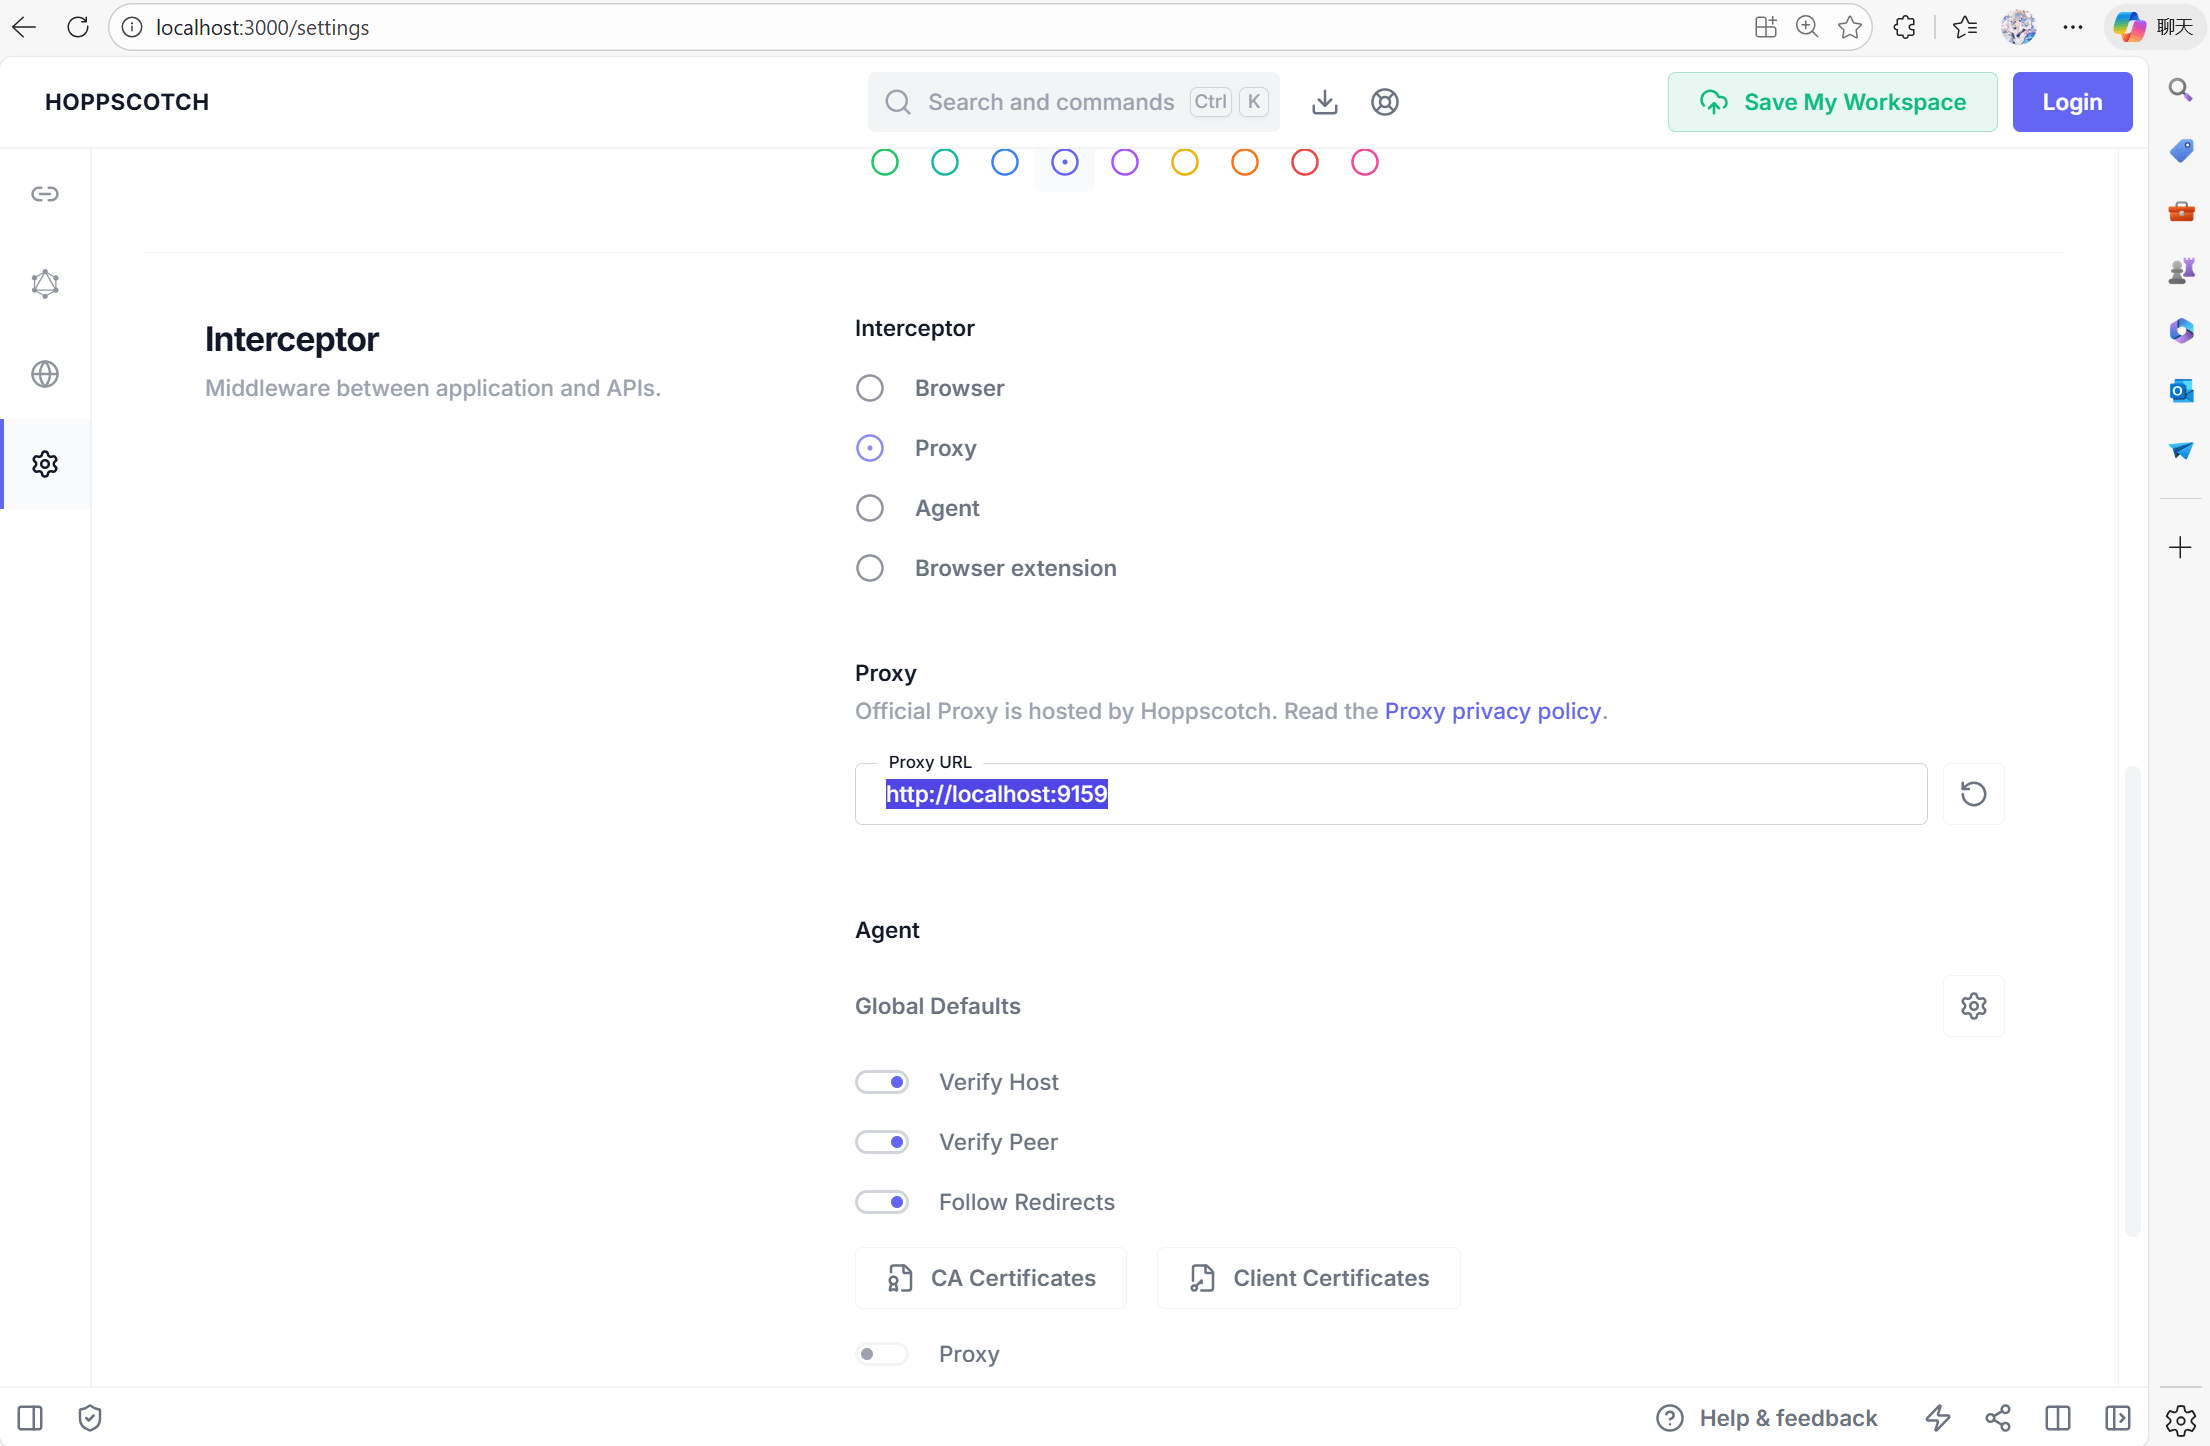
Ustawienie Interceptor. Zrzut ekranu pochodzi ze starszej konfiguracji: użyj http://localhost:9170/proxy jako Proxy URL.
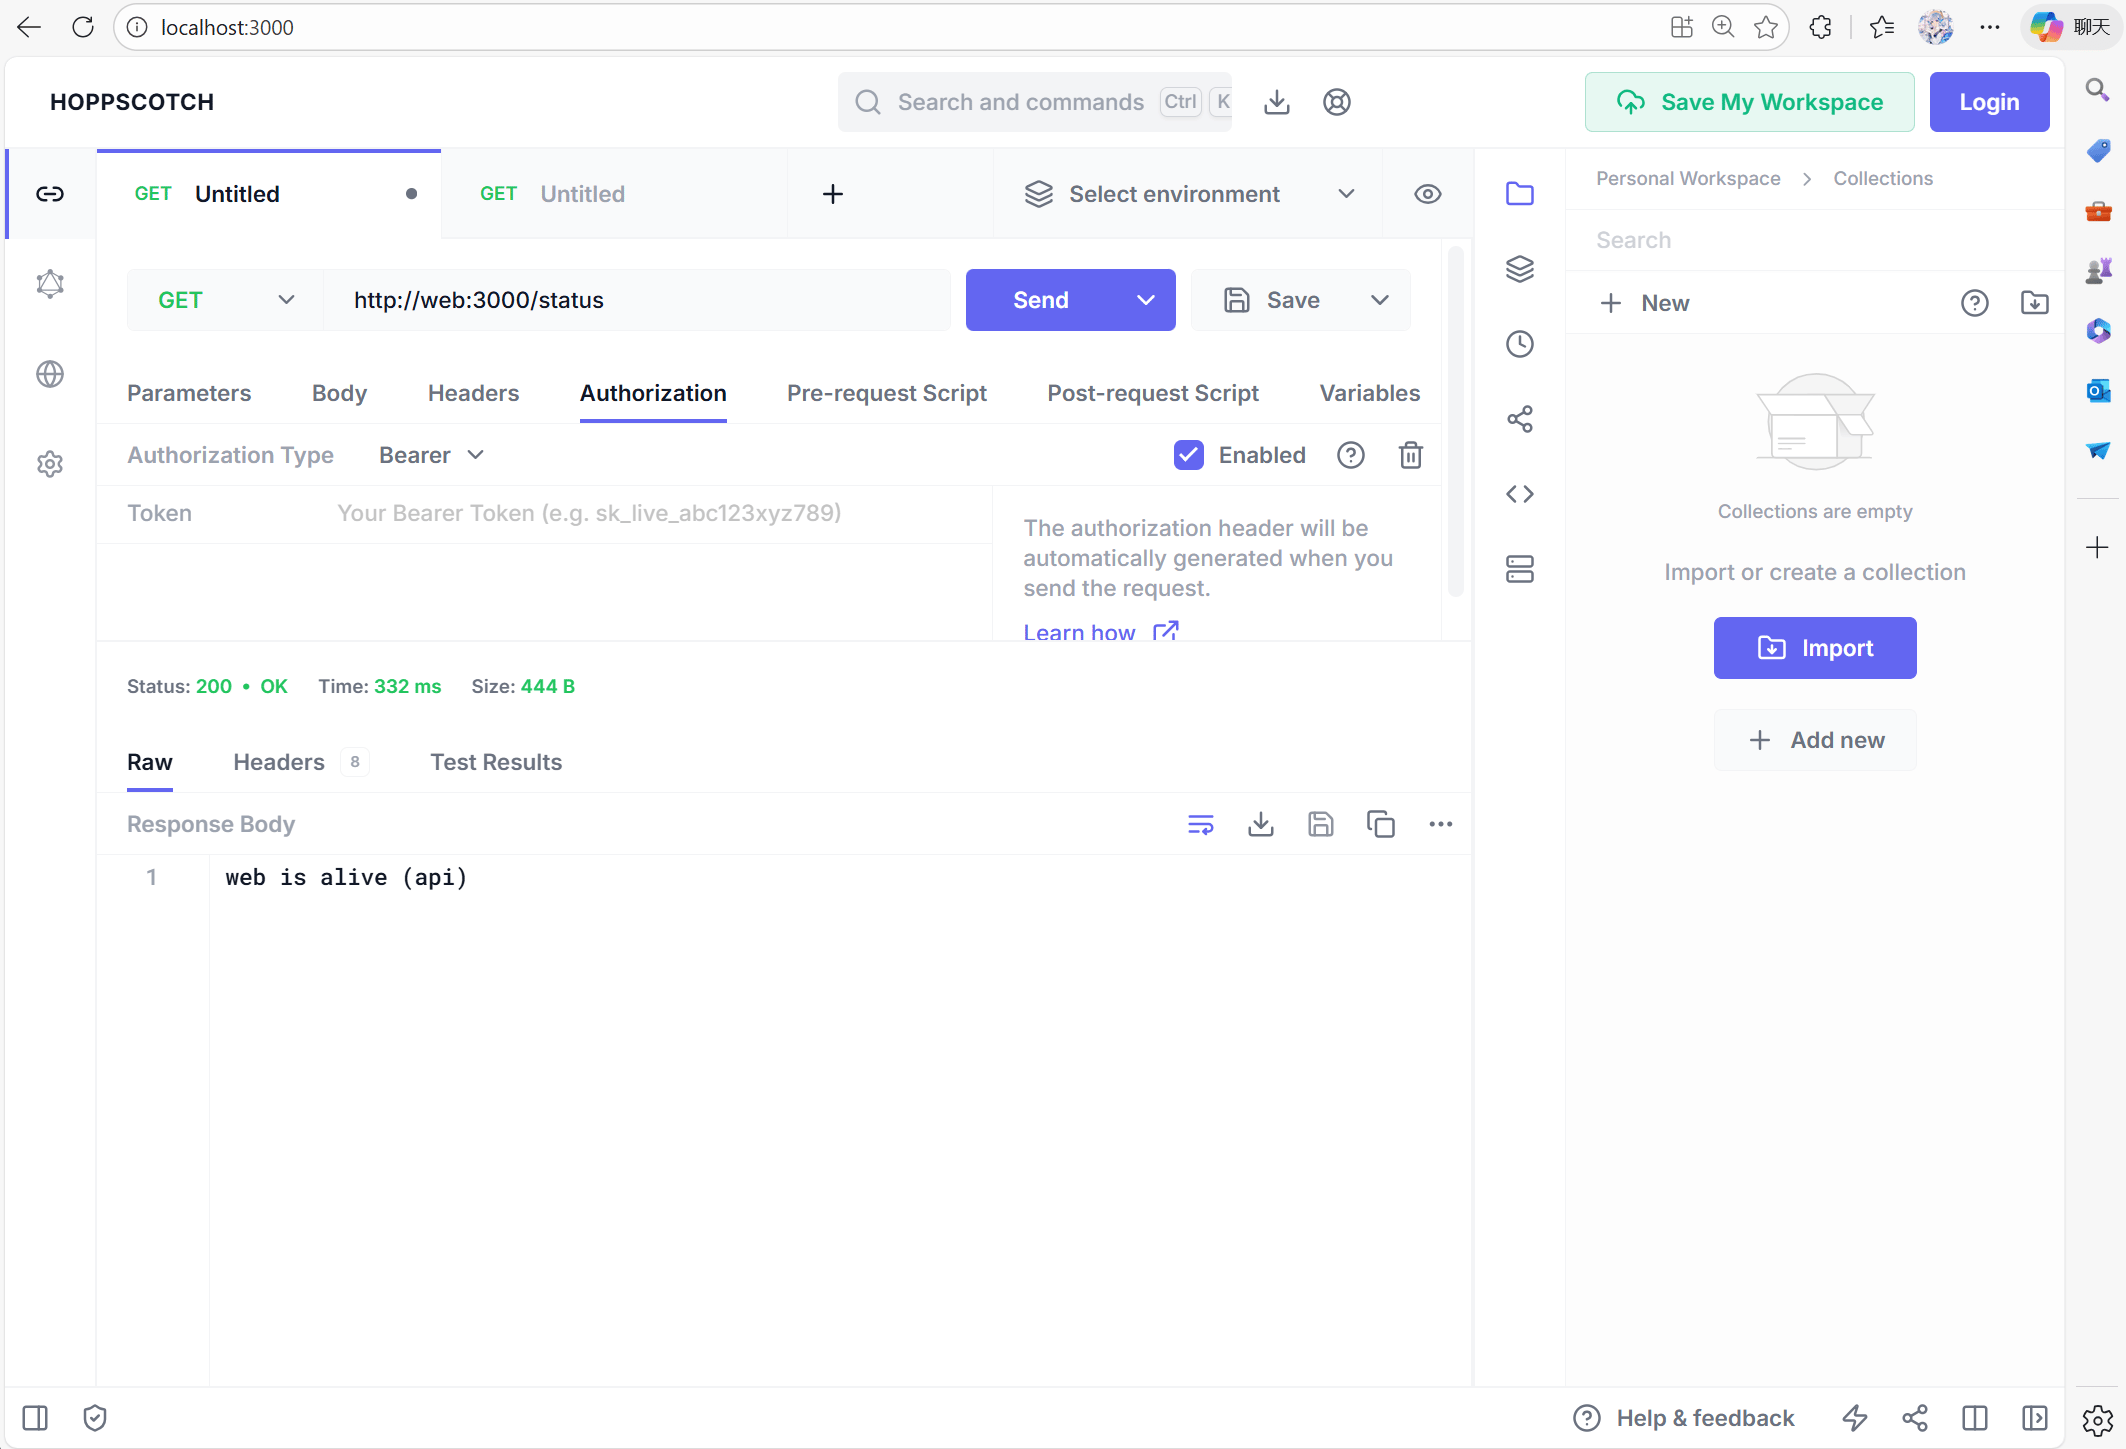
Import API usług
develop/hoppscotch/openapi/ zawiera plik OpenAPI z wewnętrznym API każdej usługi. W Hoppscotch otwórz Collections → Import → Import from File i zaznacz wszystkie pliki naraz. Każdy plik staje się kolekcją, której żądania trafiają pod adres usługi w Dockerze. Te same pliki są pokazane w sekcji API usług.
Problemy z CSRF
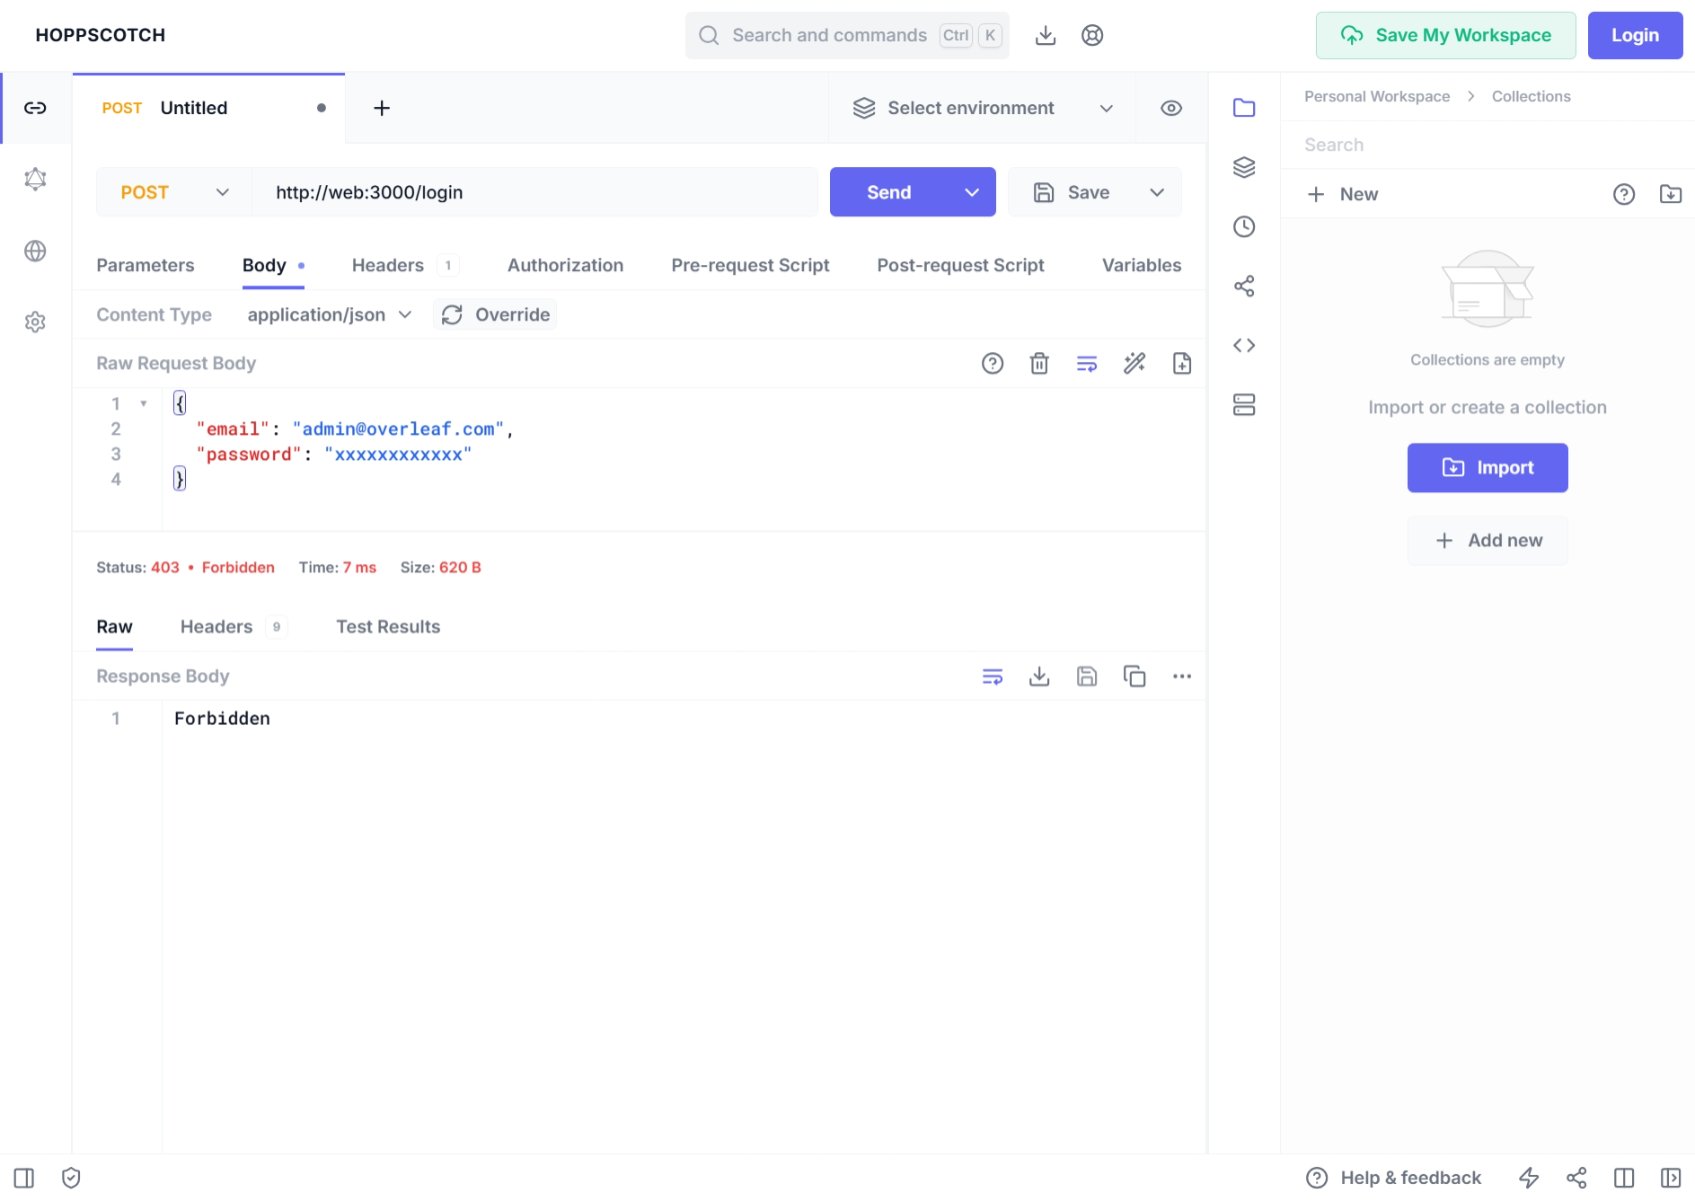
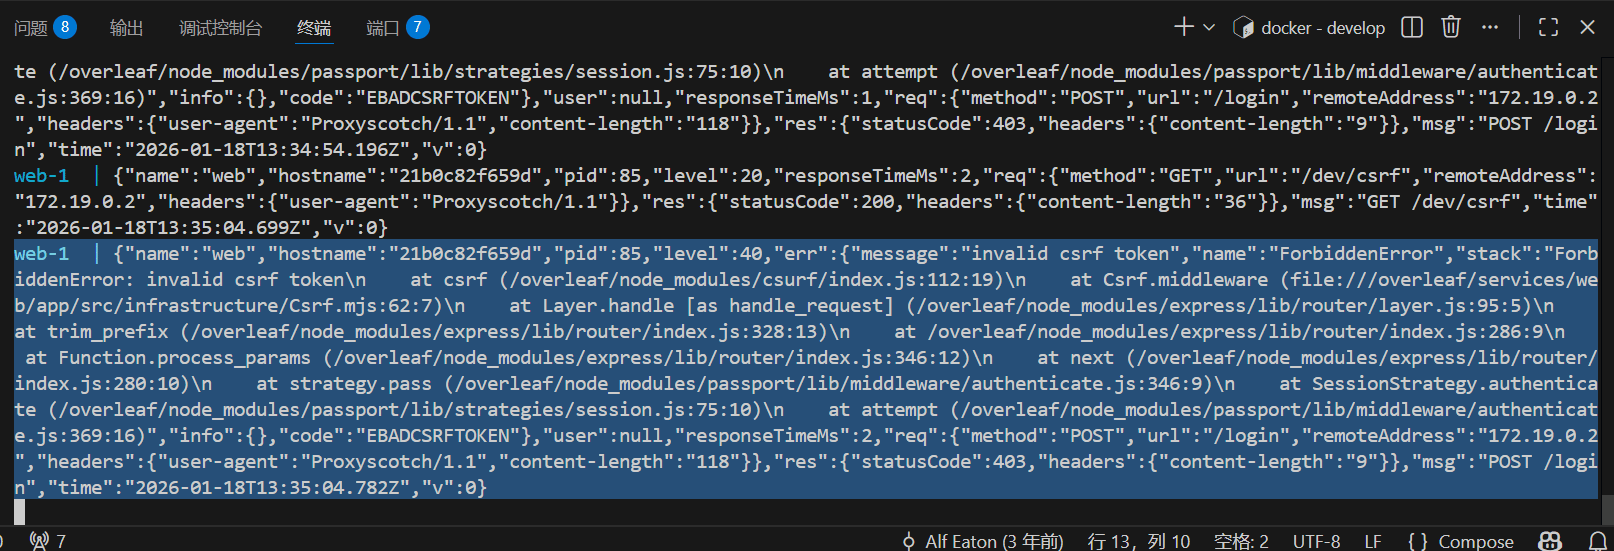
1
Dodaj skrypt Pre-Request
Dodaj poniższy kod w sekcji Pre-Request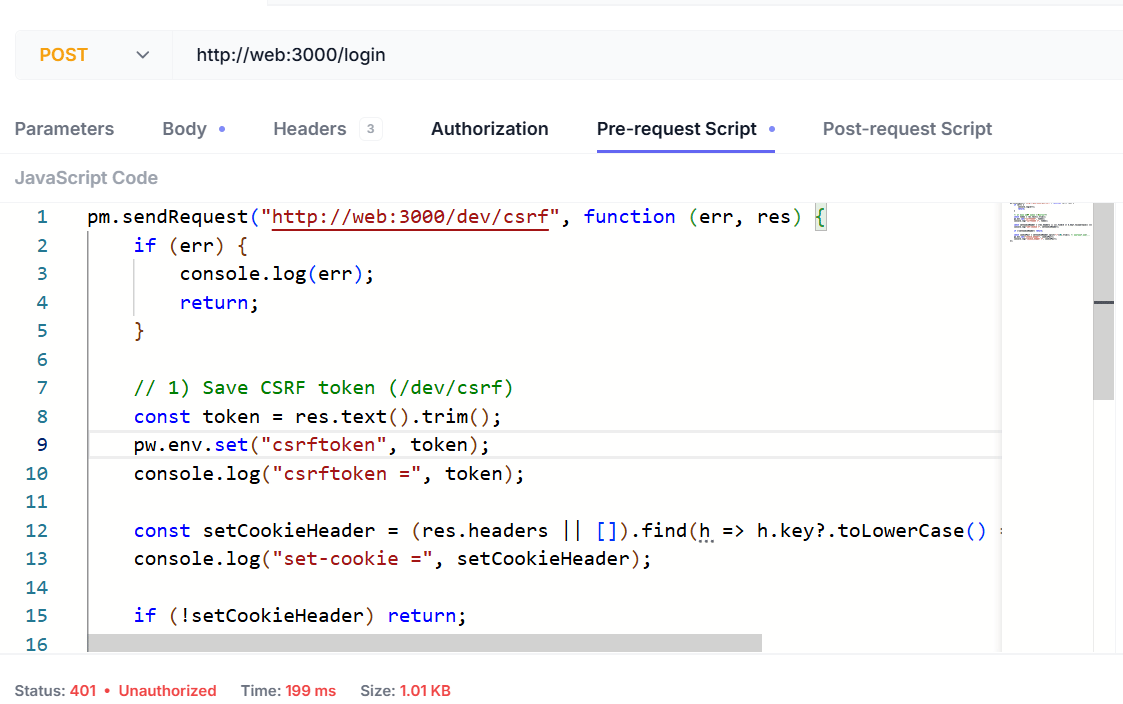
2
Dodaj nagłówki żądania
Musisz dodać następujące nagłówki: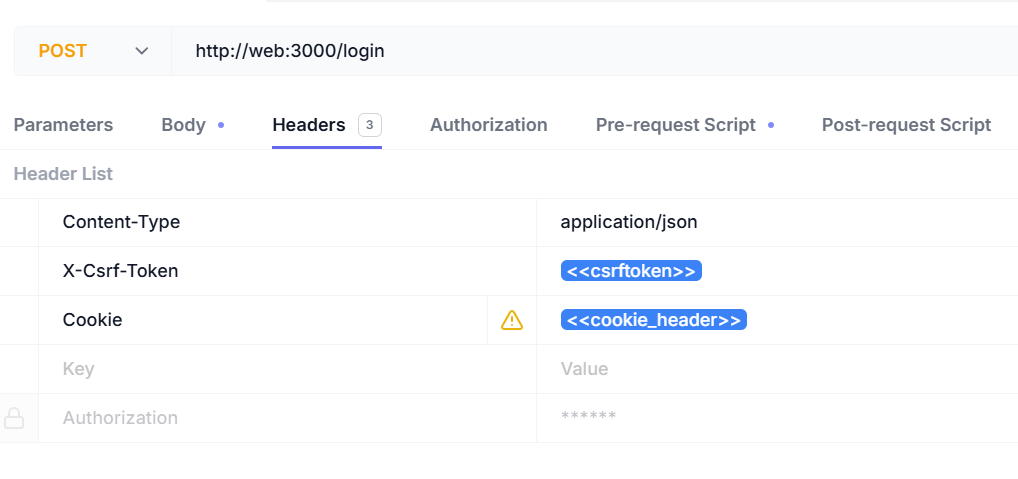
3
Zaloguj się za pomocą narzędzi API
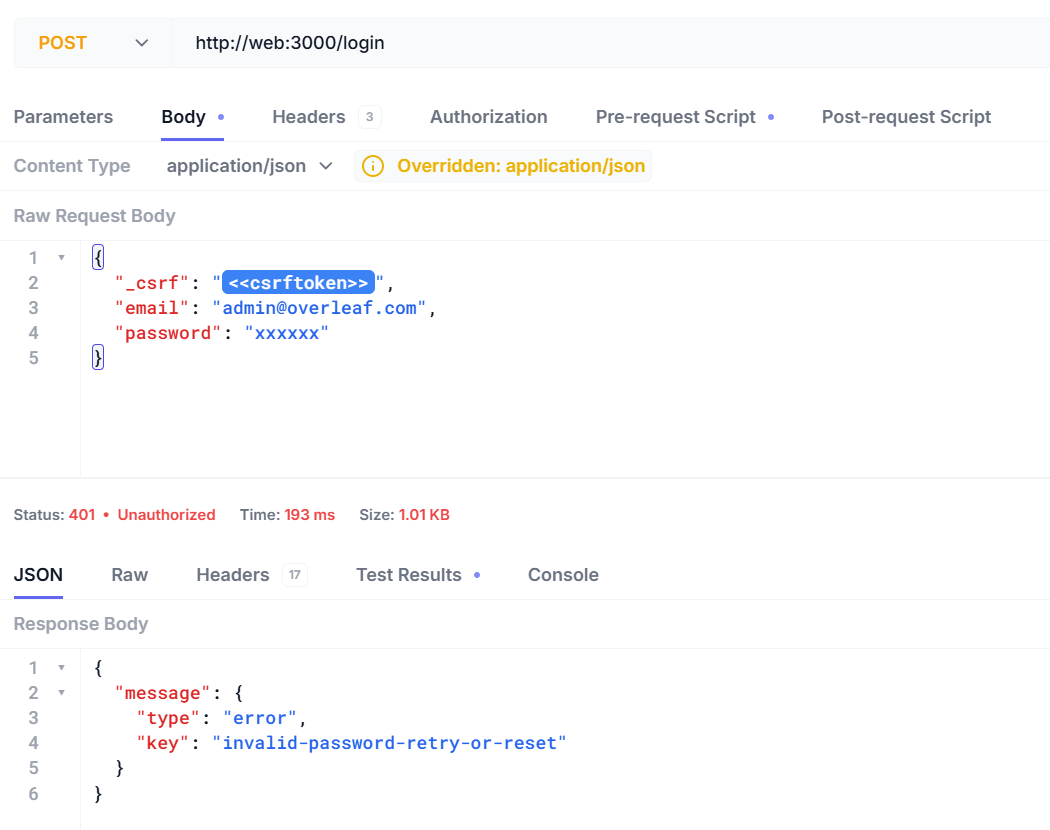
Teraz możesz zalogować się, używając swojej nazwy użytkownika i hasła.Oto odpowiedź w przypadku podania błędnej nazwy użytkownika lub hasła.