> ## Documentation Index
> Fetch the complete documentation index at: https://ayakaleaf-pro.mintlify.site/llms.txt
> Use this file to discover all available pages before exploring further.
# Harici URL
### "From External URL" özelliği
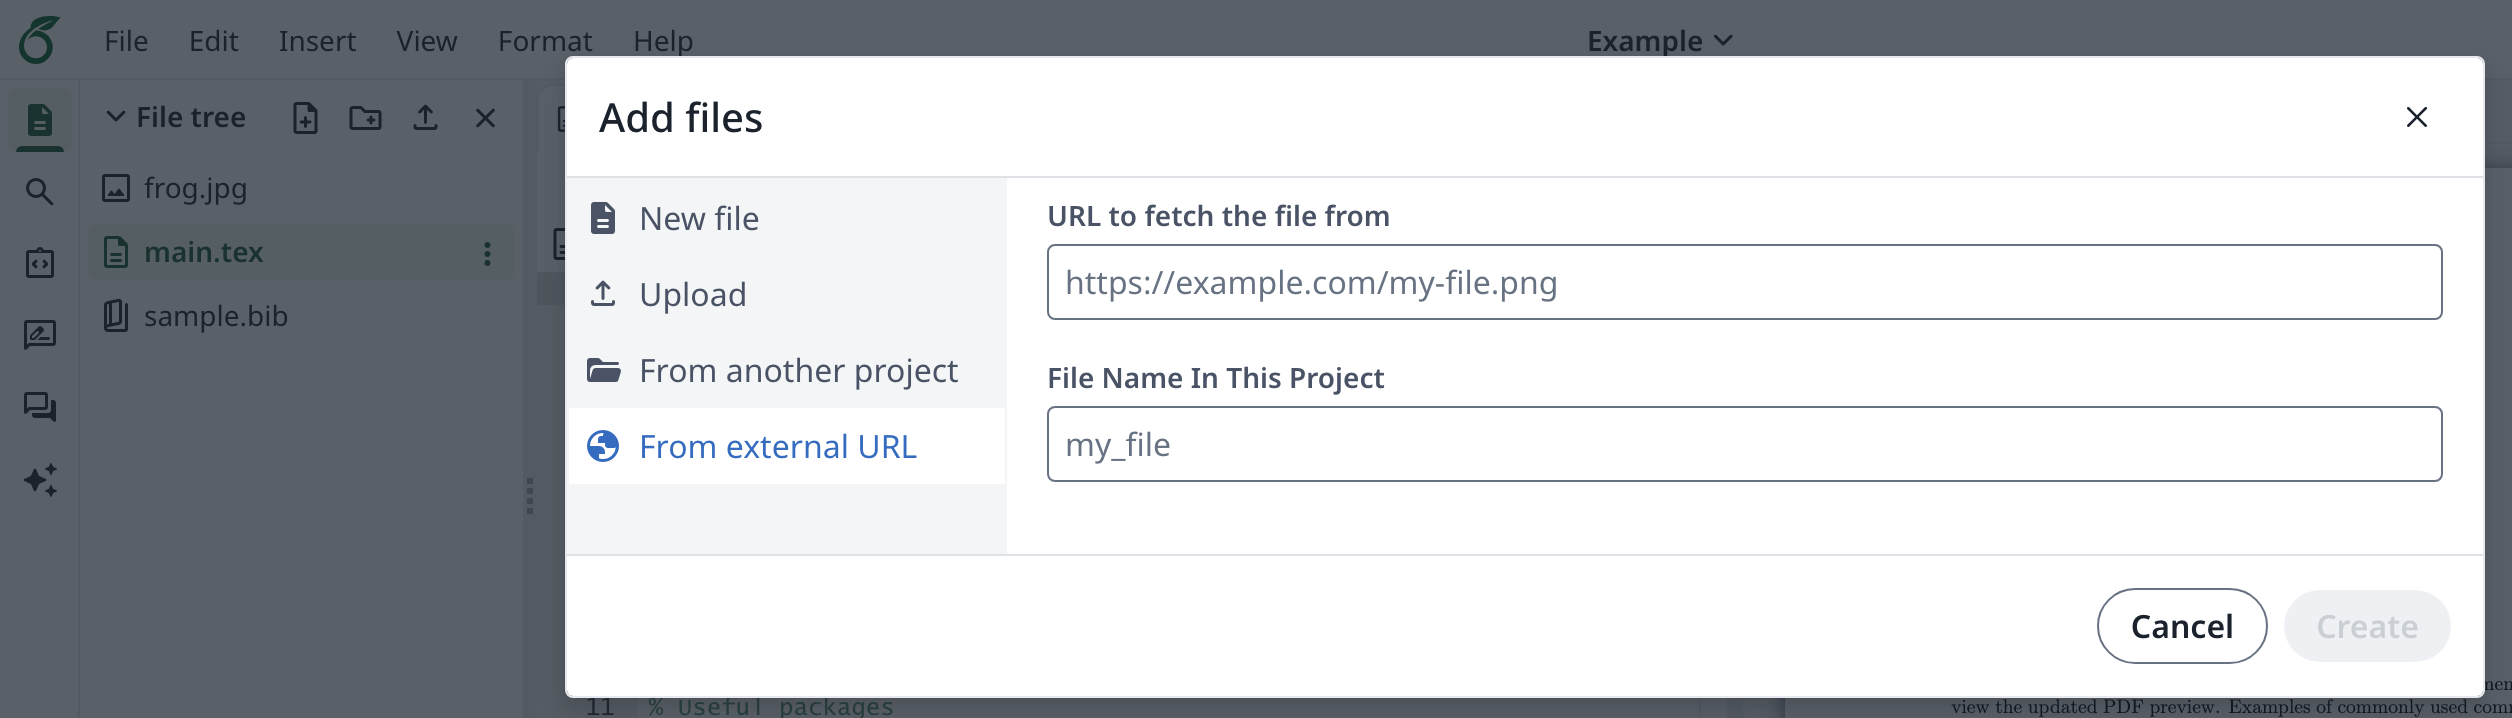
["From External URL"](https://www.overleaf.com/learn/how-to/How_to_upload_a_file_using_an_external_URL) özelliğini etkinleştirmek için `ENABLED_LINKED_FILE_TYPES` değişkeni `url` türünü içermelidir:
```text theme={null}
ENABLED_LINKED_FILE_TYPES=project_file,project_output_file,url
```
Bu, araç çubuğundaki hem *Add Files* menüsünü hem de *Insert Figure* açılır menüsünü genişletir: *Add Files* menüsü projenize URL'si aracılığıyla bir dosya eklemenizi sağlarken, *Insert Figure* açılır menüsü bir görseli doğrudan URL'sinden belgenize eklemenize olanak tanır.
 #### Güvenlik Notu
Kullanıcılar projelerine harici bir dosyanın bağlantısını eklediğinde, dosya Overleaf'in kurulu olduğu sunucu adına getirilir.
Overleaf sunucusu, (yalnızca dahili kullanım amaçlı) dahili HTTP sunucularını da içeren özel bir ağ içinde barındırılıyorsa, Overleaf'e erişimi olan bir kullanıcı potansiyel olarak bu dahili hizmetlerdeki verilere erişebilir.
Bunu önlemek için harici dosya bağlantıları, IP adresleri kısıtlı ağ aralıklarından herhangi birine ait olan sunuculara işaret etmemelidir. Bunlar şunlardır:
* `127.0.0.0/8` (loopback)
* `169.254.0.0/16` (link-local)
* `10.0.0.0/8` (özel ağ)
* `172.16.0.0/12` (özel ağ)
* `192.168.0.0/16` (özel ağ)
Ayrıca aşağıdaki ortam değişkeni eklenmiştir:
* `OVERLEAF_LINKED_URL_BLOCKED_NETWORKS`
* Harici kaynakların getirilmesinin yasak olduğu, CIDR gösteriminde ve boşlukla ayrılmış ağ listesi. Bu genellikle kuruluşun dahili ağını içermelidir.
* Örnek: `OVERLEAF_LINKED_URL_BLOCKED_NETWORKS=123.123.0.0/16 124.124.124.0/24`
Ancak birçok kuruluşta dahili ağdaki sunucular herkese açık olması gereken verileri de barındırabilir. Ağın tamamı engellenmiş olsa bile belirli kaynaklara erişime izin vermek için aşağıdaki ortam değişkeni sağlanmıştır:
* `OVERLEAF_LINKED_URL_ALLOWED_RESOURCES`
* Harici dosyaların getirilebileceği izin verilen web kaynaklarını tanımlayan bir düzenli ifade. Bir URL bu düzenli ifadeyle eşleşirse, ağı başka şekilde engellenmiş olsa bile ona erişim verilir.
* Örnek: `https://www.example.com/~john/pictures/frog.jpg` ve `http://www.example.com/public/whatever/lit.bib` gibi URL'lere izin vermek için:
`OVERLEAF_LINKED_URL_ALLOWED_RESOURCES=^https?://www\.example\.com/(?:~[^/]+|public)(?:/.*)?`
* Örnek: `private` alt ağacında olmayan diğer tüm kaynaklara izin verirken `http://www.example.com/private/whatever/file` gibi URL'leri reddetmek için:
`OVERLEAF_LINKED_URL_ALLOWED_RESOURCES=^https?://www\.example\.com/(?!private)(?:.*)`
#### Giden Proxy
Yeniden yayınlanan `v6.3.0` (3 Ekim 2026) sürümünden itibaren, sunucunun internete ulaşmak için ihtiyaç duyması hâlinde giden bir HTTP(S) proxy yapılandırabilirsiniz. Bu, [Open in Overleaf API](/tr/on-premises/configuration/overleaf-toolkit/overleaf-import-api "mention") tarafından getirilen harici ZIP ve TeX kaynakları için de geçerlidir. Aşağıdaki değişkeni yapılandırın:
* `OVERLEAF_LINKED_URL_OUTBOUND_PROXY`
* Tüm harici dosya istekleri için kullanılan HTTP(S) proxy'nin URL'si. Doğrudan bağlanmak için ayarlamadan bırakın.
* Örnek: `OVERLEAF_LINKED_URL_OUTBOUND_PROXY=http://proxy.internal:3128`
* Proxy ayarlandığında ana makine adları Overleaf sunucusu tarafından değil proxy tarafından çözümlenir; bu yüzden `OVERLEAF_LINKED_URL_BLOCKED_NETWORKS` ve yukarıdaki kısıtlı aralıklar yalnızca IP adresi içeren URL'lere uygulanır. Proxy, dahili ağlarınıza erişimi engellemelidir.
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.