> ## Documentation Index
> Fetch the complete documentation index at: https://ayakaleaf-pro.mintlify.site/llms.txt
> Use this file to discover all available pages before exploring further.
# Zewnętrzny URL
### Funkcja "From External URL"
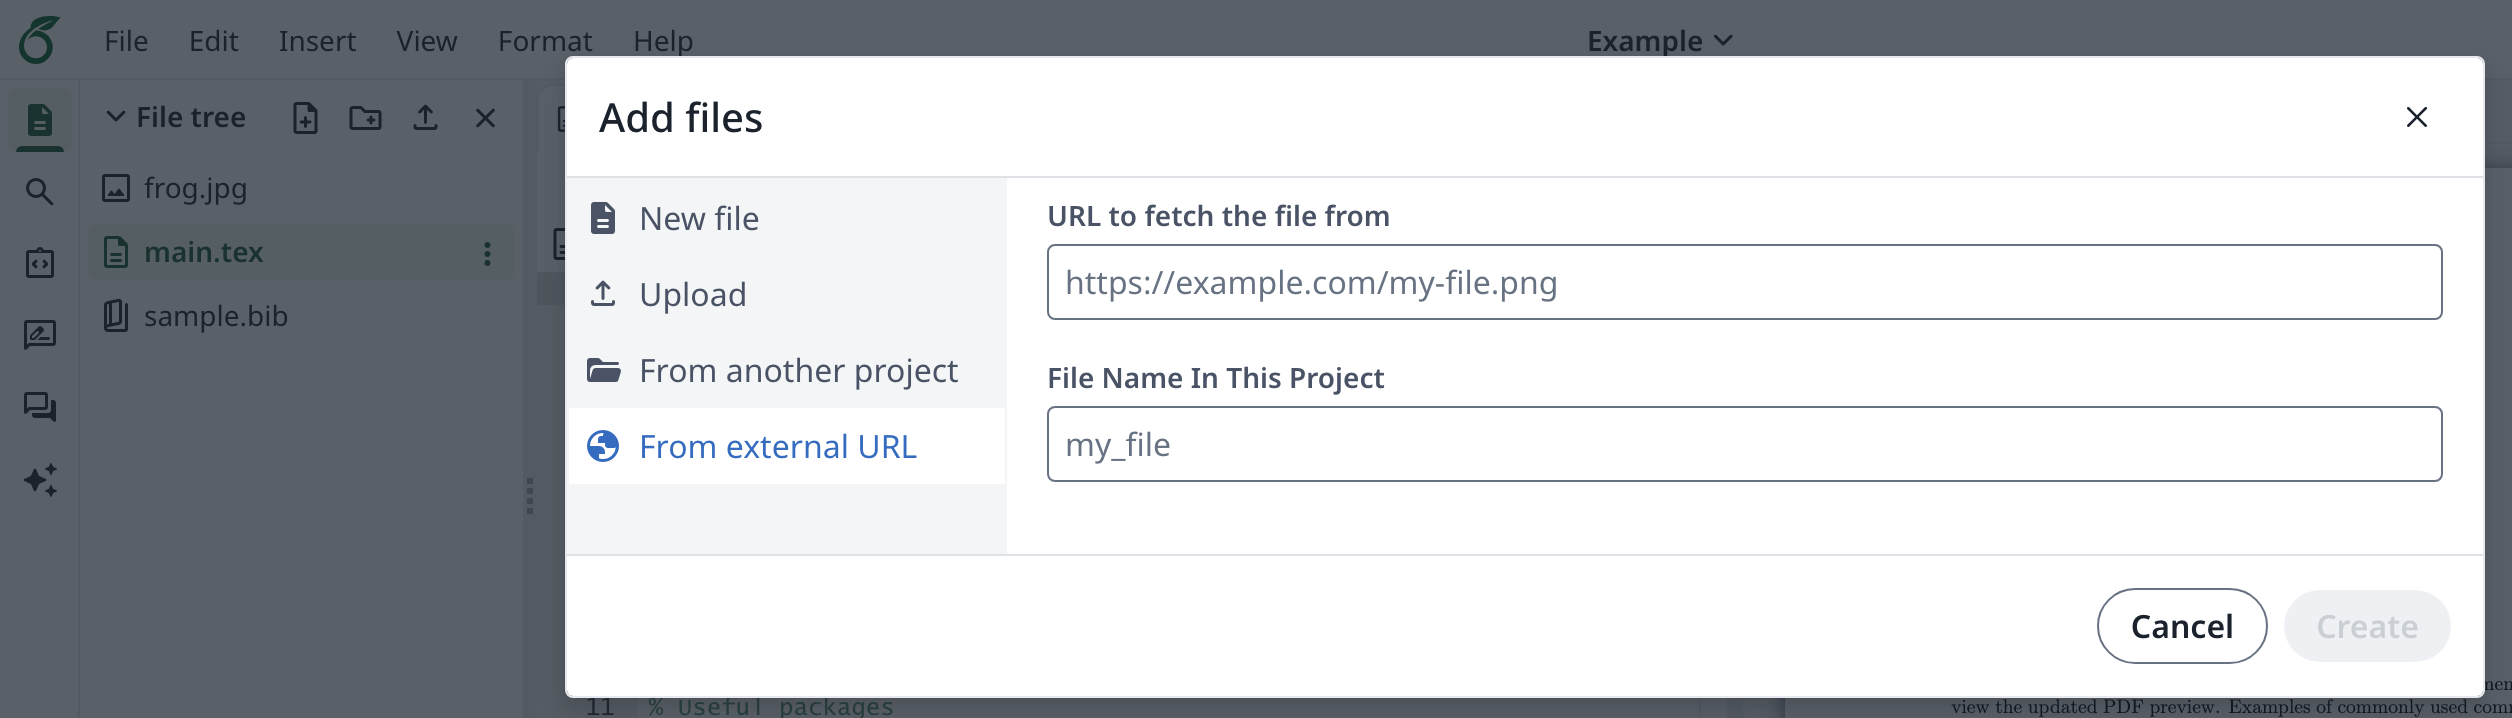
Aby włączyć funkcję ["From External URL"](https://www.overleaf.com/learn/how-to/How_to_upload_a_file_using_an_external_URL), zmienna `ENABLED_LINKED_FILE_TYPES` musi zawierać typ `url`:
```text theme={null}
ENABLED_LINKED_FILE_TYPES=project_file,project_output_file,url
```
Rozszerzy to zarówno menu *Add Files*, jak i listę rozwijaną *Insert Figure* na pasku narzędzi: menu *Add Files* pozwala dodać plik do projektu za pomocą jego adresu URL, a lista *Insert Figure* umożliwia wstawienie obrazu do dokumentu bezpośrednio z jego adresu URL.
 #### Uwaga dotycząca bezpieczeństwa
Gdy użytkownicy dodają do swoich projektów link do zewnętrznego pliku, plik jest pobierany przez serwer, na którym zainstalowano Overleaf.
Jeśli serwer Overleaf jest hostowany w sieci prywatnej, w której działają również wewnętrzne serwery HTTP (przeznaczone wyłącznie do użytku wewnętrznego), użytkownik z dostępem do Overleaf mógłby potencjalnie uzyskać dostęp do danych z tych wewnętrznych usług.
Aby temu zapobiec, linki do zewnętrznych plików nie mogą wskazywać na serwery, których adresy IP należą do któregokolwiek z zastrzeżonych zakresów sieciowych. Są to:
* `127.0.0.0/8` (loopback)
* `169.254.0.0/16` (link-local)
* `10.0.0.0/8` (sieć prywatna)
* `172.16.0.0/12` (sieć prywatna)
* `192.168.0.0/16` (sieć prywatna)
Ponadto wprowadzono następującą zmienną środowiskową:
* `OVERLEAF_LINKED_URL_BLOCKED_NETWORKS`
* Lista sieci w notacji CIDR, rozdzielona białymi znakami, z których pobieranie zasobów zewnętrznych jest zabronione. Zazwyczaj powinna obejmować wewnętrzną sieć organizacji.
* Przykład: `OVERLEAF_LINKED_URL_BLOCKED_NETWORKS=123.123.0.0/16 124.124.124.0/24`
W wielu organizacjach serwery w sieci wewnętrznej mogą jednak hostować również dane, które powinny być publicznie dostępne. Aby zezwolić na dostęp do określonych zasobów nawet wtedy, gdy cała sieć jest zablokowana, udostępniono następującą zmienną środowiskową:
* `OVERLEAF_LINKED_URL_ALLOWED_RESOURCES`
* Wyrażenie regularne określające dozwolone zasoby sieciowe, z których można pobierać pliki zewnętrzne. Jeśli adres URL pasuje do tego wyrażenia, dostęp do niego jest przyznawany nawet wtedy, gdy jego sieć jest w innym przypadku zablokowana.
* Przykład: aby zezwolić na adresy URL takie jak `https://www.example.com/~john/pictures/frog.jpg` i `http://www.example.com/public/whatever/lit.bib`:
`OVERLEAF_LINKED_URL_ALLOWED_RESOURCES=^https?://www\.example\.com/(?:~[^/]+|public)(?:/.*)?`
* Przykład: aby zablokować adresy URL takie jak `http://www.example.com/private/whatever/file`, a zezwolić na wszystkie pozostałe zasoby spoza poddrzewa `private`:
`OVERLEAF_LINKED_URL_ALLOWED_RESOURCES=^https?://www\.example\.com/(?!private)(?:.*)`
#### Outbound Proxy
Począwszy od ponownie wydanej wersji `v6.3.0` (3 października 2026), możesz skonfigurować wychodzący serwer proxy HTTP(S), jeśli serwer potrzebuje go do łączenia się z internetem. Dotyczy to również zewnętrznych zasobów ZIP i TeX pobieranych przez [Open in Overleaf API](/pl/on-premises/configuration/overleaf-toolkit/overleaf-import-api "mention"). Skonfiguruj następującą zmienną:
* `OVERLEAF_LINKED_URL_OUTBOUND_PROXY`
* Adres URL serwera proxy HTTP(S) używanego dla wszystkich żądań plików zewnętrznych. Pozostaw nieustawioną, aby łączyć się bezpośrednio.
* Przykład: `OVERLEAF_LINKED_URL_OUTBOUND_PROXY=http://proxy.internal:3128`
* Gdy proxy jest ustawione, nazwy hostów są rozwiązywane przez proxy, a nie przez serwer Overleaf, więc `OVERLEAF_LINKED_URL_BLOCKED_NETWORKS` i powyższe zastrzeżone zakresy dotyczą tylko adresów URL zawierających adres IP. Serwer proxy musi blokować dostęp do Twoich sieci wewnętrznych.
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.