> ## Documentation Index
> Fetch the complete documentation index at: https://ayakaleaf-pro.mintlify.site/llms.txt
> Use this file to discover all available pages before exploring further.
# Authentification
Cette fonctionnalité est développée par [yu-i-i/overleaf-cep](https://github.com/yu-i-i/overleaf-cep).
Trois méthodes d'authentification sont prises en charge. Une fois la configuration effectuée, vous pouvez vous connecter avec les options suivantes, comme le montre l'image ci-dessous.
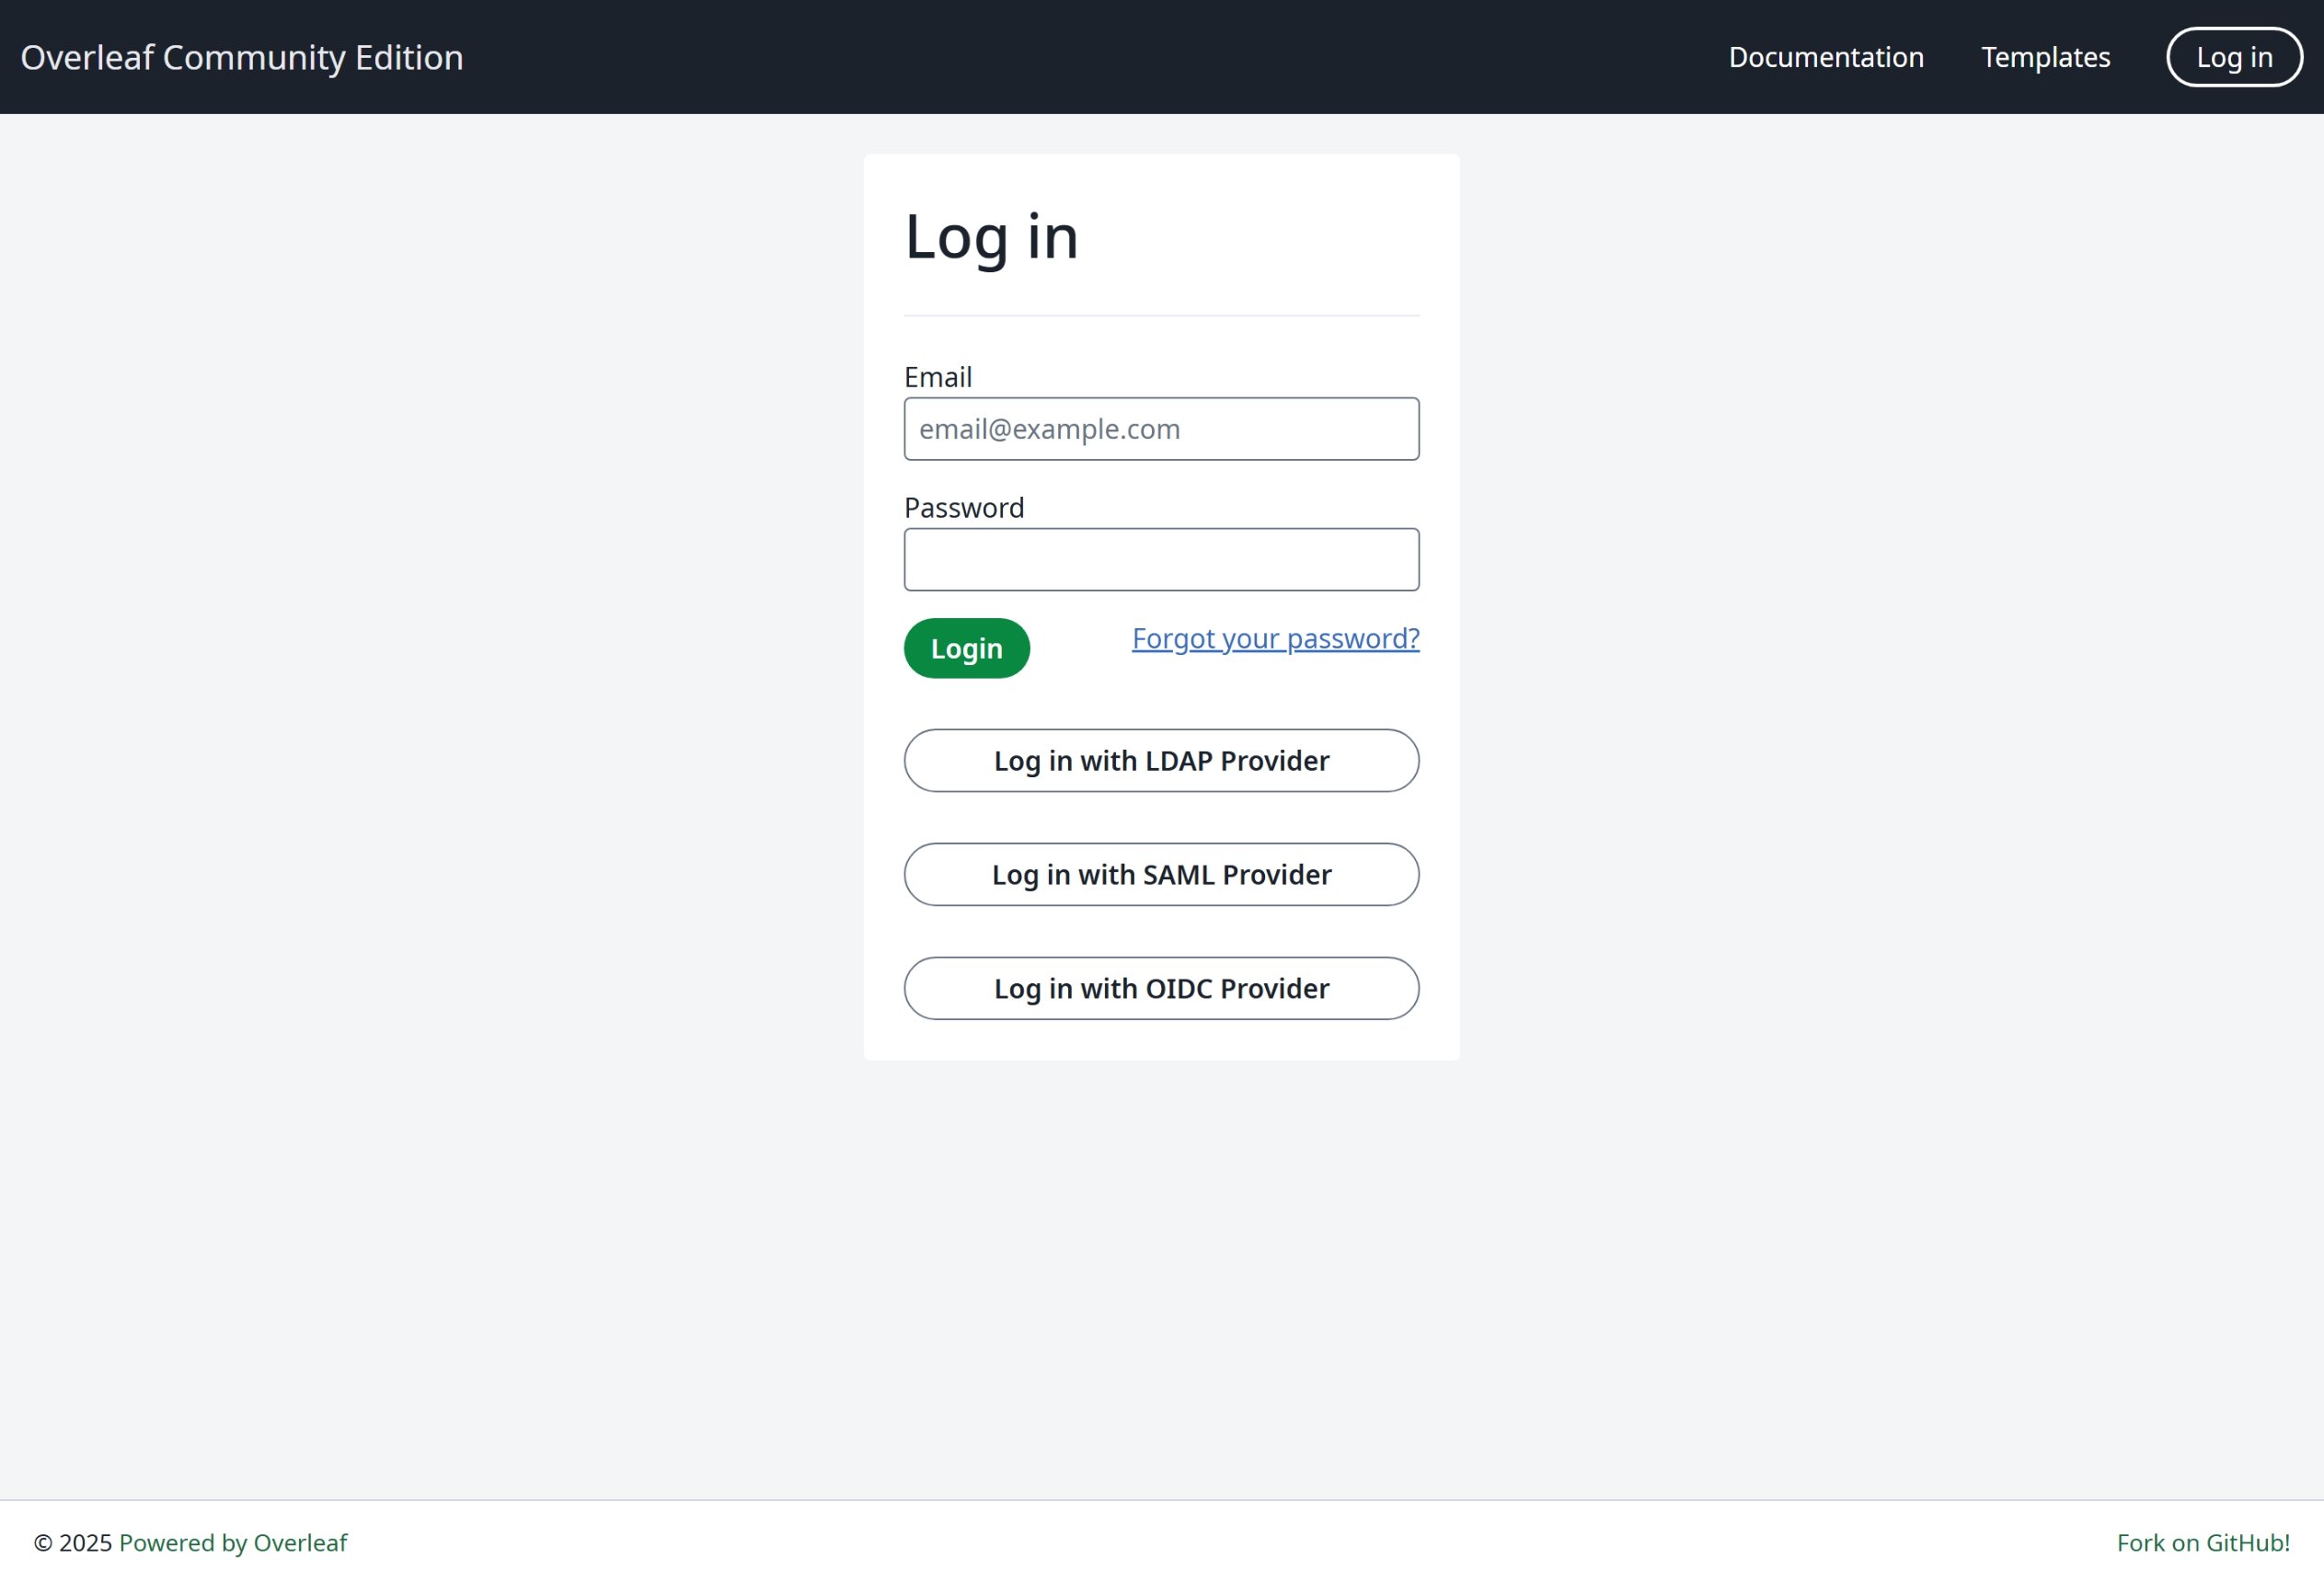 Nous vous recommandons vivement d'utiliser OIDC, car c'est la méthode la plus générale.
### Configuration globale
La variable d'environnement `EXTERNAL_AUTH` est requise pour activer le module d'authentification correspondant. Elle indique quelles méthodes d'authentification externes sont activées. Les options disponibles sont (en minuscules) :
* saml
* ldap
* oidc
### Conseils pour le SSO
J'ai testé saml, ldap et oauth pour Overleaf. saml et oauth fonctionnent bien avec Overleaf, mais pour ldap, cela dépend. Il ne fonctionne pas bien avec [https://docs.goauthentik.io/](https://docs.goauthentik.io/), mais fonctionne bien avec openLDAP ([https://github.com/rroemhild/docker-test-openldap](https://github.com/rroemhild/docker-test-openldap)).
Il faut mettre à jour passport-ldapauth : récemment, j'ai essayé de tester le LDAP d'Overleaf avec [https://goauthentik.io/](https://goauthentik.io/), et cela a échoué. Après avoir mis à jour « passport-ldapauth » vers la version 3.0.0, tout fonctionne bien.
```text theme={null}
"passport-ldapauth": "^3.0.0",
```
La version d'origine est la 2.x.x, qui date d'il y a 6 ans.
Je ne sais pas exactement pourquoi, car nous dépendons tous d'un paquet externe pour l'authentification LDAP (ainsi que saml et oauth). Si cela ne fonctionne pas, la situation peut être la même pour Overleaf Server Pro, car nous transmettons simplement toutes les variables d'environnement au paquet interne ; s'il y a des bugs, nous n'en avons pour l'instant aucune idée.
**Je recommande donc vivement à nos utilisateurs de mettre en place un environnement de développement pour tester le SSO avec l'ensemble du code source**, comme décrit dans [Configurer l'environnement de développement (local)](/fr/dev/environment/setup-develop-environment-local "mention"). Dans l'environnement de développement, vous pouvez voir tous les journaux dans le terminal, ce qui facilite le débogage.
\\
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.